Архітектура серверної частини на NestJS: безпека, стійкість і масштабованість
- NestJS
- Node.js
- backend development
- software architecture
- cybersecurity
- scalability

Архітектура серверної частини на NestJS: безпека, стійкість і масштабованість
NestJS надає модулі, постачальники залежностей, впровадження залежностей, контролери, захисні перевірки, перетворювачі даних, перехоплювачі, фільтри й адаптери. Ці механізми допомагають створити добре впорядковану серверну частину на TypeScript, але самі не визначають меж предметних областей, не перевіряють право на бізнес-дію, не задають правил транзакцій, не роблять безпечними віддалені виклики й не встановлюють відповідальності за робочу систему. Архітектуру утворюють саме ці рішення та правила, які зберігають їхню чинність зі зміною коду й команди.
Робоча серверна система пов’язує бізнес-процеси, дані, облікові записи, інтеграції, асинхронні завдання, випуск, діагностичні дані, відновлення й підтримку. Почніть із критичних змін стану: хто може їх виконувати, для якої клієнтської організації та якого ресурсу, з якого попереднього стану, на підставі яких достовірних даних, за яких вимог до узгодженості й часу та як пояснити й виправити незавершений або спірний результат. Теки, передбачені технологією, стають корисними лише після того, як ця поведінка визначена явно.
Найчастіше надійною відправною точкою є модульний моноліт із вузькими внутрішніми угодами та єдиним розгортанням — доки окреме масштабування, ізоляція, темп випусків або відповідальність не виправдають розподіленої системи. Такий підхід зберігає можливість міркувати про поведінку й транзакції локально, водночас залишаючи чіткі місця для майбутнього відокремлення. Мікросервіси, запроваджені до формування зрілих меж і експлуатаційних процесів, перетворюють невизначеність у коді на невизначеність у мережі, даних, розгортанні та реагуванні на аварії.
Перетворіть межі предметних областей на обов’язкові правила
Будуйте модулі навколо бізнес-можливостей: облікових записів, поділу клієнтських організацій, замовлень, розрахунків, прав на послуги, виконання замовлень або звітності. Відкривайте назовні лише мінімально потрібний прикладний інтерфейс, а внутрішні сутності, сховища даних, SDK зовнішніх служб і подробиці реалізації залишайте закритими. Контролери перетворюють дані транспортного рівня; прикладні обробники узгоджують сценарії; код предметної області зберігає правила й зміни стану; адаптери реалізують збереження, обмін повідомленнями, роботу з файлами та зовнішніми службами. Залежності мають бути спрямовані до сталих правил бізнесу.
Зробіть межі обов’язковими. Застосовуйте межі робочих просторів або проєктів, правила статичного аналізу, обмеження імпорту, відкриті точки входу, відповідальність за код, архітектурні перевірки й перегляд змін. Не створюйте глобального «спільного» модуля, який перетвориться на нічию обхідну дорогу крізь усі межі. Свідомо надавайте спільний доступ до сталих базових типів і угод інфраструктури, а бізнес-поняття залишайте всередині модуля, що відповідає за їхній зміст.
Визначайте відповідальність за транзакцію разом із моделлю даних. Для кожного сценарію вкажіть головний запис, правило одночасних змін, незмінні умови та межу фіксації. Якщо право на дані це дозволяє, роботу між модулями можна виконати в локальній транзакції. Коли ж вона перетинає асинхронні межі або межі служб, застосовуйте надійно збережені події, таблицю вихідних повідомлень, безпечних щодо повтору споживачів, компенсаційні дії та звіряння. Транзакція бази даних не охоплює віддалену службу лише тому, що виклик міститься в тому самому методі.
- Бізнес-модулі з вузькими угодами: зберігайте правила предметної області, транзакції, відповідальність за дані, події та внутрішню реалізацію в обов’язкових межах окремої можливості.
- Чіткий напрям залежностей між прикладними рівнями: транспортний рівень перетворює дані, обробники узгоджують роботу, предметна область ухвалює рішення, а адаптери реалізують збереження, повідомлення, файли й звернення до зовнішніх служб.
- Явні наскрізні засоби: керуйте підтвердженням особи, перевіркою прав, вхідними даними, помилками, діагностикою, транзакціями, безпечним повторним виконанням, налаштуваннями й таємницями, не приховуючи поведінки предметної області.
- Межі для розвитку: почніть із модульного моноліту й відокремлюйте межі розгортання лише тоді, коли виміряні потреби у відповідальності, ізоляції, масштабуванні або випусках виправдовують складність розподіленої експлуатації.
Закладайте безпеку в кожну межу й зміну стану
Вважайте кожну вхідну межу недовіреною. Розбирайте й перевіряйте дані під час виконання, за потреби відхиляйте невідомий або надмірний вміст, обережно унормовуйте значення, обмежуйте розмір тіла запиту й файлів, захищайте завантаження та вихідні запити й повертайте сталі описи помилок без розкриття таємниць або внутрішньої будови. Типи TypeScript зникають під час виконання; описи об’єктів передавання даних не захищають систему, доки перевірку насправді не під’єднано й не випробувано для HTTP, GraphQL, повідомлень, завдань та адміністративних шляхів.
Підтвердження особи встановлює, хто звертається до системи; перевірка прав визначає, чи може ця особа виконати конкретну дію з цим ресурсом цієї клієнтської організації в поточному стані. Застосовуйте захисні перевірки або перевірки правил на межі з явними описами, а залежні від ресурсу незмінні умови повторюйте у прикладному рівні або предметній області, через які проходять також фонові завдання й точки входу поза HTTP. За початкове правило беріть відмову в доступі та перевіряйте, що для кожного відкритого й привілейованого маршруту діє саме передбачена політика.
Розділяйте облікові записи клієнтів, працівників, служб, засобів розгортання та аварійного доступу. Застосовуйте найменші потрібні права, короткочасні облікові дані, захищені таємниці, відстежуване підвищення прав, перегляд доступу та його відкликання. Забезпечуйте ізоляцію клієнтських організацій у перевірках прав, умовах запитів, межах сховищ, ключах проміжного зберігання, завданнях, журналах, вивантаженнях і засобах підтримки: сам ідентифікатор клієнта в об’єкті запиту ще не створює ізоляції.
Поєднуйте запобіжні, виявляльні та відновлювальні засоби: безпечні налаштування, контроль залежностей і образів, обмеження частоти й одночасності, захист від зловживань і небезпечних операцій, шифрування та відповідальність за ключі, докази для перевірки, діагностичні дані без порушення приватності, усунення вразливостей, реагування на аварії, відновлення резервних копій і перевірене повернення до роботи. Для кожного засобу визначте відповідального, спосіб перевірки, ознаку відмови, порядок винятків і строк перегляду. Безпека, яку неможливо спостерігати або відпрацювати на практиці, відмовить непомітно.
Масштабуйте на підставі виміряних обмежень
Установіть цільові показники для завершених бізнес-сценаріїв до вибору способів масштабування. Вимірюйте затримку p50, p95 і p99 для кожної операції разом із пропускною здатністю, видами помилок, віком черг, очікуванням у пулах, роботою бази даних, поведінкою проміжного сховища, паузами під час виконання, завантаженням CPU, пам’яті, сховища й мережі, затримкою залежностей і завершенням бізнес-операцій. Висока частота запитів не має значення, якщо система створює дублікати, повертає застарілі дані як достовірні або накопичує роботу, якої не здатна завершити.
Досліджуйте цикл подій, перетворення даних для передавання, перевірку вхідних даних, строк існування постачальників залежностей, пули з’єднань, плани запитів, індекси, розмір переданих даних, звернення за схемою N+1, блокування й дерева віддалених викликів. Зазвичай найефективнішим початковим рішенням є один примірник постачальника на застосунок; ланцюги залежностей з окремими примірниками для кожного запиту створюють нові об’єкти щоразу й мають застосовуватися лише за справжньої потреби в такому строку життя контексту. Поліпшуйте швидкодію лише після того, як узгоджене простеження виконання й контрольоване відтворення виявлять причинне обмеження.
Зберігайте оброблення запитів без внутрішнього стану, щоб його можна було масштабувати додаванням примірників, але враховуйте стан сеансів, постійні з’єднання, заплановані завдання, місцеві проміжні сховища, обмеження частоти та коректне завершення роботи. Обмежуйте кожний віддалений виклик загальним граничним строком, коротшими строками очікування, скасуванням, межею одночасних операцій, безпечними правилами повтору, випадковою затримкою та припиненням звернень до несправної служби або роботою з обмеженими можливостями. Повтори потребують безпечного повторного виконання або чіткої політики щодо дублікатів, інакше перевантаження перетворить невизначеність на повторні побічні наслідки.
Застосовуйте черги, коли роботу можна виконувати асинхронно, піки навантаження потребують вирівнювання або ресурсоємні обчислення варто винести з процесів, що обслуговують запити. Визначте гарантії доставлення, межі впорядкування, усунення дублікатів, допустиму кількість повторів, поводження з несправними повідомленнями, відповідального за чергу невдалих повідомлень, граничний вік, скасування, повторне відтворення, звіряння та ознаки для автоматичного масштабування. Черга переносить тиск у часі; без обмеження зростання й кількості споживачів, розрахованої за вимірюваннями, вона лише приховує відмову.
Використовуйте проміжне зберігання лише тоді, коли явно визначено першоджерело, межу ключа й клієнтської організації, обіцянку щодо свіжості, спосіб скасування збережених даних, обмеження розміру, захист від одночасного масового перерахунку, правила для чутливих даних і поведінку в разі відмови. Відокремлюйте самостійно розгортані служби, коли виміряна потреба в окремій відповідальності, ізоляції, масштабуванні або незалежних випусках виправдовує версійність угод, мережеві відмови, розподілену узгодженість, трасування, розгортання й витрати на чергування.
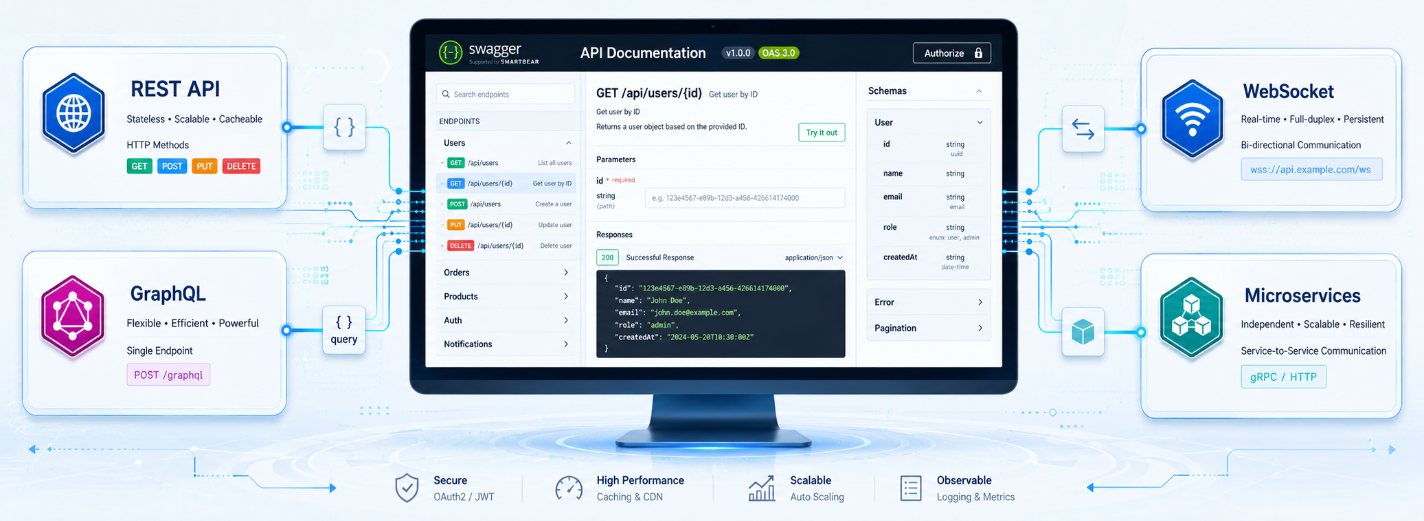
Масштабована серверна система на NestJS — це система, у якій перше обмеження можна виміряти під реальним навантаженням, стани відмови перебувають під контролем, а межі дають команді змінювати одну можливість, не порушуючи стабільності всіх інших.— GARNO.TECH Engineering Team
Перевіряйте, контролюйте й випускайте систему як єдине ціле
Формуйте набір перевірок відповідно до ризиків. Модульні перевірки охоплюють чисті правила й переходи стану. Інтеграційні перевірки випробовують модулі зі справжніми базами даних, засобами обміну повідомленнями, проміжними сховищами й угодами зовнішніх служб. Перевірки угод захищають відкриті інтерфейси та події. Невелика кількість наскрізних перевірок доводить роботу критичних сценаріїв, прав, перенесення даних, станів відмови й виправлень працівником. Випробування навантаження та стійкості визначають безпечні межі експлуатації й поведінку під час відновлення. Уникайте перевірок, які лише повторюють роботу декораторів коду або самої технології.
Перевіряйте сумісність розгортання так само ретельно, як код. Зміни схем і подій потребують послідовного розширення та звуження, підтримки одночасної роботи різних версій, контрольованого дозаповнення даних, засобів виправлення та планів повернення до попередньої версії або безпечного виправлення поточної. Створюйте один простежуваний пакет, за потреби перевіряйте його засобами безпеки й підписуйте, послідовно просувайте між середовищами та зберігайте відомості про походження. Для керованих перемикачів можливостей потрібні відповідальний, безпечне початкове значення, діагностичні дані, строк видалення й умова вимкнення.
Вибудовуйте контроль системи від бізнес-сценарію до окремої операції. Передавайте наскрізні ідентифікатори й контекст простеження виконання через запити, повідомлення, завдання, операції бази даних і виклики зовнішніх служб, не перетворюючи діагностичні дані на сховище чутливої інформації. Записуйте структуровані результати й класи помилок. Сповіщайте про ознаки, на які команда здатна відреагувати: зменшення частки завершених операцій, порушення цілей затримки, зростання певних класів помилок, тривале вичерпання ресурсів, старіння черг, розбіжності під час звіряння або відмова засобу безпеки.
Перевірки стану мають показувати, чи може примірник прийняти роботу, а не спричиняти хвилю звернень до залежностей. Розрізняйте роботу процесу, готовність приймати запити, справність критичних сценаріїв і погіршення роботи залежних служб. Під час зупинки припиніть приймати нову роботу, у визначений строк завершіть поточні запити й завдання, закрийте ресурси та забезпечте відновлюваність незавершеної роботи. Відпрацьовуйте втрату зовнішньої служби, тиск на базу даних, накопичення черги, заміну облікових даних, невдалий випуск, відновлення та передбачену вимогами відмову регіону.
Обирайте партнера, який залишить придатну до експлуатації серверну систему
Обирайте партнера з NestJS за рішеннями й доказами, які він залишає, а не за знанням словника технології. Надійна команда починає з ключових сценаріїв продукту, меж предметних областей і довіри, чинної поведінки, відповідальності за дані, інтеграцій, цілей обслуговування й відновлення, обмежень випуску, внутрішніх спроможностей і відповідальності за робочу систему. Вона називає припущення й перевіряє найризикованішу межу до розширення реалізації.
Оцінюйте досвід за цілісними результатами: перевіркою прав, поведінкою транзакцій, розвитком схем, відмовою зовнішньої служби, асинхронною роботою, контролем стану системи, захищеним випуском, пропускною здатністю, аваріями та передаванням знань. Попросіть показати, як виконуються архітектурні правила, як перевіряються відмови, як дані робочої системи змінюють рішення і як у роботі беруть участь інженери замовника. Виразні схеми без правил у сховищі коду, діагностичних даних, операційних інструкцій і визначеної відповідальності не захищають серверну систему.
Визначте співпрацю як чітко окреслений і перевірний результат: готову до експлуатації можливість, оцінювання архітектури й безпеки, відновлення швидкодії, окремий етап оновлення, перенесення, основу платформи або додаткові спроможності команди. Зафіксуйте докази приймання, права на рішення, доступ, середовища, порядок перегляду, залежності, винятки, підтримку й передавання результату. За високої невизначеності працюйте етапами з явними точками, у яких можна продовжити, змінити напрям або зупинитися.
Партнер має зменшувати довгострокову залежність від себе. Код, інфраструктура, налаштування, перевірки, рішення, діагностичні дані, документація, доступ до зовнішніх служб та експлуатаційні знання повинні залишатися видимими замовникові протягом усієї роботи. Після зміни або завершення співпраці відповідальна команда має вміти зібрати, розгорнути, дослідити, захистити, відновити й розширити систему.
GARNO.TECH надає послуги розроблення на NestJS для нових продуктів, готових до експлуатації можливостей, удосконалення архітектури, платформ із численними інтеграціями, робіт із безпеки, відновлення швидкодії й надійності та поступового оновлення. Ми пов’язуємо механізми технології з правилами предметної області, вимірюваною поведінкою служби, доказами готовності до випуску та практичною відповідальністю.
Мета полягає не в найскладнішій структурі NestJS, а в серверній системі, де критичні зміни стану правильні, межі обов’язкові, доступ визначено явно, відмови локалізовано, пропускну здатність виміряно, зміни можна простежити, а відновлення відпрацьовано. Така система здатна зростати разом із продуктом, навантаженням і командою, не перетворюючи кожний випуск на акт віри.
@UseGuards(JwtAuthGuard, PermissionsGuard)
@RequirePermission('orders:create')
@Post()
create(
@CurrentActor() actor: Actor,
@Body() input: CreateOrderDto,
) {
return this.createOrder.execute({ actor, input });
}Чи потрібні мікросервіси для масштабованої серверної системи на NestJS?
Опишіть сценарії продукту, предметні області, ролі, дані, інтеграції, аварії, цілі обслуговування й відновлення, чинну архітектуру, команду та обмеження випуску. GARNO.TECH допоможе визначити межі, засоби для надійної експлуатації, потрібні докази та поетапний план робіт.
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.