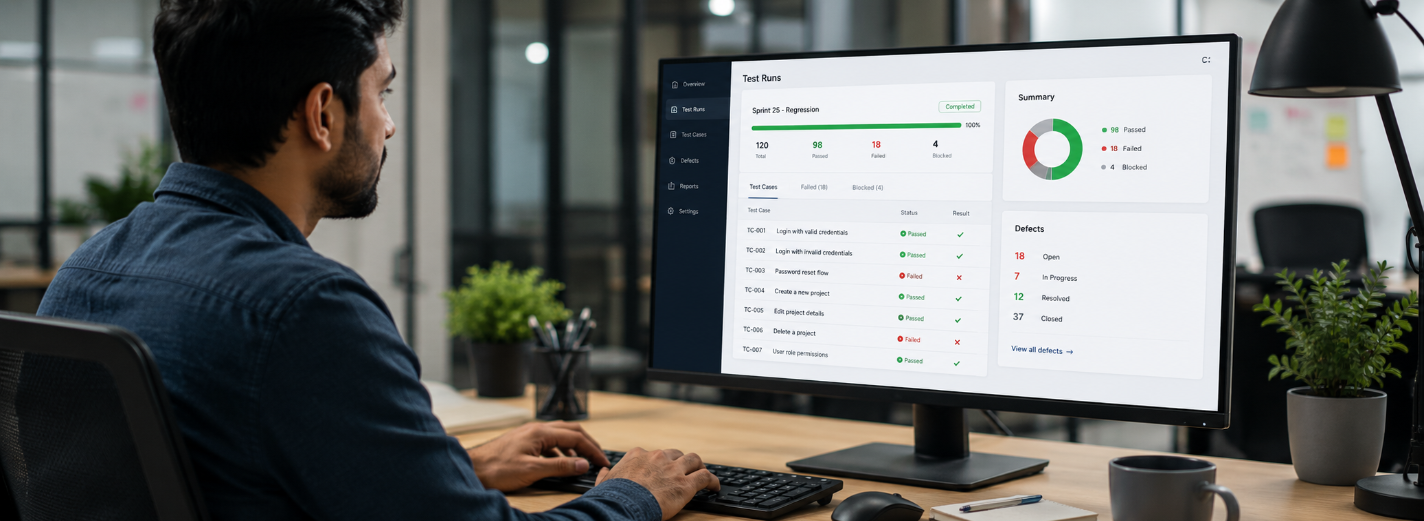
Регресійне тестування, що робить кожен випуск безпечнішим
- QA Testing
- Regression Testing
- Test Automation
- Software Quality
Регресійне тестування: як зробити кожен випуск безпечнішим
Випуск рідко зазнає невдачі через повну відсутність тестування. Набагато частіше команда перевіряє не ту частину ризику, надто пізно отримує результат або перестає довіряти набору тестів, який раз у раз здіймає хибну тривогу. Незначна зміна ціни порушує поновлення передплат; безпечне на перший погляд перенесення бази даних змінює порядок записів; оновлення спільної автентифікації перекриває доступ в одному браузері; повторна спроба платежу створює друге списання. Кожен такий дефект виникає на перетині внесеної зміни та системи, приховані припущення якої накопичувалися роками.
Регресійне тестування перевіряє, чи продовжує раніше справна поведінка працювати після зміни коду, налаштувань, даних, інфраструктури або зовнішньої залежності. Його мета — не повторити всі перевірки, що будь-коли існували, а вчасно надати докази щодо важливих для бізнесу обіцянок, які могла порушити зміна. Корисний набір тестів показує команді, що можна безпечно випускати, де ще залишається невизначеність і яка помилка першою потребує уваги.
Для цього самих сценаріїв автоматизації недостатньо. Сильне регресійне тестування поєднує аналіз наслідків змін, перевірки на кількох рівнях, керовані середовища й дані, дослідницьке мислення, відомості з робочої системи та зрозумілі правила випуску. У результаті постає жива система безпеки: достатньо швидка, щоб допомагати в щоденній розробці, достатньо глибока для захисту важливих випусків і достатньо дисциплінована, щоб червоний результат не втрачав свого значення.
Будуйте набір тестів навколо ризиків, а не кількості функцій
Починайте з можливих наслідків, а не з переліку екранів. Для кожної зміни з’ясуйте, яких шляхів клієнта, господарських правил, прав доступу, угод про дані, завдань за розкладом, зовнішніх взаємодій та операційних засобів контролю вона може торкнутися. Потім оцініть імовірність і тяжкість наслідків. Помилка, через яку тисячі замовлень отримають неправильну ціну, потребує переконливіших доказів, ніж незначна візуальна неузгодженість на сторінці, яку майже не відвідують, навіть якщо другу проблему автоматизувати простіше.
Створіть карту ризиків, яка пов’язує можливості продукту з відповідальними командами, залежностями, способами відмови, засобами контролю та тестами. Доповнюйте її відомостями про збої, зверненнями до підтримки, аналітикою, архітектурними змінами й належністю коду. Для аналізу наслідків можна використовувати графи залежностей і перелік змінених файлів, але їх завжди потрібно тлумачити: один рядок у перемикачі функції здатний змінити кожен запит, тоді як велика внутрішня перебудова за стабільною угодою взаємодії може майже не вплинути на поведінку.
За цією картою визначте шари перевірки. Невелика зміна має швидко перевіряти змінену ділянку й найважливіші угоди взаємодії. Запит на внесення змін повинен додавати ширші перевірки взаємодії та вибрані шляхи користувача. Кандидат на випуск має охоплювати найцінніші процеси, сумісність, перенесення даних, відновлення й готовність до експлуатації. Періодичні запуски доречні для дорогих поєднань і рідкісних обставин. Окремо підтримуйте невелике незмінне ядро, яке запускається завжди й захищає життєво важливі обіцянки: вхід, розмежування прав, цілісність замовлень, захист платежів від повторів і вивантаження даних.
Вибір перевірок — це свідоме рішення в умовах невизначеності. Записуйте, чому певні тести ввійшли до запуску, що залишилося поза ним і хто прийняв залишковий ризик. Тоді обсяг регресійного тестування можна буде переглянути й обговорити, а фраза «ми запустили всі тести» не підмінятиме собою мислення.
- Вплив на бізнес: дохід, безпека, приватність, договірні зобов’язання та кількість зачеплених користувачів.
- Технічне охоплення: спільні служби, угоди про дані, перенесення, права доступу, кеші, черги та зовнішні залежності.
- Переконливість доказів: однозначні перевірки на найнижчому належному рівні та невеликий набір найважливіших наскрізних сценаріїв.
Розміщуйте кожну перевірку на належному рівні тестування
Надійний набір містить багато невеликих точних перевірок і порівняно мало широких наскрізних сценаріїв. Господарське правило варто перевіряти модульним тестом або тестом предметної області, якщо для доказу не потрібна інфраструктура. Угоду служби перевіряйте на межі API. Взаємодію з базами даних, чергами, кешами, перенесеннями та перетворювачами покривайте інтеграційними тестами. Наскрізні тести залишайте для невеликої кількості ризиків, які виникають лише тоді, коли вся зібрана система та інтерфейс користувача працюють разом.
Такий розподіл пришвидшує зворотний зв’язок і пошук причини. Коли правило ціноутворення порушується у вузькій перевірці, відповідальна команда бачить причину за лічені секунди. Якщо те саме правило перевіряється лише двадцятикроковим сценарієм у браузері, помилка може скидатися на проблему входу, середовища, пошуку елемента, очікування або даних. У настановах Google із тестування давно наголошують: набори, у яких переважають наскрізні перевірки, повільні, складні для діагностики та вразливі до збоїв спільного середовища.
Будуйте тести навколо поведінки, яку можна спостерігати, а не навколо внутрішніх подробиць реалізації. Перевіряйте обчислення, перехід стану, рішення про доступ, створену подію, збережений запис або видимий користувачеві результат. Уникайте тестів, що лише повторюють будову закритих методів: вони збільшують витрати на супровід, майже не додаючи незалежних доказів. На рівні інтерфейсу звертайтеся до елементів за семантичними ролями, підписами, текстом або спеціальними ідентифікаторами для тестування, а не за шляхами в DOM чи класами оформлення. Офіційні рекомендації Playwright з тієї самої причини радять використовувати видимі користувачеві орієнтири й ізольовані тести: вони витримують безпечні зміни реалізації та зменшують кількість ланцюгових відмов.
Належний рівень — найнижчий із тих, що здатні правдиво відтворити ризик. Нижчий рівень не завжди кращий: доступність, взаємодія з браузером і справжнє оформлення покупки вимагають перевірки зібраного продукту. Мета полягає в збалансованому наборі, де користь кожної перевірки виправдовує її вартість.
Поєднуйте автоматизацію з людським судженням
Автоматизація найкраще виконує повторювані порівняння. Вона може прогнати одне правило на тисячах вхідних наборів, перевіряти угоди після кожної зміни, охоплювати підтримувані браузери та зберігати докази навіть о третій годині ночі. Натомість вона погано помічає, що процес став незрозумілим, повідомлення про помилку водить клієнта по колу або нова можливість створила ризик, якого ніхто ще не описав.
Залучайте людей там, де важливі спостереження, тлумачення й відкриття. Дослідницьке тестування слід починати із завдання, що визначає ризик, тип клієнта, зміну, часову межу та докази, які потрібно зібрати. Фахівець може дослідити перерване оформлення покупки, суперечливі права, межу часових поясів, відновлення після втрати зв’язку або перехід між старою й новою версіями. Залучайте знавців предметної області разом з інженерами, коли правильність податкових, медичних, логістичних чи фінансових операцій залежить від обставин, неочевидних із вимог.
Автоматизуйте сценарій, якщо він цінний, повторюваний, достатньо сталий для однозначної перевірки й, імовірно, окупить витрати на супровід. Залишайте перевірку ручною, якщо функція ще швидко змінюється, питання стосується зовнішнього сприйняття чи дослідження або підготовка коштує дорожче за отриманий сигнал. Один сценарій може розвиватися: спочатку досліджуйте його вручну, у міру розуміння закріплюйте сталі правила на нижчих рівнях, а для спільної обіцянки продукту залиште одну невелику наскрізну перевірку.
Автоматизація — теж програмне забезпечення. Визначте для неї власника, правила перегляду й проєктування, порядок перебудови, засоби спостереження та умови вилучення. Тест без зрозумілого ризику, відповідального або історії корисних спрацювань є запасом, а не захистом. Видаліть або переробіть його, перш ніж він почне здорожувати кожну майбутню зміну.
Перетворіть CI/CD на швидку й співмірну до ризику умову допуску
Система регресійного тестування повинна повертати найкориснішу відповідь, доки розробник ще пам’ятає внесену зміну. Спершу запускайте перевірку форматування, статичний аналіз, цільові модульні тести та перевірки зачеплених угод. Незалежні завдання виконуйте паралельно й повторно використовуйте незмінні результати складання. Далі запускайте інтеграційні та вибрані браузерні перевірки. Тривалі перевірки багатьох поєднань, навчальні перенесення, досліди зі стійкістю та повні наскрізні сценарії переносіть до конвеєрів випуску або запусків за розкладом відповідно до ризику.
Умова допуску має відповідати тяжкості ризику. Відмова надійного тесту цілісності платежів повинна зупиняти злиття змін. Відома малоризикова проблема зі спостережуваністю може лише створити попередження й призначити відповідального. Тимчасове вилучення нестабільного тесту із загального запуску припустиме лише як короткий і видимий стан із завданням, строком виправлення та збереженим сигналом; непомітні повтори до першого успіху привчають організацію ігнорувати невизначеність. Обмежуйте автоматичні повтори збиранням діагностичних відомостей і показуйте як першу відмову, так і результат повторної спроби.
Захищені гілки GitHub можуть вимагати успішних перевірок стану перед злиттям. Увімкнути це правило легко; значно складніше обрати перевірки, яким можна довіряти. Давайте завданням однозначні назви, вказуйте власника й очікувану тривалість, а в разі відмови надавайте журнали, трасування, знімки екрана, різницю між результатами та використане початкове значення генератора чи ідентифікатор запиту.
Не перетворюйте один величезний конвеєр на єдине джерело впевненості. Для швидкості обирайте тести за характером зміни, але постійно перевіряйте й сам механізм вибору: запускайте ширший набір у головній гілці або на частині змін і дивіться, які помилки він пропустив. Передбачте аварійний шлях для термінових виправлень із явним дозволом, вузькими межами, наглядом за робочою системою та обов’язковим подальшим збиранням пропущених доказів.
Ставтеся до середовища й тестових даних як до повноцінних складників продукту
Чимало видимих регресій продукту насправді є вадами доказової бази. Спільний обліковий запис заблоковано, учорашнє замовлення залишилося в базі, годинник перейшов через північ, у черзі збереглася незавершена робота або сторонній постачальник змінив своє випробувальне середовище. Якщо тести не контролюють початкові умови, набір вимірює шум середовища разом із поведінкою програми.
Створюйте середовища з конфігурації, що зберігається за версіями, і для кожного запуску фіксуйте складання застосунку, версію інфраструктури, перемикачі функцій, схему даних, браузер, імітатори служб та версії залежностей. Де можливо, віддавайте перевагу ізольованим одноразовим ресурсам. Якщо спільного середовища не уникнути, виділяйте кожному виконавцеві власні простори імен, облікові записи й дані; робіть підготовку безпечною для повторного запуску, а очищення — надійним через API. Виявляйте розходження середовищ автоматично, щоб командам не доводилося раз у раз шукати ту саму причину.
Проєктуйте тестові дані так само свідомо, як робочий код. Застосовуйте фабрики й конструктори сценаріїв, що прямо передають задум — прострочений рахунок, користувач із двома ролями, замовлення на межі податкового правила, — замість незрозумілих наборів, скопійованих із робочої системи. Створюйте унікальні ідентифікатори, фіксуйте час або передавайте його як залежність і зберігайте початкове значення генератора випадкових даних у разі помилки. Перевіряйте важливі межі й розподіли, зокрема Unicode, порожні значення, великі обсяги даних, округлення, перехід на літній чи зимовий час і частково перенесені записи.
Захищайте приватність. Типовим вибором мають бути синтетичні дані. Якщо без відомостей, отриманих із робочої системи, не обійтися, скоротіть їх до мінімуму, замаскуйте або замініть чутливі значення, обмежте доступ, визначте строк зберігання й перевірте, що поєднання полів не дозволяє повторно встановити особу. Не запускайте руйнівні перевірки на спільних службах. Переконливий результат регресійного тестування містить відомості про походження: точний спосіб створення даних і стан середовища, потрібні для відтворення.
Перетворюйте кожен пропущений дефект на знання, що залишаються з командою
Дефект у робочій системі — дорога плата за знання. Ще гірше, коли організація сплачує її двічі. Почніть із відтворення подій без пошуку винних: яка обіцянка не була виконана, кого це зачепило, яка зміна та які умови спричинили збій, чому наявні засоби контролю його не виявили й що зменшило наслідки. Розрізняйте сам дефект, прогалину у виявленні та прогалину у випуску або відновленні: для кожної з них може знадобитися окреме виправлення.
Додайте найвужчий однозначний тест, який виявив би основну неправильну поведінку ще до випуску. Розмістіть його на найнижчому рівні, що правдиво відтворює ризик, а ширшу перевірку додавайте лише тоді, коли помилка залежала від взаємодії складників. Не закріплюйте випадковий зовнішній прояв. Якщо повторне списання виникло через відсутність захисту від повторного виконання, перевіряйте незмінне правило: один господарський запит створює одне списання за повторної спроби, перевищення часу очікування й одночасного доставлення повідомлень, — а не точний текст помилки з інциденту.
Удосконалюйте не лише тест, а й систему навколо нього. Порушення угоди взаємодії може вимагати перевірки схеми та тестів з боку споживача. Помилка перенесення даних — перевірок зворотної сумісності, поетапного розширення й подальшого звуження схеми та репетиції на показовому обсязі. Витік неправильної конфігурації — типізованої перевірки та порівняння з обмеженим контрольним розгортанням. Невдала реакція під час експлуатації може свідчити про потребу в кращій телеметрії, робочих інструкціях, визначеній відповідальності або автоматизованому поверненні попередньої версії.
Пов’яжіть інцидент, виправний тест, зміну коду й сигнал спостереження, щоб майбутні фахівці розуміли причину появи перевірки. Щокварталу переглядайте повторювані закономірності: межі прав доступу, час, повторні спроби, застарілі кеші, часткові відмови та перенесення даних часто повертаються під іншими назвами. Найсильніший набір тестів зберігає пам’ять про ризики, які організація навчилася розпізнавати, а не колекцію застарілих кроків в інтерфейсі.
Набір регресійних тестів заслуговує на довіру, коли відмови трапляються досить рідко, щоб привертати увагу, містять досить відомостей для встановлення причини й виникають досить рано, щоб вплинути на рішення про випуск.— GARNO.TECH QA Team
Вимірюйте впевненість, швидкість і якість сигналів
Порахувати кількість тестів легко, але користі від цього майже немає. Десять тисяч перевірок можуть давати менше впевненості, ніж двісті влучно обраних, якщо вони повторюють ті самі твердження, не охоплюють важливих меж або непередбачувано падають. Оцінюйте систему за якістю рішень, які вона допомагає ухвалювати.
Вимірюйте час зворотного зв’язку для кожного рівня: час до першої змістовної відмови, медіанну тривалість конвеєра та її повільний край, очікування в черзі й час від червоного складання до встановлення причини. Оцінюйте якість сигналу: частку нестабільних відмов, частку успішних повторних запусків, кількість збоїв через середовище чи дані та частку випадків, для яких вистачає доказів, щоб відтворити проблему на комп’ютері розробника. Стежте за витратами на супровід: скільки тестів додано, змінено, тимчасово вилучено й видалено; скільки часу кожна тимчасово вилучена перевірка чекає на виправлення і хто за неї відповідає; які тести найповільніші та які групи відмов повторюються.
Обережно пов’язуйте тестування з кінцевими результатами. Відстежуйте дефекти, що дійшли до користувачів, за тяжкістю, шляхом клієнта, причиною та прогалиною у виявленні; частоту повернень версії й термінових виправлень; частку невдалих змін; час відновлення після інциденту; кількість звернень до підтримки після випусків. Покриття допомагає знайти код без тестів, але покриття рядків не доводить наявності змістовних тверджень чи важливих сценаріїв. Мутаційне тестування, покриття угод і покриття нанесених на карту ризиків здатні виявити глибші прогалини, проте жоден із цих показників не повинен перетворюватися на мету, яку люди вчаться формально виконувати.
Оцінюйте систему врівноважено. Запитуйте, чи підкріплені найважливіші ризики доказами, чи отримують розробники ці докази досить швидко для дії, чи можна їм довіряти та чи виправдані витрати на їх підтримання. Публікуйте зміни показників разом із поясненням та іменами відповідальних. Мета полягає не в бездоганній інформаційній панелі, а в коротшому шляху від зміни до обґрунтованої впевненості та від відмови до розуміння.
Регресійне тестування — це система навчання
Якісне регресійне тестування — це безперервний цикл навчання, а не мур, який зводять один раз. Ризики продукту змінюються разом із клієнтами, архітектурою, вимогами законодавства, обсягом даних, зовнішніми залежностями та швидкістю постачання. Набір тестів має змінюватися разом із ними. Переглядайте найважливіші шляхи й відповідальність після змін у продукті, правила вибору тестів — після змін в архітектурі, середовища — після змін в інфраструктурі, а умови допуску випуску — коли змінюється ціна затримки або помилки.
Зріла команда здатна пояснити докази, на яких ґрунтується рішення про випуск. Вона знає, які ризики перевірялися на кожному рівні, які налаштування й дані використовувалися, що не пройшло перевірку, що залишилося поза її межами та хто прийняв цю невизначеність. Вона швидко отримує результати на комп’ютері розробника й під час перевірки змін, не плутаючи швидкість із повнотою. Вона захищає невелику кількість ділових обіцянок, якими не можна поступитися, і застосовує глибші перевірки там, де наслідки виправдовують витрати.
Почніть з одного потоку випусків. Нанесіть на карту найдорожчі обіцянки та нещодавні пропущені дефекти, видаліть або виправте найгучніші нестабільні тести, створіть швидке й однозначне ядро перевірок і призначте власника кожній умові допуску. Потім невеликими кроками додайте вибір за наслідками змін, відтворювані дані, багаторівневе покриття та зворотний зв’язок із робочої системи. Першою ознакою поліпшення часто стає не більша кількість тестів, а те, що повідомлення про помилку швидше доходить до потрібної людини й відтворюється з першої спроби.
Послуги з автоматизації забезпечення якості та регресійного тестування мають залишати команді більше, ніж звіт про успішне проходження. Їхнім результатом повинні бути придатна до супроводу архітектура тестування, явні рішення щодо ризиків, прозорі конвеєри та здатність розвивати систему безпеки після завершення співпраці. Саме так тестування захищає випуски, не перетворюючись на перешкоду для них.
Чотири етапи регресійної перевірки кожної істотної зміни
- /01Визначте наслідки зміниПов’яжіть різницю в коді зі шляхами клієнтів, господарськими правилами, угодами, залежностями, даними, правами доступу, попередніми збоями та відповідальними. Розташуйте зачеплені ризики за тяжкістю й імовірністю, а потім зафіксуйте залишкову невизначеність.
- /02Підготуйте відтворювані доказиОберіть найнижчі рівні, що правдиво відтворюють ризик, розгорніть відомі версії та ізольовані ресурси, створіть дані для конкретних сценаріїв, установіть контроль над часом і випадковістю та визначте очікувані результати до запуску.
- /03Виконайте багаторівневі перевірки й одразу дослідіть першу відмовуСпершу поверніть цільовий результат, а потім розширюйте перевірку відповідно до ризику. У разі відмови збережіть складання, спосіб створення даних, початкове значення генератора, журнали, трасування, знімки екрана й ідентифікатори запитів, щоб відповідальний відтворив перший результат, а не запускав тест навмання.
- /04Випустіть, спостерігайте та поверніть знання в системуРозгортайте поступово, стежте за господарськими й технічними сигналами та зберігайте можливість повернення. Перетворюйте пропущені дефекти й хибні тривоги на кращі тести, правила вибору, дані, телеметрію та чіткішу відповідальність.
Чи потрібно запускати кожен регресійний тест після кожної зміни?
Чи потрібно запускати кожен регресійний тест після кожної зміни?
Як команді працювати з нестабільними тестами?
Як команді працювати з нестабільними тестами?
Які регресійні тести варто автоматизувати першими?
Які регресійні тести варто автоматизувати першими?
Чи може регресійне тестування гарантувати випуск без дефектів?
Чи може регресійне тестування гарантувати випуск без дефектів?
Коли регресійний тест є корисною умовою допуску випуску?
Коли регресійний тест є корисною умовою допуску випуску?
Потрібна система регресійного тестування, якій команда зможе довіряти?
Покажіть нам один процес випуску, його найважливіші ділові обіцянки, нещодавні пропущені дефекти, тривалість конвеєрів і нестабільні тести. Ми нанесемо ризики на карту, спроєктуємо швидку стратегію збирання доказів і залишимо команді придатний до супроводу шлях до безпечніших випусків.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Міграція бази даних в Azure: оцінювання, переключення та повернення
Сплануйте міграцію бази даних в Azure: оцініть навантаження, оберіть ціль, усуньте несумісності, перенесіть і перевірте дані, виконайте переключення, повернення та оптимізацію.
10 хв читання
10 Sep 2026
Вартість Fractional CTO та формати співпраці: платіть за рішення, а не за посаду
Як скласти бюджет Fractional CTO за мандатом, повноваженнями, доступністю, доказами, участю в реалізації, ризиками й умовами завершення та обрати консультації, обмежене оцінювання, щомісячний супровід або тимчасове керівництво.
9 хв читання
08 Sep 2026
Перші 30 днів із Fractional CTO: від перевірених даних до робочих пріоритетів
Побудуйте перший місяць навколо чіткого мандата, надійних даних, невідкладного обмеження ризиків, розподілу прав на рішення, сталого робочого ритму, цільового плану на 90 днів і передавання компетенцій.
8 хв читання
08 Sep 2026