Розроблення хмарних рішень в Azure для продуктових навантажень
Розроблення в Azure має перетворювати вимогу до продукту на робоче навантаження, яке клієнт здатен безпечно підтримувати, відновлювати й фінансувати. Це може бути новий продукт SaaS, програмний інтерфейс чи потік даних; оновлення наявної системи на .NET, JavaScript або змішаному наборі технологій; перенесення з власного обчислювального центру чи іншої хмари; або виправлення платформи, вартість і надійність якої більше не відповідають бізнесу. Робота починається з користувацького шляху, даних і моделі експлуатації, а не з переліку продуктів Azure.
Ми визначаємо користувачів та ізольовані клієнтські середовища, критичні процеси, ідентифікацію й доступ, класи даних, інтеграції, попит, допустиму затримку й доступність, RTO та RPO, регіони, регуляторні умови, частоту випусків, модель підтримки, межі бюджету й внутрішні можливості команди. Ці відомості визначають цільову зону, межі застосунку, обчислення, дані, обмін повідомленнями, мережу, спостережуваність і архітектуру випуску та розгортання. П’ять принципів Azure Well-Architected охоплюють перевірку, а ділові пріоритети визначають компроміси.
У кожній співпраці відповідальність визначена прямо. Підписки, сховища коду, домени й дані під контролем клієнта запобігають залежності від виконавця. GARNO.TECH може відповідати за конкретний результат, працювати разом із внутрішніми інженерами або надати архітектурну підтримку й незалежну перевірку. Приймання охоплює поведінку продукту, безпеку, відновлення, швидкодію, спостережуваність, розгортання й витрати. Хмарний ресурс завершений лише тоді, коли команда-одержувач уміє його підтримувати.
Створіть робоче навантаження в Azure, яке команда здатна підтримувати
Визначте шлях клієнта, дані, цільові показники служби, обмеження й відповідальних за експлуатацію до вибору хмарних служб.
Що має охоплювати розроблення хмарного рішення в Azure
- Нові хмарні продукти: дослідження продукту, зручність використання, програмні інтерфейси, дані, інтеграції, основа Azure, автоматизований випуск і промислова експлуатація.
- Оновлення застосунків: поділ на основі доказів, оновлення середовища виконання й даних, виправлення безпеки, спостережуваність і поетапна заміна.
- Перенесення до Azure: облік систем і залежностей, стратегія для кожного навантаження, цільова зона, обмежені партії, звірення, повернення попереднього стану й стабілізація.
- Удосконалення платформи: перевірка архітектури, IaC, CI/CD, ідентифікація й доступ, правила, надійність, швидкодія, безпека, відновлення та контроль FinOps.
Проєктуйте архітектуру Azure за вимогами навантаження
Архітектура починається з одного наскрізного шляху, наближеного до промислової роботи. Ми простежуємо запит або подію через зовнішній вузол, ідентифікацію, застосунок, основне джерело даних, кеш, чергу, зовнішню інтеграцію й фонове опрацювання. Перевіряємо, що станеться за повторного доставлення, повторної спроби, повільної залежності, часткового успіху, надмірно активного клієнтського середовища й регіонального збою. Відповіді виявляють прихований стан, вимоги до узгодженості, безпечне повторне виконання, звірення та обов’язки операторів.
Обчислювальне середовище обирають за поведінкою виконання. Azure App Service або Container Apps можуть підійти для керованих вебзастосунків і контейнерів; Functions — для обмежених у часі подієвих завдань; AKS — для команд, які мають обґрунтовану потребу в Kubernetes і здатні його підтримувати; віртуальні машини залишаються доречними, коли потрібен контроль операційної системи або цього вимагає успадкована система. Служби даних обирають за способами доступу й незмінними правилами. Azure SQL, PostgreSQL, Cosmos DB, Storage та аналітичні служби розв’язують різні завдання; назва «хмарний» сама по собі не є критерієм вибору.
Платформна основа визначає групи керування й підписки, доступ через Microsoft Entra, мережеву зв’язність і DNS, правила, телеметрію, розподіл витрат та інфраструктуру як код. Відповідальність за застосунок і платформу залишається окремою, але узгодженою. В архітектурних рішеннях записують альтернативи, припущення, наслідки й підстави для перегляду, щоб система розвивалася на основі фактів, а не моди.
Чітко визначте відповідальність за безпеку й дані
Безпека починається з моделі загроз і життєвого циклу даних. Опишіть збирання, перевірку, передавання, зберігання, копіювання, резервування, аналітику, вивантаження, строки зберігання й видалення. Визначте авторизацію клієнтських середовищ та окремих об’єктів, адміністративні шляхи, об’єднання систем доступу, секрети, ключі, відкритість мережі, перевірні журнали й сповіщення про інциденти. Приватна кінцева точка допомагає керувати мережею, але не замінює авторизацію в застосунку.
Використовуйте групи Microsoft Entra й керовані цифрові ідентичності, надавайте найменші необхідні права, обмежуйте підвищення доступу в часі та контролюйте аварійні облікові записи. Приберіть облікові дані з вихідного коду й конвеєрів, регулярно замінюйте секрети та перевіряйте гостей, службові програми й призначення ролей. Упроваджуйте правила поступово, разом із випробуваннями й винятками, за які хтось відповідає. Централізовано виявлені проблеми безпеки повинні мати маршрут до відповідального, рівень важливості, строк реагування й доказ усунення.
Microsoft захищає хмарну платформу Azure, а клієнт відповідно до обраної служби відповідає за налаштування навантаження, цифрові ідентичності, дані та поведінку застосунку. Ми письмово фіксуємо цю межу спільної відповідальності. Захист приватності, місце зберігання даних і регульовані засоби контролю мають пройти належну юридичну та профільну перевірку; сертифікати підсилюють довіру, але не доводять безпечності власного коду, налаштувань чи відновлення.
Доведіть масштабованість, надійність і швидкодію
Планування місткості починається з моделі навантаження: розподілу клієнтських середовищ і розмірів даних, пікових операцій читання та запису, одночасності, фонових черг, звітності, квот інтеграцій, строків зберігання й зростання. Випробування використовують дані й трафік, наближені до промислових, щоб виміряти розподіл затримки, пропускну здатність, помилки, насичення та вартість. Ми визначаємо наступне вузьке місце й поріг, після якого потрібне масштабування або зміна архітектури.
Надійність будується у зворотному напрямку від мети клієнта. Використовуйте сигнали справності, граничний час очікування, обмежені повторні спроби, безпечне повторне виконання, стримування надмірного потоку та поступове погіршення роботи замість повної відмови. Зони доступності або кілька регіонів виправдовуються наслідками для бізнесу, а не престижем; додаткове резервування ускладнює дані, випуски та експлуатацію. Відновлюйте типові дані, перевіряйте залежності, вимірюйте досягнуті RTO й RPO та дайте команді-одержувачу самостійно провести відновлення.
Спостережуваність пов’язує журнали, показники й трасування з діловими шляхами та випусками. Кожне сповіщення має відповідального, ступінь терміновості й порядок виправлення. Поетапне впровадження змін, вибіркове ввімкнення можливостей або паралельні стара й нова версії середовища обмежують ризик там, де це виправдано. Докази швидкодії, відновлення й безпечного випуску стають обов’язковими умовами промислової експлуатації, а не документами, створеними після запуску.
Azure для розробки продуктових застосунків
Архітектура, пов’язана з вимогами продукту, розробкою застосунку та єдиною інженерною командою.
01
Архітектура Azure відповідно до реальних вимог продукту
Архітектура починається з навантаження та бізнес-контексту.
02
Розробка, модернізація та хмарна доставка застосунків
Одна команда поєднує розробку застосунку та хмарну доставку.
03
Angular, NestJS та Azure в одній інженерній команді
Узгоджена frontend-, backend- та cloud-розробка.
Процес створення рішень Azure, заснований на доказах
- Дослідіть: визначте користувачів, їхні шляхи, фактичні дані про навантаження, дані системи, цілі, обмеження, відповідальних, економіку й найризикованіші припущення.
- Спроєктуйте: порівняйте реалістичні варіанти платформи й застосунку, запишіть компроміси та визначте найменшу наскрізну робочу частину з умовами приймання.
- Створіть: побудуйте основу й наступну частину продукту за допомогою IaC, автоматизованих перевірок, перенесень, спостережуваності, контрольованого випуску та доказів.
- Підтримайте й передайте: перевірте службу, відновлення, безпеку й витрати, стабілізуйте промислове середовище, навчіть відповідальних і перегляньте пріоритети за телеметрією.
Зробіть витрати на Azure передбачуваними й закріпіть відповідальність
Вартість хмари є наслідком архітектури. Розраховуйте обчислення, бази даних, сховища, передавання мережею, безпеку, телеметрію, резервування, підтримку, ліцензії та неробочі середовища за звичайного й пікового попиту, а також у разі відмови. Пов’язуйте витрати з корисними одиницями: активними клієнтськими середовищами, транзакціями, завданнями, обсягом збережених даних або зверненнями до моделі. Дешевший ресурс може збільшити загальну вартість, якщо створює більше інженерної роботи та інцидентів.
Від самого початку застосовуйте позначки для розподілу витрат, бюджети, сповіщення про відхилення й призначених відповідальних. Поєднуйте дані Azure Cost Management із телеметрією навантаження. Переглядайте невикористані ресурси, відповідність розмірів, автоматичне масштабування, рівні та життєвий цикл сховищ, строки зберігання журналів, вихідний трафік, розклад середовищ і довгострокові зобов’язання. Резервування або довгострокові зобов’язання зі знижкою мають спиратися на сталий базовий рівень використання; вони не замінюють усунення марнотратства чи вдалого вибору служби.
Оптимізація повинна берегти цільові показники служби. Для кожної пропозиції зазначайте очікувану економію, вплив на клієнта й експлуатацію, вартість інженерної роботи, строк перевірки та спосіб повернення попереднього стану. Щомісячний перегляд витрат має пояснювати відхилення й економіку однієї корисної одиниці, а потім фінансувати зміни з найбільшою очікуваною цінністю. Прогнози повинні містити діапазони й сценарії попиту, а не одну оцінку майбутнього рахунку.
Правильна архітектура Azure використовує найменшу кількість можливостей, потрібних для досягнення вимірюваних цілей продукту, безпеки, надійності, швидкодії та витрат, і залишає команді здатність їх підтримувати.— GARNO.TECH
Обирайте команду, здатну створити й підтримувати продукт
Реалізація рішення в Azure охоплює продукт, застосунок, хмару, дані, безпеку й експлуатацію. Спроможна команда простежить один шлях клієнта через інтерфейс, програмний інтерфейс, ідентифікацію, дані, повідомлення, розгортання й телеметрію, а потім пояснить відповідальність і наслідки відмови на кожній межі. Перевіряйте архітектурні записи, модулі інфраструктури, докази випусків, інформаційні панелі, випробування відновлення й висновки з інцидентів, а не лише сертифікати чи перелік служб.
GARNO.TECH поєднує продуктову інженерію з архітектурою Azure, перенесенням, DevOps, роботою з базами даних, безпекою та передаванням системи в експлуатацію. Ми починаємо з найменшої наскрізної робочої частини, яка перевіряє найдорожчі припущення. Інженери клієнта протягом усієї роботи бачать рішення, сховища коду, середовища й телеметрію. Коли змінюються фактичні дані, оцінки переглядаються відкрито.
Безперервність і можливість завершити співпрацю є складниками якості. Призначені учасники мають погоджене завантаження й правила заміни; документація перевіряється на справжніх завданнях; облікові записи та результати складання можна передати. До завершення клієнт самостійно розгортає зміну, простежує запит, реагує на сповіщення, відновлює дані й пояснює зміну витрат. Сильний виконавець залишає клієнту здатність підтримувати систему, а не постійну залежність.
Коли компанії залучають нашу Azure-команду
Хмарні рішення впливають на delivery, безпеку, надійність, витрати та розвиток.
01
Новому хмарному застосунку потрібна правильна основа
Перетворюємо вимоги продукту, даних, безпеки, доступності та бюджету на план Azure.
02
Наявний застосунок потребує модернізації
Покращуємо межі застосунку, managed services, deployment та observability.
03
У міграції до Azure забагато невідомих
Спочатку оцінюємо навантаження, залежності, дані, інтеграції, ризики та відновлення.
04
Deployment повільний або нестабільний
Впроваджуємо повторювані середовища, Infrastructure as Code, тести та CI/CD.
Додаткові причини залучити Azure-команду
Системна підтримка delivery, безпеки та контролю витрат.
01
Безпека та надійність потребують системної відповідальності
Разом проєктуємо identity, секрети, мережевий доступ, backup, recovery та monitoring.
02
Витрати Azure складно пояснювати та контролювати
Перевіряємо sizing, тарифи, середовища, retention, ліміти, відповідальність і alerts.
Послуги хмарної розробки Azure
Від цільового аудиту до архітектури, розробки, міграції та вдосконалення production.
01
Розробка хмарних застосунків Azure
Вебзастосунки, API, SaaS-платформи, workers і продукти зі складними інтеграціями.
02
Архітектура Azure та технічний аудит
Визначаємо рішення щодо застосунку, даних, identity, мережі, recovery, delivery та витрат.
03
Модернізація застосунків в Azure
Використовуємо managed platforms, containers, декомпозицію та повторюваний delivery там, де це виправдано.
04
Планування та реалізація міграції до Azure
Інвентаризуємо навантаження, обираємо шлях, плануємо дані й cutover, перевіряємо recovery та стабілізуємо систему.
Додаткові послуги Azure-розробки
Безпека, надійність, observability та оптимізація платформи.
01
Azure DevOps та Infrastructure as Code
Контрольована інфраструктура, узгоджені середовища та автоматизовані pipelines.
02
Безпека, надійність та observability Azure
Identity, секрети, мережеві обмеження, backup, сигнали, logs, alerts і recovery.
03
Оптимізація витрат і платформи Azure
Узгоджуємо сервіси, capacity, scaling, retention і середовища з виміряним використанням.
Поєднайте Azure з усією продуктовою системою
Azure є лише однією частиною продуктової системи. Постачання може охоплювати інтерфейси на Angular, служби на NestJS, мобільні клієнти, дані в PostgreSQL або MongoDB, ідентифікацію, платежі, звітність та інтеграції зі сторонніми системами. Архітектура дотримується ділових меж і користувацьких шляхів, щоб хмарні складові не розмивали відповідальність за продукт.
Доречний досвід — це докази роботи з подібним обмеженням: авторизацією багатьох клієнтських середовищ, регульованими записами, корпоративним SSO, великим потоком вхідних даних, перенесенням без зупинки, складною інтеграцією, суворими вимогами до відновлення або тиском витрат. Ми розглядаємо початкову невизначеність, варіанти, рішення, вимірюваний результат і висновок. Логотип компанії з тієї самої галузі мало що доводить, якщо запропонована команда виконувала іншу роботу.
Приклади й блоки результатів на цій сторінці дають контекст, але кожне кількісне твердження повинно називати початковий рівень, період, область і застереження. Для нового навантаження ми збираємо власні докази через дослідження та перевірний зразок, наближений до промислової роботи. Мета — архітектура, що відповідає продукту, ризикам та експлуатаційній спроможності саме цієї організації.
Вибір сервісів Azure відповідно до навантаження
Ми обираємо найпростішу платформу, що відповідає вимогам застосунку та експлуатації.
01
Azure App Service
Керовані вебзастосунки та API без спеціалізованої orchestration.
02
Azure Container Apps
Containers, jobs та event-driven scaling без прямого керування Kubernetes.
03
Azure Kubernetes Service
Використовуємо лише коли платформі справді потрібні orchestration і контроль Kubernetes.
04
Azure Functions
Події, розклади, черги та короткочасна обробка.
Формати співпраці з Azure-командою
Почніть із цільового обговорення та найменшого доцільного формату співпраці.
01
Аудит архітектури Azure
Пріоритетні рішення щодо архітектури, ризиків, delivery та витрат.
02
Проєкт міграції або модернізації
Визначена ініціатива з погодженими етапами та відповідальністю.
03
Безперервний розвиток хмарного продукту
Одна команда для змін застосунку, Azure delivery та розвитку платформи.
Оберіть формат робіт в Azure за фактичними даними
Залежно від нинішньої невизначеності й спроможності почніть з оцінювання, цільової технічної перевірки, етапу оновлення, партії перенесення або повної реалізації продукту.
Production-архітектура Azure — це більше, ніж hosting
Безпека, надійність, observability і контроль витрат є системними задачами.
01
Identity та секрети
Role-based access, managed identities та захищене зберігання секретів.
02
Захист мережі та даних
Контролюємо exposure, взаємодію, encryption, розділення середовищ, backup і доступ до даних.
03
Надійність і відновлення
Health checks, retries, черги, redundancy, backup і перевірене відновлення.
04
Observability та операційна відповідальність
Корисні сигнали, dashboards, alerts, відповідальність і правила роботи з інцидентами.
Додатковий production-контроль
Рішення щодо витрат спираються на виміряне використання.
01
Контроль витрат відповідно до використання
Виміряна capacity, budgets, tags, alerts, retention і межі scaling.
Від рішення щодо Azure до керованого робочого навантаження
- /01Сформулюйте результатВизначте шляхи клієнта, дані, попит, цілі служби й відновлення, безпеку, економіку, відповідальність та істотні невизначеності.
- /02Перевірте головний ризикПеревірте найризикованіше припущення щодо обчислень, даних, інтеграції, доступу, перенесення, місткості чи відновлення на репрезентативних даних і сценаріях.
- /03Побудуйте основуРеалізуйте підписки, ідентифікацію та доступ, зв’язність, правила, телеметрію, розподіл витрат і автоматизацію випуску у вигляді коду з керованими версіями.
- /04Випустіть наскрізну робочу частинуРеалізуйте один повний користувацький шлях із безпекою, перенесеннями, обробкою відмов, спостереженням, прийманням бізнесом і поверненням попереднього стану.
- /05Закріпіть роботу й передайте системуСпостерігайте за реальною роботою служби й витратами, усуньте суттєві прогалини, проведіть відновлення, навчіть відповідальних клієнта та сплануйте наступну частину за доказами.
Інженерні можливості Microsoft Azure
Підтверджені можливості для застосунків, даних, identity та інтеграцій.
01
Обчислення
Azure App Service, Azure Functions, Azure Container Apps, Azure Kubernetes Service
02
Дані та сховища
Azure SQL, Azure Database for PostgreSQL, Cosmos DB, Blob Storage, managed caches
03
Identity та безпека
Microsoft Entra ID, managed identities, Key Vault, Azure RBAC, network restrictions
04
Інтеграції
API Management, queues, messaging and event-driven services
Стек delivery та застосунків Azure
Підтверджені технології delivery, observability та розробки застосунків.
01
Delivery
Bicep or Terraform, Azure DevOps or GitHub Actions, CI/CD
02
Observability
Azure Monitor, Application Insights, Log Analytics, dashboards and alerts
03
Стек застосунку
Angular, NestJS, Node.js, TypeScript, PostgreSQL and containerized workloads
Рішення щодо архітектури та перенесення в Azure
- Обирайте службу за відповідальністю: порівнюйте контроль, масштабування, поведінку за відмови, вартість, квоти, потрібні навички, життєвий цикл і шлях виходу, а не назви.
- Переносьте партіями: групуйте залежності, репетируйте перемикання й відновлення, звіряйте дані, визначайте повернення попереднього стану та стабілізуйте систему до розширення.
- Оновлюйте від вузького місця: змінюйте архітектуру, коли дані про продукт, упровадження, надійність, швидкодію чи витрати виправдовують невизначеність.
- Проєктуйте для відповідального володіння: контрольовані клієнтом облікові записи, призначені оператори, перевірені експлуатаційні інструкції, передавані знання й чіткий шлях виходу зменшують ризик.
Поширені запитання про розроблення в Azure
Які служби Azure слід обрати для застосунку?
Які служби Azure слід обрати для застосунку?
Чи може GARNO.TECH створити новий продукт SaaS в Azure?
Чи може GARNO.TECH створити новий продукт SaaS в Azure?
Чи оновлюєте ви наявні застосунки в Azure?
Чи оновлюєте ви наявні застосунки в Azure?
Як ви підходите до перенесення в Azure?
Як ви підходите до перенесення в Azure?
Як забезпечується безпека в Azure?
Як забезпечується безпека в Azure?
Як ви контролюєте витрати на Azure?
Як ви контролюєте витрати на Azure?
Кому належать облікові записи Azure і вихідний код?
Кому належать облікові записи Azure і вихідний код?
Що потрібно для оцінювання проєкту в Azure?
Що потрібно для оцінювання проєкту в Azure?
Сплануйте продукт або оновлення в Azure
Опишіть застосунок, користувачів, дані, інтеграції, інфраструктуру, зобов’язання щодо служби, відомі обмеження й діловий результат. Ми визначимо найменший відповідальний наступний крок.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Архітектура SaaS на Azure: ізоляція, надійність та економіка одного клієнта
Практичний посібник з архітектури SaaS на Azure: ідентифікація клієнтських організацій, рівні ізоляції, рух запитів і завдань, осередки розгортання, відновлення, спостереження, автоматизація та вартість обслуговування клієнта.
8 хв читання
08 Sep 2026
Azure App Service, Container Apps або AKS: вибір за моделлю відповідальності
Порівняння Azure App Service, Container Apps і AKS за типом навантаження, експлуатаційною відповідальністю, масштабуванням, мережею, ізоляцією, випусками, відновленням, спостережуваністю та повною вартістю володіння.
9 хв читання
08 Sep 2026
Підготовка до міграції в Azure: перевірки перед перенесенням
Як перетворити оцінювання міграції до Azure на доказове рішення щодо меж навантажень, залежностей, цільової архітектури, безпеки, відновлення, вартості та черг перенесення.
10 хв читання
08 Sep 2026
Angular і NestJS в Azure: архітектура для робочого середовища
Проєктування архітектури Angular і NestJS в Azure: відтворення сторінок, розміщення API та обробників, керована ідентичність, дані, повідомлення, постачання, спостереження й аварійне відновлення.
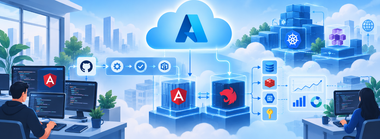
10 хв читання
08 Sep 2026