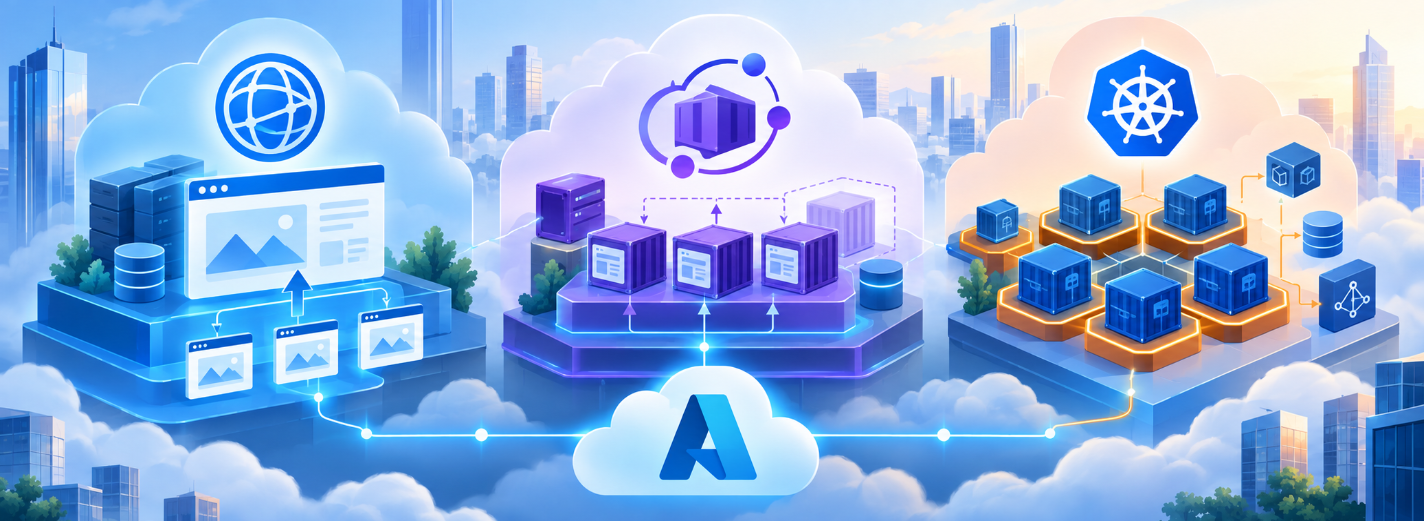
Azure App Service, Container Apps або AKS: вибір за моделлю відповідальності
- Azure App Service
- Azure Container Apps
- AKS
- Azure hosting
- Azure containers
- Kubernetes
- web application hosting
Azure App Service, Container Apps або AKS: вибір за моделлю відповідальності
Azure App Service, Azure Container Apps і Azure Kubernetes Service здатні запустити веб-API, упакований у контейнер. Для вибору це майже нічого не пояснює. Суттєва різниця полягає в моделі експлуатації: які турботи про інфраструктуру бере на себе Azure, якими засобами керування володіє команда застосунку та які постійні обов’язки виникають разом із цими засобами.
Почніть із досьє навантаження. Опишіть складники, протоколи, одиниці розгортання, стан, розподіл запитів, затримку, споживання процесора й пам’яті, фонові завдання, джерела подій, залежності, регіони, цілі відновлення, ізоляцію клієнтів, нормативні вимоги, мережу, частоту постачання та спроможність команди. Жорсткі вимоги відокремте від побажань і припущень про далеке майбутнє. Потрібний уже сьогодні оператор Kubernetes — це доказ; міркування «можливо, колись знадобиться гнучкість» — ні.
Обирайте найпростішу службу, яка задовольняє підтверджені обмеження й проходить випробування, наближені до робочих умов. Для звичайних вебзастосунків та API відповідальним початковим вибором часто є App Service. Container Apps пасує контейнерним API, обробникам, завданням і пов’язаним службам, коли команда не хоче безпосередньо керувати Kubernetes. Витрати на AKS виправдані, якщо вимірювану користь дають API Kubernetes, спеціальне планування, оператори, докладні правила, власна мережа, різноманітні навантаження або вже створена внутрішня платформа кластерів.
Змінити рішення можна, але перехід ніколи не буває безкоштовним. Контейнери полегшують пакування; ідентифікація, приймання вхідних запитів, перевірка стану, сховище, виявлення служб, масштабування, поступовий випуск, правила, телеметрія та відновлення все одно залежать від платформи. Занотуйте рішення, відхилені варіанти, докази, відповідальних та умови повторного розгляду. У наших проєктах із розробки застосунків для Azure цей підхід допомагає обрати й упровадити найменшу платформу, достатню для реальних вимог.
Спершу порівняйте моделі обслуговування
App Service — керована вебплатформа для програмного коду або вебконтейнера. Azure відповідає за базову операційну систему та інфраструктуру розміщення, а команда навантаження — за налаштування застосунку, залежності, ідентифікацію, дані, правила масштабування, випуски, спостереження та відновлення. Плани App Service визначають обчислювальну потужність. Тісно пов’язані застосунки можуть користуватися одним планом, якщо узгоджуються їхні життєві цикли, рівні довіри та ризик взаємного впливу через спільні ресурси. Комірки розгортання роблять звичайний вебвипуск і повернення до попередньої версії порівняно простими.
Container Apps — керована платформа контейнерних застосунків, побудована на споріднених із Kubernetes технологіях, але без доступу до API Kubernetes та експлуатації кластера. Середовище утворює важливу межу мережі й безпеки. Застосунки отримують незмінні редакції, розподіл запитів за вагами, виявлення служб, завдання та масштабування за HTTP або правилами KEDA; придатні навантаження можна зменшувати до нуля. Цей варіант підходить командам, яким потрібні сучасні контейнерні підходи, а керування вузлами й площиною керування вони готові доручити Azure.
AKS відкриває Kubernetes і надає найширші можливості керувати розгортаннями, операторами, групами вузлів, обладнанням, плануванням, мережею, правилами, сховищами, службовими сітками та розширеннями. Azure обслуговує площину керування Kubernetes, однак клієнт і далі відповідає за налаштування навантажень, захисні обмеження, стратегію вузлів і версій, додаткові компоненти, місткість, поведінку під час переривань, правила, спостережуваність і реагування на інциденти. AKS Automatic полегшує початкове налаштування й керування вузлами завдяки визначеним наперед рішенням, але залишається Kubernetes і потребує відповідальних фахівців, які його розуміють.
Start with verified constraints
|
+-- Conventional HTTP app or API; smallest operating surface is valuable
|   +-- App Service is the leading candidate
|
+-- Containers + revisions + jobs/workers + event scaling are required
|   +-- Direct Kubernetes API is not required
|       +-- Container Apps is the leading candidate
|
+-- Kubernetes API/operators, special nodes, deep scheduling,
|   cluster extensions, or custom network control are required
|   +-- AKS is the leading candidate
|
+-- For every candidate
    +-- Test identity, networking, load, cold/warm behavior, failure,
        deployment, rollback, observability, regional recovery, and total cost

Choose only after the production-shaped proof; record revisit triggers.
Узгодьте масштабування з характером навантаження й межами залежностей
Масштабування починається з характеру навантаження, а не з перемикача в налаштуваннях. Виміряйте сталу та пікову частоту запитів, одночасність, витрати процесора й пам’яті на запит, час запуску і прогрівання, тривалість завдань, швидкість надходження до черги, строк з’єднань, стан сеансів та пропускну здатність залежних систем. Установіть ціль затримки й з’ясуйте, як швидко нова потужність має почати приносити користь. Додавання екземплярів без стану не усуне блокування бази даних, обмеження постачальника, послідовні бізнес-правила чи вичерпаний фонд з’єднань.
App Service масштабує застосунки в межах потужності плану App Service. Спільний план може поліпшити використання ресурсів, але водночас прив’язує застосунки до однакової виділеної потужності та спільної області відмови чи перевантаження. Постійно прогріті екземпляри й просте збільшення їх кількості добре відповідають передбачуваним HTTP-службам. Обов’язково перевірте сигнали автоматичного масштабування, прогрівання, спрямування запитів за станом, межі плану, розподіл за зонами й здатність одного надмірно активного застосунку вичерпати спільні ресурси.
У Container Apps правила HTTP, TCP або KEDA окремо визначають кількість екземплярів кожної редакції. Зменшення до нуля заощаджує ресурси для навантажень, що допускають простій, проте холодний запуск, найменша кількість реплік, частота опитування, правила черги та з’єднання із залежностями залишаються архітектурними рішеннями. В AKS попит модулів відокремлений від наявності вузлів: HPA або KEDA змінює кількість реплік навантаження, а автоматичне масштабування чи підготовка вузлів додає потужність. Запити й обмеження ресурсів, бюджети переривань, планування, службові витрати, групи вузлів та поведінка модулів в очікуванні дають більше контролю, але й створюють більше взаємопов’язаних способів відмови.
Опишіть мережу від входу до кожної залежності
Платформа не стає приватною лише через вимкнення однієї загальнодоступної кінцевої точки. Накресліть кожний шлях: вхід користувача, адміністративний доступ, виклики між службами, обмін із базою даних і кешем, отримання секретів, завантаження образів і пакетів, звернення до служб ідентифікації, виведення телеметрії, партнерські мережі, маршрути до власного центру даних і рух під час аварійного відновлення. Для кожного шляху назвіть відповідь DNS, маршрут, рішення міжмережевого екрана, спосіб ідентифікації, межу шифрування та відповідального. Потім випробуйте його з тих мереж, у яких справді може опинитися нападник або фахівець з експлуатації.
В App Service приватні кінцеві точки для вхідного руху й приєднання до віртуальної мережі для вихідного руху вирішують різні завдання. Перевірте приватний DNS, вихідні маршрути, мережеві засоби захисту, доступ до розгортання й усі залежності; один перемикач не створює замкненого периметра. App Service Environment може забезпечити сильнішу ізоляцію, проте його вартість і обсяг супроводу мають випливати з реальної вимоги. Якщо кілька застосунків використовують один план, окремо погодьте прийнятність спільної потужності та довіри.
Середовище Container Apps є суттєвою межею мережі й безпеки. Об’єднуйте в ньому застосунки, яким справді можна спільно використовувати цю межу, регіон та можливості середовища; різні області довіри розділяйте. Перевірте внутрішній і зовнішній вхід, приватні з’єднання, DNS, вихідні обмеження, виявлення служб, відповідальність за сертифікати, доступ до реєстру й місце призначення телеметрії. В AKS команда отримує найбагатший вибір для побудови CNI, входу й виходу, мережевих правил, службової сітки та приватного доступу до площини керування. Разом із ним вона бере на себе планування адрес, оновлення компонентів, сумісність правил, діагностику на рівні пакетів і численні способи перервати рух невеликою помилкою налаштування.
Розглядайте випуск, відновлення і спостережуваність разом
Проєктування випуску і відновлення — це одна розмова. Комірка розгортання App Service дає змогу прогріти кандидата, перевірити його, перевести на нього виробниче ім’я вузла й швидко поміняти версії назад. Надійність залежить від окремих налаштувань комірок, сумісності змін бази даних, поведінки кешу, фонової роботи та перевірки стану, яка підтверджує справжню готовність, а не саме існування процесу.
Редакції Container Apps зберігають незмінні версії застосунку й підтримують ваги розподілу запитів, тому поступове відкриття доступу та повернення є природними. Визначте, чи можуть старі редакції далі отримувати повідомлення, як режими однієї або кількох активних редакцій впливають на обробників, яка зміна налаштувань створює нову редакцію та як довго повернення лишається можливим. AKS підтримує послідовне, пробне та паралельне синьо-зелене впровадження через ресурси Kubernetes і контролери постачання. Така гнучкість окупається лише тоді, коли команда відповідає за правила допуску, перевірки стану, бюджети переривань, аналіз впровадження, просування описів розгортання, оновлення контролерів і відновлення після розходження бажаного та фактичного станів.
Усі три варіанти є регіональними службами. Стійкість у кількох регіонах потребує ще одного розгортання, належного копіювання даних, глобального спрямування запитів, резервної потужності, розподілу секретів і налаштувань, спостережуваності та випробуваного рішення про перемикання. Схема не є перевіркою відновлення. Відпрацюйте невдалий випуск, недоступність залежності, вичерпання квоти, втрату зони або регіону, помилку DNS і прострочений сертифікат; виміряйте час виявлення, локалізації, відновлення, втрату даних та вплив на клієнтів.
Спостережуваність має супроводжувати користувацький сценарій через усі керовані межі. Почніть із показників рівня обслуговування для доступності, затримки, правильності та актуальності, а потім пов’яжіть запити, редакції, екземпляри, черги, залежності та події розгортання за допомогою наскрізних ідентифікаторів. App Service зазвичай відкриває найменшу поверхню платформи. Container Apps додає поведінку редакцій, реплік, середовища й масштабування за подіями. AKS додає вузли, модулі, контролери, планування, мережу, сховища, правила й оновлення кластера. Більше телеметрії корисне лише тоді, коли панелі, сповіщення, строки зберігання, доступ і відповідальні за реагування залишаються продуманими.
# Inventory App Service apps and the plans that define their compute boundary.
az webapp list --query "[].{app:name,group:resourceGroup,plan:serverFarmId,state:state}" -o table
az appservice plan list --query "[].{plan:name,group:resourceGroup,sku:sku.name,workers:numberOfWorkers}" -o table

# Inventory Container Apps and expose environment, revision mode, and scale limits.
az containerapp list --query "[].{app:name,group:resourceGroup,environment:properties.environmentId,revisionMode:properties.configuration.activeRevisionsMode}" -o table
az containerapp show --name <app> --resource-group <group>   --query "{ingress:properties.configuration.ingress,scale:properties.template.scale}" -o json

# Inventory AKS versions, node pools, network model, and private-cluster status.
az aks list --query "[].{cluster:name,group:resourceGroup,version:kubernetesVersion,nodes:agentPoolProfiles[].count,network:networkProfile.networkPlugin,private:apiServerAccessProfile.enablePrivateCluster}" -o json
az aks nodepool list --cluster-name <cluster> --resource-group <group>   --query "[].{pool:name,mode:mode,count:count,vmSize:vmSize,version:orchestratorVersion}" -o table

# Inventory is evidence, not a decision: add load tests, failure drills,
# current regional pricing, operational labor, and recovery verification.
Оцініть вартість експлуатації, а не лише обчислень
Порівнюйте повну вартість володіння за однакових припущень. Урахуйте обчислення, зарезервовану або найменшу потужність, балансування навантаження, загальнодоступні адреси, NAT і вихідний рух, сховище, реєстр образів, DNS, сертифікати, шлюз або міжмережевий екран вебзастосунку, журнали, показники, резервні копії, засоби безпеки, підтримку та подвоєну потужність для аварійного відновлення. Розрахуйте сталий рух, очікуваний пік, відмову зі зменшеним запасом і правдоподібне зростання. Використовуйте актуальні регіональні ціни й виміряний профіль ресурсів, адже загальні місячні приклади швидко старіють.
План App Service виділяє потужність незалежно від того, зайняті розміщені застосунки чи простоюють. Спільне використання буває вигідним, але пов’язує масштабування і створює ризик взаємного впливу. Витрати Container Apps можуть досить точно відповідати використанню реплік, а придатні навантаження — зменшуватися до нуля. Однак найменші репліки, виділені профілі, ресурси середовища, шлюзи, журнали й залежні служби нікуди не зникають. Вартість AKS охоплює вузли та запас потужності, балансувальники, диски, реєстр, вихідний рух, спостереження, правила й засоби безпеки, оновлення та працю фахівців, які підтримують надійність кластера. Низька ціна вузла ще не робить службу дешевою.
Інженерний час оцінюйте так само серйозно, як рахунок Azure: проєктування платформи, код інфраструктури, перевірки доступу, виправлення безпеки, оновлення версій, реагування на вразливості, супровід розгортання, планування місткості, діагностика інцидентів, навчання чергових фахівців та вправи з відновлення. Оцініть і ціну затримки. Платформа з цінними засобами керування може прискорити зрілу організацію; та сама платформа сповільнить продуктову команду, якій спочатку доведеться побудувати навколо неї власну операційну систему.
Рішення має витримати спільний розгляд відповідальних за застосунок, платформу, безпеку, фінанси й експлуатацію. Сформулюйте обрану службу одним реченням, назвіть задоволені вимоги, кількісно опишіть головні припущення, перелічіть прийняті ризики й установіть умови повторної оцінки. Повертайтеся до вибору, коли істотно змінюються протоколи, ізоляція, регіональні цілі, характер запитів, нормативні вимоги, спроможність команди або різноманітність навантажень, а не просто через появу нових можливостей в іншої платформи.
Підтвердьте вибір випробуванням у реальних умовах
- Обирайте App Service, коли навантаження здебільшого складається зі звичайного HTTP-застосунку або API, важлива швидка доставка, комірки розгортання відповідають способу випуску, а команді корисна мала поверхня інфраструктури. Перевірте розмір плану, прогрівання, спрямування за станом, приватні з’єднання, ізоляцію спільного плану та регіональне відновлення.
- Обирайте Container Apps, коли справді потрібні незалежно випущені контейнери, API, обробники, завдання, масштабування за подіями, редакції або зменшення до нуля, а прямий доступ до API Kubernetes не потрібний. Перевірте межі середовища, допустимість холодного запуску, поведінку KEDA, правильність черг, розподіл запитів, вихідний рух і повернення версії.
- Обирайте AKS, коли необхідні можливості залежать від API Kubernetes, операторів, спеціального обладнання чи планування, докладних кластерних правил, власної мережі, службових сіток або зрілої внутрішньої платформи. Ще до створення кластера назвіть команду, відповідальну за оновлення, захисні обмеження, додаткові компоненти, місткість, безпеку, спостереження та інциденти.
- Проведіть одне випробування в умовах, близьких до робочих, для кожного реального претендента. Розгорніть справжній образ та ідентифікацію, під’єднайте приватні залежності, створіть сталий і піковий рух, перервіть роботу екземпляра, випустіть несправну версію, поверніться назад, замініть секрет, перегляньте трасування й оцініть вартість за фактичним споживанням.
- Оформіть запис архітектурного рішення з обмеженнями, виміряними доказами, альтернативами, відхиленими припущеннями, сценаріями вартості, випробуваннями відмов, прийнятими ризиками, відповідальними й умовами повторного розгляду. Чіткий запис стримує випадкове розростання платформи й перетворює майбутню міграцію на обґрунтоване рішення.
Чи варто обирати AKS просто заради майбутньої гнучкості?
Чи варто обирати AKS просто заради майбутньої гнучкості?
Для яких навантажень Container Apps не замінить AKS?
Для яких навантажень Container Apps не замінить AKS?
Який із трьох варіантів найдешевший?
Який із трьох варіантів найдешевший?
Чи можна згодом перейти з однієї служби на іншу?
Чи можна згодом перейти з однієї служби на іншу?
Перетворіть вибір платформи Azure на перевірені докази
Опишіть характер навантаження, залежності, мережеві й нормативні межі, частоту випусків, цілі відновлення, виміряний рух і відповідальність команди. Ми порівняємо реальні варіанти, проведемо цільове випробування та підготуємо придатне до виконання архітектурне рішення.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Посібник із розроблення та архітектури в Microsoft Azure
Практичний посібник з обчислень, даних, мережі, ідентифікації, надійності, автоматизації випуску, спостережуваності, контролю витрат і перенесення робочих навантажень в Azure.
12 хв читання
25 Jul 2026
Архітектура SaaS на Azure: ізоляція, надійність та економіка одного клієнта
Практичний посібник з архітектури SaaS на Azure: ідентифікація клієнтських організацій, рівні ізоляції, рух запитів і завдань, осередки розгортання, відновлення, спостереження, автоматизація та вартість обслуговування клієнта.
8 хв читання
08 Sep 2026
Упровадження Azure: контрольний список перенесення та поширені помилки
Практичний контрольний список перенесення до Azure: облік робочих навантажень, базове середовище, стратегія, ідентичності, дані, етапи перенесення, відновлення, швидкодія, витрати й відповідальність за експлуатацію.
8 хв читання
04 Aug 2026