Розробка на NestJS для серверних систем, що мають постійно змінюватися
Інженерія серверних систем NestJS для безпечного розвитку продукту
NestJS особливо корисний, коли серверній частині на TypeScript потрібна спільна модель застосунку для модулів, упровадження залежностей, опрацювання запитів, перевірки даних, підтвердження особи, тестування, фонових завдань і з’єднання з інфраструктурою. Платформа зменшує кількість локальних винаходів у коді, що зростає. Водночас вона не визначає меж предметних областей, основні джерела даних, правила надання прав, зміст фінансових операцій, поведінку зовнішніх служб під час відмови чи відповідальність за експлуатацію — це залишаються рішеннями продукту й інженерів.
Ми створюємо й оновлюємо серверні системи для довговічних SaaS-, FinTech-, торговельних, операційних та насичених інтеграціями продуктів. Робота починається з критичного шляху: хто діє, якої клієнтської організації та об’єкта стосується дія, який перехід стану дозволений, який запис є основним, які побічні наслідки виникають і як працівник пояснить або виправить незавершений результат. Так технічне завдання перетворюється на обмежений і зрозумілий результат для бізнесу.
Відповідальний обсяг охоплює значно більше, ніж адреси викликів. Він визначає межі даних і довіри, договори API та подій, перенесення й сумісність, цілі швидкодії та відновлення, засоби керування випуском, контроль роботи, шляхи підтримки й здатність замовника самостійно володіти результатом. Ми можемо відповідати за нову можливість, обмежене оновлення, усунення технічного ризику або підсилення команди, але спочатку завжди з’ясовуємо справжнє обмеження й докази, якими його можна перевірити.
Спочатку визначте обмеження серверної системи, а потім формат співпраці
Опишіть продукт, критичні шляхи, чинну серверну частину, дані, інтеграції, аварії, масштаб, команду й обмеження випуску. Ми визначимо потрібні докази та запропонуємо відповідальний перший результат.
Backend-розробка на NestJS для масштабованих систем
Створюйте або модернізуйте підтримуваний backend на NestJS із чіткою архітектурою, надійними API, безпечними інтеграціями та готовністю до production.
01
Складні API та інтеграції
Підтримувана backend-основа для складних і довготривалих бізнес-застосунків.
02
Довгостроковий розвиток backend
Backend-розробка для складних процесів і зовнішніх систем у SaaS та FinTech.
03
Frontend, backend та Azure в одній команді
Узгоджена розробка всіх рівнів застосунку.
Які продукти та можливості ми створюємо на NestJS
NestJS придатний для API, доступних клієнтам, внутрішніх служб застосунку, багатоклієнтських SaaS-продуктів, платіжних і фінансових процесів, торговельних операцій, майданчиків для продавців, партнерських порталів, адміністрування, звітності, систем сповіщень, спільної роботи в реальному часі та вузлів інтеграції. Спільна потреба полягає не в конкретному протоколі, а в стійкій поведінці бізнесу, яку кілька людей можуть змінювати, не втрачаючи контролю над правами, даними, побічними наслідками й відновленням.
У багатоклієнтських продуктах ми моделюємо життєвий цикл клієнтської організації, членство, права на рівні об’єкта, налаштування, ліміти, використання, оплату, доступ підтримки, ізоляцію даних, вивантаження, строки зберігання та видалення. У фінансових продуктах описуємо безпечне повторне виконання, порядок подій, основний стан, докази в обліковому реєстрі чи аудиторському сліді, межі, звіряння, спори, запізнілі події зовнішніх служб і виправлення працівником. У системах робочих процесів визначаємо ролі, переходи, строки, погодження, делегування, сповіщення, порядок передавання складних питань керівництву й простежуваність.
Починайте з найменшої цілісної можливості, яку можна відповідально експлуатувати. Навіть перший випуск потребує правдивого стану, перевірки прав на сервері, перевірки вхідних і вихідних даних, керованих побічних наслідків, корисних повідомлень про помилки, спостереження, розгортання та відновлення. Відмова від другорядної функції справді зменшує обсяг. Відмова від засобів, потрібних для пояснення чи виправлення головного шляху, лише переносить витрати й ризик до експлуатації.
- API REST і GraphQL: версійовані, захищені правами, перевірені й придатні до контролю договори для вебзастосунків, мобільних клієнтів, партнерів і внутрішніх споживачів.
- SaaS і багатоклієнтські платформи: життєвий цикл клієнтської організації, членство, ізоляція, налаштування, використання, оплата, доступ підтримки, вивантаження та видалення.
- FinTech- і платіжні системи: стани фінансових операцій, безпечні повтори, ліміти, докази, події зовнішніх служб, звіряння, спори й виправлення працівником.
- Торгівля та майданчики для продавців: каталог, ціни, замовлення, платежі, залишки, продавці, виконання, повернення, виплати та операційні інтеграції.
- CRM, ERP і системи робочих процесів: чутливі до ролей процеси, погодження, строки, докази, звітність, черги винятків і контрольовані виправлення.
- Продукти реального часу й фонова обробка: сповіщення, обмін повідомленнями, живий стан, фонові завдання, черги, робота за розкладом, поновлення, порядок і обмеження потоку.
Послуги NestJS, спрямовані на справжнє обмеження системи
- Нові можливості NestJS: дослідження, проєктування предметної області, дані, реалізація, тести, випуск, контроль роботи й передавання для обмеженого результату продукту.
- Інженерія API: REST, GraphQL, WebSocket, події, документація, сумісність, надання прав, швидкодія та підключення споживачів.
- Оновлення серверної системи: опис чинної поведінки, межі заміни, підтримувані залежності, перенесення даних, поступова заміна, керування потоком користувачів і вимкнення старого.
- Перегляд архітектури й експлуатації: межі, основні джерела даних, безпека, докази під час виконання, випуск, відновлення, відповідальність і пріоритетний план виправлень.
- Інженерія інтеграцій: договори із зовнішніми службами, підтвердження особи, зворотні сповіщення, зіставлення, повтори, звіряння, діагностика, передавання відомостей про аварію відповідальним і можливість виходу.
- Модульні системи й обробка подій: межі можливостей, стійкі повідомлення, безпечні повтори, порядок, відтворення, ізоляція відмов і відповідальність за експлуатацію.
- Безпека, надійність і швидкодія: засоби контролю за моделлю загроз, права, випробування навантаженням, налаштування бази даних, стійкість, контроль роботи й відновлення.
- Постійна відповідальність за серверну систему: розвиток за планом, висновки з аварій, оновлення, зміна зовнішніх служб, планування місткості, контроль витрат і передавання знань.
Коли компанії залучають нашу NestJS-команду
Ми допомагаємо, коли архітектура, інтеграції, надійність, нестача експертизи, legacy-код або production-контролі обмежують розвиток продукту.
01
Backend-архітектура обмежує розвиток продукту
Межі модулів, доступ до даних або інфраструктурні обмеження сповільнюють і ускладнюють розвиток продукту.
02
Інтеграції складно підтримувати
Платіжним, identity, CRM, messaging та іншим provider-інтеграціям потрібні чіткі контракти, адаптери й обробка помилок.
03
Продуктивність або надійність API впливає на користувачів
Повільні відповіді, нестабільні залежності та повторювані production-збої потребують діагностики й вимірюваного контролю.
04
Внутрішній команді бракує senior NestJS-експертизи
Досвідчені інженери можуть посилити архітектурні рішення, review, тестування та відповідальність за production у наявній команді.
05
Застарілий Node.js backend потребує модернізації
Модернізуйте систему поетапно: чіткі модулі, типізовані контракти, автоматизовані тести та контрольовані релізи.
06
Продукту потрібні сильніші контролі безпеки та production
Посильте автентифікацію, авторизацію, аудит, спостережуваність, deployment і recovery без зупинки розвитку продукту.
Закладайте безпеку, масштабування й керованість в архітектуру
Організовуйте застосунок навколо можливостей бізнесу з вузькими відкритими інтерфейсами. Контролери мають відповідати за передавання даних, прикладні служби — узгоджувати сценарії використання, код предметної області — містити правила й переходи станів, а з’єднувальні модулі — приховувати подробиці інфраструктури або зовнішніх служб. Контролюйте напрям залежностей межами проєктів, правилами статичного аналізу, тестами й відповідальністю за код. Модульний застосунок з одним розгортанням є надійним початковим рішенням; розділяйте випуск лише тоді, коли окрема відповідальність, масштабування, ізоляція чи незалежність випусків окупають розподілені договори й експлуатацію.
Підтвердження особи встановлює, хто діє; надання прав визначає, чи може ця особа виконати дію з конкретним об’єктом у конкретній клієнтській організації. Перевіряйте права на сервері для кожної операції, зокрема адміністративної та фонової. На межі перевіряйте й нормалізуйте ненадійні вхідні дані, обмежуйте вихідні, захищайте таємні значення й позначки доступу, відокремлюйте привілейовані операції, безпечно працюйте з файлами та зовнішніми запитами, керуйте залежностями й зберігайте аудиторські докази без потрапляння чутливих значень до журналів.
Масштабуйтеся відповідно до виміряних обмежень. Перш ніж додавати кеші чи нові служби, дослідіть запити до бази даних, заповнення пулу з’єднань, блокування, перетворення даних, затримку циклу подій, пам’ять, розмір повідомлень, затримку залежностей і вік черги. Використовуйте покажчики та плани запитів, поділ на сторінки й верхні межі, обмеження швидкості приймання роботи та одночасності, явні строки очікування, безпечні повтори з випадковою затримкою, групові операції та стійку фонову обробку лише там, де кожний засіб відповідає спостереженій поведінці. Кеш потребує відповідальної особи, правил свіжості й скидання, меж ідентифікації та обмеженого режиму роботи.
Проєктуйте експлуатацію разом із кодом. Для критичних шляхів визначте показники якості, структуровані помилки, зв’язування подій у єдиний ланцюжок, вимірювання, журнали, сповіщення, інформаційні панелі, операційні інструкції, повноваження чергового, відновлення резервних копій і перевірений шлях повернення до попередньої версії або безпечного виправлення поточної. Зводьте до мінімуму персональні й таємні дані під час діагностики. Успішне розгортання ще не доводить надійності: система повинна показувати, чи завершився перехід стану бізнес-процесу і як відновитися, якщо цього не сталося.
Проєктуйте API та інтеграції як довговічні договори продукту
Обирайте REST, GraphQL, WebSocket, обмін повідомленнями чи роботу за розкладом відповідно до потреб споживачів і поведінки під час відмови. REST часто зручний для API ресурсів і робочих процесів з явними правилами кешування та HTTP. GraphQL допомагає клієнтам гнучко поєднувати дані, але потребує обмеження вартості запитів, перевірки прав на кожному шляху отримання даних, групування звернень, контролю роботи та плану розвитку схеми. WebSocket підтримує живу взаємодію, додаючи питання ідентичності з’єднання, поновлення, порядку, розсилання багатьом одержувачам та обмеження вхідного потоку.
Ставтеся до кожного зовнішнього інтерфейсу як до версійованого договору продукту. Визначте схеми, перевірку даних, коди помилок, поділ на сторінки, фільтрування, безпечне повторне виконання, одночасність, строки очікування, повторні спроби, обмеження частоти, припинення підтримки, сумісність і приклади. Створюйте придатну для машинного читання документацію, якщо вона допомагає, але окремо перевіряйте зміст, який схема не виражає. Перевірки договору з боку споживача чи постачальника корисні за незалежних випусків команд; водночас показові інтеграційні тести мають проходити через справжню межу.
Інтеграція з третьою стороною потребує більше, ніж одного виклику готового набору засобів. Закладіть у роботу комерційну й безпекову перевірку, отримання та зміну облікових даних, обмеження випробувального середовища, перевірку зворотних сповіщень, повторні й невпорядковані події, межі частоти, відмову зовнішньої служби, звіряння, зіставлення даних, зміну версій, звернення до підтримки, контроль роботи та можливість виходу. Приховуйте особливості конкретної служби за явним з’єднувальним модулем, зберігаючи в продукті його власний бізнесовий стан. Ніколи не оголошуйте невідомий зовнішній результат успішним заради зручності.
Зміни бази даних і події також є договорами. Для сумісності спочатку розширюйте схему, а вилучайте старе після переходу; за потреби спочатку випускайте код, здатний читати нову схему, а потім — код запису, контрольовано заповнюйте відсутні дані, перевіряйте кількість та незмінні правила й зберігайте шлях повернення або виправлення. Для фонової роботи визначте гарантії доставлення, усунення повторів, вимоги до порядку, опрацювання повідомлень, що постійно спричиняють збій, бюджет повторних спроб, відповідального за чергу непридатних повідомлень, повторне відтворення та звіряння. Одноразовий наслідок для бізнесу забезпечують безпечне повторне виконання й докази, а не рекламне гасло засобу передавання.
Оцінюйте досвід за перевірюваними доказами продукту
У нашому переліку проєктів є рольові SaaS- і FinTech-продукти, де визначальними є проєктування API, правила бізнесу, інтеграції, надання прав, дані та надійність в експлуатації. Кожний пов’язаний приклад слід оцінювати лише за можливостями, які справді підтверджують його матеріали. Ми не виводимо неперевірених тверджень про масштаб, дохід, сертифікацію відповідності чи швидкодію з однієї назви технології.
У новій співпраці докази походять із самої системи: дослідження сховища коду й поведінки під час виконання, карти предметних областей і даних, рух запитів API, плани запитів до бази, ланцюжки виконання, аварії, стан залежностей, висновки щодо безпеки, поведінка тестів, історія розгортань, договори із зовнішніми службами, обхідні рішення підтримки та цілі експлуатації. За цими матеріалами ми визначаємо обмежений результат і те, що саме має довести приймання.
Досвід видно й за тим, що залишається після завершення: підконтрольні замовникові сховища коду та середовища, актуальні архітектурні рішення, типізовані й перевірені договори, оборотні зміни даних, працездатні автоматизовані процеси випуску, корисна діагностика, операційні інструкції, навчання відновленню й інженери, які розуміють межі продукту. Довговічний результат — серверна система, яку замовник може продовжувати змінювати без залежності від одного виконавця чи окремої людини.
Формати співпраці з нашою NestJS-командою
Оберіть формат відповідно до поточної технічної проблеми, обсягу робіт і рівня відповідальності.
01
Аудит архітектури
Перевіримо архітектуру, код, дані, інтеграції, безпеку й експлуатацію та визначимо пріоритетні зміни.
02
Сфокусована backend-ініціатива
Реалізуємо визначену міграцію, інтеграцію, оптимізацію або backend-модуль із погодженим результатом.
03
Посилення команди
Додайте senior NestJS-експертизу до наявної команди, архітектури, backlog і процесу релізів.
04
Постійна відповідальність за backend
Стабільна команда постійно відповідає за архітектуру, API, інтеграції, платформу та production-розвиток.
Оберіть найменший обсяг роботи з NestJS, що усуває реальний ризик
Почніть зі зосередженої перевірки потрібного результату, архітектури, поведінки під час виконання, залежностей, відповідальності та приймання. Рішенням може бути аудит, виправлення робочої системи, фрагмент оновлення, нова можливість або підсилення інженерної команди.
Як розробка NestJS переходить від контексту до експлуатації
- /01З’ясуйте технічний і продуктовий контекстДослідіть цілі, критичні шляхи, код, поведінку під час виконання, дані, інтеграції, інфраструктуру, випуск, аварії, відповідальних, обмеження й наявні докази.
- /02Окресліть архітектуру та перший результатВизначте межі предметних областей і довіри, договори, основні джерела даних, засоби контролю, перенесення, відповідальність команди, докази приймання й найменший цінний результат.
- /03Реалізуйте наскрізні фрагменти для перевіркиПройдіть через API, предметну область, дані, зовнішні служби, тести, діагностику й відновлення працівником; перевіряйте результат у роботі та зберігайте сумісність і оборотність змін.
- /04Перевірте інтеграції та поведінку в експлуатаціїВідпрацюйте критичні, заборонені, повторні, затримані, часткові й відновлювальні шляхи; перевірте зміни даних, поведінку зовнішніх служб, розгортання, контроль роботи й операційні процедури.
- /05Експлуатуйте, робіть висновки й передавайте відповідальністьВимірюйте користувацькі шляхи та цілі якості, навчайтеся на аваріях і зверненнях, своєчасно оновлюйте залежності, усувайте наступне обмеження й безперервно передавайте доступ та знання.
Backend-інженерія поза межами коду фреймворку
NestJS є однією частиною системи. Архітектурні рішення також мають враховувати <a href="/ua/angular-development-services">Angular frontend</a>, бази даних, зовнішніх провайдерів і <a href="/ua/azure-cloud-development-services">середовище Azure</a>, у якому працює продукт.
01
Чіткі межі доменів
Модулі, сервіси й доступ до даних відповідають бізнес-зонам, щоб backend залишався зрозумілим під час зростання.
02
Надійні API та інтеграції
Чіткі контракти, валідація, версіонування, idempotency, обробка помилок та адаптери контролюють зовнішню складність.
03
Послідовний контроль безпеки
Автентифікація, авторизація, валідація, audit trail, секрети та least-privilege access проєктуються на рівні системи.
04
Готовність до production-експлуатації
Тестування, логування, tracing, метрики, черги, retry, deployment і recovery забезпечують безпечні зміни після запуску.
Технологічний стек NestJS backend
Технології та інженерні практики для підтримуваних backend-продуктів на NestJS.
01
Backend
NestJS, Node.js, TypeScript
02
API
REST, GraphQL, WebSocket
03
Дані
PostgreSQL, MySQL, MongoDB, Redis
04
Обмін повідомленнями
RabbitMQ, Kafka
05
Інфраструктура
Docker, Kubernetes, Azure
06
Якість
Jest, інтеграційне тестування, моніторинг
Відповіді на запитання про розробку NestJS
Чи можуть ваші фахівці з NestJS приєднатися до чинної команди серверної розробки?
Чи можуть ваші фахівці з NestJS приєднатися до чинної команди серверної розробки?
Чи можна поступово перевести наявну серверну систему Node.js на NestJS?
Чи можна поступово перевести наявну серверну систему Node.js на NestJS?
Чи створюєте ви окремі API та повні серверні платформи?
Чи створюєте ви окремі API та повні серверні платформи?
Чи підходить NestJS для продуктів SaaS і FinTech?
Чи підходить NestJS для продуктів SaaS і FinTech?
Чи може GARNO.TECH також працювати з Angular і Microsoft Azure?
Чи може GARNO.TECH також працювати з Angular і Microsoft Azure?
Як ви оцінюєте обсяг співпраці з NestJS?
Як ви оцінюєте обсяг співпраці з NestJS?
Кому належать код і налаштування інфраструктури?
Кому належать код і налаштування інфраструктури?
Практичні матеріали про серверну інженерію NestJS
Створіть серверну систему NestJS, яку ваша команда зможе розвивати самостійно
Опишіть, що ви створюєте, оновлюєте або намагаєтеся стабілізувати. GARNO.TECH допоможе визначити межі, докази результату, експлуатаційні засоби контролю й передавання знань для практичного наступного кроку.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Вартість розробки на NestJS: обсяг, команда, строки та ціноутворення
Оцініть проєкт на NestJS з огляду на обсяг робіт, невизначеність, інтеграції, якість, склад команди, графік, договірну модель і повну вартість володіння.
9 хв читання
05 Aug 2026
Проєктування REST, GraphQL і розподілених API на NestJS
Проєктуйте API на NestJS навколо бізнес-меж, узгоджених контрактів, свідомого вибору між REST і GraphQL, асинхронної взаємодії, безпеки, надійності та відповідальності за експлуатацію.
9 хв читання
05 Aug 2026
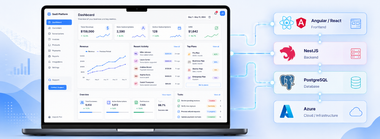
Angular і NestJS: архітектура повноцінної робочої системи
Побудуйте Angular і NestJS навколо чітких повноважень, створюваних із контракту клієнтів API, безпечної автентифікації, відновлення після помилок, узгодженого стану, меж SSR, наскрізного спостереження та сумісних випусків.
9 хв читання
08 Sep 2026