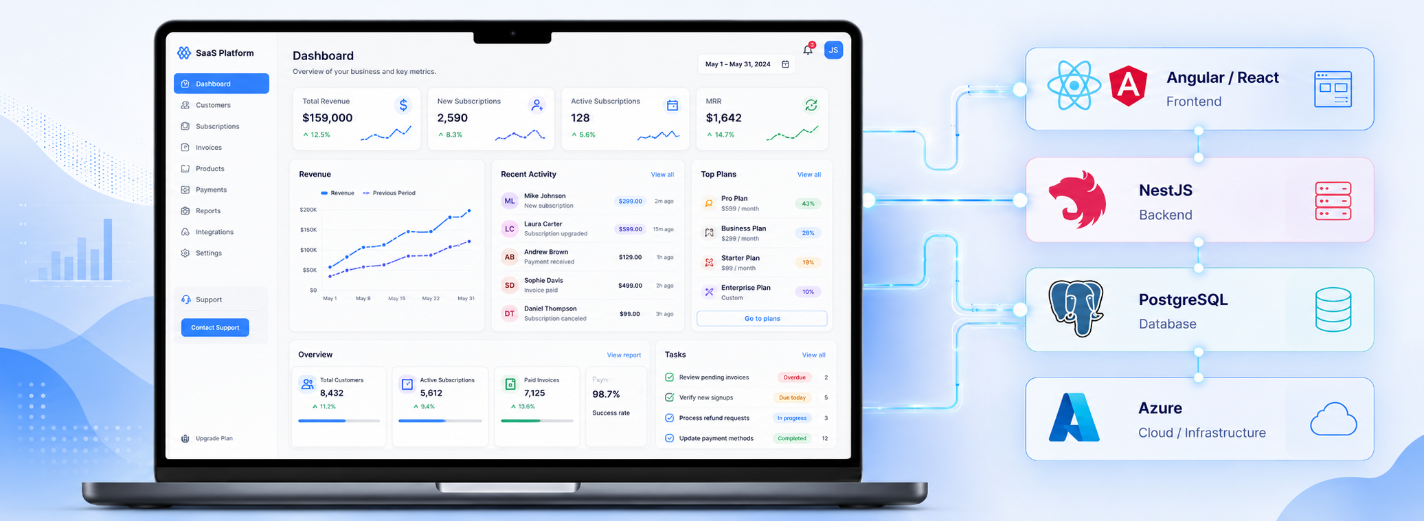
Проєктування REST, GraphQL і розподілених API на NestJS
- NestJS
- API development
- REST API
- GraphQL
- microservices
- backend development
Проєктування REST, GraphQL і розподілених API на NestJS
NestJS часто називають «корпоративним фреймворком для Node.js», але це визначення мало що пояснює. Його практична цінність полягає у спільній мові серверного коду: модулі задають видимість, контролери перетворюють вхідні запити, провайдери реалізують можливості застосунку, механізми захисту й перетворення застосовують наскрізні правила, а впровадження залежностей робить компонування системи явним. Завдяки цьому команда, що зростає, швидше знаходить відповідальних за певну поведінку й змінює її, не вигадуючи структуру заново для кожної функції.
Сам фреймворк не створює бізнес-архітектури. Великий застосунок NestJS усе одно може перетворитися на тісно пов’язаний набір глобальних модулів, універсальних компонентів, репозиторіїв, крізь які просочуються внутрішні деталі, та декораторів, що приховують потік керування. Тому вибір залежить не стільки від переліку можливостей, скільки від очікуваного строку життя системи, складності предметної області, розміру команди, кількості інтеграцій, експлуатаційних зобов’язань і готовності підтримувати чіткі межі.
Будуйте REST навколо бізнес-операцій
Nest може відкривати ті самі можливості застосунку через REST, GraphQL, WebSockets, черги, завдання за розкладом, засоби командного рядка та транспорт мікрослужб. Така широта корисна, доки адаптери залишаються адаптерами й не перебирають на себе бізнес-логіку. Сценарій оформлення замовлення має однаково дотримуватися правил ціноутворення, наявності товару, авторизації та ідемпотентності незалежно від того, чи його викликав HTTP-запит, повідомлення або адміністративний інструмент.
Обирайте транспорт відповідно до його властивостей. REST добре підходить для публічних API, побудованих навколо ресурсів. GraphQL дає клієнту змогу формувати потрібний зріз даних, але вимагає продуманої авторизації, об’єднання запитів і контролю складності. WebSockets забезпечує оновлення з малою затримкою, проте додає стан з’єднання та потребу керувати потоком. Черги розділяють роботу в часі й поглинають пікове навантаження, але потребують гарантованої фіксації результату, опрацювання дублікатів і контролю накопичених повідомлень. Уніфіковані механізми Nest для перетворення, захисту, перехоплення та обробки винятків спрощують навчання, проте не скасовують цих відмінностей.
Уникайте універсальної абстракції, яка приховує гарантії доставлення або змушує всі протоколи працювати за схемою «запит — відповідь». Визначайте контракти на межі застосунку, а особливості транспорту залишайте зовні. Свідомо керуйте версіями публічних API та повідомлень. Додавайте до асинхронних ланцюжків ідентифікатори кореляції та причинно-наслідкового зв’язку. Перевіряйте справжній адаптер і поведінку системи під час відмови, а не лише окремий компонент з усіма імітованими залежностями.
- API модулів із чіткими межами: провайдери закриті, доки їх явно не експортовано. Відкривайте можливості застосунку, залишаючи зберігання даних і подробиці реалізації всередині предметної області.
- Прозоре компонування: упровадження залежностей і явні позначення показують, як зібрано можливості системи, та дають змогу замінювати інфраструктурні адаптери без перенесення бізнес-правил.
- Перевірка на кількох рівнях: ізольовані предметні тести, вузькі тестові модулі, інтеграційні тести справжніх адаптерів і невеликий наскрізний набір швидко виявляють помилки, не приховуючи ризиків на межах.
- Кілька каналів взаємодії: HTTP, GraphQL, WebSockets, черги, розклади й транспорт мікрослужб можуть викликати спільні правила застосунку, зберігаючи особливості кожного протоколу.
Застосовуйте GraphQL, коли клієнтам справді потрібне гнучке компонування даних
TypeScript робить зв’язки видимими для інструментів і рецензентів. Типізовані команди, результати, інтерфейси взаємодії, налаштування та згенеровані клієнти API зменшують неоднозначність і роблять масштабну перебудову коду безпечнішою. Суворі параметри компілятора, вичерпна обробка об’єднаних типів, окремі типи ідентифікаторів і продумана робота з відсутніми значеннями виявляють чимало помилок інтеграції ще до виконання. Редактор водночас стає провідником крізь зміни.
На мережевій межі та межі зберігання типи зникають. Самої позначки DTO недостатньо, щоб перевірити JSON: рядок із бази даних, змінна середовища, повідомлення, поле токена або відповідь сторонньої служби залишаються недовіреними. Перевіряйте дані під час виконання на кожній зовнішній межі, відхиляйте невідомі чи пошкоджені вхідні значення, нормалізуйте їх один раз і передавайте всередину лише перевірені предметні значення. Відокремлюйте транспортні DTO від моделей зберігання та предметних моделей, щоб зміна одного контракту непомітно не переписувала інші.
Впровадження залежностей має схожу межу: інтерфейси TypeScript зникають під час виконання. Використовуйте явні позначення для інтерфейсів взаємодії та реєструйте провайдери поблизу точки складання застосунку. Уникайте приведення типів, яке лише маскує невизначеність, типу any для довільних значень і згенерованих типів, прийнятих за бізнес-істину. Типобезпечність найкраще працює тоді, коли перевірка під час виконання, обмеження бази даних, авторизація й тести захищають одну й ту саму незмінну умову.
Модульний моноліт часто є найвідповідальнішою початковою архітектурою: одне розгортання, єдиний процес, за яким легко спостерігати, прості локальні виклики й транзакція бази даних там, де потрібна узгодженість. Модулі при цьому визначають відповідальність і публічні контракти. Команда отримує архітектурну дисципліну, не сплачуючи відразу за розподілене трасування, сумісність повідомлень, мережеві відмови, узгодженість у підсумку, розгортання багатьох служб і реагування на міжслужбові збої.
Розподілена архітектура має відповідати на конкретну, виміряну потребу. Відокремлюйте службу, коли певній можливості потрібні незалежний темп випуску чи масштабування, окрема межа безпеки, особливий рівень доступності, спеціалізована технологія або справді самостійний власник. Саме лише велике навантаження не вимагає мікрослужб: добре спроєктований моноліт масштабується горизонтально. Організаційна схема також не є достатньою причиною — спочатку відповідальність можна закріпити за модулями.
Підготуйте межу майбутнього відокремлення до початку самого проєкту. Усуньте доступ одного модуля до таблиць іншого, зробіть контракт явним, публікуйте події через транзакційний журнал вихідних повідомлень, визначте правила ідемпотентності та виміряйте характер взаємодій. Потім зіставте майбутні витрати на експлуатацію зі справжнім обмеженням. Якщо модуль не вдається відокремити всередині одного процесу, перенесення через мережу зазвичай лише робить приховану зв’язаність повільнішою й менш надійною.
Розподіляйте систему лише тоді, коли цього потребують її межі
NestJS працює всюди, де доступні середовище Node.js і потрібні залежності. На Azure, AWS, Google Cloud, Kubernetes, у контейнерах або на простішій платформі будуйте застосунок навколо переносних експлуатаційних вимог: перевірених налаштувань, опрацювання запитів без локального стану там, де це доречно, надійного зовнішнього зберігання стану, сигналів справності й готовності, коректного завершення роботи, структурованих журналів, трас, показників і відтворюваних пакунків для розгортання.
Хмарні служби впливають на архітектуру, а не просто додаються до неї позначками. Для кожної керованої бази даних, черги, кешу, служби ідентифікації, сховища секретів або об’єктів визначте граничний час очікування, повторні спроби, ідемпотентність, обмеження з’єднань, розташування даних, цілі відновлення, межі витрат і поведінку під час сповільнення чи недоступності. Якщо важливі замінність або ізоляція предметної області, відгороджуйте SDK постачальника вузьким адаптером, але зберігайте властиву конкретній службі семантику замість удаваної взаємозамінності.
Масштабуйтеся на підставі даних. Вимірюйте затримку циклу подій, використання пам’яті, збирання сміття, час відповіді, пропускну здатність, насичення пулу з’єднань, вік повідомлень у черзі та обмеження залежних служб. Обирайте адаптер HTTP лише після випробування на типовому навантаженні. Зменшуйте контейнерні образи для збирання й запуску, виконуйте міграції як контрольований етап випуску, розгортайте зміни поступово та доводьте працездатність повернення і відновлення. Еластичність хмари не виправить запит без обмежень, обчислення, що блокують CPU, або залежність, яка вже вичерпала квоту.
Nest надає точки розширення для автентифікації, авторизації, перевірки даних, обмеження частоти запитів, заголовків безпеки, CORS, захисту від CSRF, серіалізації та опрацювання винятків. Проте безпечній системі все одно потрібні модель загроз і послідовні правила. Автентифікуйте централізовано, авторизуйте на рівні бізнес-дії та ресурсу, перевіряйте й нормалізуйте недовірені вхідні дані, мінімізуйте обсяг відповіді, захищайте секрети та за замовчуванням забороняйте доступ. Переконайтеся, що кожен транспорт застосовує потрібні правила: механізм захисту HTTP не захистить споживача черги автоматично.
Використовуйте граф залежностей, щоб точно визначати межі тестів. Предметні правила перевіряйте ізольовано як звичайний код TypeScript. Для служб застосунку створюйте вузькі тестові модулі й свідомо замінюйте зовнішні залежності. Інтеграційні тести запускайте зі справжніми обмеженнями бази даних, транзакціями, серіалізацією повідомлень, кешами та адаптерами зовнішніх служб. Залиште невеликий набір наскрізних тестів для критичних сценаріїв, автентифікації, глобальних механізмів перетворення, фільтрів і робочих налаштувань запуску.
Не приховуйте імітаціями найбільші ризики. Тестова заміна репозиторію не доведе роботу обмеження унікальності, відкочування транзакції, рівня ізоляції чи міграції. Імітатор посередника повідомлень не підтвердить семантику доставлення. Тест контролера не покаже поведінку мережевого посередника, перевищення часу очікування, обмеження розміру тіла запиту чи коректне завершення роботи. Сукупність тестів має відповідати можливим наслідкам і межам системи, а впровадження залежностей — забезпечувати контрольовану, а не повсюдну підміну.
Формальність NestJS окупається, коли команда використовує модулі та впровадження залежностей, щоб зробити відповідальність видимою, контракти — вузькими, а багаторічний розвиток продукту — безпечнішим.— GARNO.TECH
Закладайте безпеку, швидкодію та надійність у контракт
Передбачуваність зменшує витрати на координацію. Розробник, який долучається до усталеної кодової бази NestJS, очікує побачити модулі, провайдери з упровадженням залежностей, декоратори, обробники життєвого циклу та звичні засоби тестування. Послідовність спрощує перевірку коду й розподіл відповідальності, якщо відображає сталі правила. Вона шкодить, коли команда приймає структуру тек і декоратори за саму архітектуру.
Організовуйте функціональні модулі навколо бізнес-можливостей — замовлень, виставлення рахунків, ідентифікації, запасів, — а не навколо технічних шарів, спільних для всієї системи. Модулі Nest за замовчуванням приховують провайдери; експортовані елементи утворюють їхній публічний API. Використовуйте цю властивість свідомо. Експортуйте команди застосунку або інтерфейси предметної області, залишайте адаптери доступу до даних закритими й не дозволяйте одному модулю напряму звертатися до таблиць чи внутрішніх служб іншого.
Контролери мають перетворювати транспортні дані на виклики застосунку, а результати — назад у відповідь потрібного протоколу. У них не повинно бути транзакцій, правил ціноутворення чи координації половини системи. Служби застосунку узгоджують сценарії, предметні об’єкти захищають незмінні умови, а адаптери взаємодіють із базами даних і зовнішніми системами. Впровадження залежностей з’єднує ці частини через явні позначення. Документуйте напрям залежностей і перевіряйте його архітектурними правилами, адже Nest здатен знайти залежність навіть тоді, коли задум системи має її забороняти.
NestJS може бути надмірно складним для короткочасного сценарію, невеликого проміжного сервера, вузького обробника безсерверної функції або експерименту, де головним питанням іще залишається попит на продукт. Модулі, декоратори, аналіз метаданих, упровадження залежностей і правила запуску потребують навчання й ускладнюють налагодження. Легший фреймворк або безпосереднє поєднання бібліотек може бути зрозумілішим для застосунку з кількома кінцевими точками, невеликою кількістю спільних правил і одним-двома відповідальними розробниками.
NestJS також може не підійти для інтенсивних обчислень на CPU, які краще доручити спеціалізованим виконавцям, для команд, що працюють в іншому середовищі виконання, або для систем, де вирішальними є час холодного запуску та розмір пакунка. Перехід на інший фреймворк рідко виправляє нечітку відповідальність, мінливі вимоги, невдалу модель даних чи відсутність належної експлуатації. Виміряйте ці проблеми, перш ніж призначати NestJS ліками.
Проведіть короткий технічний експеримент навколо найскладнішого типового сценарію: автентифікації, транзакції, зовнішньої інтеграції, фонової дії, розгортання й телеметрії. Порівняйте NestJS принаймні з однією реальною альтернативою за строком реалізації, зрозумілістю, швидкодією, зрілістю бібліотек, доступністю фахівців і досвідом команди, своєчасністю оновлень безпеки, зручністю тестування, спостережуваністю та довгостроковою вартістю змін. Врахуйте ціну майбутнього переходу з обраної технології, а не лише входу в неї.
Обирайте найпростішу архітектуру, яку команда здатна експлуатувати
Найпереконливіша причина обрати NestJS має організаційний характер: застосунок житиме досить довго, стане досить складним і залучить стільки людей, що послідовна будова та чітко захищені межі окуплять свою вартість. Найслабша причина — мода або припущення, що декоратори автоматично роблять програмне забезпечення придатним для великого бізнесу.
Почніть із карти бізнесу. Визначте можливості, незмінні умови, власників, транзакції, інтеграції, межі безпеки, цільовий час відповіді й відновлення та очікувані зміни. Побудуйте модулі навколо цих можливостей, відкривайте лише вузькі контракти, зберігайте предметну область незалежною від механізмів взаємодії та починайте з найпростішого розгортання, якого достатньо за наявними даними. Додавайте розподілені компоненти лише тоді, коли виміряне обмеження виправдовує їхню постійну експлуатаційну вартість.
Перевірте архітектуру, простеживши один важливий запит від автентифікації через перевірку даних, бізнес-рішення, зберігання, зовнішні наслідки й телеметрію до відновлення. Якщо кожен крок має відповідального, придатний до перевірки контракт, спостережувані підтвердження та безпечний сценарій відмови, NestJS допомагає системі. Якщо бізнес-сценарій губиться серед глобальних провайдерів і циклічних імпортів, додаткові можливості фреймворку його не врятують.
GARNO.TECH може оцінити наявну серверну систему Node.js або спроєктувати нову систему NestJS — від першої карти предметної області до запуску в робочому середовищі. Послуги з розроблення на NestJS охоплюють модульну архітектуру, контракти API й подій, доступ до даних, інтеграції, безпеку, тестування, швидкодію, розгортання у хмарі, спостережуваність, міграцію та розвиток команди. Достатньо описати один критичний бізнес-сценарій, пов’язані з ним системи, наявні дані про збої та очікувані зміни протягом наступних двох років, щоб почати будувати архітектуру на фактах.
Якщо для реалізації потрібні додаткові сили, оцініть партнера з NestJS на одній справді важливій межі: контракті, правилі авторизації, інтеграції, міграції, обмеженні швидкодії або сценарії відновлення. Вимагайте результатів в умовах, наближених до робочих, чіткого розподілу відповідальності та передавання знань. Наші послуги з розроблення на NestJS можуть охопити цільове оцінювання, наскрізний фрагмент продукту, модернізацію або повне створення серверної системи.
Чотири кроки до продуманого API на NestJS
- /01Визначте контрактОпишіть ресурси, операції, дозволи, перевірку даних, помилки, посторінкове виведення та ідемпотентність, перш ніж обирати синтаксис REST або GraphQL.
- /02Обирайте транспорт за потребоюЗастосовуйте REST для сталих процесів із ресурсами, GraphQL — для контрольованого компонування даних на боці клієнта, а події — для асинхронних змін стану.
- /03Захищайте сумісністьСвідомо керуйте версіями, публікуйте схеми, запускайте тести споживачів або контрактів і вимірюйте використання застарілої поведінки, перш ніж її вилучати.
- /04Спостерігайте та відновлюйтеПростежуйте роботу крізь межі, уніфікуйте ідентифікатори зв’язку та помилки й перевіряйте перевищення часу очікування, дублікати, повторні спроби, часткові відмови та відновлення.
Чи варто одному застосунку NestJS відкривати і REST, і GraphQL?
Чи варто одному застосунку NestJS відкривати і REST, і GraphQL?
Спроєктуйте API на NestJS навколо реальних меж системи
Опишіть предметні області, споживачів, робочі процеси, дані, інтеграції, цілі служби та експлуатаційні обмеження. Ми визначимо найпростішу архітектуру й контракт, які безпечно розв’яжуть завдання.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Безпека Azure для FinTech і SaaS: архітектура від меж довіри до доказів
Спроєктуйте безпеку Azure для FinTech і SaaS: ідентичності, доступ робочих навантажень, секретні дані, мережеві межі, захист інформації, виявлення загроз, докази відповідності та відповідальність за інциденти.
10 хв читання
07 Sep 2026
Angular і NestJS в Azure: архітектура для робочого середовища
Проєктування архітектури Angular і NestJS в Azure: відтворення сторінок, розміщення API та обробників, керована ідентичність, дані, повідомлення, постачання, спостереження й аварійне відновлення.
10 хв читання
08 Sep 2026
NestJS для SaaS, FinTech і корпоративних продуктів: коли обирати
Оцініть NestJS за складністю продукту, досвідом команди, безпекою, інтеграціями, масштабом, темпом випусків та експлуатаційними витратами до вибору серверної технології.
9 хв читання
04 Aug 2026