Angular і NestJS: архітектура повноцінної робочої системи
- Angular
- NestJS
- TypeScript
- API contracts
- authentication
- full-stack architecture
Як побудувати робочу архітектуру на Angular і NestJS
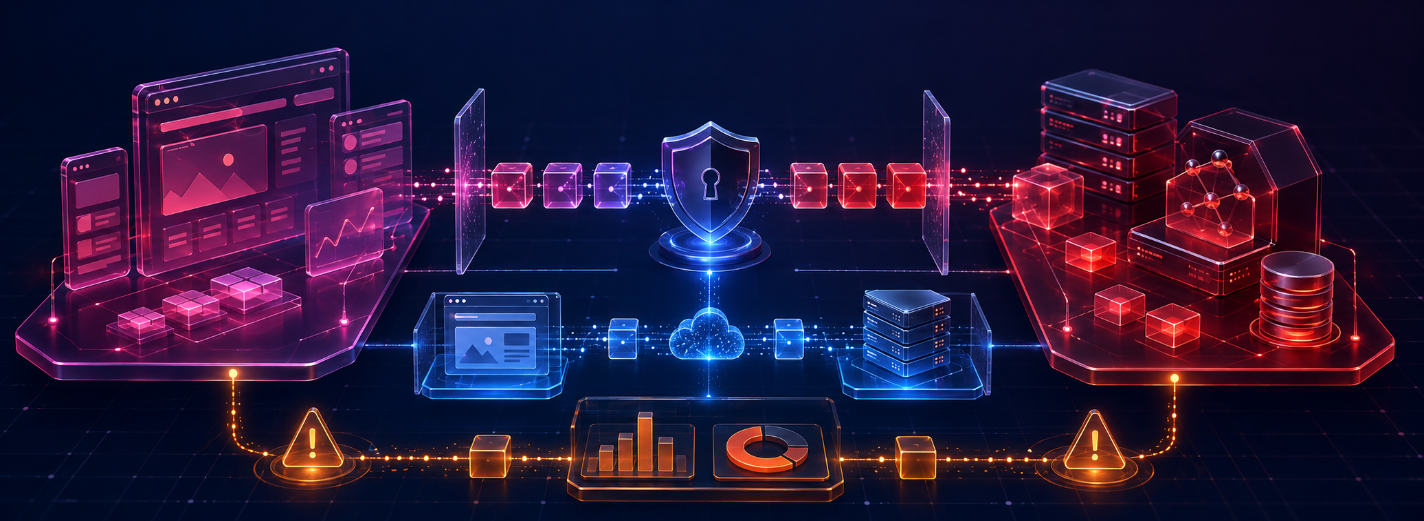
Angular і NestJS добре доповнюють одне одного: вони дають узгоджені засоби TypeScript по різні боки суворої межі довіри. Angular відповідає за взаємодію в браузері, доступне подання та тимчасовий стан клієнта. NestJS керує автентифікацією, авторизацією, незмінними діловими правилами, тривалим зберіганням даних і наслідками інтеграцій. Спільна мова полегшує розроблення, але не робить дані з браузера надійними й не дозволяє переносити правила предметної області до складників інтерфейсу.
Почніть з одного критичного шляху користувача. Простежте його від маршруту й форми через контракт API, посвідчення, прикладне правило, базу даних і зовнішню залежність, а потім назад — через стани завантаження, успіху, порожнього результату та помилки. Зафіксуйте допустимі затримки, потрібну доступність, вимоги безпеки й інклюзивності, порядок відновлення та умови випуску. Далі покажемо, як перетворити ці вимоги на межі, які команда здатна перевіряти й підтримувати.
Відокремте взаємодію в браузері від повноважень сервера
Організовуйте Angular за можливостями продукту, а не за технічними теками. У межах однієї можливості можна тримати її маршрути, складники подання, керування послідовністю дій, форми й доступ до даних, залишаючи спільний набір елементів оформлення навмисно малим. У NestJS сталі ділові можливості можуть відображатися через модулі, контролери, прикладні служби, правила предметної області та перехідні шари. Подібні назви полегшують навігацію, але внутрішня будова двох кодових баз не зобов’язана збігатися.
Браузер може перевіряти введення для підказки, приховувати недоступні дії та зберігати незавершені дані, проте NestJS повинен перевіряти кожну команду й запит з огляду на автентифікованого виконавця, організацію, ресурс і поточний стан. Ніколи не довіряйте ролі, ціні, ідентифікатору власника чи стану процесу, отриманим від Angular. Розміщуйте перевірку повноважень поруч із серверною операцією, яку вона захищає, а межу організації явно зазначайте в інтерфейсах сховищ і служб.
Окремий серверний прошарок для клієнтського застосунку корисний, коли інакше браузеру довелося б узгоджувати багато служб, розкривати внутрішню будову системи або щоразу повторювати складне об’єднання даних за правилами. Він має формувати API під потреби конкретного клієнта, не дублюючи ділову істину вихідних систем. Запроваджуйте його лише заради визначеної користі для швидкодії, безпеки чи постачання: додатковий мережевий перехід і ще одне розгортання мають реальну експлуатаційну ціну.
Нехай явний контракт API породжує клієнтський код
Оберіть джерело контракту, яке незалежні споживачі можуть перевірити. OpenAPI добре підходить для API з парами запит-відповідь; GraphQL і схеми подій мають інші засоби, але однаковий обов’язок: описувати обмін даними через мережу, а не внутрішні класи TypeScript. Укажіть обов’язкові поля й поля, що допускають порожнє значення, формати, переліки значень, поділ на сторінки, форми помилок і приклади. Декоратори NestJS можуть створити специфікацію, проте справжньою межею є опублікований документ.
Створюйте вузькоспеціалізований клієнт Angular або типи передавання даних під час CI та зупиняйте перевірку сумісності, якщо зміна вилучає чи переосмислює чинну поведінку. Створення типів не замінює перевірки під час виконання: сервер має відхиляти хибні вхідні дані, а клієнти — опрацьовувати відповіді від різних версій у період поступового випуску. Не публікуйте сутності бази даних або об’єкти предметної області як моделі мережевого обміну: вони змінюються з інших причин.
Розвивайте контракти через сумісні доповнення. Додавайте необов’язкові поля, протягом перехідного періоду підтримуйте старі й нові значення, версіонуйте справді несумісні можливості та публікуйте дати припинення підтримки разом зі статистикою використання. Перевірки, визначені споживачами, можуть захистити важливі припущення, а наскрізні випробування мають підтверджувати показовий шлях. Єдине сховище коду здатне пришвидшити узгодження, але не повинно приховувати несумісну зміну API за одним успішним складанням.
Охопіть автентифікацією весь шлях сеансу
Розглядайте автентифікацію як повний життєвий цикл: перший перехід, вхід, повернення від постачальника посвідчень, створення сеансу, доступ до API, поновлення, відмова в дозволі, зміна пароля чи посвідчення, відкликання та вихід. Вирішіть, що відповідає способу розміщення й моделі загроз: захищений файл сеансу лише для того самого сайту, зовнішній постачальник посвідчень або обмін маркерами доступу. Не зберігайте маркери пред’явника в браузері, якщо можна безпечніше скористатися файлом сеансу чи посередництвом сервера.
Захисники маршрутів Angular поліпшують навігацію, але не надають права на дані. NestJS зобов’язаний автентифікувати кожний захищений запит і перевіряти дозволи на рівні ресурсу та дії. Розрізняйте відповідь для неавтентифікованого користувача й автентифікованого користувача без потрібних прав, запобігайте перенаправленню на довільну адресу, захищайте зміни стану через файли сеансу від CSRF та обмежуйте одночасне поновлення, щоб кілька невдалих запитів не спричинили лавину маркерів.
Перевірте завершення строку дії під час заповнення форми, одночасне поновлення в кількох вкладках, відкликані ролі, вимкнених користувачів, розбіжність годинників, недоступність постачальника посвідчень і остаточний вихід. Не повторюйте автоматично команди, які при повторному виконанні можуть мати інший наслідок. Записуйте важливі входи, зміни привілеїв та адміністративні дії, не заносячи до журналу облікові дані чи чутливі твердження про користувача. Після відновлення людина має опинитися в безпечному й зрозумілому стані.
Надайте помилкам сталий зміст і зрозуміле відновлення
Визначте сталу оболонку помилки з діловим кодом, безпечним повідомленням, шляхом до поля чи об’єкта, ідентифікатором зв’язку та необов’язковою порадою щодо повторної спроби. Стан HTTP передає зміст мережевої взаємодії, а діловий код повідомляє Angular, що електронну адресу вже використано, випереджальну версію застаріло або перехід заборонено. Ніколи не показуйте браузеру стоси викликів, запити до бази, маркери доступу чи внутрішню будову системи.
Свідомо зіставляйте помилки з елементами Angular. Помилка перевірки має з’являтися біля відповідного поля, отримувати доступне фокусування й озвучення. У разі конфлікту запропонуйте оновити, об’єднати або повторити дію відповідно до процесу. Тимчасова відмова залежної служби може зберегти введення й дозволити обмежену повторну спробу; постійне порушення правила має пояснити наступну дозволену дію. Якщо користувач здатен виправити ситуацію, одного спливного повідомлення зазвичай замало.
Зосередьте перетворення винятків NestJS в одному місці, щоб контролери не вигадували несумісні форми, але зберігайте коди, властиві предметній області. На сервері записуйте той самий ідентифікатор зв’язку разом із технічною причиною. Перевіряйте хибні вхідні дані, авторизацію, відсутні записи, конфлікти, обмеження частоти, перевищення часу очікування й недоступні залежності. Контрактні перевірки захищають оболонку, а наскрізні доводять, що користувач справді може продовжити роботу.
Звіряйте клієнтський стан з остаточним станом на сервері
Відокремлюйте стан сервера від стану інтерфейсу. NestJS і його сховища даних залишаються достовірним джерелом спільних ресурсів, дозволів і стану процесу. Angular може зберігати контекст маршруту, чернетки, вибір і збережені результати запитів, але кожен такий запис потребує сталого ідентифікатора, правила свіжості та події скасування. Не копіюйте той самий віддалений об’єкт до кількох сховищ, де його версії можуть розійтися.
Застосовуйте випереджальні оновлення лише тоді, коли дія майже напевно буде успішною й має зрозумілий шлях виправлення. Додавайте до спірних ресурсів версію або ETag, робіть команди безпечними для повторення там, де можливі повторні спроби, і доручайте NestJS виявляти запис на основі застарілого стану. Після успіху об’єднайте достовірну відповідь із локальними даними або скасуйте відповідний збережений запит. Після конфлікту не втрачайте роботу користувача й покажіть, що саме змінилося.
Явно описуйте тривалі операції. Повертайте ідентифікатор завдання, надавайте стан і результат та визначайте скасування, усунення повторів і строк дії замість того, щоб тримати запит браузера відкритим. Для оновлень у реальному часі обирайте періодичні запити, події від сервера або WebSockets відповідно до вимог швидкості й масштабу. Після відновлення зв’язку продовжуйте з відомої позиції та звіряйте пропущені події: сам по собі живий канал не є джерелом істини.
Установіть чітку й безпечну межу SSR
Класифікуйте маршрути до ввімкнення серверного відтворення. Загальнодоступним посадковим сторінкам, каталогам і редакційним матеріалам можуть бути потрібні придатний для пошукових систем HTML і швидка поява першого вмісту. Закриті інформаційні панелі часто майже не виграють, адже персональні дані не можна безпечно поширювати, а застосунок стає інтерактивним лише після приєднання браузерної логіки. Відтворюйте маршрут на сервері заради вимірюваної користі для людини чи пошуку, а не через прагнення застосувати один режим до всієї програми.
На сервері використовуйте вузькоспеціалізований клієнт API з явно заданими обліковими даними й строками очікування. Ніколи не пересилайте вхідний файл сеансу чи заголовок авторизації на довільні адреси. Розділяйте ключі збереження для загальнодоступних даних, організацій і користувачів; не зберігайте персоналізований HTML у спільному шарі. Передавайте браузеру лише безпечні дані, потрібні для приєднання логіки, захищайте серіалізований стан і не змушуйте Angular без потреби повторювати той самий запит.
Перевіряйте прямий перехід, пошукових роботів, повільні API, часткове відтворення, перенаправлення, вибір мови й організації, розбіжність під час приєднання логіки та відмову JavaScript. Окремо вимірюйте відповідь сервера, появу першого вмісту, готовність до взаємодії й вартість інфраструктури. Забезпечте стани завантаження та помилки, що працюють до приєднання логіки, а суто браузерні API ховайте за явними межами, щоб відмови SSR не виявлялися лише в робочому середовищі.
Простежуйте весь шлях від браузера до залежної служби
Передавайте контекст відстеження або зв’язку від дії в браузері через граничний вузол, запит NestJS, базу даних і зовнішні виклики. Записуйте назви маршрутів чи операцій, стан, тривалість, версію випуску та безпечний контекст організації; уникайте сирих URL, вмісту запитів та ідентифікаторів користувачів із необмеженою кількістю значень. Помилки Angular мають містити ідентифікатор зв’язку, який користувач може повідомити службі підтримки.
Визначайте показники служби навколо повних шляхів: успішного входу, пошуку, оформлення замовлення, створення звіту чи іншого критичного ділового результату. Доповнюйте доступність, затримку, помилки, завантаження й вік черги швидкодією в браузері та завершенням потрібної дії в продукті. Додавайте окремі відрізки вимірювання для важливих залежностей, а потім добирайте записи за ризиком. Більше технічних даних без правил зберігання, приватності й вартості створює шум замість доказів.
Кожне сповіщення потребує власника, рівня серйозності, місця надсилання, очікуваного часу відповіді та порад із виправлення. Перевірте його поза робочими годинами й під час відмови залежної служби. Інформаційні панелі мають відповідати, чи досягають клієнти мети, який шар їх обмежує і що змінив останній випуск. Безпечно зберігайте карти вихідного коду та вилучайте таємниці, маркери й чутливі дані форм до передавання назовні.
Забезпечте сумісність версій під час розгортання Angular і NestJS
Angular і NestJS можна розгортати незалежно лише тоді, коли їхні контракти залишаються сумісними в період одночасної роботи різних версій. Спершу додавайте поля, а вже потім використовуйте їх; зберігайте стару поведінку протягом визначеного строку й вилучайте після того, як використання впаде до нуля. Зміни бази даних проходять етапи розширення, перенесення й скорочення: розгорніть сумісну схему, заповніть нові дані та переключіть читання чи запис, перш ніж видаляти старе подання.
Створюйте незмінні збірки один раз і послідовно просувайте їх через середовища. Допускайте API до випуску лише після перевірок схеми та споживачів і випробовуйте критичний шлях на версіях-кандидатах. Використовуйте перемикачі можливостей для керування випуском, не перетворюючи їх на постійні гілки: кожен перемикач потребує власника й дати вилучення. Поступовий випуск для малої частки користувачів або переключення між двома середовищами потребують видимих порогів зупинення й відпрацьованого повернення.
Узгоджуйте випуски, коли одна сторона справді потребує іншої, але не робіть крихкий одночасний запуск звичайним правилом. Ведіть явний запис про сумісні поєднання версій, черговість запуску, перебіг перенесення й умови, після яких повернення вже неможливе. Відстежуйте показники продукту й служби за версіями. Розгортання завершене тоді, коли клієнти успішно працюють, дані узгоджені, а оператори можуть пояснити й скасувати зміну, а не тоді, коли обидва процеси складання позначені зеленим.
- Повноваження: Angular керує взаємодією та поданням; NestJS перевіряє посвідчення, дозволи й перебіг процесу та зберігає достовірний стан.
- Контракти: публікуйте схему мережевого обміну, створюйте вузькі клієнти й перевіряйте сумісність, поки одночасно працюють різні версії.
- Посвідчення: опишіть увесь шлях входу, поновлення, відмови, відкликання та виходу; сервер має перевіряти права на кожний ресурс.
- Відмови: повертайте сталі ділові коди й ідентифікатори зв’язку, а в інтерфейсі надавайте доступне відновлення відповідно до процесу.
- Стан: визначте ідентичність і свіжість збережених даних, правила скасування, конфлікти версій, безпечне повторення команд і звіряння з достовірним джерелом.
- Експлуатація: класифікуйте маршрути SSR, передавайте контекст відстеження та випускайте з можливістю повернення сумісні зміни API й бази даних.
Де має проходити межа відповідальності Angular і NestJS?
Де має проходити межа відповідальності Angular і NestJS?
Чи слід Angular і NestJS спільно використовувати типи TypeScript?
Чи слід Angular і NestJS спільно використовувати типи TypeScript?
Чи обов’язково створювати окремий серверний прошарок для клієнтського застосунку?
Чи обов’язково створювати окремий серверний прошарок для клієнтського застосунку?
Чи кожний маршрут Angular потребує SSR?
Чи кожний маршрут Angular потребує SSR?
За яких умов Angular і NestJS можна розгортати окремо?
За яких умов Angular і NestJS можна розгортати окремо?
Зробіть межу між Angular і NestJS придатною до перевірки
Надайте критичні шляхи, сховища коду, схему API, перебіг ідентифікації, будову розгортання, цільові показники служби та відомості про поточні інциденти. GARNO.TECH знайде найризикованіші межі й визначить зосереджений крок у проєктуванні чи реалізації з чіткими умовами приймання та відповідальністю.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Безпечна автентифікація в Angular: спочатку визначте межі довіри
Практичний посібник з архітектури автентифікації Angular: сеанси браузера й BFF, OIDC із PKCE, загрози для cookie та токенів, поновлення, XSS, CSRF, CORS, вихід, відкликання, інтерфейс авторизації та безпечне спостереження.
11 хв читання
08 Sep 2026
SSR і гідратація в Angular: проєктуйте весь життєвий цикл запиту
Практичний посібник із гібридного відтворення Angular: CSR, попереднє формування сторінок і SSR для окремих маршрутів, гідратація, межі браузера, сталі результати, автентифікація, кешування, передавання стану, погіршення без повної відмови, спостереження та впровадження.
9 хв читання
08 Sep 2026
Розгортання Angular в Azure: архітектура, безпека й випуски
Практичний посібник із розгортання Angular в Azure: вибір середовища виконання, маршрути SPA, налаштування під час запуску, кешування, захист на межі мережі, зворотні випуски та спостереження всього шляху користувача.
12 хв читання
08 Sep 2026