SSR і гідратація в Angular: проєктуйте весь життєвий цикл запиту
- Angular SSR
- Angular hydration
- server-side rendering
- Core Web Vitals
- Angular Universal
Як спроєктувати SSR і гідратацію Angular для робочої системи
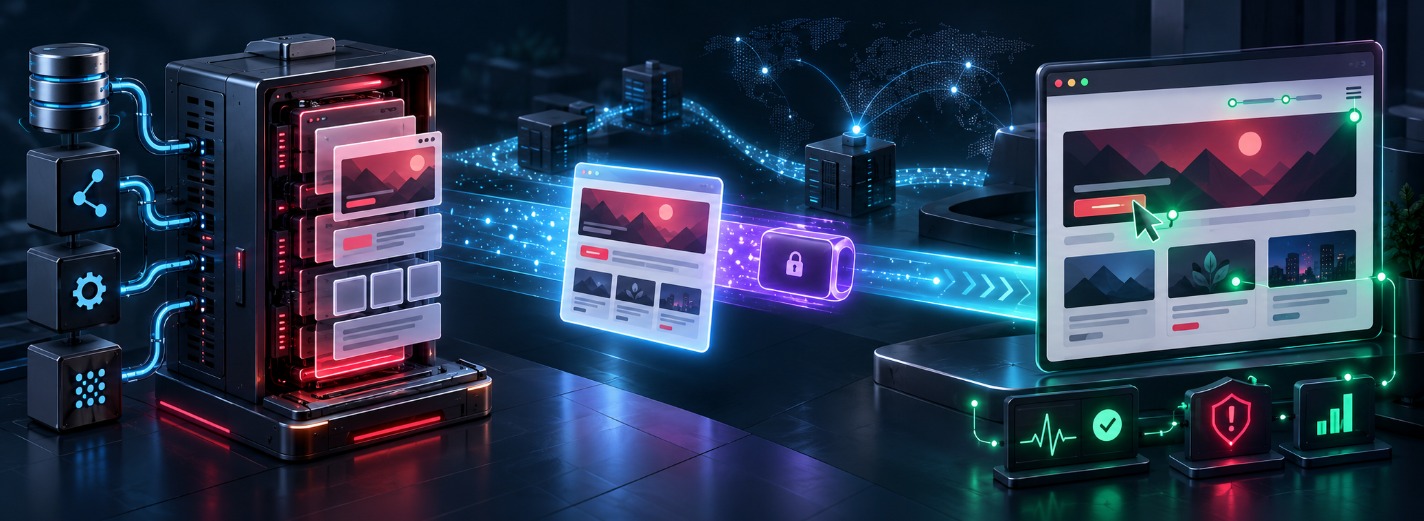
Серверне відтворення — це модель експлуатації, а не перемикач для пошукової оптимізації. Воно додає середовище виконання, яке для кожного запиту запускає код застосунку, отримує дані, ухвалює рішення щодо особи й кешу, створює HTML, серіалізує вибраний стан, а потім передає сторінку браузеру, де має відбутися гідратація того самого дерева компонентів. На кожному кроці виникають затримки, вимоги до безпеки й потужності, ризики правильності, особливості розгортання та відмов, яких немає в суто клієнтському застосунку.
Починайте з потрібного користувачеві результату для кожного маршруту: можливості знайти сторінку, часу до появи корисного вмісту, готовності до взаємодії, свіжості, персоналізації, приватності, роботи без мережі, спроможностей пристрою, характеру навантаження та значення для бізнесу. Зафіксуйте поточні показники справжніх користувачів і докази щодо пошукових роботів або конверсії. Angular підтримує гібридну модель: маршрути можуть відтворюватися у клієнта, формуватися заздалегідь під час складання або створюватися сервером для кожного запиту. Використовуйте цю гнучкість для розв’язання виміряних проблем, а не проводьте кожну сторінку найскладнішим шляхом.
Обирайте CSR, попереднє формування або SSR окремо для кожного маршруту
Класифікуйте кожний маршрут. CSR доречне для дуже інтерактивних робочих просторів із входом до облікового запису, можливостей роботи без мережі або маршрутів, вміст яких не має користі до завершення авторизації та надходження свіжих даних. Попереднє формування підходить сталому загальнодоступному вмісту з відомим переліком шляхів і правилами свіжості на час складання. SSR потрібне для залежного від запиту або часто змінюваного вмісту, якому корисний повний початковий HTML. Гібридний продукт може поєднувати всі три режими, не проголошуючи жоден із них типовим для непов’язаних шляхів користувача.
Для кожного маршруту опишіть джерела даних, визначення особи, персоналізацію, можливість кешування, повторну перевірку свіжості, очікуване навантаження, витрати сервера, запасну поведінку в разі відмови, навігацію після гідратації, метадані, локалізацію та показники приймання. Попереднє формування переносить роботу на час складання й може багаторазово збільшити кількість результатів через мови та параметри. SSR переносить її на час запиту та пов’язує доступність із сервером відтворення і його залежностями. CSR перекладає більше роботи й отримання даних на браузер.
До широкого впровадження перевірте показові маршрути: один статичний загальнодоступний, один динамічний загальнодоступний, один шлях після автентифікації та один маршрут із бібліотекою, що активно використовує можливості браузера. Порівняйте фактичні LCP і затримку взаємодії, повноту HTML, обсяг JavaScript, затримку сервера, поведінку кешу, результат для пошукового робота, помилки, доступність і вартість. Залишайте SSR на маршруті лише тоді, коли виміряна користь переважає додаткову складність експлуатації.
Установіть чіткі межі виконання в браузері й на сервері
У серверному середовищі немає браузерних DOM, розмітки сторінки, сховища, історії, медіазапитів, спостерігачів, полотна та багатьох глобальних об’єктів сторонніх бібліотек. Перевірте пряме й опосередковане використання window, document, місцевого або сеансового сховища, вимірювання розмітки, таймерів, випадкових значень, геолокації та бібліотек, що змінюють DOM. Сховайте залежну від середовища поведінку за абстракціями, які передаються через механізм залежностей, або окремими постачальниками для платформи, щоб компоненти з правилами бізнесу не були всіяні перевірками середовища виконання.
Відкладайте ініціалізацію суто браузерних можливостей до браузерного етапу відтворення. Для редакторів, карт, діаграм, програвачів, аналітики, реклами й віджетів віддавайте перевагу сумісним із сервером бібліотекам або ізольованим клієнтським ділянкам. Сторонній програмний код, що змінює DOM до гідратації, може спричинити розбіжності; за можливості завантажуйте його після її завершення. Пропуск гідратації має бути лише чітко обмеженим винятком із відповідальним, оцінкою впливу на швидкодію та планом заміни.
Розглядайте сервер відтворення як службу, що одночасно обробляє багато запитів. Особа користувача, мова, авторизація, рішення щодо можливостей і змінний стан одного запиту не повинні переходити до іншого через спільні об’єкти рівня модуля чи значення постачальників, створені один раз для всіх запитів. Обмежуйте зовнішні вузли та перевіряйте адреси, на які може вплинути користувач, щоб зменшити ризик підроблення серверних запитів (SSRF). Тримайте секрети на сервері, але ніколи не серіалізуйте їх у HTML, переданий стан, журнали чи сторінки помилок.
Забезпечте однаковий і передбачуваний результат на сервері та у клієнта
Під час гідратації браузер повторно використовує створений сервером DOM, зіставляючи його з клієнтським застосунком. Початкові структури мають збігатися. Передавайте стабільні в межах запиту час, мову, часовий пояс, випадкові значення, рішення щодо можливостей і початкові дані через залежності, а не зчитуйте мінливі типові значення окремо. Не створюйте різні гілки розмітки за перевірками браузера в шаблонах. Сортуйте дані явно й надавайте повторюваним елементам сталі предметні ідентифікатори.
Перевіряйте створений HTML. Неприпустиме вкладення, неявне виправлення браузером, прямі зміни DOM, припущення щодо пробілів і сторонній програмний код можуть зробити дерево браузера відмінним від серверного результату. Перевіряйте діагностику під час розроблення та робочі складання, адже час виконання й оптимізація різняться. Записуйте помилки гідратації разом із маршрутом, випуском, межею компонента, мовою, браузером і очищеними від чутливих даних відомостями запиту, щоб команда могла відтворити розбіжність.
Спроєктуйте проміжок між появою HTML і під’єднанням взаємодії. Angular може запам’ятовувати підтримувані події до гідратації й повторювати їх після неї, а поступова гідратація дає змогу відкладати вибрані межі до взаємодії, появи в полі зору чи іншої умови. Перевіряйте швидкі натискання, фокус, введення у форми, навігацію, вкладені відкладені ділянки, повільний JavaScript, допоміжні технології та відмови. Запобігайте повторному надсиланню й робіть дії ідемпотентними: повторення подій не усуває всіх конфліктів через порядок одночасних дій.
Спочатку визначте правила автентифікації, а вже потім спільний кеш
До написання правил кешу поділіть відповіді на загальнодоступні, безпечно розділені за групами, персоналізовані й заборонені для кешування. Укажіть, які файли cookie або маркери доступу отримує сервер відтворення, як перевіряються сеанси, чи передаються облікові дані до API та де саме виконується авторизація на кожній межі даних. Видимість у HTML не надає права доступу: API мають самостійно застосовувати правила авторизації.
Для кожного рівня кешу — браузера, CDN, зворотного проксі-сервера, сервера відтворення, застосунку й переданого кешу — визначте склад ключа, строк дії, повторну перевірку, скасування, правила використання застарілих даних, очищення та винятки для чутливих відомостей. Додавайте вузол, шлях, запит, мову, валюту, експеримент, клас пристрою та групу користувачів лише тоді, коли вони справді змінюють результат. Пропущена складова ключа може показати дані одного користувача чи клієнта іншому.
Перевіряйте впереміш запити користувачів, що ввійшли до системи, й анонімів, кількох клієнтів системи, вхід і вихід, зміну ролі, завершення сеансу, заповнений і порожній кеш та відмову під час повторної перевірки. Переглядайте справжні заголовки CDN і посередника та фактично збережені об’єкти. Не використовуйте спільний кеш для персоналізованого HTML, доки ізоляцію не буде доведено. Виграш у швидкодії не виправдовує нечітких меж приватності.
Контролюйте переданий стан і склад серіалізованих даних
Переданий стан може позбавити браузер потреби негайно повторювати придатні запити даних, уже виконані під час серверного відтворення. Точно визначте, які запити й поля дозволено серіалізувати. Angular надає засоби керування переданим кешем HTTP і типово вилучає багато відповідей з обліковими даними або явно приватним вмістом, але власні правила відбору здатні послабити цей захист. Вважайте створений HTML даними, видимими браузеру, проміжним системам, засобам спостереження й усім, хто має право переглядати вихідний код.
Передавайте найменше подання, потрібне початковому маршруту. Вилучайте секрети, маркери доступу, внутрішні ідентифікатори, надмірну кількість записів, непов’язані дозволи й поля, приховані лише за допомогою CSS. Надавайте серіалізованим структурам версії та перевіряйте їх на межі. Якщо сервер і браузер використовують різні адреси API, зіставляйте їх свідомо, а не вимикайте перевірку тотожності. Вимірюйте збільшення HTML, витрати на розбір, повторні запити та свіжість.
Оберіть поведінку на випадок відсутніх або застарілих переданих даних. Клієнт може отримати їх повторно, показати обмежено застаріле подання, зберегти серверний HTML до надходження свіжих відомостей або перейти до явного стану помилки. Не дозволяйте пізній відповіді в браузері перезаписати новішу взаємодію. Перевіряйте перехід на іншу сторінку й повернення, повільну гідратацію, обхід кешу, зміну даних під час гідратації, зміну сеансу та часткову відмову API.
Установіть правила часу очікування, потужності та погіршення роботи
Установіть граничний час для всього запиту SSR і розподіліть його між автентифікацією, пошуком у кеші, кожним API, відтворенням, серіалізацією та потоковим передаванням відповіді. За можливості передавайте сигнал скасування далі. Обмежені повторні спроби застосовуйте лише до тимчасових та ідемпотентних операцій: повторні виклики під час одного відтворення можуть посилити збій. Обмежте кількість одночасних операцій, з’єднання, розмір даних і пам’ять на запит до того, як насичення перетворить одну повільну залежність на падіння всього сервера відтворення.
Визначте корисне погіршення роботи для кожного маршруту: кешований загальнодоступний HTML, оболонку з клієнтським відтворенням, частковий вміст, відкладену некритичну ділянку, повідомлення про технічні роботи або контрольовану помилку. Зберігайте правильні коди стану, метадані, канонічні посилання, приватність і правила повтору. Запасний шлях, що повертає HTTP 200 із порожньою або неправильною сторінкою, може сильніше ввести в оману користувачів, засоби спостереження й пошукових роботів, ніж явна відмова.
Під час планування потужності враховуйте холодний запуск, сталий потік, пошукових роботів, сплески, автоматизовані запити, відсутність даних у кеші, затримку залежностей, пам’ять, її очищення та одночасну роботу старого й нового випусків. Автоматичне масштабування реагує вже після появи попиту й може не захистити від раптової навали запитів повз кеш. Застосовуйте контроль приймання, правила для роботів і частоти, захист CDN, запас потужності, перевірку готовності, поступове завершення з’єднань і повернення попередньої версії. Випробовуйте повні маршрути навантаженням із реалістичними даними та часом залежностей, а потім відпрацьовуйте відмови кешу й постачальників.
Спостерігайте весь шлях від сервера до завершення гідратації
Простежуйте сторінку від CDN або периферійного вузла через сервер відтворення, автентифікацію, кеш, API, створення шаблону, серіалізацію, відповідь, завантаження ресурсів, гідратацію, повторення подій і роботу взаємодії. Передавайте контекст зв’язку між етапами, не розкриваючи чутливих даних. Додавайте до структурованих діагностичних відомостей режим маршруту, стан кешу, випуск, мову, клас користувача, стан відповіді, запасний шлях, результат гідратації та навігацію браузера.
Вимірюйте розподіл часу відповіді сервера, тривалість відтворення, час залежностей, частку влучань у кеш і вік даних, помилки, перевищення часу очікування, переривання, пам’ять, процесор, одночасність, холодні запуски, розмір HTML і переданого стану, обсяг клієнтських ресурсів і JavaScript, фактичні показники вмісту та взаємодії, зміщення розмітки, тривалість і помилки гідратації, повторені події та конверсію маршруту чи завершення завдання. Середня затримка приховує найдорожчі повільні запити, які споживають потужність.
Створюйте оглядові панелі й сповіщення навколо впливу на користувача та насичення ресурсів, а потім пов’язуйте їх із робочими інструкціями. Розрізняйте відмову відтворення, залежності чи кешу, сплеск пошукових роботів, проблему клієнтської гідратації та помилку застосунку. Зберігайте достатньо серверних і браузерних доказів для поєднання двох половин, але не записуйте маркери доступу чи особистий вміст. Вимірюйте вартість однієї створеної відповіді та додаткову користь для бізнесу, щоб вибір SSR залишався підзвітним.
Упроваджуйте за маршрутами, спираючись на докази й можливість повернення
Проведіть випробування на невеликому наборі показових маршрутів із контрольованим доступом користувачів. Зафіксуйте вихідні фактичні показники, результат для пошукових роботів, конверсію або завершення завдань, помилки, потужність сервера, поведінку кешу й вартість розміщення. Перевірте смислову правильність знімків HTML, метадані маршрутів, стани й перенаправлення, ізоляцію приватних даних, доступність, гідратацію, взаємодію до гідратації, клієнтську навігацію та повернення попередньої версії.
Випускайте зміни за маршрутом або групою користувачів із наперед визначеним правилом зупинення. За можливості зберігайте попередній шлях CSR чи попереднього формування та не поєднуйте впровадження SSR із непов’язаною зміною оформлення або серверної частини. Порівнюйте фактичні, а не лабораторні показники на різних пристроях, мережах, браузерах, користувачах і пошукових роботах. Стежте за затримкою найповільніших запитів і навантаженням залежностей у міру заповнення кешів та перерозподілу руху.
Розширюйте використання лише тоді, коли робочі докази підтверджують модель маршруту, а команда здатна її експлуатувати. Переглядайте призначені режими, коли змінюються вміст, приватність, навантаження, персоналізація, інфраструктура або цілі продукту. Документуйте межі сервера й браузера, правила кешу та передавання, граничний час, запасну поведінку, потужність, оглядові панелі, ролі під час збоїв, розгортання й повернення. Успішне SSR — це постійно підтримувана система постачання сторінок, а не одноразова контрольна точка відтворення.
- Класифікуйте кожний маршрут: обирайте CSR, попереднє формування або SSR за вимогами до пошуку, свіжості, персоналізації, приватності, взаємодії, навантаження, поведінки в разі відмови, вартості та фактичними доказами.
- Забезпечте межі виконання: ізолюйте API браузера й бібліотеки, що змінюють DOM, не зберігайте стан запиту в спільних об’єктах, обмежте зовнішні вузли та створюйте передбачувану розмітку.
- Захищайте приватні дані: до оптимізації визначте передавання облікових даних, авторизацію, класи й ключі кешу, дозволені поля переданого стану, межі серіалізації, строк дії та очищення.
- Обмежте запит: розподіліть граничний час залежностей, скасування, повтори й одночасність, пам’ять, корисні запасні шляхи, контроль приймання, запас потужності та поступове завершення з’єднань.
- Спостерігайте обидві половини: пов’язуйте периферійний вузол, сервер відтворення, API, кеш, HTML, переданий стан, гідратацію, повторення подій, взаємодію, помилки, результат для користувача й вартість за маршрутом і випуском.
- Упроваджуйте за доказами: випробуйте показові маршрути, перевірте приватність і відмови, порівняйте фактичні показники, збільшуйте доступ поступово, дотримуйтеся правила зупинення та зберігайте перевірений шлях повернення.
Що слід вирішити насамперед для SSR і гідратації Angular?
Що слід вирішити насамперед для SSR і гідратації Angular?
Як перевіряти SSR і гідратацію Angular?
Як перевіряти SSR і гідратацію Angular?
У чому найбільший ризик упровадження?
У чому найбільший ризик упровадження?
Чи всім продуктам Angular потрібен однаковий спосіб відтворення?
Чи всім продуктам Angular потрібен однаковий спосіб відтворення?
Коли варто замовити зовнішню перевірку?
Коли варто замовити зовнішню перевірку?
Плануйте SSR Angular навколо справжніх маршрутів
Надайте карту маршрутів, цілі користувачів і пошукових роботів, потоки ідентифікації та даних, поточні фактичні показники, залежності лише для браузера, середовище розміщення й CDN, правила кешу, характер навантаження, вимоги до доступності, відомості про збої та обмеження випуску. GARNO.TECH допоможе спроєктувати й перевірити гібридну модель відтворення з безпечною гідратацією, межами приватності, контролем передавання, потрібною потужністю, спостереженням, поетапним упровадженням, поверненням і передаванням знань.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Оптимізація швидкодії Angular для застосунків із великими обсягами даних
Оптимізуйте Angular-застосунки з великими обсягами даних за допомогою репрезентативного профілювання, обмеження DOM та обчислень, продуманого оновлення стану, віртуалізації, контролю діаграм, нормативів для маршрутів, запобігання витокам і показників реальних користувачів.
9 хв читання
08 Sep 2026
Безпечна автентифікація в Angular: спочатку визначте межі довіри
Практичний посібник з архітектури автентифікації Angular: сеанси браузера й BFF, OIDC із PKCE, загрози для cookie та токенів, поновлення, XSS, CSRF, CORS, вихід, відкликання, інтерфейс авторизації та безпечне спостереження.
11 хв читання
08 Sep 2026
Розгортання Angular в Azure: архітектура, безпека й випуски
Практичний посібник із розгортання Angular в Azure: вибір середовища виконання, маршрути SPA, налаштування під час запуску, кешування, захист на межі мережі, зворотні випуски та спостереження всього шляху користувача.
12 хв читання
08 Sep 2026