SSR и гидратация в Angular: проектируйте весь жизненный цикл запроса
- Angular SSR
- Angular hydration
- server-side rendering
- Core Web Vitals
- Angular Universal
Как спроектировать SSR и гидратацию Angular для рабочей системы
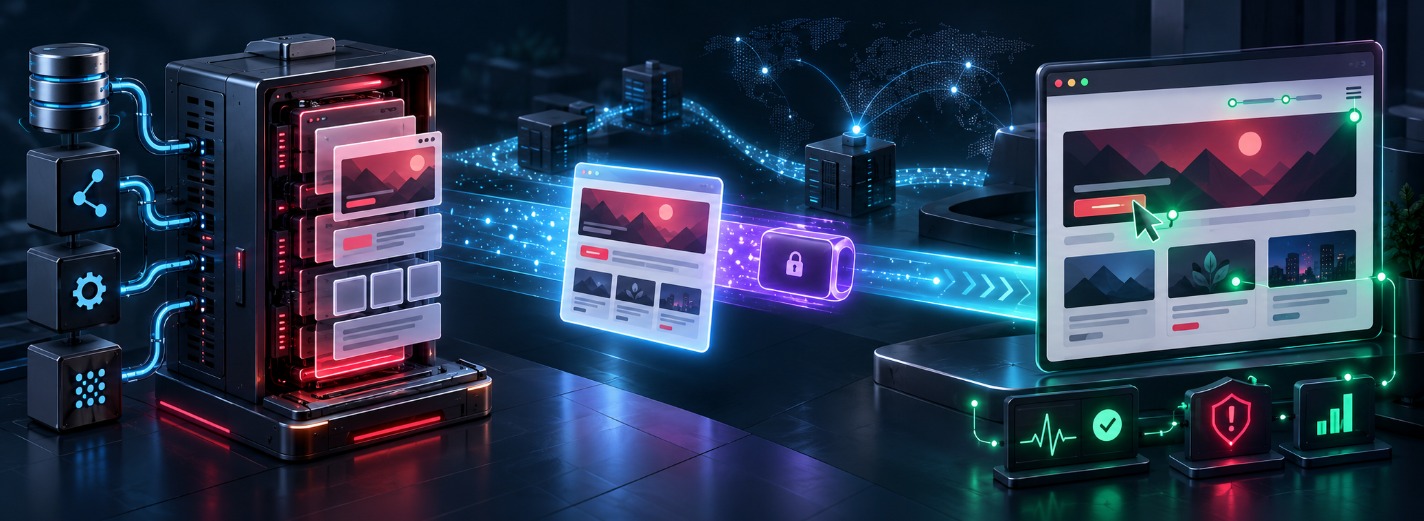
Серверное отображение — это модель эксплуатации, а не переключатель для поисковой оптимизации. Оно добавляет среду выполнения, которая для каждого запроса запускает код приложения, получает данные, принимает решения о личности и кэше, создаёт HTML, сериализует выбранное состояние, а затем передаёт страницу браузеру, где должна произойти гидратация того же дерева компонентов. На каждом шаге возникают задержки, требования к безопасности и мощности, риски правильности, особенности развёртывания и отказов, которых нет в чисто клиентском приложении.
Начинайте с необходимого пользователю результата для каждого маршрута: возможности найти страницу, времени до появления полезного содержимого, готовности к взаимодействию, свежести, персонализации, конфиденциальности, работы без сети, возможностей устройства, характера нагрузки и значения для бизнеса. Зафиксируйте текущие показатели настоящих пользователей и доказательства по поисковым роботам или конверсии. Angular поддерживает гибридную модель: маршруты могут отображаться у клиента, формироваться заранее во время сборки или создаваться сервером для каждого запроса. Используйте эту гибкость для решения измеренных проблем, а не проводите каждую страницу по самому сложному пути.
Выбирайте CSR, предварительное формирование или SSR отдельно для каждого маршрута
Классифицируйте каждый маршрут. CSR уместно для очень интерактивных рабочих пространств со входом в учётную запись, возможностей работы без сети или маршрутов, содержимое которых бесполезно до завершения авторизации и поступления свежих данных. Предварительное формирование подходит устойчивому общедоступному содержимому с известным перечнем путей и правилами свежести на время сборки. SSR нужно для зависящего от запроса или часто меняющегося содержимого, которому полезен полный начальный HTML. Гибридный продукт может сочетать все три режима, не объявляя ни один из них типичным для несвязанных путей пользователя.
Для каждого маршрута опишите источники данных, определение личности, персонализацию, возможность кэширования, повторную проверку свежести, ожидаемую нагрузку, расходы сервера, запасное поведение при отказе, навигацию после гидратации, метаданные, локализацию и показатели приёмки. Предварительное формирование переносит работу на время сборки и может многократно увеличить число результатов из-за языков и параметров. SSR переносит её на время запроса и связывает доступность с сервером отображения и его зависимостями. CSR перекладывает больше работы и получения данных на браузер.
До широкого внедрения проверьте показательные маршруты: один статический общедоступный, один динамический общедоступный, один путь после аутентификации и один маршрут с библиотекой, активно использующей возможности браузера. Сравните фактические LCP и задержку взаимодействия, полноту HTML, объём JavaScript, задержку сервера, поведение кэша, результат для поискового робота, ошибки, доступность и стоимость. Оставляйте SSR на маршруте лишь тогда, когда измеренная польза превосходит дополнительную сложность эксплуатации.
Установите чёткие границы выполнения в браузере и на сервере
В серверной среде нет браузерных DOM, разметки страницы, хранилища, истории, медиазапросов, наблюдателей, холста и многих глобальных объектов сторонних библиотек. Проверьте прямое и опосредованное использование window, document, местного или сеансового хранилища, измерения разметки, таймеров, случайных значений, геолокации и библиотек, изменяющих DOM. Скройте зависящее от среды поведение за абстракциями, передаваемыми через механизм зависимостей, или отдельными поставщиками для платформы, чтобы компоненты с правилами бизнеса не были усеяны проверками среды выполнения.
Откладывайте инициализацию чисто браузерных возможностей до браузерного этапа отображения. Для редакторов, карт, диаграмм, проигрывателей, аналитики, рекламы и виджетов отдавайте предпочтение совместимым с сервером библиотекам или изолированным клиентским участкам. Сторонний программный код, изменяющий DOM до гидратации, может вызвать расхождения; по возможности загружайте его после её завершения. Пропуск гидратации должен быть лишь чётко ограниченным исключением с ответственным, оценкой влияния на быстродействие и планом замены.
Рассматривайте сервер отображения как службу, одновременно обрабатывающую множество запросов. Личность пользователя, язык, авторизация, решения о возможностях и изменяемое состояние одного запроса не должны переходить в другой через общие объекты уровня модуля или значения поставщиков, созданные один раз для всех запросов. Ограничивайте внешние узлы и проверяйте адреса, на которые может повлиять пользователь, чтобы снизить риск подделки серверных запросов (SSRF). Храните секреты на сервере, но никогда не сериализуйте их в HTML, переданное состояние, журналы или страницы ошибок.
Обеспечьте одинаковый и предсказуемый результат на сервере и у клиента
Во время гидратации браузер повторно использует созданный сервером DOM, сопоставляя его с клиентским приложением. Начальные структуры должны совпадать. Передавайте устойчивые в пределах запроса время, язык, часовой пояс, случайные значения, решения о возможностях и начальные данные через зависимости, а не считывайте меняющиеся типичные значения отдельно. Не создавайте разные ветви разметки по проверкам браузера в шаблонах. Сортируйте данные явно и присваивайте повторяющимся элементам устойчивые предметные идентификаторы.
Проверяйте созданный HTML. Недопустимое вложение, неявное исправление браузером, прямые изменения DOM, предположения о пробелах и сторонний программный код могут сделать дерево браузера отличным от серверного результата. Проверяйте диагностику во время разработки и рабочие сборки, поскольку время выполнения и оптимизация различаются. Записывайте ошибки гидратации вместе с маршрутом, выпуском, границей компонента, языком, браузером и очищенными от чувствительных данных сведениями запроса, чтобы команда могла воспроизвести расхождение.
Спроектируйте промежуток между появлением HTML и подключением взаимодействия. Angular может запоминать поддерживаемые события до гидратации и повторять их после неё, а постепенная гидратация позволяет откладывать выбранные границы до взаимодействия, появления в поле зрения или другого условия. Проверяйте быстрые нажатия, фокус, ввод в формы, навигацию, вложенные отложенные участки, медленный JavaScript, вспомогательные технологии и отказы. Предотвращайте повторную отправку и делайте действия идемпотентными: повторение событий не устраняет всех конфликтов из-за порядка одновременных действий.
Спроектируйте аутентификацию до общего кэширования
До написания правил кэша разделите ответы на общедоступные, безопасно разделённые по группам, персонализированные и запрещённые для кэширования. Укажите, какие файлы cookie или маркеры доступа получает сервер отображения, как проверяются сеансы, передаются ли учётные данные в API и где именно выполняется авторизация на каждой границе данных. Видимость в HTML не даёт права доступа: API должны самостоятельно применять правила авторизации.
Для каждого уровня кэша — браузера, CDN, обратного прокси-сервера, сервера отображения, приложения и переданного кэша — определите состав ключа, срок действия, повторную проверку, отмену, правила использования устаревших данных, очистку и исключения для чувствительных сведений. Добавляйте узел, путь, запрос, язык, валюту, эксперимент, класс устройства и группу пользователей лишь тогда, когда они действительно меняют результат. Пропущенная составляющая ключа может показать данные одного пользователя или клиента другому.
Проверяйте вперемешку запросы вошедших в систему пользователей и анонимов, нескольких клиентов системы, вход и выход, смену роли, завершение сеанса, заполненный и пустой кэш и отказ во время повторной проверки. Просматривайте настоящие заголовки CDN и посредника и фактически сохранённые объекты. Не используйте общий кэш для персонализированного HTML, пока изоляция не будет доказана. Выигрыш в быстродействии не оправдывает нечётких границ конфиденциальности.
Контролируйте переданное состояние и состав сериализованных данных
Переданное состояние может избавить браузер от необходимости немедленно повторять пригодные запросы данных, уже выполненные во время серверного отображения. Точно определите, какие запросы и поля разрешено сериализовать. Angular предоставляет средства управления переданным кэшем HTTP и по умолчанию исключает многие ответы с учётными данными или явно личным содержимым, но собственные правила отбора способны ослабить эту защиту. Считайте созданный HTML данными, видимыми браузеру, промежуточным системам, средствам наблюдения и всем, кто имеет право просматривать исходный код.
Передавайте наименьшее представление, необходимое начальному маршруту. Исключайте секреты, маркеры доступа, внутренние идентификаторы, избыточное число записей, несвязанные разрешения и поля, скрытые только с помощью CSS. Присваивайте сериализованным структурам версии и проверяйте их на границе. Если сервер и браузер используют разные адреса API, сопоставляйте их осознанно, а не отключайте проверку тождественности. Измеряйте увеличение HTML, затраты на разбор, повторные запросы и свежесть.
Выберите поведение на случай отсутствующих или устаревших переданных данных. Клиент может получить их повторно, показать ограниченно устаревшее представление, сохранить серверный HTML до поступления свежих сведений или перейти в явное состояние ошибки. Не позволяйте позднему ответу в браузере перезаписать более новое взаимодействие. Проверяйте переход на другую страницу и возврат, медленную гидратацию, обход кэша, изменение данных во время гидратации, смену сеанса и частичный отказ API.
Установите правила времени ожидания, мощности и ухудшения работы
Установите предельное время для всего запроса SSR и распределите его между аутентификацией, поиском в кэше, каждым API, отображением, сериализацией и потоковой передачей ответа. По возможности передавайте сигнал отмены дальше. Ограниченные повторные попытки применяйте лишь к временным и идемпотентным операциям: повторные вызовы во время одного отображения могут усилить сбой. Ограничьте число одновременных операций, соединения, размер данных и память на запрос до того, как насыщение превратит одну медленную зависимость в падение всего сервера отображения.
Определите полезное ухудшение работы для каждого маршрута: кэшированный общедоступный HTML, оболочку с клиентским отображением, частичное содержимое, отложенный некритичный участок, сообщение о технических работах или контролируемую ошибку. Сохраняйте правильные коды состояния, метаданные, канонические ссылки, конфиденциальность и правила повтора. Запасной путь, возвращающий HTTP 200 с пустой или неправильной страницей, может сильнее ввести в заблуждение пользователей, средства наблюдения и поисковых роботов, чем явный отказ.
При планировании мощности учитывайте холодный запуск, устойчивый поток, поисковых роботов, всплески, автоматизированные запросы, отсутствие данных в кэше, задержку зависимостей, память, её очистку и одновременную работу старого и нового выпусков. Автоматическое масштабирование реагирует уже после появления спроса и может не защитить от внезапного наплыва запросов мимо кэша. Применяйте контроль приёма, правила для роботов и частоты, защиту CDN, запас мощности, проверку готовности, постепенное завершение соединений и возврат предыдущей версии. Испытывайте полные маршруты нагрузкой с реалистичными данными и временем зависимостей, а затем отрабатывайте отказы кэша и поставщиков.
Наблюдайте весь путь от сервера до завершения гидратации
Прослеживайте страницу от CDN или периферийного узла через сервер отображения, аутентификацию, кэш, API, создание шаблона, сериализацию, ответ, загрузку ресурсов, гидратацию, повторение событий и работу взаимодействия. Передавайте контекст связи между этапами, не раскрывая чувствительных данных. Добавляйте к структурированным диагностическим сведениям режим маршрута, состояние кэша, выпуск, язык, класс пользователя, состояние ответа, запасной путь, результат гидратации и навигацию браузера.
Измеряйте распределение времени ответа сервера, длительность отображения, время зависимостей, долю попаданий в кэш и возраст данных, ошибки, превышения времени ожидания, прерывания, память, процессор, одновременность, холодные запуски, размер HTML и переданного состояния, объём клиентских ресурсов и JavaScript, фактические показатели содержимого и взаимодействия, смещение разметки, длительность и ошибки гидратации, повторённые события и конверсию маршрута или завершение задачи. Средняя задержка скрывает самые дорогие медленные запросы, потребляющие мощность.
Создавайте обзорные панели и уведомления вокруг влияния на пользователя и насыщения ресурсов, а затем связывайте их с рабочими инструкциями. Различайте отказ отображения, зависимости или кэша, всплеск поисковых роботов, проблему клиентской гидратации и ошибку приложения. Сохраняйте достаточно серверных и браузерных доказательств для соединения двух половин, но не записывайте маркеры доступа или личное содержимое. Измеряйте стоимость одного созданного ответа и дополнительную пользу для бизнеса, чтобы выбор SSR оставался подотчётным.
Внедряйте по маршрутам, опираясь на доказательства и возможность возврата
Проведите испытание на небольшом наборе показательных маршрутов с контролируемым доступом пользователей. Зафиксируйте исходные фактические показатели, результат для поисковых роботов, конверсию или завершение задач, ошибки, мощность сервера, поведение кэша и стоимость размещения. Проверьте смысловую правильность снимков HTML, метаданные маршрутов, состояния и перенаправления, изоляцию личных данных, доступность, гидратацию, взаимодействие до гидратации, клиентскую навигацию и возврат предыдущей версии.
Выпускайте изменения по маршруту или группе пользователей с заранее определённым правилом остановки. По возможности сохраняйте предыдущий путь CSR или предварительного формирования и не объединяйте внедрение SSR с несвязанным изменением оформления или серверной части. Сравнивайте фактические, а не лабораторные показатели на разных устройствах, сетях, браузерах, пользователях и поисковых роботах. Следите за задержкой самых медленных запросов и нагрузкой зависимостей по мере заполнения кэшей и перераспределения потока.
Расширяйте использование лишь тогда, когда рабочие доказательства подтверждают модель маршрута, а команда способна её эксплуатировать. Пересматривайте назначенные режимы, когда меняются содержимое, конфиденциальность, нагрузка, персонализация, инфраструктура или цели продукта. Документируйте границы сервера и браузера, правила кэша и передачи, предельное время, запасное поведение, мощность, обзорные панели, роли во время сбоев, развёртывание и возврат. Успешное SSR — это постоянно поддерживаемая система доставки страниц, а не одноразовая контрольная точка отображения.
- Классифицируйте каждый маршрут: выбирайте CSR, предварительное формирование или SSR по требованиям к поиску, свежести, персонализации, конфиденциальности, взаимодействию, нагрузке, поведению при отказе, стоимости и фактическим доказательствам.
- Обеспечьте границы выполнения: изолируйте API браузера и библиотеки, изменяющие DOM, не храните состояние запроса в общих объектах, ограничьте внешние узлы и создавайте предсказуемую разметку.
- Защищайте личные данные: до оптимизации определите передачу учётных данных, авторизацию, классы и ключи кэша, разрешённые поля переданного состояния, границы сериализации, срок действия и очистку.
- Ограничьте запрос: распределите предельное время зависимостей, отмену, повторы и одновременность, память, полезные запасные пути, контроль приёма, запас мощности и постепенное завершение соединений.
- Наблюдайте обе половины: связывайте периферийный узел, сервер отображения, API, кэш, HTML, переданное состояние, гидратацию, повторение событий, взаимодействие, ошибки, результат для пользователя и стоимость по маршруту и выпуску.
- Внедряйте по доказательствам: испытайте показательные маршруты, проверьте конфиденциальность и отказы, сравните фактические показатели, увеличивайте доступ постепенно, соблюдайте правило остановки и сохраняйте проверенный путь возврата.
Что следует решить в первую очередь для SSR и гидратации Angular?
Что следует решить в первую очередь для SSR и гидратации Angular?
Как проверять SSR и гидратацию Angular?
Как проверять SSR и гидратацию Angular?
В чём самый большой риск внедрения?
В чём самый большой риск внедрения?
Всем ли продуктам Angular нужен одинаковый способ отображения?
Всем ли продуктам Angular нужен одинаковый способ отображения?
Когда стоит заказать внешнюю проверку?
Когда стоит заказать внешнюю проверку?
Планируйте SSR Angular вокруг настоящих маршрутов
Предоставьте карту маршрутов, цели пользователей и поисковых роботов, потоки идентификации и данных, текущие фактические показатели, зависимости только для браузера, среду размещения и CDN, правила кэша, характер нагрузки, требования к доступности, сведения о сбоях и ограничения выпуска. GARNO.TECH поможет спроектировать и проверить гибридную модель отображения с безопасной гидратацией, границами конфиденциальности, контролем передачи, необходимой мощностью, наблюдением, поэтапным внедрением, возвратом и передачей знаний.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Оптимизация быстродействия Angular для приложений с большими объёмами данных
Оптимизируйте Angular-приложения с большими объёмами данных с помощью репрезентативного профилирования, ограничения DOM и вычислений, продуманного обновления состояния, виртуализации, контроля диаграмм, нормативов для маршрутов, предотвращения утечек и показателей реальных пользователей.
9 мин чтения
08 Sep 2026
Безопасная аутентификация в Angular: сначала определите границы доверия
Практическое руководство по архитектуре аутентификации Angular: сеансы браузера и BFF, OIDC с PKCE, угрозы для cookie и токенов, обновление, XSS, CSRF, CORS, выход, отзыв, интерфейс авторизации и безопасное наблюдение.
11 мин чтения
08 Sep 2026
Развёртывание Angular в Azure: архитектура, безопасность и выпуски
Практическое руководство по развёртыванию Angular в Azure: выбор среды выполнения, маршруты SPA, настройки при запуске, кеширование, защита на границе сети, обратимые выпуски и наблюдение всего пути пользователя.
12 мин чтения
08 Sep 2026