Разработка облачных решений в Azure для продуктовых нагрузок
Разработка в Azure должна превращать требование к продукту в рабочую нагрузку, которую клиент способен безопасно поддерживать, восстанавливать и финансировать. Это может быть новый продукт SaaS, программный интерфейс или поток данных; обновление существующей системы на .NET, JavaScript либо смешанном наборе технологий; перенос из собственного вычислительного центра или другого облака; либо исправление платформы, стоимость и надёжность которой больше не соответствуют бизнесу. Работа начинается с пользовательского пути, данных и модели эксплуатации, а не с перечня продуктов Azure.
Мы определяем пользователей и изолированные клиентские среды, критические процессы, идентификацию и доступ, классы данных, интеграции, спрос, допустимую задержку и доступность, RTO и RPO, регионы, регуляторные условия, частоту выпусков, модель поддержки, границы бюджета и внутренние возможности команды. Эти сведения определяют целевую зону, границы приложения, вычисления, данные, обмен сообщениями, сеть, наблюдаемость и архитектуру выпуска и развёртывания. Пять принципов Azure Well-Architected обеспечивают полноту проверки, а деловые приоритеты определяют компромиссы.
В каждом сотрудничестве ответственность определена прямо. Подписки, хранилища кода, домены и данные под контролем клиента предотвращают зависимость от исполнителя. GARNO.TECH может отвечать за конкретный результат, работать вместе с внутренними инженерами или предоставить архитектурную поддержку и независимую проверку. Приёмка охватывает поведение продукта, безопасность, восстановление, производительность, наблюдаемость, развёртывание и расходы. Облачный ресурс завершён лишь тогда, когда принимающая команда умеет его поддерживать.
Создайте рабочую нагрузку в Azure, которую команда способна поддерживать
Определите путь клиента, данные, целевые показатели службы, ограничения и ответственных за эксплуатацию до выбора облачных служб.
Что должна охватывать разработка облачного решения в Azure
- Новые облачные продукты: исследование продукта, удобство использования, программные интерфейсы, данные, интеграции, основа Azure, автоматизированный выпуск и промышленная эксплуатация.
- Обновление приложений: разделение на основе доказательств, обновление среды выполнения и данных, исправление безопасности, наблюдаемость и поэтапная замена.
- Перенос в Azure: учёт систем и зависимостей, стратегия для каждой нагрузки, целевая зона, ограниченные партии, сверка, возврат к предыдущему состоянию и стабилизация.
- Совершенствование платформы: проверка архитектуры, IaC, CI/CD, идентификация и доступ, правила, надёжность, производительность, безопасность, восстановление и контроль FinOps.
Проектируйте архитектуру Azure по требованиям нагрузки
Архитектура начинается с одного сквозного пути, приближенного к промышленной работе. Мы прослеживаем запрос или событие через внешний узел, идентификацию, приложение, основной источник данных, кеш, очередь, внешнюю интеграцию и фоновую обработку. Проверяем, что произойдёт при повторной доставке, повторной попытке, медленной зависимости, частичном успехе, чрезмерно активной клиентской среде и региональном сбое. Ответы выявляют скрытое состояние, требования к согласованности, безопасное повторное выполнение, сверку и обязанности операторов.
Вычислительную среду выбирают по поведению выполнения. Azure App Service или Container Apps могут подойти для управляемых веб-приложений и контейнеров; Functions — для ограниченных по времени событийных задач; AKS — для команд, у которых есть обоснованная потребность в Kubernetes и способность его поддерживать; виртуальные машины остаются уместными, когда нужен контроль операционной системы или этого требует унаследованная система. Службы данных выбирают по способам доступа и неизменным правилам. Azure SQL, PostgreSQL, Cosmos DB, Storage и аналитические службы решают разные задачи; название «облачный» само по себе не служит критерием выбора.
Платформенная основа определяет группы управления и подписки, доступ через Microsoft Entra, сетевую связность и DNS, правила, телеметрию, распределение расходов и инфраструктуру как код. Ответственность за приложение и платформу остаётся раздельной, но согласованной. В архитектурных решениях записывают альтернативы, предположения, последствия и основания для пересмотра, чтобы система развивалась на основе фактов, а не моды.
Чётко определите ответственность за безопасность и данные
Безопасность начинается с модели угроз и жизненного цикла данных. Опишите сбор, проверку, передачу, хранение, копирование, резервирование, аналитику, выгрузку, сроки хранения и удаление. Определите авторизацию клиентских сред и отдельных объектов, административные пути, объединение систем доступа, секреты, ключи, открытость сети, проверочные журналы и оповещение об инцидентах. Частная конечная точка помогает управлять сетью, но не заменяет авторизацию в приложении.
Используйте группы Microsoft Entra и управляемые цифровые удостоверения, предоставляйте наименьшие необходимые права, ограничивайте повышение доступа по времени и контролируйте аварийные учётные записи. Удалите учётные данные из исходного кода и конвейеров, регулярно меняйте секреты и проверяйте гостей, служебные приложения и назначения ролей. Внедряйте правила постепенно, вместе с испытаниями и исключениями, за которые кто-то отвечает. Централизованно выявленные проблемы безопасности должны иметь путь к ответственному, уровень важности, срок реагирования и доказательство устранения.
Microsoft защищает облачную платформу Azure, а клиент в соответствии с выбранной службой отвечает за настройку нагрузки, цифровые удостоверения, данные и поведение приложения. Мы письменно закрепляем эту границу совместной ответственности. Защита частной жизни, место хранения данных и регулируемые средства контроля должны пройти надлежащую юридическую и профильную проверку; сертификаты укрепляют доверие, но не доказывают безопасность собственного кода, настроек или восстановления.
Докажите масштабируемость, надёжность и производительность
Планирование ёмкости начинается с модели нагрузки: распределения клиентских сред и размеров данных, пиковых операций чтения и записи, одновременности, фоновых очередей, отчётности, квот интеграций, сроков хранения и роста. Испытания используют данные и трафик, приближенные к промышленным, чтобы измерить распределение задержки, пропускную способность, ошибки, насыщение и стоимость. Мы определяем следующее узкое место и порог, после которого требуется масштабирование или изменение архитектуры.
Надёжность строится в обратном направлении от цели клиента. Используйте сигналы исправности, предельное время ожидания, ограниченные повторные попытки, безопасное повторное выполнение, сдерживание избыточного потока и постепенное ухудшение работы вместо полного отказа. Зоны доступности или несколько регионов оправдываются последствиями для бизнеса, а не престижем; дополнительное резервирование усложняет данные, выпуски и эксплуатацию. Восстанавливайте типовые данные, проверяйте зависимости, измеряйте достигнутые RTO и RPO и дайте принимающей команде самостоятельно провести восстановление.
Наблюдаемость связывает журналы, показатели и трассировку с деловыми путями и выпусками. У каждого оповещения есть ответственный, степень срочности и порядок исправления. Поэтапное внедрение изменений, выборочное включение возможностей или параллельные старая и новая версии среды ограничивают риск там, где это оправдано. Доказательства производительности, восстановления и безопасного выпуска становятся обязательными условиями промышленной эксплуатации, а не документами, созданными после запуска.
Azure для разработки продуктовых приложений
Архитектура, связанная с требованиями продукта, разработкой приложения и единой инженерной командой.
01
Архитектура Azure в соответствии с реальными требованиями продукта
Архитектура начинается с нагрузки и бизнес-контекста.
02
Разработка, модернизация и облачная доставка приложений
Одна команда объединяет разработку приложения и облачную доставку.
03
Angular, NestJS и Azure в одной инженерной команде
Согласованная frontend-, backend- и cloud-разработка.
Процесс создания решений Azure, основанный на доказательствах
- Исследуйте: определите пользователей, их пути, фактические данные о нагрузке, данные системы, цели, ограничения, ответственных, экономику и наиболее рискованные предположения.
- Спроектируйте: сравните реалистичные варианты платформы и приложения, запишите компромиссы и определите самую малую сквозную рабочую часть с условиями приёмки.
- Создайте: постройте основу и следующую часть продукта с помощью IaC, автоматизированных проверок, переносов, наблюдаемости, контролируемого выпуска и доказательств.
- Поддержите и передайте: проверьте службу, восстановление, безопасность и расходы, стабилизируйте промышленную среду, обучите ответственных и пересмотрите приоритеты по телеметрии.
Сделайте расходы на Azure предсказуемыми и закрепите ответственность
Стоимость облака является следствием архитектуры. Рассчитывайте вычисления, базы данных, хранилища, передачу по сети, безопасность, телеметрию, резервирование, поддержку, лицензии и нерабочие среды при обычном и пиковом спросе, а также в случае отказа. Связывайте расходы с полезными единицами: активными клиентскими средами, транзакциями, заданиями, объёмом хранимых данных или обращениями к модели. Более дешёвый ресурс может увеличить общую стоимость, если создаёт больше инженерной работы и инцидентов.
С самого начала применяйте метки для распределения расходов, бюджеты, оповещения об отклонениях и назначенных ответственных. Объединяйте данные Azure Cost Management с телеметрией нагрузки. Пересматривайте неиспользуемые ресурсы, соответствие размеров, автоматическое масштабирование, уровни и жизненный цикл хранилищ, сроки хранения журналов, исходящий трафик, расписание сред и долгосрочные обязательства. Резервирование или долгосрочные обязательства со скидкой должны опираться на устойчивый базовый уровень использования; они не заменяют устранение расточительства или удачный выбор службы.
Оптимизация должна беречь целевые показатели службы. Для каждого предложения указывайте ожидаемую экономию, влияние на клиента и эксплуатацию, стоимость инженерной работы, срок проверки и способ вернуть предыдущее состояние. Ежемесячный пересмотр расходов должен объяснять отклонения и экономику одной полезной единицы, а затем финансировать изменения с наибольшей ожидаемой ценностью. Прогнозы должны содержать диапазоны и сценарии спроса, а не одну оценку будущего счёта.
Правильная архитектура Azure использует наименьшее число возможностей, необходимых для достижения измеримых целей продукта, безопасности, надёжности, производительности и расходов, и оставляет команде способность их поддерживать.— GARNO.TECH
Выбирайте команду, способную создать и поддерживать продукт
Реализация решения в Azure охватывает продукт, приложение, облако, данные, безопасность и эксплуатацию. Способная команда проследит один путь клиента через интерфейс, программный интерфейс, идентификацию, данные, сообщения, развёртывание и телеметрию, а затем объяснит ответственность и последствия отказа на каждой границе. Проверяйте архитектурные записи, модули инфраструктуры, доказательства выпусков, информационные панели, испытания восстановления и выводы из инцидентов, а не только сертификаты или перечень служб.
GARNO.TECH объединяет продуктовую инженерию с архитектурой Azure, переносом, DevOps, работой с базами данных, безопасностью и передачей системы в эксплуатацию. Мы начинаем с самой малой сквозной рабочей части, которая проверяет наиболее дорогие предположения. Инженеры клиента на протяжении всей работы видят решения, хранилища кода, среды и телеметрию. Когда меняются фактические данные, оценки пересматриваются открыто.
Непрерывность и возможность завершить сотрудничество являются составляющими качества. Назначенные участники имеют согласованную загрузку и правила замены; документация проверяется на настоящих задачах; учётные записи и результаты сборки можно передать. До завершения клиент самостоятельно развёртывает изменение, прослеживает запрос, реагирует на оповещение, восстанавливает данные и объясняет изменение расходов. Сильный исполнитель оставляет клиенту способность поддерживать систему, а не постоянную зависимость.
Когда компании привлекают нашу Azure-команду
Облачные решения влияют на delivery, безопасность, надёжность, расходы и развитие.
01
Новому облачному приложению нужна правильная основа
Преобразуем требования продукта, данных, безопасности, доступности и бюджета в план Azure.
02
Существующему приложению нужна модернизация
Улучшаем границы приложения, managed services, deployment и observability.
03
В миграции в Azure слишком много неизвестных
Сначала оцениваем нагрузки, зависимости, данные, интеграции, риски и восстановление.
04
Deployment медленный или нестабильный
Внедряем повторяемые среды, Infrastructure as Code, тесты и CI/CD.
Дополнительные причины привлечь Azure-команду
Системная поддержка delivery, безопасности и контроля расходов.
01
Безопасность и надёжность требуют системной ответственности
Вместе проектируем identity, секреты, сетевой доступ, backup, recovery и monitoring.
02
Расходы Azure сложно объяснять и контролировать
Проверяем sizing, тарифы, среды, retention, лимиты, ответственность и alerts.
Услуги облачной разработки Azure
От целевого аудита до архитектуры, разработки, миграции и улучшения production.
01
Разработка облачных приложений Azure
Веб-приложения, API, SaaS-платформы, workers и продукты со сложными интеграциями.
02
Архитектура Azure и технический аудит
Определяем решения по приложению, данным, identity, сети, recovery, delivery и расходам.
03
Модернизация приложений в Azure
Используем managed platforms, containers, декомпозицию и повторяемый delivery там, где это оправдано.
04
Планирование и реализация миграции в Azure
Инвентаризируем нагрузки, выбираем путь, планируем данные и cutover, проверяем recovery и стабилизируем систему.
Дополнительные услуги Azure-разработки
Безопасность, надёжность, observability и оптимизация платформы.
01
Azure DevOps и Infrastructure as Code
Контролируемая инфраструктура, согласованные среды и автоматизированные pipelines.
02
Безопасность, надёжность и observability Azure
Identity, секреты, сетевые ограничения, backup, сигналы, logs, alerts и recovery.
03
Оптимизация расходов и платформы Azure
Согласуем сервисы, capacity, scaling, retention и среды с измеренным использованием.
Свяжите Azure со всей продуктовой системой
Azure является лишь одной частью продуктовой системы. Доставка может охватывать интерфейсы на Angular, службы на NestJS, мобильные клиенты, данные в PostgreSQL или MongoDB, идентификацию, платежи, отчётность и интеграции со сторонними системами. Архитектура следует деловым границам и пользовательским путям, чтобы облачные составляющие не размывали ответственность за продукт.
Подходящий опыт — это доказательства работы с похожим ограничением: авторизацией множества клиентских сред, регулируемыми записями, корпоративным SSO, большим потоком входящих данных, переносом без остановки, сложной интеграцией, строгими требованиями к восстановлению или давлением расходов. Мы рассматриваем начальную неопределённость, варианты, решение, измеримый результат и вывод. Логотип компании из той же отрасли мало что доказывает, если предложенная команда выполняла другую работу.
Примеры и блоки результатов на этой странице дают контекст, но каждое количественное утверждение должно называть исходный уровень, период, область и оговорки. Для новой нагрузки мы собираем собственные доказательства через исследование и проверочный образец, приближенный к промышленной работе. Цель — архитектура, которая соответствует продукту, рискам и эксплуатационным возможностям именно этой организации.
Выбор сервисов Azure в соответствии с нагрузкой
Мы выбираем наиболее простую платформу, соответствующую требованиям приложения и эксплуатации.
01
Azure App Service
Управляемые веб-приложения и API без специализированной orchestration.
02
Azure Container Apps
Containers, jobs и event-driven scaling без прямого управления Kubernetes.
03
Azure Kubernetes Service
Используем только когда платформе действительно нужны orchestration и контроль Kubernetes.
04
Azure Functions
События, расписания, очереди и кратковременная обработка.
Форматы работы с Azure-командой
Начните с целевого обсуждения и минимально необходимого формата сотрудничества.
01
Аудит архитектуры Azure
Приоритетные решения по архитектуре, рискам, delivery и расходам.
02
Проект миграции или модернизации
Определённая инициатива с согласованными этапами и ответственностью.
03
Непрерывное развитие облачного продукта
Одна команда для изменений приложения, Azure delivery и развития платформы.
Выберите формат работ в Azure по фактическим данным
В зависимости от текущей неопределённости и возможностей начните с оценки, целевой технической проверки, этапа обновления, партии переноса или полной реализации продукта.
Production-архитектура Azure — это больше, чем hosting
Безопасность, надёжность, observability и контроль расходов являются системными задачами.
01
Identity и секреты
Role-based access, managed identities и защищённое хранение секретов.
02
Защита сети и данных
Контролируем exposure, взаимодействие, encryption, разделение сред, backup и доступ к данным.
03
Надёжность и восстановление
Health checks, retries, очереди, redundancy, backup и проверенное восстановление.
04
Observability и операционная ответственность
Полезные сигналы, dashboards, alerts, ответственность и правила работы с инцидентами.
Дополнительный production-контроль
Решения по расходам опираются на измеренное использование.
01
Контроль расходов в соответствии с использованием
Измеренная capacity, budgets, tags, alerts, retention и границы scaling.
От решения по Azure до управляемой рабочей нагрузки
- /01Сформулируйте результатОпределите пути клиента, данные, спрос, цели службы и восстановления, безопасность, экономику, ответственность и существенные неопределённости.
- /02Проверьте главный рискПроверьте наиболее рискованное предположение о вычислениях, данных, интеграции, доступе, переносе, ёмкости или восстановлении на представительных данных и сценариях.
- /03Постройте основуРеализуйте подписки, идентификацию и доступ, связность, правила, телеметрию, распределение расходов и автоматизацию выпуска в виде кода с управляемыми версиями.
- /04Выпустите сквозную рабочую частьРеализуйте один полный пользовательский путь с безопасностью, переносами, обработкой отказов, наблюдением, приёмкой бизнесом и возвратом к предыдущему состоянию.
- /05Закрепите работу и передайте системуНаблюдайте за реальной работой службы и расходами, устраните существенные пробелы, проведите восстановление, обучите ответственных клиента и спланируйте следующую часть по доказательствам.
Инженерные возможности Microsoft Azure
Подтверждённые возможности для приложений, данных, identity и интеграций.
01
Вычисления
Azure App Service, Azure Functions, Azure Container Apps, Azure Kubernetes Service
02
Данные и хранилища
Azure SQL, Azure Database for PostgreSQL, Cosmos DB, Blob Storage, managed caches
03
Identity и безопасность
Microsoft Entra ID, managed identities, Key Vault, Azure RBAC, network restrictions
04
Интеграции
API Management, queues, messaging and event-driven services
Стек delivery и приложений Azure
Подтверждённые технологии delivery, observability и разработки приложений.
01
Delivery
Bicep or Terraform, Azure DevOps or GitHub Actions, CI/CD
02
Observability
Azure Monitor, Application Insights, Log Analytics, dashboards and alerts
03
Стек приложения
Angular, NestJS, Node.js, TypeScript, PostgreSQL and containerized workloads
Решения по архитектуре и переносу в Azure
- Выбирайте службу по ответственности: сравнивайте контроль, масштабирование, поведение при отказе, стоимость, квоты, необходимые навыки, жизненный цикл и путь выхода, а не названия.
- Переносите партиями: группируйте зависимости, репетируйте переключение и восстановление, сверяйте данные, определяйте возврат к предыдущему состоянию и стабилизируйте систему до расширения.
- Обновляйте от узкого места: меняйте архитектуру, когда данные о продукте, внедрении, надёжности, производительности или расходах оправдывают неопределённость.
- Проектируйте для ответственного владения: контролируемые клиентом учётные записи, назначенные операторы, проверенные эксплуатационные инструкции, передаваемые знания и ясный путь выхода снижают риск.
Частые вопросы о разработке в Azure
Какие службы Azure следует выбрать для приложения?
Какие службы Azure следует выбрать для приложения?
Может ли GARNO.TECH создать новый продукт SaaS в Azure?
Может ли GARNO.TECH создать новый продукт SaaS в Azure?
Обновляете ли вы существующие приложения в Azure?
Обновляете ли вы существующие приложения в Azure?
Как вы подходите к переносу в Azure?
Как вы подходите к переносу в Azure?
Как обеспечивается безопасность в Azure?
Как обеспечивается безопасность в Azure?
Как вы контролируете расходы на Azure?
Как вы контролируете расходы на Azure?
Кому принадлежат учётные записи Azure и исходный код?
Кому принадлежат учётные записи Azure и исходный код?
Что нужно для оценки проекта в Azure?
Что нужно для оценки проекта в Azure?
Спланируйте продукт или обновление в Azure
Опишите приложение, пользователей, данные, интеграции, инфраструктуру, обязательства по службе, известные ограничения и деловой результат. Мы определим наименьший ответственный следующий шаг.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
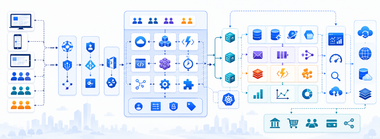
Архитектура SaaS на Azure: изоляция, надежность и экономика одного клиента
Практическое руководство по архитектуре SaaS на Azure: идентификация клиентских организаций, уровни изоляции, движение запросов и заданий, ячейки развертывания, восстановление, наблюдение, автоматизация и стоимость обслуживания клиента.
8 мин чтения
08 Sep 2026
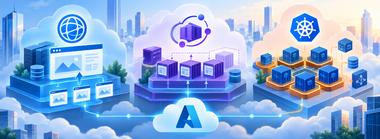
Azure App Service, Container Apps или AKS: выбор по модели ответственности
Сравнение Azure App Service, Container Apps и AKS по типу нагрузки, эксплуатационной ответственности, масштабированию, сети, изоляции, выпускам, восстановлению, наблюдаемости и полной стоимости владения.
9 мин чтения
08 Sep 2026
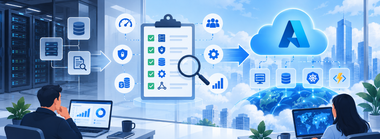
Подготовка к миграции в Azure: проверки перед переносом
Как превратить оценку миграции в Azure в доказательное решение о границах нагрузок, зависимостях, целевой архитектуре, безопасности, восстановлении, стоимости и волнах переноса.
10 мин чтения
08 Sep 2026
Angular и NestJS в Azure: архитектура для рабочей среды
Проектирование архитектуры Angular и NestJS в Azure: формирование страниц, размещение API и обработчиков, управляемая идентичность, данные, сообщения, поставка, наблюдение и аварийное восстановление.
10 мин чтения
08 Sep 2026