Архитектура SaaS на Azure: изоляция, надежность и экономика одного клиента
- Microsoft Azure
- Azure SaaS architecture
- multitenancy
- tenant isolation
- deployment stamps
- cloud architecture
- FinOps
- Azure monitoring
Архитектура SaaS на Azure: изоляция, надежность и экономика одного клиента
Платформа SaaS на Azure — это коммерческая и операционная модель, воплощенная в облачных ресурсах. Ее архитектура должна безошибочно распознавать клиентскую организацию, исключать пересечение установленных границ данными, выдерживать неравномерную нагрузку, развертывать изменения во всем парке сред, восстанавливать критические сценарии после сбоев и позволять обосновать себестоимость каждого тарифа. Сам перечень продуктов Azure не решает ни одной из этих задач.
Начните с проверенных сведений о бизнесе: что именно считается клиентской организацией, как связаны организации и пользователи, в каких регионах разрешено хранить их данные, кому нужны выделенные ресурсы, сколько стоит простой, как быстро следует восстанавливать данные, какие операции могут подождать и как объем использования влияет на цену. Зафиксируйте ожидаемое количество клиентов, профиль нагрузки, риск влияния одного клиента на других, федерацию удостоверений, требования законодательства и отраслевых норм, продолжительность подключения, модель поддержки и обязательства при прекращении обслуживания.
Затем выберите самую простую топологию, способную выполнить эти обещания. Общие управляемые службы часто обеспечивают лучшую экономику на начальном этапе; данные, вычислительные ресурсы, подписки Azure или целые ячейки стоит выделять там, где изоляция имеет измеримую ценность. Принципы Azure Well-Architected образуют систему взаимосвязанных компромиссов: дополнительное резервирование увеличивает расходы, более строгая изоляция усложняет управление парком, а подробная телеметрия влияет на конфиденциальность и цену. Наши услуги по архитектуре и разработке Azure помогают превратить эти компромиссы в план готовой к эксплуатации системы.
Составьте схему рабочих потоков до выбора служб
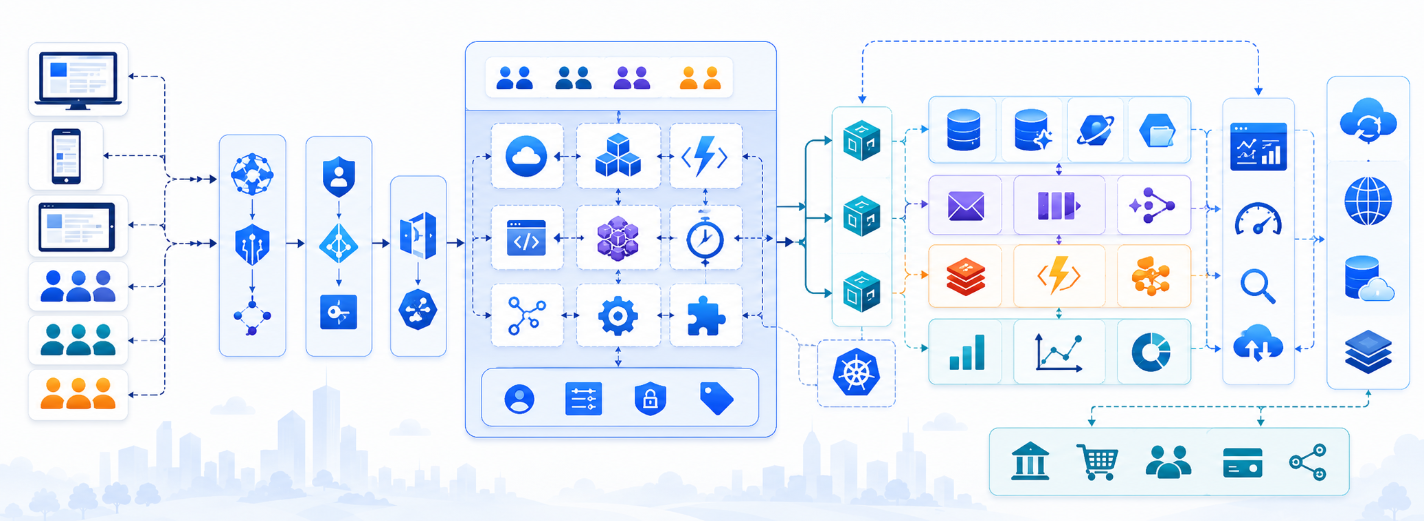
Составьте схему каждого критически важного потока — от точки входа до подтверждения результата. Запрос из браузера может поступать через Azure Front Door, который обеспечивает глобальную маршрутизацию, TLS, кеширование и применение правил WAF; затем он попадает на статический сайт или в среду, формирующую страницы на сервере, при необходимости проходит через API Management с квотами и правилами жизненного цикла для партнерских продуктов, а после поступает в App Service, Container Apps, Functions или AKS. Вычислительную среду выбирайте по характеру нагрузки и способности команды ее эксплуатировать. Kubernetes оправдан лишь тогда, когда его планирование, сетевые возможности, переносимость или средства управления платформой решают конкретную задачу.
Отметьте основную систему учета, кеш, Blob Storage, темы и очереди Service Bus, исполнителей фоновых заданий, внешние службы, секреты и канал телеметрии. Синхронные операции должны завершаться в приемлемый для пользователя срок. Длительные или гарантированные операции передавайте через сообщения с явным идентификатором задания, идемпотентностью, повторными попытками, обработкой непригодных сообщений, установленным порядком, отменой и сверкой результатов. Принятие задания в очередь означает лишь то, что оно ожидает выполнения; это еще не подтверждение делового результата.
Применяйте управляемое удостоверение и Key Vault, чтобы не копировать учетные данные приложений в файлы настроек. Отделите контур управления от контура данных: первый отвечает за каталог клиентов, их размещение, тарифы, права, подключение, приостановку и жизненный цикл ячеек; второй выполняет операции клиентов. Для каждой границы опишите возможные отказы, то, что увидит пользователь, и способ, которым дежурный специалист устранит неопределенность. Согласуйте подписки Azure, группы управления, политики, сеть и базовые средства диагностики с целевой зоной Azure.
Users and integrations
  │
Azure Front Door + WAF
  ├── Static frontend / SSR compute
  └── API Management when product policies require it
        └── Tenant router ── Control-plane catalog
              └── Assigned deployment stamp
                    ├── Managed compute
                    ├── Tenant-aware data and Blob Storage
                    ├── Service Bus ── Workers
                    ├── Key Vault via managed identity
                    └── Application Insights / Azure Monitor

Control plane
  ├── tenant identity, plan, entitlement, and stamp mapping
  ├── onboarding, movement, suspension, and deletion workflows
  └── capacity, versions, health, metering, and cost allocation
Сделайте изоляцию клиентов правилом продукта
Изоляция клиентов охватывает несколько измерений: идентификацию, вычисления, сеть, данные, шифрование, телеметрию, эксплуатационные процедуры и коммерческие условия. Общие ресурсы позволяют наиболее эффективно использовать мощности, но требуют авторизации с обязательной проверкой клиента, корректных условий отбора в запросах, ограничения частоты, квот и защиты от влияния нагрузки одного клиента на остальных. Выделенные базы данных, вычислительные ресурсы, группы ресурсов, подписки Azure или ячейки усиливают изоляцию и позволяют восстанавливать среду отдельного клиента. Одновременно они увеличивают постоянные расходы, время создания ресурсов и сложность управления подключениями, обновлениями и всем парком.
Определяйте контекст клиента на основе проверенного сопоставления с аутентифицированным пользователем. Заголовок запроса может указывать одну из организаций, к которым относится пользователь, но сам по себе никогда не должен давать полномочия. Передавайте неизменный идентификатор клиента через все проверки разрешений, хранилища, ключи кеша, сообщения, пути к файлам, записи аудита, трассировку и счетчики использования. Аутентификация подтверждает личность; авторизация должна отдельно доказать, что этот субъект может выполнить именно это действие над этим ресурсом в пределах выбранной организации.
Применяйте многоуровневую защиту: обязательные фильтры по клиенту в запросах, защиту на уровне строк базы данных там, где она уместна, отдельные схемы или базы, частные сети, требования к шифрованию и автоматические проверки попыток прочитать или изменить данные другого клиента, обратиться к его кешу или файлам, экспортировать данные, действовать от имени службы поддержки либо выполнить фоновое задание. Перемещение и удаление клиента должны быть заранее спроектированными процессами. Уровень изоляции следует оформить как четко определенную возможность тарифа со своей ценой и моделью эксплуатации, а не как поспешное исключение ради следующего крупного контракта.
- Общий уровень: многие клиенты используют одни и те же вычислительные ресурсы и службы данных. Это снижает постоянные расходы, но требует строжайшего контроля доступа, квот, учета использования и защиты от влияния одного клиента на остальных. Постоянно проверяйте изоляцию и справедливое распределение ресурсов на нагрузках, соответствующих типичным размерам клиентов. Каждое нарушение границ регистрируйте как инцидент безопасности, а непропорциональное потребление ресурсов — как недостаток правил продукта с назначенным ответственным и сроком устранения.
- Разделенный уровень: ограниченные группы клиентов получают отдельные базы данных, пулы, регионы или ячейки. Такой подход сохраняет преимущества совместного использования ресурсов и одновременно уменьшает масштаб сбоев и проблем с быстродействием. Правила размещения должны учитывать доступную мощность, регион хранения данных, версию и риск.
- Выделенный уровень: один клиент получает изолированные ресурсы, когда регуляторные требования, регион хранения данных, быстродействие, шифрование, восстановление или договорные условия оправдывают постоянные расходы и сложность управления парком. Автоматизация должна поддерживать выделенные среды актуальными, наблюдаемыми и пригодными для полной замены.
- Смешанный уровень: контур управления назначает каждому клиенту соответствующий уровень и автоматизирует размещение, перемещение, обновление, учет и весь жизненный цикл без ручных исключений. Для каждого уровня нужны четко опубликованные условия и ответственный за эксплуатацию.
Используйте ячейки развертывания как самостоятельные рабочие контуры
Ячейка развертывания — это независимо управляемая копия определенного набора ресурсов, которая обслуживает ограниченную группу клиентов. Ячейки помогают распределять нагрузку при достижении пределов отдельной службы, хранить данные в нужных регионах, изолировать клиентов с регуляторными требованиями, ограничивать масштаб последствий сбоя и поддерживать кольца поэтапного развертывания. Их ценность заключается в воспроизводимости и локализации отказов, а не в ручном копировании ресурсов.
Контуру управления нужны единый достоверный каталог соответствия клиентов ячейкам, правила распределения мощности и размещения, состояние подключения, перечень версий, сведения об исправности, режим обслуживания и процедуры перемещения. Трафик должен поступать в правильную ячейку, даже если ближайший сетевой узел находится в другом месте. Определите, что останется общим для всей платформы: часто это настройки идентификации, каталог, выставление счетов или маршрутизация. Затем проанализируйте, как отказ каждого такого компонента повлияет на все ячейки. Общий контур управления может стать крупнейшим источником системного сбоя даже в архитектуре из независимых ячеек.
Описывайте ячейки в Bicep или Terraform и развертывайте их с помощью одного проверенного автоматизированного процесса. Выносите в параметры регион, среду, мощность, уровень изоляции и допустимые различия, а настройки безопасности, диагностики, резервного копирования, политик и удостоверений сохраняйте одинаковыми. Внедряйте изменения поэтапно, проверяйте критические сценарии клиентов и автоматически останавливайте развертывание при ухудшении показателей. Выявляйте расхождения между фактической и описанной конфигурацией и регулярно отрабатывайте замену ячейки: если ее невозможно предсказуемо воссоздать, это всего лишь набор уникальных серверов, перенесенный в облако.
targetScope = 'subscription'

param environment string
param region string
param stamp string
param isolationTier string

resource stampGroup 'Microsoft.Resources/resourceGroups@2024-03-01' = {
  name: 'rg-saas-${environment}-${region}-${stamp}'
  location: region
  tags: {
    workload: 'saas'
    environment: environment
    region: region
    stamp: stamp
    isolationTier: isolationTier
    costOwner: 'product'
  }
}

module workload './modules/workload-stamp.bicep' = {
  name: 'workload-${stamp}'
  scope: stampGroup
  params: { environment: environment, region: region, stamp: stamp }
}
Стройте восстановление и наблюдаемость вокруг клиентских сценариев
Определите цели надежности для ключевых сценариев клиента еще до выбора способа резервирования. Зоны доступности защищают от отказов на уровне центра обработки данных. Восстановление после сбоя целого региона решает другую задачу и требует репликации данных, маршрутизации, достаточного запаса мощности, доступа к секретам и зависимостям, а также четкого решения о допустимой потере данных. Установите RPO и RTO для каждого набора данных и каждой операции, а затем проверьте восстановление из резервной копии и переключение между регионами. Резервный регион, который простаивает и никогда не обрабатывал нагрузку, похожую на рабочую, — это непроверенное предположение, а не надежное средство восстановления.
Передавайте идентификаторы операции, клиента, ячейки, региона, версии, пользователя и сообщения через вызовы HTTP, фоновые задания и внешние службы. С помощью Application Insights, Azure Monitor и OpenTelemetry отслеживайте задержки, ошибки, насыщение ресурсов, время пребывания заданий в очереди, поведение зависимостей и долю клиентов, успешно завершающих критические сценарии. Оценивайте общее состояние платформы отдельно от влияния на конкретного клиента: проблема с нагрузкой только у одной организации тоже может быть инцидентом, даже если она не меняет среднего показателя для всей системы.
Защищайте конфиденциальность и контролируйте расходы, не теряя возможности диагностировать сбои. Не записывайте секреты или содержимое данных клиентов в журналы; классифицируйте поля, управляйте доступом, настраивайте выборку в соответствии с ценностью сигнала, а срок хранения — с учетом потребностей расследования и регуляторных требований. Для каждого оповещения определите ответственного, обоснуйте порог, подготовьте инструкцию реагирования и опишите влияние события на клиентов. Отрабатывайте отказ зависимости, окончание срока действия учетных данных, исчерпание квоты, неудачное развертывание, поврежденные сообщения, восстановление и переключение. Задача наблюдаемости Azure — сократить время до правильного решения в условиях инцидента.
Свяжите расходы Azure с экономикой SaaS
Метки позволяют определить ответственного за ресурс, среду, регион и ячейку, но не распределяют между клиентами все общие расходы. Добавьте учет тех единиц продукта, которые формируют затраты и ценность: сохраненных байтов, сообщений, активных учетных записей, токенов моделей, выгрузок, ресурсоемких операций или другого обоснованного показателя. Объедините сведения об использовании с расходами Azure и данными о тарифах, чтобы рассчитать себестоимость по клиенту, тарифу, функции, сценарию и ячейке.
Четко сформулируйте правила распределения. Выделенные ресурсы напрямую относите к соответствующему клиенту; общие постоянные расходы и затраты на платформу распределяйте по документированной методике; отдельно показывайте неиспользуемую мощность, запас для роста, поддержку и разовые затраты на перенос. Анализируйте все распределение валовой маржи, а не только среднее значение: несколько клиентов с нетипичной нагрузкой могут незаметно поглотить маржу целого тарифа.
Используйте бюджеты, оповещения об аномалиях, правила жизненного цикла хранилищ, подбор оптимального размера ресурсов, пределы автоматического масштабирования, а для стабильной базовой нагрузки — резервирование или планы экономии. Системные перерасходы устраняйте изменениями в архитектуре. Каждый способ экономии оценивайте вместе с его влиянием на надежность, безопасность, быстродействие и объем эксплуатационной работы. Отказ от резервной мощности, уменьшение базы данных под среднюю нагрузку или чрезмерная выборка, из-за которой в журналах исчезают редкие сбои, могут уменьшить счет, но увеличить потери бизнеса. Качественная архитектура SaaS делает эффективное совместное использование ресурсов обычным выбором, а исключительную изоляцию оценивает по ее реальной стоимости.
Обзор архитектуры SaaS на Azure
- Достоверность контекста клиента: Определяется ли контекст клиента по надежным сведениям о личности и последовательно ли он проверяется при авторизации, в запросах, ключах кеша, файлах, сообщениях, телеметрии, средствах поддержки и процессах удаления? Докажите это автоматическими попытками пересечь границы через каждый канал передачи данных и привилегированный путь сотрудника.
- Целостность потоков: Прослежены ли синхронные запросы, длительные задания, файлы, обратные вызовы, повторные попытки, неоднозначные результаты, действия сотрудников и видимые пользователю состояния от точки входа до подтверждения результата? Проверьте поведение системы для дублированных, задержанных, переставленных, частично выполненных и окончательно неудачных операций.
- Обновление парка: Можно ли управлять инфраструктурой, ячейками, подключением клиентов, изменениями схемы, поэтапным развертыванием, откатом, выявлением расхождений и заменой с помощью проверенной автоматизации? Воссоздайте ячейку из кода и сравните политики, удостоверения, диагностику, резервные копии и поведение приложения.
- Восстановление: Определены ли для критически важных сценариев SLO, RPO, RTO, пределы мощности, режимы отказа, проверенные процедуры восстановления и переключения, работа в ограниченном режиме, ответственные и актуальные инструкции? После каждого учения фиксируйте фактическое время восстановления, потерю данных, ручные действия и порядок информирования клиентов.
- Экономика: Может ли команда объяснить использование, надежность, расходы Azure, неиспользуемую мощность, особые уровни изоляции и валовую маржу по клиенту, тарифу, функции и ячейке? Определите, кто анализирует отклонения и какие решения о цене, мощности или архитектуре принимают на основе каждого показателя.
Нужны ли каждому клиенту SaaS выделенные ресурсы Azure?
Нужны ли каждому клиенту SaaS выделенные ресурсы Azure?
Стоит ли платформе SaaS на Azure начинать с AKS?
Стоит ли платформе SaaS на Azure начинать с AKS?
Что делает ячейку развертывания полезной?
Что делает ячейку развертывания полезной?
Как распределять расходы SaaS на Azure?
Как распределять расходы SaaS на Azure?
Превратите требования SaaS на Azure в проверяемую архитектуру
Предоставьте модель клиентов, схемы движения данных, уровни изоляции, перечень регионов, цели восстановления, фактические данные о нагрузке и логику ценообразования. Мы определим самую простую безопасную архитектуру Azure и перечень проверок, необходимых перед запуском рабочей среды.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Руководство по разработке и архитектуре в Microsoft Azure
Практическое руководство по вычислениям, данным, сети, идентификации, надёжности, автоматизации выпуска, наблюдаемости, контролю расходов и переносу рабочих нагрузок в Azure.
12 мин чтения
25 Jul 2026
Внедрение Azure: контрольный список переноса и распространённые ошибки
Практический контрольный список переноса в Azure: учёт рабочих нагрузок, базовая среда, стратегия, учётные записи, данные, этапы переноса, восстановление, быстродействие, расходы и ответственность за эксплуатацию.
8 мин чтения
04 Aug 2026
Архитектура приложений Azure: разработка, поставка и эксплуатация
Проектируйте приложения Azure как целостную операционную систему: управляемая облачная основа, выбор служб по требованиям нагрузки, защищённые удостоверения, поэтапная модернизация, инфраструктура как код, постепенная поставка, наблюдаемость, устойчивость и ответственное управление затратами.
9 мин чтения
05 Aug 2026