/ 01
Управляемые и удобные базовые среды
Определите иерархию, ответственность, удостоверения, сеть, политики, журналы, метки, бюджеты и автоматизацию до размножения нагрузок; предоставьте командам быстрый стандартный путь и проверяемые исключения.
Облачная архитектура — это совокупность технических и операционных решений, благодаря которым рабочая нагрузка стабильно создаёт ценность. Перенос тех же серверов в Azure меняет способ оплаты, но сам по себе не ускоряет выпуски, не усиливает безопасность и не улучшает восстановление, быстродействие или стоимость. Эти результаты появляются лишь тогда, когда организацию ресурсов, удостоверения, сеть, границы приложения, данные, автоматизацию, наблюдаемость и ответственность проектируют вместе вокруг ясных потребностей бизнеса.
Начинайте с рабочей нагрузки: её пользователей и критических сценариев, классов и места хранения данных, обычного и пикового спроса, интеграций, целей доступности и восстановления, нормативных требований, частоты выпусков, бюджета и команды эксплуатации. Оценивайте компромиссы между надёжностью, безопасностью, оптимизацией затрат, операционным совершенством и эффективностью быстродействия, не усиливая одно направление ценой незаметного ухудшения другого. Наши услуги облачной инженерии Azure объединяют разработку приложений, средства управления платформой, CI/CD и работу в производственной среде в единой, пригодной для проверки модели поставки.
Базовая среда Azure задаёт условия, в которых рабочие нагрузки можно безопасно развёртывать. Определите принадлежность клиента Microsoft Entra и учётной записи оплаты, иерархию групп управления и подписок, организацию ресурсов, региональные правила, устройство сети, DNS, удостоверения и привилегированный доступ, применение политик, наблюдение за безопасностью, журналы, резервирование, восстановление, метки, бюджеты и автоматизацию платформы. Разграничьте ответственность платформы и рабочих нагрузок: центральная команда предоставляет обязательные правила и общие возможности, а продуктовые команды отвечают за свои службы внутри этих границ.
Сделайте стандартный путь быстрее исключений. Создавайте подписки и среды из версионных шаблонов, применяйте обоснованные типовые настройки, предоставляйте документированные модули и средства самообслуживания, а одобренные отклонения записывайте вместе с ответственным, причиной и сроком действия. Политики должны предотвращать существенный риск или выявлять его, не загоняя все нагрузки в одну схему. Границы между разработкой, испытанием и производством должны соответствовать риску для данных и эксплуатации. Базовая среда успешна, когда команды самостоятельно поставляют изменения в рамках понятных правил, а не когда управление порождает впечатляющую схему и очередь ручных заявок.
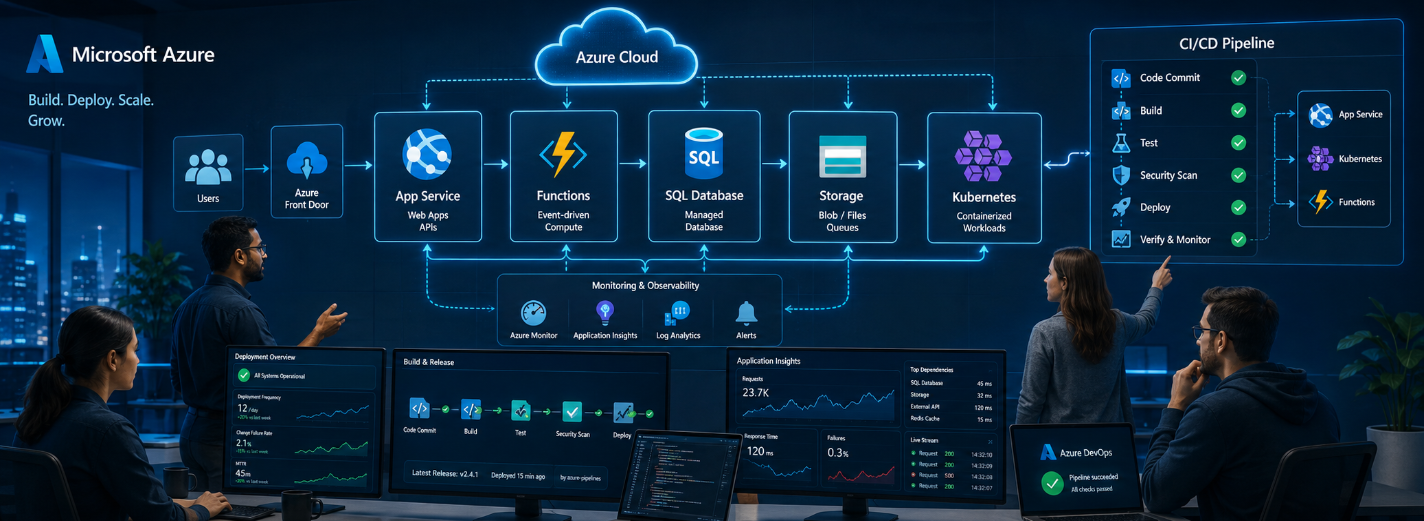
Выбирайте службы после того, как опишете модель выполнения, состояние, протоколы, задержку, пропускную способность, способ масштабирования, единицу развёртывания, виды отказов, доступность из сети, удостоверения, согласованность данных, восстановление и опыт специалистов. App Service может подойти управляемому веб-приложению; Container Apps — независимо масштабируемым версиям контейнеров и фоновым исполнителям; Functions — событийным заданиям, чьи источник запуска, длительность и модель состояния соответствуют возможностям платформы; AKS — организации, которой уже нужен Kubernetes и которая умеет его эксплуатировать. Управляемые базы данных, очереди, кэши и хранилища сокращают рутинную эксплуатацию, если их ограничения согласуются с нагрузкой.
Оценивайте весь путь, а не каждую службу отдельно. API без состояния всё равно может зависеть от ограниченного числа соединений с базой, регионального поставщика, медленного потребителя очереди, DNS или службы удостоверений. Учтите квоты, холодный запуск, согласованность предельного времени и повторов, правила доставки сообщений, частное соединение, доступность в зонах и регионах, резервирование и восстановление, сроки поддержки версий, исходящий трафик, наблюдаемость и возможность перехода. Прежде чем распространять решение на всю систему, проверьте неопределённое поведение на опытном образце, близком к производственным условиям.
Отдавайте предпочтение самой простой управляемой службе, которая удовлетворяет требованиям нагрузки и доступна команде в эксплуатации. Каждый кластер, сервисная сеть, собственный контроллер, самостоятельно управляемая база данных или многорегиональная схема добавляют обновления, защиту, развёртывание, наблюдение, реагирование на события и потребность в специалистах. Сложность может быть оправдана изоляцией, переносимостью, правовыми требованиями, быстродействием или восстановлением, однако для неё нужны ответственный и измеримая польза. Управляемая платформа с ясными границами приложения часто даёт бизнесу лучший результат, чем изощрённая основа, которую команда не способна безопасно менять.
Записывайте каждое решение о службе вместе с альтернативами, предположениями, ограничениями, факторами стоимости, поведением при отказе, доказательствами приемлемости и условием пересмотра. Рассчитывайте стоимость и ёмкость для обычного спроса, пика, роста и отказа. Проверяйте доступность в нужных регионах и тарифах и отличайте возможность на странице продукта от настройки, доказанной в развёрнутой среде. Архитектура — это совокупность решений, которые можно пересматривать, а не бессрочное одобрение определённых продуктов Azure.
Разработка приложений Azure может включать API для веб- и мобильных клиентов, фоновых исполнителей, плановые задания, обработку событий, каналы реального времени, потоки данных и интеграции с партнёрами. Для доступа во время выполнения используйте управляемые удостоверения, где это возможно, храните секреты в защищённых хранилищах, предоставляйте узкие роли доступа к данным, аутентифицируйте каждую границу и передавайте связующие идентификаторы, не раскрывая чувствительных сведений. Проектируйте команды и события для безопасного повторного выполнения, ограниченного числа попыток и сверки. Если продукт способен честно показать состояние ожидания, отделяйте синхронный ответ пользователю от длительной работы.
Согласуйте границы приложения и инфраструктуры. Если предметной области нужны независимые масштабирование или восстановление, такое разделение должны поддерживать владение данными, развёртывание, телеметрия и дежурство ответственной команды. Не растягивайте монолит по сети, сохраняя общую базу данных и единый порядок выпуска. Начните с модульного развёртывания и выделяйте составляющие лишь тогда, когда трафик, изоляция отказов, безопасность, частота изменений или устойчивая ответственность команды создают измеримую пользу.
Модернизация должна устранять конкретное ограничение и после каждого этапа оставлять производственную систему безопаснее. Составьте перечень рабочих нагрузок, зависимостей, данных, интерфейсов, критичности для бизнеса, состояния поддержки, знаний по эксплуатации и условий вывода из употребления. Зафиксируйте исходные показатели пользовательских результатов, надёжности, движения изменений, стоимости и риска. Затем для каждой составляющей отдельно выберите перенос без изменений, переход на платформу, целевое исправление, перестройку, замену или удаление, вместо того чтобы применять одну стратегию ко всей системе.
Используйте слои совместимости, маршрутизацию, события, воспроизведение данных или постепенное замещение, чтобы переносить по одной ограниченной возможности. Ещё до начала переноса спланируйте владение данными, риск двойной записи, сверку, окончательное переключение, возврат к прежнему состоянию и вывод старой системы. Держите старый и новый пути одновременно лишь в течение установленного срока сбора доказательств. Перенос завершается тогда, когда перемещены трафик, данные, расписания, удостоверения, наблюдение, поддержка и затраты, а устаревшая система безопасно удалена, а не тогда, когда новая служба впервые ответила на запрос.
Архитектура Azure создаёт ценность, когда команды могут безопасно выпускать изменения, видеть настоящее поведение нагрузки, восстанавливать её по требованию и понимать стоимость и риск каждого важного компромисса.— GARNO.TECH Engineering Team
DevOps в цифровой трансформации — это модель поставки и эксплуатации, а не название одного продукта Microsoft. Команды приложения, платформы, безопасности, качества и эксплуатации совместно отвечают за версионные изменения, автоматизированные доказательства, обратную связь и восстановление. Описывайте инфраструктуру, политики и настройки в коде, проходящем проверку, с помощью Bicep, Terraform или другой подходящей декларативной системы. Воспроизводите среды из исходного описания, а не исправляйте расхождения вручную, и отделяйте повторно используемые модули платформы от особой для нагрузки сборки.
Используйте отдельные удостоверения для людей, процессов поставки и выполнения приложения. Отдавайте предпочтение объединению удостоверений рабочей нагрузки или управляемому удостоверению вместо сохранённых учётных данных развёртывания, ограничивайте RBAC нужной средой и действием, требуйте защищённого согласования для производства и храните пригодную для аудита историю развёртываний. Закрепляйте версии средств и зависимостей, защищайте происхождение составляющих и продвигайте между средами одну и ту же неизменную сборку. Доступ процесса поставки является доступом к производству, поэтому проектируйте и контролируйте его соответственно.
Процесс поставки должен доказать пригодность изменения до развёртывания и после него. Выполняйте проверки кода, договоров, инфраструктуры, политик, зависимостей и безопасности в соответствии с риском; проверяйте изменения базы данных на период одновременной работы версий; развёртывайте во временной среде, отдельной ячейке, версии или на малой доле трафика; проходите критические сценарии через общедоступный маршрут. До перевода всего трафика определите пороги здоровья, бизнеса и безопасности, срок наблюдения, уполномоченного ответственного за решение и шаги возврата или исправления вперёд.
Передавайте версию выпуска, среду и связующий идентификатор через край сети, приложение, сообщения, данные и зависимости. Журналы, показатели, трассировка, сигналы настоящих пользователей, искусственные проверки сценариев и бизнес-события должны показывать, кого затронула проблема, когда она началась, где накапливаются задержки или ошибки и действует ли восстановление. Связывайте оповещения с целями службы, скоростью исчерпания допустимой погрешности, ответственным и проверенной инструкцией. Автоматизация, которая быстро развёртывает без доказательств диагностики и восстановления, лишь ускоряет распространение риска.
Постройте модель угроз для всей плоскости управления и данных: администраторов, разработчиков, процесса поставки, удостоверений нагрузки, общедоступных точек, внутренних служб, хранилищ данных, резервных копий, средств поддержки и третьих сторон. Применяйте наименьшие привилегии, MFA и привилегированный доступ лишь на нужное время; используйте частные соединения, когда это оправдано риском; шифруйте данные при передаче и хранении; управляйте ключами и сертификатами; проверяйте и обновляйте зависимости; защищайте журналы и следите за изменениями политик или доступа. Средствам безопасности нужны ответственные, доказательства и порядок реагирования, а не только включённые настройки.
Выводите цели доступности, задержки, потери данных и восстановления из последствий для бизнеса. Создавайте резервирование лишь до нужного уровня, устраняйте единичные точки отказа в этих границах и учитывайте связанные отказы региона, удостоверений и зависимостей. Проверки здоровья должны показывать способность обслуживать трафик, а более глубокие проверки зависимостей — помогать диагностике. Испытывайте восстановление резервных копий, аварийное переключение, восстановление очередей, замену ключей и сертификатов, потерю зависимости и доступ оператора в условиях события. Резервирование, которое не испытывали, остаётся предположением.
Стоимость — это архитектурный сигнал. Закрепите ответственность за подписки, ресурсы, продукты и среды через иерархию и метки; установите бюджеты и оповещения об отклонениях; показывайте стоимость рядом с трафиком, надёжностью и спросом бизнеса. Смоделируйте главные факторы: время вычислений, уровень и хранилище базы данных, зарезервированную пропускную способность, журналы, сроки хранения данных, исходящий сетевой трафик, резервные копии, WAF, частные конечные точки, бездействующие непроизводственные среды и ёмкость для аварийного восстановления. Удельные показатели — стоимость активного клиента, операции, задания или обработанного гигабайта — показывают, как меняется эффективность с ростом продукта.
Подбирайте размер ресурсов по доказательствам, выключайте или удаляйте неиспользуемые мощности, осознанно определяйте выборку и срок хранения журналов, а долгосрочные обязательства применяйте лишь к устойчивому спросу. Пересматривайте не только скидки на тарифы, но и архитектурные потери. Более дешёвая настройка, увеличивающая число событий или ручной труд инженеров, может повысить совокупную стоимость; дорогая резервная мощность может быть оправдана целями восстановления. Дайте продуктовым и инженерным командам данные и полномочия, чтобы управление облачными затратами стало постоянной практикой проектирования, а не финансовым отчётом после расходов.
Партнёр по Azure должен уметь связать результаты бизнеса с кодом приложения, платформенной инженерией, удостоверениями, сетью, данными, безопасностью, надёжностью, поставкой и затратами. Просите доказательства из производственных систем: архитектуру и записи решений, код инфраструктуры, запросы на изменения, модели угроз, стратегию испытаний, информационные панели, разборы событий, планы переноса и возврата и подтверждение передачи знаний. Выясните, кто в действительности будет выполнять работу, как принимают решения, кто отвечает за риск и как сотрудничество может сократиться или завершиться.
Оставляйте подписки, исходный код, домены, удостоверения, ключи, телеметрию и разрешение на производственные изменения под контролем клиента. Требуйте внутренних совладельцев, документированных исключений, исполняемых инструкций, совместного участия в реагировании и репетиций передачи. Оценивайте продвижение по пользовательским результатам, движению изменений, надёжности, безопасности, стоимости и приобретённым возможностям, а не по числу ресурсов или активности процесса поставки. Сотрудничество должно усилить способность организации эксплуатировать Azure, а не её зависимость от поставщика.
Эффективная облачная разработка в Azure объединяет базовую среду, проектирование рабочей нагрузки, архитектуру приложения, защищённые удостоверения, автоматизированную поставку, наблюдаемость, восстановление и ответственность за затраты. Начните с самого малого решения, которое существенно снижает риск: основы платформы, сквозного фрагмента в производственной форме, ограниченного переноса, улучшения системы выпусков или упражнения по восстановлению. Зафиксируйте доказательства, скорректируйте план и расширяйте операционную модель в соответствии с настоящим спросом. Azure становится долговечной основой продукта, когда команды могут быстро её менять, объяснять компромиссы и восстанавливать под давлением.
resource identity 'Microsoft.ManagedIdentity/userAssignedIdentities@2023-01-31' = {
  name: 'product-runtime'
  location: resourceGroup().location
}Предоставьте сведения о нагрузке, данных, текущей платформе, движении изменений, целях службы, событиях, ограничениях и факторах стоимости. Мы определим самый малый ответственный шаг в архитектуре или модернизации.
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Расширяйте возможности инженерной команды через понятный спрос продукта, устойчивые границы команд, продуманное руководство, поэтапный найм, надлежащую адаптацию, эксплуатационную ответственность и доказательства самостоятельного вклада.
8 мин чтения
Практическое руководство по подготовке бизнес-целей, аудиторий, материалов, функций, интеграций, требований к качеству, ответственности, бюджета и решений о запуске сайта.
9 мин чтения
Оптимизируйте Angular-приложения с большими объёмами данных с помощью репрезентативного профилирования, ограничения DOM и вычислений, продуманного обновления состояния, виртуализации, контроля диаграмм, нормативов для маршрутов, предотвращения утечек и показателей реальных пользователей.
9 мин чтения