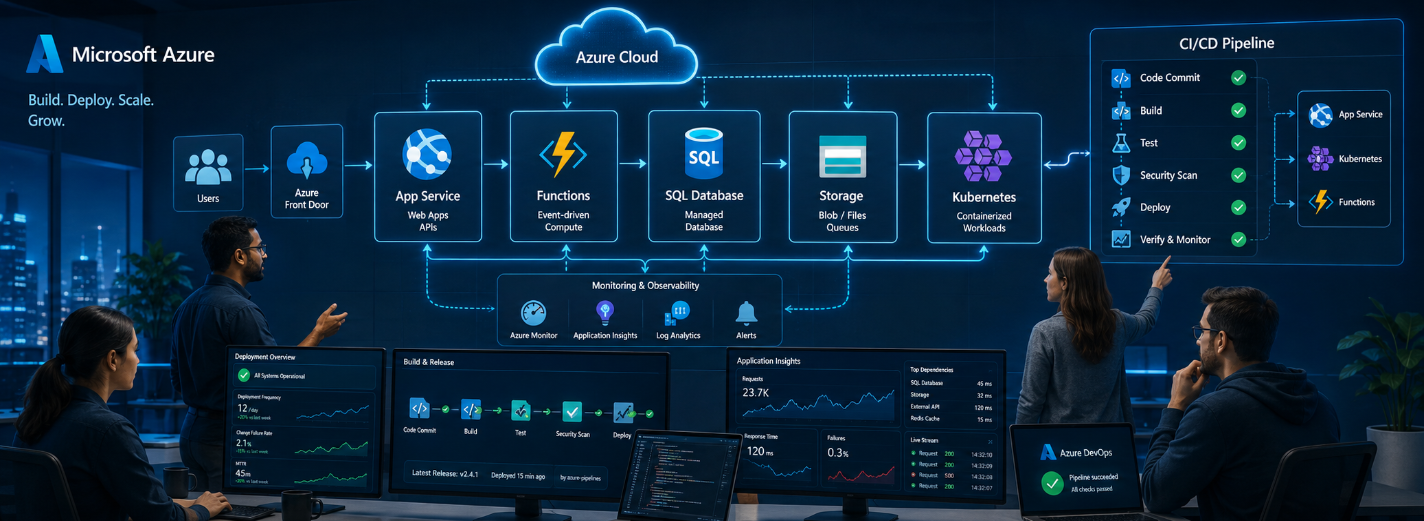
/ 01
Керовані та зручні базові середовища
Визначте ієрархію, відповідальність, посвідчення, мережу, політики, журнали, позначки, бюджети й автоматизацію до розмноження навантажень; надайте командам швидкий стандартний шлях і перевірювані винятки.
Хмарна архітектура — це сукупність технічних і операційних рішень, завдяки яким робоче навантаження стабільно створює цінність. Перенесення тих самих серверів до Azure змінює спосіб оплати, але саме собою не прискорює випуски, не посилює безпеку й не поліпшує відновлення, швидкодію чи вартість. Ці результати з’являються лише тоді, коли організацію ресурсів, посвідчення, мережу, межі застосунку, дані, автоматизацію, спостережуваність і відповідальність проєктують разом навколо чітких потреб бізнесу.
Починайте з робочого навантаження: його користувачів і критичних сценаріїв, класів і місця зберігання даних, звичайного та пікового попиту, інтеграцій, цілей доступності й відновлення, нормативних вимог, частоти випусків, бюджету та команди експлуатації. Оцінюйте компроміси між надійністю, безпекою, оптимізацією витрат, операційною досконалістю та ефективністю швидкодії, не посилюючи один напрям коштом непомітного погіршення іншого. Наші послуги хмарної інженерії Azure поєднують розроблення застосунків, засоби керування платформою, CI/CD та роботу у виробничому середовищі в єдиній, придатній до перевірки моделі постачання.
Базове середовище Azure задає умови, у яких робочі навантаження можна безпечно розгортати. Визначте належність клієнта Microsoft Entra й облікового запису оплати, ієрархію груп керування та підписок, організацію ресурсів, регіональні правила, будову мережі, DNS, посвідчення та привілейований доступ, застосування політик, нагляд за безпекою, журнали, резервування, відновлення, позначки, бюджети й автоматизацію платформи. Розмежуйте відповідальність платформи та робочих навантажень: центральна команда надає обов’язкові правила й спільні можливості, а команди продуктів відповідають за свої служби всередині цих меж.
Зробіть стандартний шлях швидшим за винятки. Створюйте підписки й середовища з версійних шаблонів, застосовуйте обґрунтовані типові налаштування, надавайте документовані модулі та засоби самостійного обслуговування, а схвалені відхилення записуйте разом із відповідальним, причиною і строком дії. Політики мають запобігати істотному ризику або виявляти його, не заганяючи всі навантаження в однакову схему. Межі між розробленням, випробуванням і виробництвом повинні відповідати ризику для даних та експлуатації. Базове середовище успішне, коли команди самостійно постачають зміни в межах зрозумілих правил, а не коли управління породжує вражаючу схему й чергу ручних заявок.
Обирайте служби після того, як опишете модель виконання, стан, протоколи, затримку, пропускну здатність, спосіб масштабування, одиницю розгортання, види відмов, доступність із мережі, посвідчення, узгодженість даних, відновлення та досвід фахівців. App Service може підійти керованому вебзастосунку; Container Apps — незалежно масштабованим версіям контейнерів і фоновим виконавцям; Functions — подієвим завданням, чиї джерело запуску, тривалість і модель стану відповідають можливостям платформи; AKS — організації, якій уже потрібен Kubernetes і яка вміє його експлуатувати. Керовані бази даних, черги, кеші та сховища скорочують рутинну експлуатацію, якщо їхні обмеження узгоджуються з навантаженням.
Оцінюйте весь шлях, а не кожну службу окремо. API без стану все одно може залежати від обмеженої кількості з’єднань із базою, регіонального постачальника, повільного споживача черги, DNS або служби посвідчень. Урахуйте квоти, холодний запуск, узгодженість граничного часу й повторів, правила доставлення повідомлень, приватне з’єднання, доступність у зонах і регіонах, резервування та відновлення, строки підтримки версій, вихідний трафік, спостережуваність і можливість переходу. Перш ніж поширювати рішення на всю систему, перевірте невизначену поведінку на дослідному зразку, близькому до виробничих умов.
Віддавайте перевагу найпростішій керованій службі, яка задовольняє вимоги навантаження й доступна команді в експлуатації. Кожний кластер, сервісна сітка, власний контролер, самостійно керована база даних або багаторегіональна схема додають оновлення, захист, розгортання, спостереження, реагування на події та потребу у фахівцях. Складність може бути виправдана ізоляцією, переносністю, правовими вимогами, швидкодією або відновленням, однак для неї потрібні відповідальний і вимірювана користь. Керована платформа з чіткими межами застосунку часто дає бізнесу кращий результат, ніж витончена основа, яку команда не здатна безпечно змінювати.
Записуйте кожне рішення щодо служби разом з альтернативами, припущеннями, обмеженнями, чинниками вартості, поведінкою під час відмови, доказами прийнятності та умовою перегляду. Розраховуйте вартість і місткість для звичайного попиту, піка, зростання та відмови. Перевіряйте доступність у потрібних регіонах і тарифах та відрізняйте можливість на сторінці продукту від налаштування, доведеного в розгорнутому середовищі. Архітектура — це сукупність рішень, які можна переглядати, а не безстрокове схвалення певних продуктів Azure.
Розроблення застосунків Azure може охоплювати API для веб- і мобільних клієнтів, фонових виконавців, планові завдання, оброблення подій, канали реального часу, потоки даних та інтеграції з партнерами. Для доступу під час виконання використовуйте керовані посвідчення, де це можливо, зберігайте секрети в захищених сховищах, надавайте вузькі ролі доступу до даних, автентифікуйте кожну межу й передавайте зв’язувальні ідентифікатори, не розкриваючи чутливих відомостей. Проєктуйте команди та події для безпечного повторного виконання, обмеженої кількості спроб і звіряння. Якщо продукт здатний чесно показати стан очікування, відокремлюйте синхронну відповідь користувачеві від тривалої роботи.
Узгодьте межі застосунку та інфраструктури. Якщо предметній області потрібні незалежні масштабування чи відновлення, таке відокремлення мають підтримувати володіння даними, розгортання, телеметрія й чергування відповідальної команди. Не розтягуйте моноліт мережею, зберігаючи спільну базу даних і єдиний порядок випуску. Почніть із модульного розгортання та виділяйте складники лише тоді, коли трафік, ізоляція відмов, безпека, частота змін або стабільна відповідальність команди створюють вимірювану користь.
Модернізація має усувати конкретне обмеження й після кожного етапу залишати виробничу систему безпечнішою. Складіть перелік робочих навантажень, залежностей, даних, інтерфейсів, критичності для бізнесу, стану підтримки, знань з експлуатації та умов виведення з ужитку. Зафіксуйте початкові показники користувацьких результатів, надійності, руху змін, вартості й ризику. Потім для кожного складника окремо оберіть перенесення без змін, перехід на платформу, цільове виправлення, перебудову, заміну або вилучення, замість того щоб застосовувати одну стратегію до всієї системи.
Використовуйте шари сумісності, маршрутизацію, події, відтворення даних або поступове заміщення, щоб переносити по одній обмеженій можливості. Ще до початку перенесення сплануйте володіння даними, ризик подвійного запису, звіряння, остаточне перемикання, повернення до попереднього стану й виведення старої системи. Тримайте старий і новий шляхи одночасно лише протягом визначеного строку збирання доказів. Перенесення завершується тоді, коли переміщено трафік, дані, розклади, посвідчення, нагляд, підтримку й витрати, а застарілу систему безпечно вилучено, а не тоді, коли нова служба вперше відповіла на запит.
Архітектура Azure створює цінність, коли команди можуть безпечно випускати зміни, бачити справжню поведінку навантаження, відновлювати його на вимогу й розуміти вартість і ризик кожного важливого компромісу.— GARNO.TECH Engineering Team
DevOps у цифровій трансформації — це модель постачання й експлуатації, а не назва одного продукту Microsoft. Команди застосунку, платформи, безпеки, якості та експлуатації спільно відповідають за версійні зміни, автоматизовані докази, зворотний зв’язок і відновлення. Описуйте інфраструктуру, політики й налаштування в коді, що проходить перевірку, за допомогою Bicep, Terraform або іншої придатної декларативної системи. Відтворюйте середовища з вихідного опису, а не виправляйте розбіжності вручну, і відділяйте повторно використовувані модулі платформи від особливого для навантаження складання.
Використовуйте окремі посвідчення для людей, процесів постачання та виконання застосунку. Віддавайте перевагу об’єднанню посвідчень робочого навантаження або керованому посвідченню замість збережених облікових даних розгортання, обмежуйте RBAC потрібним середовищем і дією, вимагайте захищеного погодження для виробництва й зберігайте придатну до аудиту історію розгортань. Фіксуйте версії засобів і залежностей, захищайте походження складників і просувайте між середовищами ту саму незмінну збірку. Доступ процесу постачання є доступом до виробництва, тому проєктуйте й контролюйте його відповідно.
Процес постачання має довести придатність зміни до розгортання й після нього. Виконуйте перевірки коду, договорів, інфраструктури, політик, залежностей і безпеки відповідно до ризику; перевіряйте зміни бази даних на період одночасної роботи версій; розгортайте в тимчасовому середовищі, окремій комірці, версії або на малій частці трафіку; проходьте критичні сценарії через загальнодоступний маршрут. До переведення всього трафіку визначте пороги здоров’я, бізнесу й безпеки, строк спостереження, уповноваженого відповідального за рішення та кроки повернення чи виправлення вперед.
Передавайте версію випуску, середовище та зв’язувальний ідентифікатор через край мережі, застосунок, повідомлення, дані й залежності. Журнали, показники, трасування, сигнали справжніх користувачів, штучні перевірки сценаріїв і бізнес-події мають показувати, кого зачепила проблема, коли вона почалася, де накопичуються затримки чи помилки та чи діє відновлення. Пов’язуйте сповіщення з цілями служби, швидкістю вичерпання допустимої похибки, відповідальним і перевіреною інструкцією. Автоматизація, що швидко розгортає без доказів діагностики й відновлення, лише прискорює поширення ризику.
Побудуйте модель загроз для всієї площини керування й даних: адміністраторів, розробників, процесу постачання, посвідчень навантаження, загальнодоступних точок, внутрішніх служб, сховищ даних, резервних копій, засобів підтримки та третіх сторін. Застосовуйте найменші привілеї, MFA і привілейований доступ лише на потрібний час; використовуйте приватні з’єднання, коли це виправдано ризиком; шифруйте дані під час передавання та зберігання; керуйте ключами й сертифікатами; перевіряйте й оновлюйте залежності; захищайте журнали та стежте за змінами політик або доступу. Засобам безпеки потрібні відповідальні, докази й порядок реагування, а не лише ввімкнені налаштування.
Виводьте цілі доступності, затримки, втрати даних і відновлення з наслідків для бізнесу. Створюйте резервування лише до потрібного рівня, усувайте одиничні точки відмови в цих межах і враховуйте пов’язані відмови регіону, посвідчень та залежностей. Перевірки здоров’я мають показувати здатність обслуговувати трафік, а глибші перевірки залежностей — допомагати діагностиці. Випробовуйте відновлення резервних копій, аварійне перемикання, відновлення черг, заміну ключів і сертифікатів, втрату залежності та доступ оператора в умовах події. Резервування, яке не випробовували, залишається припущенням.
Вартість — це архітектурний сигнал. Закріпіть відповідальність за підписки, ресурси, продукти й середовища через ієрархію та позначки; установіть бюджети й сповіщення про відхилення; показуйте вартість поруч із трафіком, надійністю та попитом бізнесу. Змоделюйте головні чинники: час обчислень, рівень і сховище бази даних, зарезервовану пропускну здатність, журнали, строки зберігання даних, вихідний мережевий трафік, резервні копії, WAF, приватні кінцеві точки, бездіяльні невиробничі середовища й місткість для аварійного відновлення. Питомі показники — вартість активного клієнта, операції, завдання або обробленого гігабайта — показують, як змінюється ефективність зі зростанням продукту.
Добирайте розмір ресурсів за доказами, вимикайте чи вилучайте невикористовувані потужності, свідомо визначайте вибірку та строк зберігання журналів, а довгострокові зобов’язання застосовуйте лише до сталого попиту. Переглядайте не тільки знижки на тарифи, а й архітектурні втрати. Дешевше налаштування, яке збільшує кількість подій або ручну працю інженерів, може підвищити сукупну вартість; дорога резервна потужність може бути виправдана цілями відновлення. Дайте командам продукту й інженерії дані та повноваження, щоб керування хмарними витратами стало постійною практикою проєктування, а не фінансовим звітом після витрат.
Партнер з Azure має вміти пов’язати результати бізнесу з кодом застосунку, платформною інженерією, посвідченнями, мережею, даними, безпекою, надійністю, постачанням і витратами. Просіть докази з виробничих систем: архітектуру й записи рішень, код інфраструктури, запити на зміни, моделі загроз, стратегію випробувань, інформаційні панелі, розбори подій, плани перенесення та повернення й підтвердження передавання знань. З’ясуйте, хто насправді виконуватиме роботу, як ухвалюють рішення, хто відповідає за ризик і як співпраця може скоротитися або завершитися.
Залишайте підписки, вихідний код, домени, посвідчення, ключі, телеметрію та дозвіл на виробничі зміни під контролем клієнта. Вимагайте внутрішніх співвласників, документованих винятків, виконуваних інструкцій, спільної участі в реагуванні та репетицій передавання. Оцінюйте поступ за користувацькими результатами, рухом змін, надійністю, безпекою, вартістю та набутими спроможностями, а не за кількістю ресурсів чи активністю процесу постачання. Співпраця має посилити здатність організації експлуатувати Azure, а не її залежність від постачальника.
Ефективне хмарне розроблення в Azure поєднує базове середовище, проєктування робочого навантаження, архітектуру застосунку, захищені посвідчення, автоматизоване постачання, спостережуваність, відновлення й відповідальність за витрати. Почніть із найменшого рішення, яке істотно знижує ризик: основи платформи, наскрізного фрагмента у виробничій формі, обмеженого перенесення, удосконалення системи випусків або вправи з відновлення. Зафіксуйте докази, скоригуйте план і розширюйте операційну модель відповідно до справжнього попиту. Azure стає довговічною основою продукту, коли команди можуть швидко її змінювати, пояснювати компроміси й відновлювати під тиском.
resource identity 'Microsoft.ManagedIdentity/userAssignedIdentities@2023-01-31' = {
  name: 'product-runtime'
  location: resourceGroup().location
}Надайте відомості про навантаження, дані, поточну платформу, рух змін, цілі служби, події, обмеження й чинники вартості. Ми визначимо найменший відповідальний крок в архітектурі або модернізації.
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Оцініть проєкт на NestJS з огляду на обсяг робіт, невизначеність, інтеграції, якість, склад команди, графік, договірну модель і повну вартість володіння.
9 хв читання
Як обрати Azure Functions, Azure Container Apps або Functions у Container Apps за характером навантаження, джерелами запуску, затримкою, тривалістю, масштабуванням, мережею, випуском, експлуатацією та повною вартістю.
10 хв читання
Практичний посібник зі створення реалістичних моделей навантаження, визначення меж продуктивності, пошуку вузьких місць, автоматизації регресійних перевірок і збирання доказів готовності застосунку до масштабування.
11 хв читання