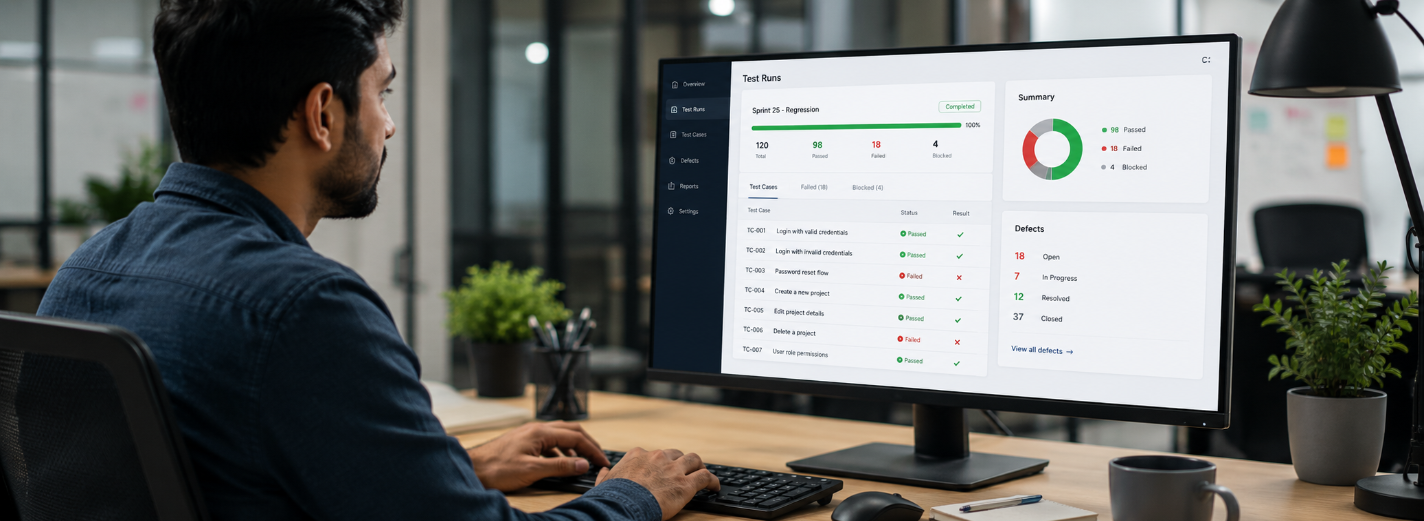
Регрессионное тестирование, которое делает каждый выпуск безопаснее
- QA Testing
- Regression Testing
- Test Automation
- Software Quality
Регрессионное тестирование: как сделать каждый выпуск безопаснее
Выпуск редко терпит неудачу из-за полного отсутствия тестирования. Гораздо чаще команда проверяет не ту часть риска, слишком поздно получает результат или перестает доверять набору тестов, который раз за разом поднимает ложную тревогу. Незначительное изменение цены нарушает продление подписок; безопасный на первый взгляд перенос базы данных меняет порядок записей; обновление общей аутентификации перекрывает доступ в одном браузере; повторная попытка платежа создает второе списание. Каждый такой дефект возникает на пересечении внесенного изменения и системы, скрытые предположения которой накапливались годами.
Регрессионное тестирование проверяет, продолжает ли ранее исправное поведение работать после изменения кода, настроек, данных, инфраструктуры или внешней зависимости. Его цель — не повторить все когда-либо существовавшие проверки, а вовремя предоставить свидетельства о важных для бизнеса обещаниях, которые могло нарушить изменение. Полезный набор тестов показывает команде, что можно безопасно выпускать, где еще остается неопределенность и какая ошибка первой требует внимания.
Для этого одних сценариев автоматизации недостаточно. Сильное регрессионное тестирование сочетает анализ последствий изменений, проверки на нескольких уровнях, управляемые среды и данные, исследовательское мышление, сведения из рабочей системы и понятные правила выпуска. В результате возникает живая система безопасности: достаточно быстрая, чтобы помогать в ежедневной разработке, достаточно глубокая для защиты важных выпусков и достаточно дисциплинированная, чтобы красный результат не терял своего значения.
Стройте набор тестов вокруг рисков, а не количества функций
Начинайте с возможных последствий, а не с перечня экранов. Для каждого изменения выясните, каких путей клиента, хозяйственных правил, прав доступа, соглашений о данных, заданий по расписанию, внешних взаимодействий и операционных средств контроля оно может коснуться. Затем оцените вероятность и тяжесть последствий. Ошибка, из-за которой тысячи заказов получат неверную цену, требует более убедительных свидетельств, чем небольшая визуальная несогласованность на редко посещаемой странице, даже если вторую проблему автоматизировать проще.
Создайте карту рисков, которая связывает возможности продукта с ответственными командами, зависимостями, видами отказа, средствами контроля и тестами. Дополняйте ее сведениями о сбоях, обращениями в поддержку, аналитикой, архитектурными изменениями и принадлежностью кода. Для анализа последствий можно использовать графы зависимостей и перечень измененных файлов, но их всегда нужно истолковывать: одна строка в переключателе функции способна изменить каждый запрос, тогда как крупная внутренняя перестройка за устойчивым соглашением о взаимодействии может почти не повлиять на поведение.
По этой карте определите слои проверки. Небольшое изменение должно быстро проверять измененный участок и самые важные соглашения о взаимодействии. Запрос на внесение изменений должен добавлять более широкие проверки взаимодействия и выбранные пути пользователя. Кандидат на выпуск должен охватывать самые ценные процессы, совместимость, перенос данных, восстановление и готовность к эксплуатации. Периодические запуски уместны для дорогих сочетаний и редких обстоятельств. Отдельно поддерживайте небольшое неизменное ядро, которое запускается всегда и защищает жизненно важные обещания: вход, разграничение прав, целостность заказов, защиту платежей от повторов и выгрузку данных.
Выбор проверок — это осознанное решение в условиях неопределенности. Записывайте, почему определенные тесты вошли в запуск, что осталось за его пределами и кто принял остаточный риск. Тогда объем регрессионного тестирования можно будет пересмотреть и обсудить, а фраза «мы запустили все тесты» не станет заменой мышлению.
- Влияние на бизнес: доход, безопасность, частная жизнь, договорные обязательства и количество затронутых пользователей.
- Технический охват: общие службы, соглашения о данных, переносы, права доступа, кэши, очереди и внешние зависимости.
- Убедительность свидетельств: однозначные проверки на самом низком подходящем уровне и небольшой набор самых важных сквозных сценариев.
Размещайте каждую проверку на подходящем уровне тестирования
Надежный набор содержит много небольших точных проверок и сравнительно мало широких сквозных сценариев. Хозяйственное правило стоит проверять модульным тестом или тестом предметной области, если для доказательства не нужна инфраструктура. Соглашение службы проверяйте на границе API. Взаимодействие с базами данных, очередями, кэшами, переносами и преобразователями покрывайте интеграционными тестами. Сквозные тесты оставляйте для небольшого числа рисков, которые возникают лишь тогда, когда вся собранная система и пользовательский интерфейс работают вместе.
Такое распределение ускоряет обратную связь и поиск причины. Когда правило ценообразования нарушается в узкой проверке, ответственная команда видит причину за считанные секунды. Если то же правило проверяется только двадцатишаговым сценарием в браузере, ошибка может показаться проблемой входа, среды, поиска элемента, ожидания или данных. В рекомендациях Google по тестированию давно подчеркивается: наборы, в которых преобладают сквозные проверки, медленны, сложны для диагностики и уязвимы к сбоям общей среды.
Стройте тесты вокруг поведения, которое можно наблюдать, а не вокруг внутренних подробностей реализации. Проверяйте вычисление, переход состояния, решение о доступе, созданное событие, сохраненную запись или видимый пользователю результат. Избегайте тестов, которые лишь повторяют устройство закрытых методов: они увеличивают расходы на сопровождение, почти не добавляя независимых свидетельств. На уровне интерфейса обращайтесь к элементам по смысловым ролям, подписям, тексту или специальным идентификаторам для тестирования, а не по путям в DOM или классам оформления. Официальные рекомендации Playwright по той же причине советуют использовать видимые пользователю ориентиры и изолированные тесты: они выдерживают безопасные изменения реализации и уменьшают число цепных отказов.
Подходящий уровень — самый низкий из тех, которые способны правдиво воспроизвести риск. Более низкий уровень не всегда лучше: доступность, взаимодействие с браузером и настоящее оформление покупки требуют проверки собранного продукта. Цель состоит в сбалансированном наборе, где польза каждой проверки оправдывает ее стоимость.
Сочетайте автоматизацию с человеческим суждением
Автоматизация лучше всего выполняет повторяемые сравнения. Она может прогнать одно правило на тысячах входных наборов, проверять соглашения после каждого изменения, охватывать поддерживаемые браузеры и сохранять свидетельства даже в три часа ночи. При этом она плохо замечает, что процесс стал непонятным, сообщение об ошибке водит клиента по кругу или новая возможность создала риск, которого никто еще не описал.
Привлекайте людей там, где важны наблюдение, истолкование и открытие. Исследовательское тестирование следует начинать с задания, определяющего риск, тип клиента, изменение, временную границу и свидетельства, которые нужно собрать. Специалист может исследовать прерванное оформление покупки, противоречивые права, границу часовых поясов, восстановление после потери связи или переход между старой и новой версиями. Привлекайте знатоков предметной области вместе с инженерами, когда правильность налоговых, медицинских, логистических или финансовых операций зависит от обстоятельств, неочевидных из требований.
Автоматизируйте сценарий, если он ценен, повторяем, достаточно устойчив для однозначной проверки и, вероятно, окупит расходы на сопровождение. Оставляйте проверку ручной, если функция еще быстро меняется, вопрос касается внешнего восприятия или исследования либо подготовка стоит дороже полученного сигнала. Один сценарий может развиваться: сначала исследуйте его вручную, по мере понимания закрепляйте устойчивые правила на более низких уровнях, а для общей продуктовой гарантии оставьте одну небольшую сквозную проверку.
Автоматизация — тоже программное обеспечение. Определите для нее владельца, правила просмотра и проектирования, порядок перестройки, средства наблюдения и условия удаления. Тест без понятного риска, ответственного или истории полезных срабатываний является запасом, а не защитой. Удалите или переработайте его, прежде чем он начнет удорожать каждое будущее изменение.
Превратите CI/CD в быстрое и соразмерное риску условие допуска
Система регрессионного тестирования должна возвращать самый полезный ответ, пока разработчик еще помнит внесенное изменение. Сначала запускайте проверку форматирования, статический анализ, целевые модульные тесты и проверки затронутых соглашений. Независимые задания выполняйте параллельно и повторно используйте неизменные результаты сборки. Затем запускайте интеграционные и выбранные браузерные проверки. Длительные проверки множества сочетаний, учебные переносы, опыты с устойчивостью и полные сквозные сценарии переносите в конвейеры выпуска или запуски по расписанию в соответствии с риском.
Условие допуска должно соответствовать тяжести риска. Отказ надежного теста целостности платежей должен останавливать слияние изменений. Известная малорисковая проблема с наблюдаемостью может лишь создать предупреждение и назначить ответственного. Временное исключение нестабильного теста из общего запуска допустимо только как короткое и видимое состояние с задачей, сроком исправления и сохраненным сигналом; незаметные повторы до первого успеха приучают организацию игнорировать неопределенность. Ограничивайте автоматические повторы сбором диагностических сведений и показывайте как первый отказ, так и результат повторной попытки.
Защищенные ветви GitHub могут требовать успешных проверок состояния перед слиянием. Включить это правило легко; гораздо сложнее выбрать проверки, которым можно доверять. Давайте заданиям однозначные названия, указывайте владельца и ожидаемую продолжительность, а при отказе предоставляйте журналы, трассировки, снимки экрана, разницу между результатами и использованное начальное значение генератора или идентификатор запроса.
Не превращайте один огромный конвейер в единственный источник уверенности. Для скорости выбирайте тесты по характеру изменения, но постоянно проверяйте и сам механизм выбора: запускайте более широкий набор в главной ветви или на части изменений и смотрите, какие ошибки он пропустил. Предусмотрите аварийный путь для срочных исправлений с явным разрешением, узкими границами, наблюдением за рабочей системой и обязательным последующим сбором пропущенных свидетельств.
Относитесь к среде и тестовым данным как к полноценным составляющим продукта
Многие видимые регрессии продукта на самом деле являются изъянами доказательной базы. Общая учетная запись заблокирована, вчерашний заказ остался в базе, часы перешли через полночь, в очереди сохранилась незавершенная работа или сторонний поставщик изменил свою испытательную среду. Если тесты не контролируют начальные условия, набор измеряет шум среды вместе с поведением программы.
Создавайте среды из конфигурации, которая хранится по версиям, и для каждого запуска фиксируйте сборку приложения, версию инфраструктуры, переключатели функций, схему данных, браузер, имитаторы служб и версии зависимостей. Где возможно, отдавайте предпочтение изолированным одноразовым ресурсам. Если общей среды не избежать, выделяйте каждому исполнителю собственные пространства имен, учетные записи и данные; делайте подготовку безопасной для повторного запуска, а очистку — надежной через API. Выявляйте расхождения сред автоматически, чтобы командам не приходилось раз за разом искать одну и ту же причину.
Проектируйте тестовые данные так же осознанно, как рабочий код. Применяйте фабрики и построители сценариев, которые прямо передают замысел — просроченный счет, пользователь с двумя ролями, заказ на границе налогового правила, — вместо непонятных наборов, скопированных из рабочей системы. Создавайте уникальные идентификаторы, фиксируйте время или передавайте его как зависимость и сохраняйте начальное значение генератора случайных данных при ошибке. Проверяйте важные границы и распределения, включая Unicode, пустые значения, большие объемы данных, округление, переход на летнее или зимнее время и частично перенесенные записи.
Защищайте частную жизнь. Обычным выбором должны быть синтетические данные. Если без сведений, полученных из рабочей системы, не обойтись, сократите их до минимума, замаскируйте или замените чувствительные значения, ограничьте доступ, определите срок хранения и проверьте, что сочетание полей не позволяет повторно установить личность. Не запускайте разрушительные проверки на общих службах. Убедительный результат регрессионного тестирования содержит сведения о происхождении: точный способ создания данных и состояние среды, необходимые для воспроизведения.
Превращайте каждый пропущенный дефект в знания, которые остаются с командой
Дефект в рабочей системе — дорогая плата за знания. Еще хуже, когда организация платит ее дважды. Начните с восстановления событий без поиска виноватых: какое обещание не было выполнено, кого это затронуло, какое изменение и какие условия вызвали сбой, почему имеющиеся средства контроля его не обнаружили и что уменьшило последствия. Различайте сам дефект, пробел в обнаружении и пробел в выпуске или восстановлении: для каждого из них может потребоваться отдельное исправление.
Добавьте самый узкий однозначный тест, который обнаружил бы основное неправильное поведение еще до выпуска. Разместите его на самом низком уровне, правдиво воспроизводящем риск, а более широкую проверку добавляйте лишь тогда, когда ошибка зависела от взаимодействия составляющих. Не закрепляйте случайное внешнее проявление. Если повторное списание возникло из-за отсутствия защиты от повторного выполнения, проверяйте неизменное правило: один хозяйственный запрос создает одно списание при повторной попытке, превышении времени ожидания и одновременной доставке сообщений, — а не точный текст ошибки из происшествия.
Совершенствуйте не только тест, но и систему вокруг него. Нарушение соглашения о взаимодействии может потребовать проверки схемы и тестов со стороны потребителя. Ошибка переноса данных — проверок обратной совместимости, поэтапного расширения и последующего сужения схемы и репетиции на показательном объеме. Утечка неверной конфигурации — типизированной проверки и сравнения с ограниченным контрольным развертыванием. Неудачная реакция во время эксплуатации может указывать на необходимость более качественной телеметрии, рабочих инструкций, определенной ответственности или автоматического возврата предыдущей версии.
Свяжите происшествие, исправляющий тест, изменение кода и сигнал наблюдения, чтобы будущие специалисты понимали причину появления проверки. Ежеквартально рассматривайте повторяющиеся закономерности: границы прав доступа, время, повторные попытки, устаревшие кэши, частичные отказы и переносы данных часто возвращаются под другими названиями. Самый сильный набор тестов хранит память о рисках, которые организация научилась распознавать, а не коллекцию устаревших шагов в интерфейсе.
Набор регрессионных тестов заслуживает доверия, когда отказы происходят достаточно редко, чтобы привлекать внимание, содержат достаточно сведений для установления причины и возникают достаточно рано, чтобы повлиять на решение о выпуске.— GARNO.TECH QA Team
Измеряйте уверенность, скорость и качество сигналов
Подсчитать количество тестов легко, но пользы от этого почти нет. Десять тысяч проверок могут давать меньше уверенности, чем две сотни удачно выбранных, если они повторяют одни и те же утверждения, не охватывают важные границы или непредсказуемо падают. Оценивайте систему по качеству решений, которые она помогает принимать.
Измеряйте время обратной связи для каждого уровня: время до первого содержательного отказа, медианную продолжительность конвейера и ее медленный край, ожидание в очереди и время от красной сборки до установления причины. Оценивайте качество сигнала: долю нестабильных отказов, долю успешных повторных запусков, число сбоев из-за среды или данных и долю случаев, для которых достаточно свидетельств, чтобы воспроизвести проблему на компьютере разработчика. Следите за расходами на сопровождение: сколько тестов добавлено, изменено, временно исключено и удалено; сколько времени каждая временно исключенная проверка ждет исправления и кто за нее отвечает; какие тесты самые медленные и какие группы отказов повторяются.
Осторожно связывайте тестирование с конечными результатами. Отслеживайте дефекты, дошедшие до пользователей, по тяжести, пути клиента, причине и пробелу в обнаружении; частоту возвратов версии и срочных исправлений; долю неудачных изменений; время восстановления после происшествия; количество обращений в поддержку после выпусков. Покрытие помогает найти код без тестов, но покрытие строк не доказывает наличие содержательных утверждений или важных сценариев. Мутационное тестирование, покрытие соглашений и покрытие нанесенных на карту рисков способны выявить более глубокие пробелы, однако ни один из этих показателей не должен превращаться в цель, которую люди учатся выполнять формально.
Оценивайте систему уравновешенно. Спрашивайте, подкреплены ли самые важные риски свидетельствами, получают ли разработчики эти свидетельства достаточно быстро для действия, можно ли им доверять и оправданы ли расходы на их поддержку. Публикуйте изменения показателей вместе с объяснением и именами ответственных. Цель состоит не в безупречной информационной панели, а в более коротком пути от изменения к обоснованной уверенности и от отказа к пониманию.
Регрессионное тестирование — это система обучения
Качественное регрессионное тестирование — это непрерывный цикл обучения, а не стена, которую возводят один раз. Риски продукта меняются вместе с клиентами, архитектурой, требованиями законодательства, объемом данных, внешними зависимостями и скоростью поставки. Набор тестов должен меняться вместе с ними. Пересматривайте самые важные пути и ответственность после изменений в продукте, правила выбора тестов — после изменений в архитектуре, среды — после изменений в инфраструктуре, а условия допуска выпуска — когда меняется цена задержки или ошибки.
Зрелая команда способна объяснить свидетельства, на которых основано решение о выпуске. Она знает, какие риски проверялись на каждом уровне, какие настройки и данные использовались, что не прошло проверку, что осталось за ее пределами и кто принял эту неопределенность. Она быстро получает результаты на компьютере разработчика и во время проверки изменений, не путая скорость с полнотой. Она защищает небольшое число деловых обещаний, которыми нельзя поступиться, и применяет более глубокие проверки там, где последствия оправдывают расходы.
Начните с одного потока выпусков. Нанесите на карту самые дорогие обещания и недавние пропущенные дефекты, удалите или исправьте самые шумные нестабильные тесты, создайте быстрое и однозначное ядро проверок и назначьте владельца каждому условию допуска. Затем небольшими шагами добавьте выбор по последствиям изменений, воспроизводимые данные, многоуровневое покрытие и обратную связь из рабочей системы. Первым признаком улучшения часто становится не большее количество тестов, а то, что сообщение об ошибке быстрее доходит до нужного человека и воспроизводится с первой попытки.
Услуги по автоматизации обеспечения качества и регрессионному тестированию должны оставлять команде больше, чем отчет об успешном прохождении. Их результатом должны стать пригодная для сопровождения архитектура тестирования, явные решения по рискам, прозрачные конвейеры и способность развивать систему безопасности после завершения сотрудничества. Именно так тестирование защищает выпуски, не превращаясь в препятствие для них.
Четыре этапа регрессионной проверки каждого существенного изменения
- /01Определите последствия измененияСвяжите разницу в коде с путями клиентов, хозяйственными правилами, соглашениями, зависимостями, данными, правами доступа, прошлыми сбоями и ответственными. Расположите затронутые риски по тяжести и вероятности, а затем зафиксируйте остаточную неопределенность.
- /02Подготовьте воспроизводимые свидетельстваВыберите самые низкие уровни, правдиво воспроизводящие риск, разверните известные версии и изолированные ресурсы, создайте данные для конкретных сценариев, установите контроль над временем и случайностью и определите ожидаемые результаты до запуска.
- /03Выполните многоуровневые проверки и сразу исследуйте первый отказСначала верните целевой результат, а затем расширяйте проверку в соответствии с риском. При отказе сохраните сборку, способ создания данных, начальное значение генератора, журналы, трассировки, снимки экрана и идентификаторы запросов, чтобы ответственный воспроизвел первый результат, а не запускал тест наугад.
- /04Выпустите, наблюдайте и верните знания в системуРазвертывайте постепенно, следите за хозяйственными и техническими сигналами и сохраняйте возможность возврата. Превращайте пропущенные дефекты и ложные тревоги в более качественные тесты, правила выбора, данные, телеметрию и более четкую ответственность.
Нужно ли запускать каждый регрессионный тест после каждого изменения?
Нужно ли запускать каждый регрессионный тест после каждого изменения?
Как команде работать с нестабильными тестами?
Как команде работать с нестабильными тестами?
Какие регрессионные тесты следует автоматизировать первыми?
Какие регрессионные тесты следует автоматизировать первыми?
Может ли регрессионное тестирование гарантировать выпуск без дефектов?
Может ли регрессионное тестирование гарантировать выпуск без дефектов?
Когда регрессионный тест служит полезным условием допуска выпуска?
Когда регрессионный тест служит полезным условием допуска выпуска?
Нужна система регрессионного тестирования, которой команда сможет доверять?
Покажите нам один процесс выпуска, его важнейшие деловые обещания, недавние пропущенные дефекты, продолжительность конвейеров и нестабильные тесты. Мы нанесем риски на карту, спроектируем быструю стратегию сбора свидетельств и оставим команде пригодный для сопровождения путь к более безопасным выпускам.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Корпоративные формы Angular: проектируйте процесс, а не только поля
Практическое руководство по формам Angular для длительных процессов с зависимостью от прав: типизированные модели, многоуровневая проверка, динамические разделы, правила черновиков, авторизация, ошибки сервера, конфликты, доступность и тестирование.
11 мин чтения
08 Sep 2026
Платежи через Stripe: архитектура, надежность и запуск
Практическое инженерное руководство по Stripe Checkout, Elements, PaymentIntents, веб-уведомлениям, подпискам, Connect, безопасности, испытаниям, сверке и платежным операциям.
9 мин чтения
05 Aug 2026
Передача разработки на NestJS внешней команде: руководство для рабочих систем
Сравните собственную команду, агентство, независимых специалистов и выделенную команду NestJS по дефициту компетенций, полной стоимости, ответственности за архитектуру, доказательствам результата и условиям выхода.
11 мин чтения
24 Aug 2026