/ 01
Оберегает критические результаты
Упорядоченные по риску проверки интерфейса, API, договоров и интеграций защищают оплату, идентификацию, разрешения, данные и доход на самом узком надёжном уровне.
Покрытие по рискам · сопровождаемые проверки · полезная обратная связь CI · ответственность за качество
Автоматизация проверок ценна, когда сокращает путь к настоящему решению: безопасно ли объединить изменение с основным кодом, развернуть его, открыть клиентам или оставить в производственной системе. Тысяча сценариев, повторяющих мелкие проверки, может тормозить команду сильнее, чем защищать её. Меньшая система, которая надёжно выявляет ошибки разрешений, несовместимые API, сломанную оплату и повреждённые главные сценарии, способна изменить экономику выпусков.
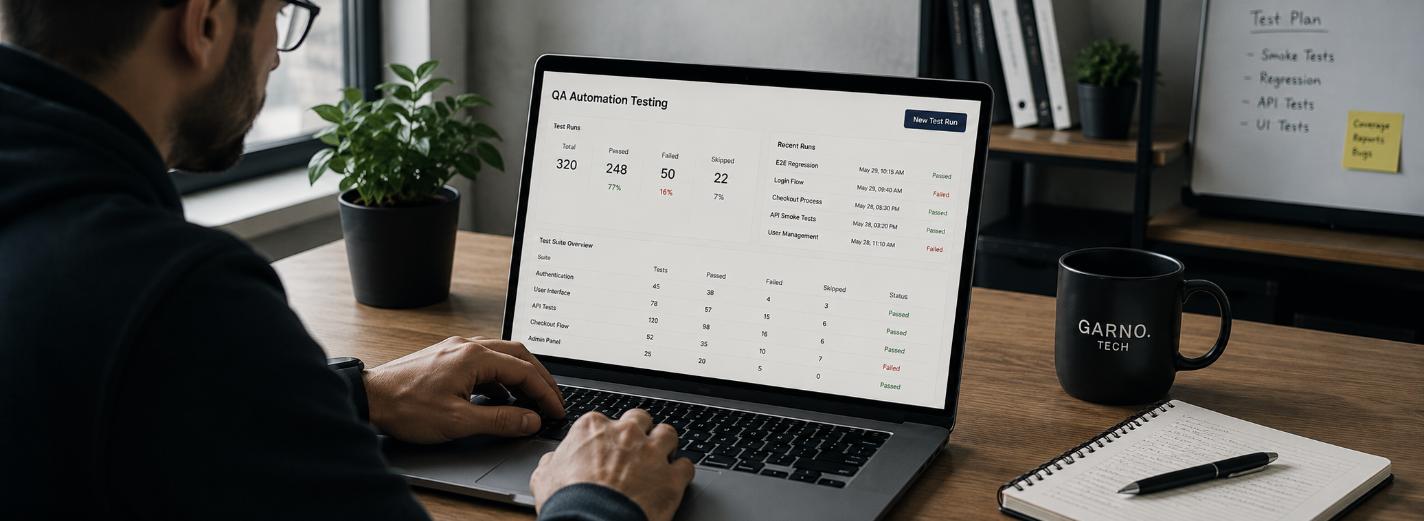
Мы относимся к автоматизации как к инженерии рабочей системы. Работа начинается с рисков продукта, архитектуры, истории событий и ограничений поставки, а затем охватывает пригодность к проверке, данные, среды, устройство автоматизированного процесса, диагностику и ответственность. Результатом становится понятная и доступная для сопровождения система обратной связи, в которой доказательства поступают достаточно рано, чтобы повлиять на изменение.
Автоматизация окупается, когда одно и то же важное поведение нужно проверять много раз, ручная регрессионная проверка задерживает выпуски, несколько конфигураций должны оставаться совместимыми или недостаток способен нанести существенный ущерб доходу, безопасности, данным или операциям. Она особенно полезна для однозначных правил, устойчивых договоров служб, границ разрешений, результатов операций и нескольких решающих сквозных сценариев. Вместе с тем она освобождает опытных специалистов по качеству для исследования неоднозначности, нового поведения, удобства и незнакомых видов отказов.
Основания слабее, если продукт меняется быстрее, чем команда успевает определить ожидаемое поведение, сценарий зависит от субъективной оценки, среду невозможно контролировать или проверку выполнят лишь раз. Сначала исправьте неустойчивые требования, недоступные точки управления для испытаний, данные, которые нельзя воспроизводимо подготовить, неполные API или ненадёжную среду. Автоматизация усиливает систему, в которую попадает: хорошие интерфейсы быстро дают доказательства, а скрытая связанность превращается в постоянные затраты сопровождения.
Оцените весь жизненный цикл. Учтите проектирование, проверку кода, подготовительные данные, среды, секреты, выполнение, первичный разбор отказов, обновление и удаление, а не только написание первых сценариев. Сравните эти затраты с ручным трудом, последствиями недостатков у пользователей, задержкой выпусков и числом будущих запусков. Кандидат становится привлекательным, когда ожидаемая защита и сэкономленное время на решение превышают постоянные затраты владения. Возвращайтесь к расчёту при изменении частоты изменений, архитектуры и истории отказов.
Начинайте с критических результатов, а не имеющихся ручных сценариев. Нанесите пути привлечения, идентификации, оплаты, создания, согласования, исполнения, отчётности, администрирования и восстановления. Для каждого определите виды отказов, последствия, вероятность, способность к выявлению и возврату, частоту изменений и архитектурные границы. Добавьте доказательства из событий, поддержки, аналитики, обзоров безопасности и телеметрии рабочей системы. Первый перечень работ должен объяснять, какой риск контролирует проверка и какое решение блокирует её неудача.
Выбирайте самый узкий правдоподобный уровень. Проверки чистой логики защищают вычисления, разбор данных и переходы состояния. Проверки компонентов — отображение, взаимодействие и доступность. Проверки API и договоров — схемы, авторизацию, идемпотентность, правила ошибок и интеграции. Сценарии в браузере защищают небольшое число развёрнутых границ, которых не могут доказать более узкие проверки. Быстродействие, безопасность, устойчивость и перенос следует проверять там, где это оправдано их отдельными рисками. Не заставляйте каждую возможность проходить дорогой сквозной путь.
Сильный пробный проект охватывает несколько видов доказательств: один ценный сценарий в браузере, его границу API или договора, управляемые подготовку и очистку, содержательный случай отказа в доступе и полезные материалы о сбое. Он выполняется в CI и показывает команде, насколько архитектура поддерживает автоматизацию. С его помощью проверьте средство, модель данных, способы поиска элементов, время выполнения, параллельность и порядок сопровождения до размножения сценариев. Удаляйте случаи, сигнал которых уже дешевле даёт другой уровень.
Главный результат — явная стратегия автоматизации: риски продукта, защищённые сценарии, уровни, среды, ответственность, этапы автоматизированного процесса, уровни обслуживания и известные пробелы. Каталог сценариев связывает каждую проверку с результатом и записывает предпосылки, данные, учётный контекст, ожидаемые доказательства, время выполнения и условие удаления. Так набор проверок не превратится в неподписанный архив давних недостатков и скопированных ручных шагов.
Код должен храниться вместе с продуктом в системе управления версиями или в соседнем хранилище с ясным владельцем. В него входят настройки, типизированные вспомогательные средства, подготовительные данные, проверка схем, фабрики данных, требования к секретам, подготовка среды и команды для местного запуска. Отчёты должны делать отказ пригодным для диагностики с помощью шагов, утверждений, журналов, снимков экрана или записей выполнения, сетевых доказательств, идентификаторов выпуска и серверных идентификаторов связи. Проверка со статусом «неудачно», сообщающая лишь о превышении времени, перекладывает стоимость автоматизации на человека, вынужденного угадывать причину.
Команде также нужна модель эксплуатации: кто просматривает изменения, разбирает отказы, исправляет нестабильные проверки, создаёт удостоверения, обновляет договоры, согласовывает временную изоляцию и удаляет устаревшую защиту. Задокументируйте исходное время выполнения, долю успешных и нестабильных запусков, поддерживаемые браузеры, место в автоматизированном процессе и нынешние ограничения. Передавайте знания через парное внедрение и разбор настоящих отказов. Работу можно принять, когда внутренняя команда способна добавить сценарий, воспроизвести сбой CI и развивать набор без постоянной зависимости от внешних специалистов.
Отделите предметный замысел от механики средства. Проверки должны читаться как поведение пользователя или бизнеса; объекты страниц, модели экранов, клиенты API и подготовительные средства должны открывать малые возможности, а не отражать каждый элемент или точку доступа. Для поиска элементов в браузере отдавайте предпочтение ролям, подписям и устойчивым понятиям продукта, а явные идентификаторы проверок добавляйте там, где у интерфейса нет долговечного смыслового признака. Избегайте зависимости от вложенности элементов, созданных автоматически классов, произвольного ожидания и общих вспомогательных средств, скрывающих несколько не связанных действий.
Управляйте данными и учётными записями осознанно. Предоставляйте каждому параллельному исполнителю изолированных пользователей, клиентов или пространства имён; создавайте записи через поддерживаемые API или специальные фабрики; используйте воспроизводимые начальные значения и безопасно очищайте данные. Моделируйте роли, просроченные сеансы, доступ между клиентами и ограниченные учётные записи без общих изменяемых учётных данных. Управляйте временем и случайностью на границах с большим числом решений. Проверяйте подготовительные данные по настоящим схемам и сохраняйте избранные проверки настоящих интеграций, чтобы имитаторы не отклонились к невозможному поведению.
Встройте диагностику в архитектуру. Вместо фиксированного ожидания используйте наблюдаемые условия и утверждения с автоматическими повторными попытками. Записывайте выполнение после отказа или ограниченного повтора, не делая каждый запуск дорогим. Связывайте доказательства клиентской части с журналами и трассировкой сервера. Различайте причины нестабильности: конфликты параллельных операций, ошибки синхронизации, общие данные, изменения способа поиска элементов, утечку состояния, нехватку ресурсов или отказ среды; для временной изоляции назначайте ответственного и срок. Повтор может собрать доказательства, но не должен стирать исходный отказ из показателей надёжности.
Оценка автоматизации уместна, когда набор проверок медленный, нестабильный или не вызывает доверия, когда выпуски остаются рискованными несмотря на высокое покрытие или перед заменой средств. Результатом должны быть карта рисков, перечень проверок, архитектурные выводы, лишние и отсутствующие доказательства, анализ нестабильности, новое устройство автоматизированного процесса, упорядоченные изменения и измеримые цели. Обзор полезен лишь тогда, когда исследует результаты продукта и недостатки, дошедшие до пользователей, а не только стиль кода проверок.
Целевой пробный проект или начальный набор регрессионных проверок подходит командам, переходящим от ручной работы или слабой основы. Выберите ограниченный сценарий со значительной ценностью и достаточным техническим разнообразием, чтобы выявить потребности в данных, учётных контекстах, API, браузере, среде и CI. До начала работы установите наибольшие допустимые усилия и доказательства приёмки. Цель — доказать доступный для сопровождения подход и стоимость эксплуатации, а затем решить, экономически ли оправдано расширение.
Постоянное инженерное сопровождение подходит продукту с непрерывным развитием возможностей, несколькими командами или текущим переносом. Внешние инженеры могут реализовывать защиту от больших рисков, улучшать пригодность системы к проверке и CI, обучать рецензентов и передавать ответственность, пока инженеры продукта меняют систему. Используйте общий перечень работ и явные условия завершения сотрудничества. Продвижение должно быть видно в более быстрой надёжной обратной связи, меньшем числе пропущенных отказов, более низкой нестабильности и самостоятельном вкладе внутренней команды, а не только в росте числа проверок.
Размещайте проверки там, где их результат меняет решение. Статический анализ, типы, проверки затронутой чистой логики и быстрые проверки компонентов или API должны быстро ответить на запрос о включении изменения. Более широкие проверки договоров, интеграций и работы в браузере можно выполнять до объединения или развёртывания в соответствии с риском. Малый безопасный для производства набор проверяет развёрнутый главный путь; плановые проверки совместимости, доступности, устойчивости или быстродействия охватывают риски, слишком дорогие или изменчивые для каждого изменения. Определите, что блокирует процесс, кто может разрешить исключение и каких доказательств оно требует.
Измеряйте задержку обратной связи, время в очереди, распределение времени выполнения, долю полезных отказов, нестабильность, повторные запуски, возраст изоляции, время диагностики, недостатки у пользователей и стоимость полезного сигнала. Покрытие показывает код, ни разу не выполняющийся во время проверок, но не доказывает, что утверждения защищают содержательное поведение. Пересматривайте автоматизацию после событий и изменений архитектуры, удаляйте проверки с уже неактуальным риском и по возможности переносите доказательства на более узкий уровень. Набор проверок — живой продукт с бюджетом и владельцами.
Автоматизация лучше всего работает в более широкой системе выпусков. Она может поддержать масштабирование продукта, проверить выводы испытания нагрузкой или повысить безопасность изменений в разработке на Angular и инженерии NestJS. Сохраняйте рядом исследовательское испытание, наблюдаемость, постепенную поставку и возврат версии. Цель не в автоматизации качества, а в том, чтобы своевременно давать людям доказательства и безопаснее управлять изменениями.
Предоставьте критические сценарии, недавние недостатки, архитектуру, нынешние проверки, среды, длительность этапов автоматизированного процесса и ограничения выпуска. GARNO.TECH нанесёт риски, определит самый малый ценный пробный проект автоматизации и опишет доказательства, ответственность и порядок внедрения, нужные для сопровождаемой системы качества.