Главная Наши публикации
Архитектура серверной части на NestJS: безопасность, устойчивость и масштабируемость

Архитектура серверной части на NestJS: безопасность, устойчивость и масштабируемость

  • NestJS
  • Node.js
  • backend development
  • software architecture
  • cybersecurity
  • scalability
Архитектура серверной части на NestJS: безопасность, устойчивость и масштабируемость

Создавайте на NestJS надёжные серверные системы с обязательными границами предметных областей, проверкой прав на сервере, безопасной работой с данными и интеграциями, измеренной пропускной способностью, контролируемыми выпусками и ясной ответственностью.

Архитектура серверной части на NestJS: безопасность, устойчивость и масштабируемость

NestJS предоставляет модули, поставщиков зависимостей, внедрение зависимостей, контроллеры, защитные проверки, преобразователи данных, перехватчики, фильтры и адаптеры. Эти механизмы помогают создать хорошо организованную серверную часть на TypeScript, но сами не определяют границы предметных областей, не проверяют право на деловое действие, не задают правила транзакций, не делают безопасными удалённые вызовы и не устанавливают ответственность за рабочую систему. Архитектуру образуют именно эти решения и правила, которые сохраняют их силу по мере изменения кода и команды.

Рабочая серверная система связывает деловые процессы, данные, учётные записи, интеграции, асинхронные задачи, выпуск, диагностические данные, восстановление и поддержку. Начните с критических изменений состояния: кто может их выполнять, для какой клиентской организации и какого ресурса, из какого предыдущего состояния, на основании каких достоверных данных, при каких требованиях к согласованности и времени и как объяснить и исправить незавершённый или спорный результат. Папки, предусмотренные технологией, становятся полезными лишь после того, как это поведение определено явно.

Чаще всего надёжной отправной точкой служит модульный монолит с узкими внутренними соглашениями и единым развёртыванием — пока отдельное масштабирование, изоляция, темп выпусков или ответственность не оправдают распределённую систему. Такой подход сохраняет возможность рассуждать о поведении и транзакциях локально, одновременно оставляя чёткие места для будущего выделения. Микросервисы, внедрённые до формирования зрелых границ и эксплуатационных процессов, превращают неопределённость в коде в неопределённость в сети, данных, развёртывании и реагировании на аварии.

Сделайте границы предметных областей обязательными

Стройте модули вокруг деловых возможностей: учётных записей, разделения клиентских организаций, заказов, расчётов, прав на услуги, выполнения заказов или отчётности. Открывайте наружу лишь минимально необходимый прикладной интерфейс, а внутренние сущности, хранилища данных, SDK внешних служб и подробности реализации оставляйте закрытыми. Контроллеры преобразуют данные транспортного уровня; прикладные обработчики согласуют сценарии; код предметной области хранит правила и изменения состояния; адаптеры реализуют хранение, обмен сообщениями, работу с файлами и внешними службами. Зависимости должны быть направлены к устойчивым правилам бизнеса.

Сделайте границы обязательными. Применяйте границы рабочих пространств или проектов, правила статического анализа, ограничения импорта, открытые точки входа, ответственность за код, архитектурные проверки и разбор изменений. Не создавайте глобального «общего» модуля, который превратится в бесхозный обходной путь через все границы. Осознанно предоставляйте общий доступ к устойчивым базовым типам и соглашениям инфраструктуры, а деловые понятия оставляйте внутри модуля, отвечающего за их смысл.

Определяйте ответственность за транзакцию вместе с моделью данных. Для каждого сценария укажите главную запись, правило одновременных изменений, неизменные условия и границу фиксации. Если право на данные это позволяет, работу между модулями можно выполнить в локальной транзакции. Когда же она пересекает асинхронные границы или границы служб, применяйте надёжно сохранённые события, таблицу исходящих сообщений, безопасных при повторе потребителей, компенсирующие действия и сверку. Транзакция базы данных не охватывает удалённую службу только потому, что вызов находится в том же методе.

  • Деловые модули с узкими соглашениями: храните правила предметной области, транзакции, ответственность за данные, события и внутреннюю реализацию в обязательных границах отдельной возможности.
  • Чёткое направление зависимостей между прикладными слоями: транспортный уровень преобразует данные, обработчики согласуют работу, предметная область принимает решения, а адаптеры реализуют хранение, сообщения, файлы и обращения к внешним службам.
  • Явные сквозные средства: управляйте подтверждением личности, проверкой прав, входными данными, ошибками, диагностикой, транзакциями, безопасным повторным выполнением, настройками и секретами, не скрывая поведения предметной области.
  • Границы для развития: начните с модульного монолита и выделяйте границы развёртывания лишь тогда, когда измеренные потребности в ответственности, изоляции, масштабировании или выпусках оправдывают сложность распределённой эксплуатации.

Закладывайте безопасность в каждую границу и изменение состояния

Считайте каждую входящую границу недоверенной. Разбирайте и проверяйте данные во время выполнения, при необходимости отклоняйте неизвестное или чрезмерное содержимое, осторожно приводите значения к единому виду, ограничивайте размер тела запроса и файлов, защищайте загрузки и исходящие запросы и возвращайте устойчивые описания ошибок без раскрытия секретов или внутреннего устройства. Типы TypeScript исчезают во время выполнения; описания объектов передачи данных не защищают систему, пока проверка в действительности не подключена и не испытана для HTTP, GraphQL, сообщений, задач и административных путей.

Подтверждение личности устанавливает, кто обращается к системе; проверка прав определяет, может ли этот человек выполнить конкретное действие с данным ресурсом этой клиентской организации в текущем состоянии. Применяйте защитные проверки или проверки правил на границе с явными описаниями, а зависящие от ресурса неизменные условия повторяйте в прикладном слое или предметной области, через которые проходят также фоновые задачи и точки входа помимо HTTP. Исходным правилом должен быть запрет доступа: проверяйте, что для каждого открытого и привилегированного маршрута действует именно предусмотренная политика.

Разделяйте учётные записи клиентов, сотрудников, служб, средств развёртывания и аварийного доступа. Применяйте наименьшие необходимые права, краткосрочные учётные данные, защищённые секреты, отслеживаемое повышение прав, пересмотр доступа и его отзыв. Обеспечивайте изоляцию клиентских организаций в проверках прав, условиях запросов, границах хранилищ, ключах промежуточного хранения, задачах, журналах, выгрузках и средствах поддержки: один лишь идентификатор клиента в объекте запроса ещё не создаёт изоляции.

Сочетайте предупредительные, обнаруживающие и восстановительные средства: безопасные настройки, контроль зависимостей и образов, ограничения частоты и одновременности, защиту от злоупотреблений и опасных операций, шифрование и ответственность за ключи, доказательства для проверки, диагностические данные без нарушения конфиденциальности, устранение уязвимостей, реагирование на аварии, восстановление резервных копий и проверенное возвращение к работе. Для каждого средства определите ответственного, способ проверки, признак отказа, порядок исключений и срок пересмотра. Безопасность, которую невозможно наблюдать или отработать на практике, откажет незаметно.

Масштабируйте на основе измеренных ограничений

Установите целевые показатели для завершённых деловых сценариев до выбора способов масштабирования. Измеряйте задержку p50, p95 и p99 для каждой операции вместе с пропускной способностью, видами ошибок, возрастом очередей, ожиданием в пулах, работой базы данных, поведением промежуточного хранилища, паузами во время выполнения, загрузкой CPU, памяти, хранилища и сети, задержкой зависимостей и завершением деловых операций. Высокая частота запросов не имеет значения, если система создаёт дубликаты, возвращает устаревшие данные как достоверные или накапливает работу, которую не способна завершить.

Исследуйте цикл событий, преобразование данных для передачи, проверку входных данных, срок существования поставщиков зависимостей, пулы соединений, планы запросов, индексы, размер передаваемых данных, обращения по схеме N+1, блокировки и деревья удалённых вызовов. Обычно самым эффективным начальным решением служит один экземпляр поставщика на приложение; цепочки зависимостей с отдельными экземплярами для каждого запроса создают новые объекты всякий раз и должны применяться лишь при реальной потребности в таком сроке жизни контекста. Улучшайте быстродействие только после того, как согласованное отслеживание выполнения и контролируемое воспроизведение выявят причинное ограничение.

Сохраняйте обработку запросов без внутреннего состояния, чтобы её можно было масштабировать добавлением экземпляров, но учитывайте состояние сеансов, постоянные соединения, запланированные задачи, местные промежуточные хранилища, ограничения частоты и корректное завершение работы. Ограничивайте каждый удалённый вызов общим предельным сроком, более короткими сроками ожидания, отменой, пределом одновременных операций, безопасными правилами повтора, случайной задержкой и прекращением обращений к неисправной службе либо работой с ограниченными возможностями. Повторы требуют безопасного повторного выполнения или ясной политики в отношении дубликатов, иначе перегрузка превратит неопределённость в повторяющиеся побочные последствия.

Применяйте очереди, когда работу можно выполнять асинхронно, пики нагрузки требуют выравнивания или ресурсоёмкие вычисления стоит вынести из процессов, обслуживающих запросы. Определите гарантии доставки, границы упорядочения, устранение дубликатов, допустимое число повторов, обращение с неисправными сообщениями, ответственного за очередь неудачных сообщений, предельный возраст, отмену, повторное воспроизведение, сверку и признаки для автоматического масштабирования. Очередь переносит давление во времени; без ограничения роста и числа потребителей, рассчитанного по измерениям, она лишь скрывает отказ.

Используйте промежуточное хранение лишь тогда, когда явно определены первоисточник, граница ключа и клиентской организации, обещание о свежести, способ отмены сохранённых данных, ограничение размера, защита от одновременного массового пересчёта, правила для чувствительных данных и поведение при отказе. Выделяйте самостоятельно развёртываемые службы, когда измеренная потребность в отдельной ответственности, изоляции, масштабировании или независимых выпусках оправдывает версионность соглашений, сетевые отказы, распределённую согласованность, трассировку, развёртывание и затраты на дежурство.
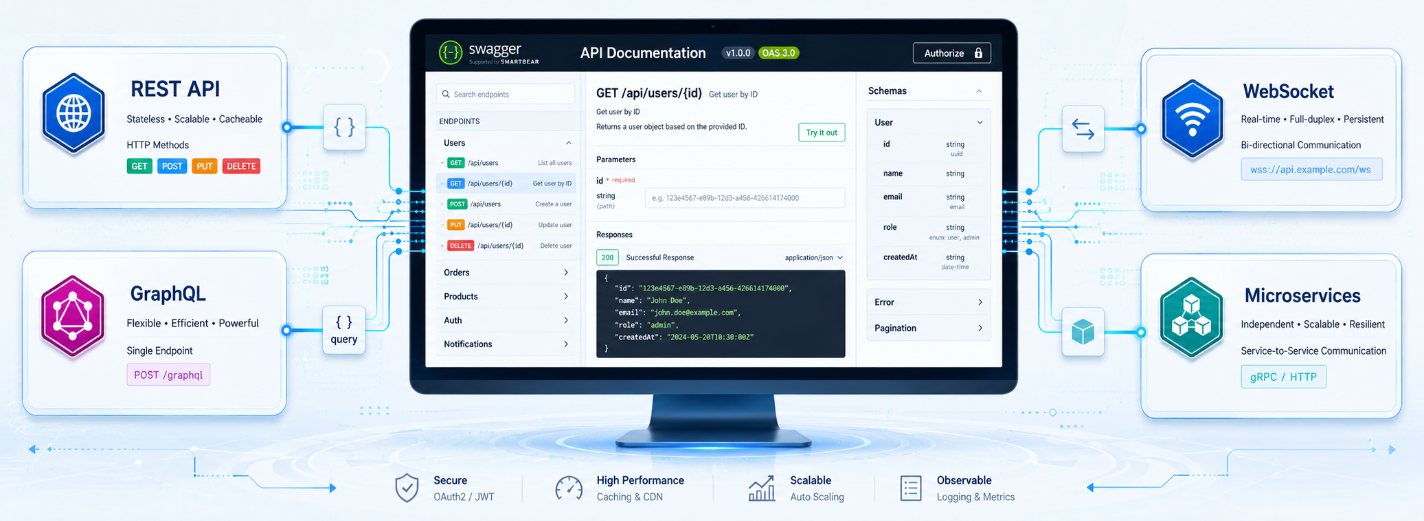
Масштабируемая серверная система на NestJS — это система, в которой первое ограничение можно измерить под реальной нагрузкой, состояния отказа находятся под контролем, а границы позволяют команде менять одну возможность, не нарушая устойчивости всех остальных.— GARNO.TECH Engineering Team

Проверяйте, контролируйте и выпускайте систему как единое целое

Формируйте набор проверок в соответствии с рисками. Модульные проверки охватывают чистые правила и переходы состояния. Интеграционные проверки испытывают модули с настоящими базами данных, средствами обмена сообщениями, промежуточными хранилищами и соглашениями внешних служб. Проверки соглашений защищают открытые интерфейсы и события. Небольшое число сквозных проверок доказывает работу критических сценариев, прав, переноса данных, состояний отказа и исправлений сотрудником. Испытания нагрузки и устойчивости определяют безопасные пределы эксплуатации и поведение при восстановлении. Избегайте проверок, которые лишь повторяют работу декораторов кода или самой технологии.

Проверяйте совместимость развёртывания так же тщательно, как код. Изменения схем и событий требуют последовательного расширения и сужения, поддержки одновременной работы разных версий, контролируемого дозаполнения данных, средств исправления и планов возврата к предыдущей версии либо безопасного исправления текущей. Создавайте один прослеживаемый пакет, при необходимости проверяйте его средствами безопасности и подписывайте, последовательно продвигайте между средами и сохраняйте сведения о происхождении. Для управляемых переключателей возможностей нужны ответственный, безопасное исходное значение, диагностические данные, срок удаления и условие отключения.

Выстраивайте контроль системы от делового сценария до отдельной операции. Передавайте сквозные идентификаторы и контекст отслеживания выполнения через запросы, сообщения, задачи, операции базы данных и вызовы внешних служб, не превращая диагностические данные в хранилище чувствительной информации. Записывайте структурированные результаты и классы ошибок. Оповещайте о признаках, на которые команда способна отреагировать: снижении доли завершённых операций, нарушении целей задержки, росте определённых классов ошибок, длительном исчерпании ресурсов, старении очередей, расхождениях при сверке или отказе средства безопасности.

Проверки состояния должны показывать, может ли экземпляр принять работу, а не вызывать волну обращений к зависимостям. Различайте работу процесса, готовность принимать запросы, исправность критических сценариев и ухудшение работы зависимых служб. При остановке прекратите принимать новую работу, за установленный срок завершите текущие запросы и задачи, закройте ресурсы и обеспечьте восстановимость незаконченной работы. Отрабатывайте потерю внешней службы, давление на базу данных, накопление очереди, замену учётных данных, неудачный выпуск, восстановление и предусмотренный требованиями отказ региона.

Выбирайте партнёра, который оставит пригодную к эксплуатации серверную систему

Выбирайте партнёра по NestJS по решениям и доказательствам, которые он оставляет, а не по знанию словаря технологии. Надёжная команда начинает с ключевых сценариев продукта, границ предметных областей и доверия, действующего поведения, ответственности за данные, интеграций, целей обслуживания и восстановления, ограничений выпуска, внутренних возможностей и ответственности за рабочую систему. Она называет предположения и проверяет самую рискованную границу до расширения реализации.

Оценивайте опыт по целостным результатам: проверке прав, поведению транзакций, развитию схем, отказу внешней службы, асинхронной работе, контролю состояния системы, защищённому выпуску, пропускной способности, авариям и передаче знаний. Попросите показать, как исполняются архитектурные правила, как проверяются отказы, как данные рабочей системы меняют решение и как в работе участвуют инженеры заказчика. Выразительные схемы без правил в хранилище кода, диагностических данных, эксплуатационных инструкций и определённой ответственности не защищают серверную систему.

Определите сотрудничество как чётко очерченный и проверяемый результат: готовую к эксплуатации возможность, оценку архитектуры и безопасности, восстановление быстродействия, отдельный этап обновления, перенос, основу платформы или дополнительные возможности команды. Зафиксируйте доказательства приёмки, права на решения, доступ, среды, порядок разбора, зависимости, исключения, поддержку и передачу результата. При высокой неопределённости работайте поэтапно с явными точками, в которых можно продолжить, изменить направление или остановиться.

Партнёр должен уменьшать долгосрочную зависимость от себя. Код, инфраструктура, настройки, проверки, решения, диагностические данные, документация, доступ к внешним службам и эксплуатационные знания должны оставаться видимыми заказчику в течение всей работы. После изменения или завершения сотрудничества ответственная команда должна уметь собрать, развернуть, исследовать, защитить, восстановить и расширить систему.

GARNO.TECH оказывает услуги разработки на NestJS для новых продуктов, готовых к эксплуатации возможностей, улучшения архитектуры, платформ с многочисленными интеграциями, работ по безопасности, восстановления быстродействия и надёжности и постепенного обновления. Мы связываем механизмы технологии с правилами предметной области, измеримым поведением службы, доказательствами готовности к выпуску и практической ответственностью.

Цель состоит не в самой сложной структуре NestJS, а в серверной системе, где критические изменения состояния правильны, границы обязательны, доступ определён явно, отказы локализованы, пропускная способность измерена, изменения можно проследить, а восстановление отработано. Такая система способна расти вместе с продуктом, нагрузкой и командой, не превращая каждый выпуск в акт веры.

Четыре средства управления архитектурой NestJS в рабочей системе
/ 01
Обязательные границы предметных областей
Стройте модули вокруг деловых возможностей с узкими открытыми API, явной ответственностью за данные и транзакции, закрытой внутренней реализацией, правилами импорта, архитектурными проверками и ответственными за код.
/ 02
Защищённые границы системы
Проверяйте данные во время выполнения, подтверждайте личность и права на каждую операцию и ресурс, устанавливайте ограничения, защищайте файлы и исходящие вызовы и возвращайте устойчивые описания ошибок без нарушения конфиденциальности.
/ 03
Чёткие правила поведения при отказах
Определите предельные сроки, сроки ожидания, отмену, одновременность, повторы, безопасное повторное выполнение, очереди, работу с дубликатами, компенсацию, сверку, ограниченный режим и порядок исправления сотрудником.
/ 04
Измеренная пропускная способность и восстановление
Связывайте результаты деловых сценариев с процентилями, пулами, очередями, запросами к данным, показателями выполнения и ресурсов; находите первое ограничение, проверяйте ухудшение работы и отрабатывайте восстановление.
@UseGuards(JwtAuthGuard, PermissionsGuard)
@RequirePermission('orders:create')
@Post()
create(
  @CurrentActor() actor: Actor,
  @Body() input: CreateOrderDto,
) {
  return this.createOrder.execute({ actor, input });
}
Проектируйте серверную систему на NestJS вокруг критических сценариев

Опишите сценарии продукта, предметные области, роли, данные, интеграции, аварии, цели обслуживания и восстановления, действующую архитектуру, команду и ограничения выпуска. GARNO.TECH поможет определить границы, средства для надёжной эксплуатации, необходимые доказательства и поэтапный план работ.

Публикации

Наши исследования

Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.

Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.

Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.

Внедрение Azure: этапы, расходы и риски переноса

Практическое руководство по переносу в Azure: деловые результаты, обследование, стратегии для рабочих нагрузок, основа облачной среды, идентификация, сеть, данные, этапы переноса, модели расходов, переключение, возврат и эксплуатация.

Внедрение Azure: этапы, расходы и риски переноса
GARNO.TECH

9 мин чтения

31 Jul 2026

Временный CTO или CTO с частичной занятостью: как выбрать модель руководства

Выбирайте временного CTO или CTO с частичной занятостью по характеру пробела в руководстве, количеству и сложности решений, нужным полномочиям, доступности, плану перехода и измеримым результатам.

Временный CTO или CTO с частичной занятостью: как выбрать модель руководства
GARNO.TECH

13 мин чтения

08 Sep 2026

SSR и гидратация в Angular: проектируйте весь жизненный цикл запроса

Практическое руководство по гибридному отображению Angular: CSR, предварительное формирование страниц и SSR для отдельных маршрутов, гидратация, границы браузера, устойчивые результаты, аутентификация, кэширование, передача состояния, ухудшение без полного отказа, наблюдение и внедрение.

SSR и гидратация в Angular: проектируйте весь жизненный цикл запроса
GARNO.TECH

9 мин чтения

08 Sep 2026

Мы используем файлы cookie для обеспечения безопасности и корректной работы нашего сайта. С вашего согласия мы также используем необязательные файлы cookie для аналитики и рекламных целей. Вы можете принять или отклонить использование необязательных файлов cookie. Вы можете изменить свои настройки в любое время. Подробнее — в нашей Политике использования файлов cookie.