/ 01
Основа з явними правилами
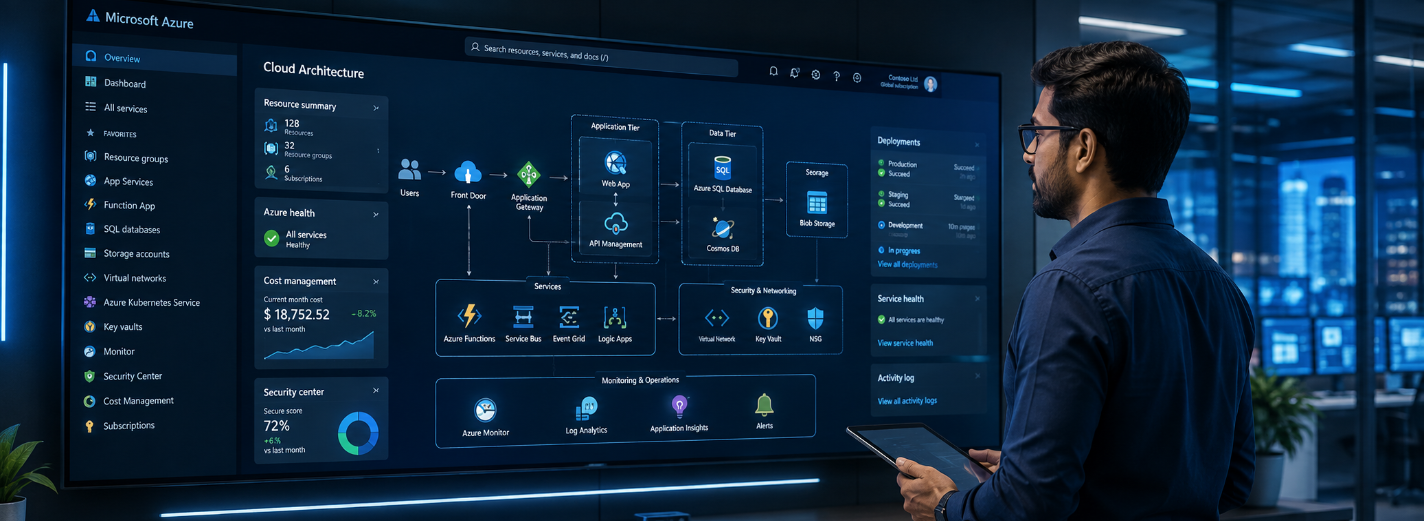
До появи робочих навантажень опишіть підписки, посвідчення, мережу, правила, журнали, позначки, бюджети й винятки як версійовану інфраструктуру.
Хмарне розроблення в Azure має перетворити вимогу до продукту на робоче навантаження, яке клієнт здатний безпечно підтримувати, відновлювати й фінансувати. Робота може охоплювати новий продукт SaaS, API або потік даних; модернізацію наявного середовища .NET, JavaScript чи змішаних технологій; перенесення з власного центру обробки даних або іншої хмари; чи виправлення платформи, вартість і надійність якої більше не відповідають потребам бізнесу. Послуга починається зі шляху клієнта, даних і моделі експлуатації, а не з переліку продуктів Azure.
Ми визначаємо користувачів і клієнтські організації, критичні процеси, посвідчення, класи даних, інтеграції, попит, цілі щодо затримки й доступності, RTO та RPO, регіони, регуляторні умови, частоту випусків, спосіб підтримки, межу бюджету й внутрішні можливості. Ці факти спрямовують вибір базового хмарного середовища, меж застосунку, обчислень, даних, повідомлень, мережі, спостережуваності та архітектури постачання. П’ять засад Azure Well-Architected забезпечують повноту огляду, а ділові пріоритети визначають компроміси.
Кожна співпраця має чіткий розподіл відповідальності. Підписки, сховища коду, домени й дані під контролем клієнта запобігають залежності. GARNO.TECH може відповідати за визначений результат, працювати разом із внутрішніми інженерами або забезпечити проєктування й перевірку. Приймання охоплює поведінку продукту, безпеку, відновлення, швидкодію, спостережуваність, розгортання та вартість. Хмарний ресурс завершений лише тоді, коли команда-одержувач уміє його підтримувати.
Azure є лише однією частиною системи продукту. Постачання може охоплювати інтерфейси Angular, служби NestJS, мобільні клієнти, дані PostgreSQL чи MongoDB, посвідчення, платежі, звітність та сторонні інтеграції. Архітектура має відповідати діловим межам і шляхам клієнта, щоб хмарні складники не розмивали відповідальність за продукт.
Доречний досвід підтверджується роботою зі схожим обмеженням: авторизацією багатьох клієнтських організацій, регульованими записами, корпоративним SSO, прийманням великих обсягів, міграцією без зупинки, складною інтеграцією, суворим відновленням або тиском на витрати. Ми вивчаємо початкову невизначеність, варіанти, рішення, вимірюваний результат і висновок. Спільна галузь у переліку клієнтів не підтверджує компетентності запропонованих виконавців, якщо вони займалися зовсім іншим завданням.
Блоки прикладів і результатів на цій сторінці дають контекст, але кожне кількісне твердження повинно називати вихідний рівень, період, обсяг і застереження. Для нового навантаження ми створюємо власні докази через дослідження та перевірку, подібну до робочого середовища. Мета — рішення, яке відповідає продукту, ризикам та експлуатаційній спроможності саме цієї організації.
Архітектура починається з одного шляху, подібного до робочого. Ми простежуємо запит або подію через граничний вузол, посвідчення, застосунок, достовірне джерело даних, проміжне сховище, чергу, зовнішню інтеграцію й фонове опрацювання. З’ясовуємо, що станеться в разі повторного доставлення, повторної спроби, повільної залежності, часткового успіху, надмірно активної клієнтської організації та регіонального збою. Відповіді виявляють стан, узгодженість, захист від дублювання, звіряння й обов’язки операторів.
Обчислювальна платформа має відповідати характеру виконання. Azure App Service або Container Apps підходять керованим веб- і контейнерним навантаженням; Functions — обмеженій роботі за подіями; AKS — командам, які мають обґрунтовану потребу в Kubernetes та спроможність його підтримувати; віртуальні машини залишаються доречними, коли потрібен контроль операційної системи або цього вимагає застаріле рішення. Дані обирають за способами доступу й незмінними правилами. Azure SQL, PostgreSQL, Cosmos DB, Storage та аналітичні служби розв’язують різні задачі; сама «хмарність» не є критерієм вибору.
Основою платформи є групи керування й підписки, посвідчення Entra, з’єднання та DNS, правила, телеметрія, розподіл витрат та інфраструктура у вигляді коду. Ми розділяємо відповідальність за застосунок і платформу, але зберігаємо зв’язок між ними. Архітектурні рішення фіксують альтернативи, припущення, наслідки й умови перегляду, щоб система розвивалася за доказами, а не за модою.
Оберіть долю кожного навантаження за доказами. Перенесення без змін допомагає швидко зменшити залежність від власного центру обробки даних, проте зазвичай зберігає експлуатаційні вади. Адаптація платформи передає окремі обов’язки керованим службам і потребує доказів сумісності, швидкодії та вартості. Перебудова застосунку чи архітектури може поліпшити економіку продукту та стійкість, коли це виправдано діловим обґрунтуванням, але поєднання перероблення з незмінним строком міграції збільшує невизначеність. Заміна, виведення з експлуатації та збереження є цілком допустимими рішеннями, якщо їх підтримують відповідальність, цінність та обмеження.
Порівнюйте варіанти за однаковими ознаками: перерва в роботі, переміщення даних, межа безпеки, ліцензування, інженерна спроможність, наявні знання, повернення, експлуатаційне навантаження, очікувана вартість і час до користі. Проведіть малу технічну перевірку найризикованішого припущення — наприклад, поведінки бази даних, мережевої затримки, об’єднання посвідчень, роботи з файлами чи сумісності з постачальником. Не обирайте службу лише через її новизну; обирайте найпростішу модель, що досягає цілей навантаження й доступна для підтримки відповідальній команді.
Перетворіть портфель на хвилі. Почніть із показового навантаження, відмова якого не матиме непоправних наслідків, а здобуті знання поліпшать базове хмарне середовище. Тримайте тісно пов’язані складники разом, визначте умови початку й завершення, виділіть час на стабілізацію та не призначайте кілька критичних переключень тим самим фахівцям одночасно. Кожна хвиля потребує дати рішення, відповідального, плану спілкування, звіряння даних і дієвого шляху повернення або виправлення після переходу.
Безпека починається з моделі загроз і життєвого циклу даних. Опишіть збирання, перевірку, передавання, зберігання, копіювання, резервування, аналітику, виведення, строки зберігання й видалення. Визначте права на рівні клієнта та об’єкта, адміністративні шляхи, об’єднання посвідчень, таємниці, ключі, доступ із мережі, перевірку дій і повідомлення про інциденти. Приватна кінцева точка допомагає контролювати мережу, але не замінює авторизації в застосунку.
Використовуйте групи Microsoft Entra та керовані посвідчення, найменші необхідні права, тимчасове підвищення й контрольований аварійний доступ. Вилучайте облікові дані з вихідного коду та процесів складання, змінюйте таємниці й переглядайте запрошених користувачів, службові облікові записи та призначення ролей. Запроваджуйте правила поступово, з перевірками й винятками, що мають власника. Для централізованих знахідок безпеки потрібні маршрут, серйозність, строк відповіді й доказ закриття.
Microsoft захищає хмарну платформу Azure, а клієнт залишається відповідальним за налаштування навантаження, посвідчення, дані й поведінку застосунку відповідно до обраної служби. Ми письмово фіксуємо цю межу спільної відповідальності. Приватність, місце зберігання й регульовані засоби контролю мають пройти належний правовий і фаховий огляд; сертифікати підсилюють упевненість, але не доводять якість власного коду, налаштувань чи відновлення.
Потужність починається з моделі навантаження: розподілу клієнтських організацій і обсягу їхніх даних, пікових читань і записів, одночасності, фонових черг, звітності, квот інтеграцій, строків зберігання та зростання. Випробування використовують дані й обмін, подібні до робочих, щоб виміряти розподіл затримок, пропускну здатність, помилки, завантаження й вартість. Ми знаходимо наступне вузьке місце та поріг, що запускає масштабування чи зміну рішення.
Надійність проєктують у зворотному напрямку від мети клієнта. Застосовуйте сигнали стану, обмеження часу, кінцеву кількість повторів, захист від дублювання, регулювання вхідного потоку й поступове спрощення роботи. Зони доступності або кілька регіонів виправдані наслідками, а не престижем; додаткове резервування ускладнює дані, випуски й експлуатацію. Відновіть показові дані, випробуйте залежності, виміряйте фактично досягнуті RTO та RPO і доручіть команді-одержувачу провести відновлення.
Спостережуваність пов’язує журнали, показники та розподілене відстеження з діловими шляхами й випусками. Кожне сповіщення має власника, терміновість і порядок виправлення. Поступове постачання, перемикачі можливостей або переключення між двома середовищами обмежують ризик зміни там, де це виправдано. Докази швидкодії, відновлення й випуску стають умовами запуску, а не документами, створеними після нього.
Хмарні витрати є наслідком архітектури. Змоделюйте обчислення, базу даних, сховище, мережеве передавання, безпеку, телеметрію, резервування, підтримку, ліцензії та неробочі середовища за звичайного, пікового й аварійного попиту. Пов’язуйте витрати з корисними одиницями: активними клієнтськими організаціями, операціями, завданнями, збереженими даними чи викликами моделі. Дешевший ресурс може збільшити сукупну вартість, якщо потребує більше інженерної роботи та втручань під час інцидентів.
Від самого фундаменту запровадьте позначки для розподілу, бюджети, сповіщення про відхилення та конкретних власників. Поєднуйте дані Azure Cost Management із телеметрією навантаження. Переглядайте невикористані ресурси, добір належної потужності, автоматичне масштабування, рівні й життєвий цикл сховища, строки журналів, вихідний мережевий обмін, розклади середовищ і довгострокові зобов’язання. Резервування чи знижки за зобов’язанням мають спиратися на сталий рівень використання; вони не замінюють усунення марнотратства або правильного вибору служби.
Оптимізація захищає цілі служби. Кожна пропозиція називає очікувану економію, вплив на клієнта й експлуатацію, інженерну вартість, строк перевірки та повернення. Щомісячний огляд витрат пояснює відхилення й економіку одиниці, а потім фінансує зміни з найбільшою очікуваною цінністю. Прогнози повинні містити діапазони й сценарії попиту, а не одну оцінку рахунку.
Правильний план Azure використовує найменший набір можливостей, достатній для вимірюваних цілей продукту, безпеки, надійності, швидкодії та вартості, і залишає команду, здатну його підтримувати.— GARNO.TECH
Постачання в Azure перетинає продукт, застосунок, хмару, дані, безпеку й експлуатацію. Компетентна команда здатна простежити один шлях клієнта через інтерфейс, API, посвідчення, дані, повідомлення, розгортання й телеметрію, а потім пояснити відповідальність і відмову на кожній межі. Перевіряйте записи архітектурних рішень, модулі інфраструктури, докази випуску, панелі, випробування відновлення та висновки з інцидентів, а не лише сертифікати чи переліки служб.
GARNO.TECH поєднує розроблення продукту з архітектурою Azure, міграцією, DevOps, роботою з базами даних, безпекою та передаванням експлуатації. Ми починаємо з найменшого робочого фрагмента, що перевіряє дорогі припущення. Інженери клієнта бачать рішення, сховища коду, середовища й телеметрію протягом усього постачання. Коли змінюються докази, оцінки змінюються відкрито.
Безперервність і вихід є частиною якості. Для названих виконавців визначено зайнятість і правила заміни; документацію перевірено на справжніх завданнях; облікові записи й матеріали можна передати. До завершення клієнт розгортає зміну, простежує запит, реагує на сповіщення, відновлює дані й пояснює витрати. Найкращий постачальник залишає внутрішню спроможність, а не постійну залежність.
Закривайте проєкт за експлуатаційними доказами. Команда-одержувач повинна розгорнути безпечну зміну, простежити показовий запит, пояснити панель і сповіщення, змінити облікові дані, відновити інформацію, переглянути відхилення витрат і виконати порядок реагування на інцидент. Підтвердьте власників підписок, сховищ коду, доменів, даних, інфраструктурного коду, документації та сторонніх угод. Запишіть відкриті ризики з відповідальними й датами. Стислий журнал архітектурних рішень і перевірені регламенти корисніші за великий документ передавання, який ніхто не випробував. Заплануйте післявипускний огляд результатів для клієнта, служби й витрат, а наступний приріст фінансуйте за тим, що показала робота. Такий стандарт завершення перетворює хмарне постачання на внутрішню спроможність замість постійної залежності від початкової проєктної команди.
resource vault 'Microsoft.KeyVault/vaults@2023-07-01' = {
  name: 'product-secrets'
  location: resourceGroup().location
  properties: { enableRbacAuthorization: true }
}Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Посібник із проєктування черг BullMQ для робочого середовища: межі й угоди завдань, надійність Redis, захист від повторів, повторні спроби, планування, масштабування, спостереження та відновлення в NestJS.
9 хв читання
Перетворіть межі FinTech-продукту, ризики фінансових операцій, регуляторні докази, зовнішні залежності, спроможність команди й експлуатацію на керований діапазон бюджету.
9 хв читання
Визначте повноваження CTO щодо ризиків інформаційної безпеки та хмарних ризиків: межі прийнятного ризику, докази, відповідальних за заходи контролю, спільну відповідальність, керування інцидентами, витрати, перегляд і передавання ризику керівництву.
9 хв читання