/ 01
Основа с явными правилами
До появления рабочих нагрузок опишите подписки, удостоверения, сеть, правила, журналы, метки, бюджеты и исключения как версионируемую инфраструктуру.
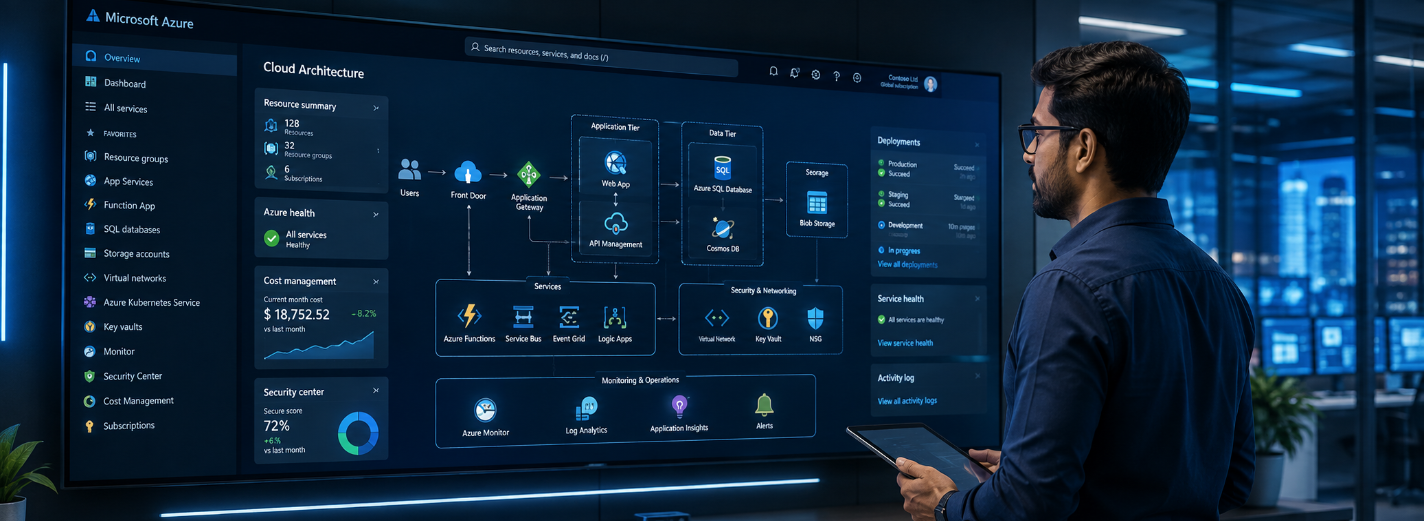
Облачная разработка в Azure должна превратить требование к продукту в рабочую нагрузку, которую клиент способен безопасно сопровождать, восстанавливать и финансировать. Работа может охватывать новый продукт SaaS, API или поток данных; модернизацию имеющейся среды .NET, JavaScript или смешанных технологий; перенос из собственного центра обработки данных или другого облака; либо исправление платформы, стоимость и надежность которой больше не отвечают потребностям бизнеса. Услуга начинается с пути клиента, данных и модели эксплуатации, а не с перечня продуктов Azure.
Мы определяем пользователей и клиентские организации, критические процессы, удостоверения, классы данных, интеграции, спрос, цели по задержке и доступности, RTO и RPO, регионы, нормативные условия, частоту выпусков, способ поддержки, предел бюджета и внутренние возможности. Эти факты направляют выбор базовой облачной среды, границ приложения, вычислений, данных, сообщений, сети, наблюдаемости и архитектуры поставки. Пять основ Azure Well-Architected обеспечивают полноту обзора, а деловые приоритеты определяют компромиссы.
Каждое сотрудничество имеет четкое распределение ответственности. Подписки, хранилища кода, домены и данные под контролем клиента предотвращают зависимость. GARNO.TECH может отвечать за определенный результат, работать вместе с внутренними инженерами или обеспечить проектирование и проверку. Приемка охватывает поведение продукта, безопасность, восстановление, производительность, наблюдаемость, развертывание и стоимость. Облачный ресурс завершен лишь тогда, когда принимающая команда умеет его сопровождать.
Azure является лишь одной частью системы продукта. Поставка может охватывать интерфейсы Angular, службы NestJS, мобильные клиенты, данные PostgreSQL или MongoDB, удостоверения, платежи, отчетность и сторонние интеграции. Архитектура должна соответствовать деловым границам и путям клиента, чтобы облачные компоненты не размывали ответственность за продукт.
Уместный опыт подтверждается работой с похожим ограничением: авторизацией множества клиентских организаций, регулируемыми записями, корпоративным SSO, приемом больших объемов, миграцией без остановки, сложной интеграцией, строгим восстановлением или давлением на расходы. Мы изучаем исходную неопределенность, варианты, решение, измеримый результат и вывод. Общая отрасль в перечне клиентов не подтверждает компетентности предложенных исполнителей, если они занимались совсем другой задачей.
Блоки примеров и результатов на этой странице дают контекст, но каждое количественное утверждение должно называть исходный уровень, период, объем и оговорки. Для новой нагрузки мы создаем собственные доказательства через исследование и проверку, похожую на рабочую среду. Цель — решение, которое соответствует продукту, рискам и эксплуатационным возможностям именно этой организации.
Архитектура начинается с одного пути, похожего на рабочий. Мы прослеживаем запрос или событие через пограничный узел, удостоверение, приложение, достоверный источник данных, промежуточное хранилище, очередь, внешнюю интеграцию и фоновую обработку. Выясняем, что произойдет при повторной доставке, повторной попытке, медленной зависимости, частичном успехе, чрезмерно активной клиентской организации и региональном сбое. Ответы выявляют состояние, согласованность, защиту от дублирования, сверку и обязанности операторов.
Вычислительная платформа должна соответствовать характеру выполнения. Azure App Service или Container Apps подходят управляемым веб- и контейнерным нагрузкам; Functions — ограниченной работе по событиям; AKS — командам, у которых есть обоснованная потребность в Kubernetes и способность его сопровождать; виртуальные машины остаются уместными, когда нужен контроль операционной системы или этого требует устаревшее решение. Данные выбирают по способам доступа и неизменным правилам. Azure SQL, PostgreSQL, Cosmos DB, Storage и аналитические службы решают разные задачи; сама «облачность» не является критерием выбора.
Основой платформы являются группы управления и подписки, удостоверения Entra, соединение и DNS, правила, телеметрия, распределение расходов и инфраструктура в виде кода. Мы разделяем ответственность за приложение и платформу, но сохраняем связь между ними. Архитектурные решения фиксируют альтернативы, предположения, последствия и условия пересмотра, чтобы система развивалась по доказательствам, а не по моде.
Выберите судьбу каждой нагрузки по доказательствам. Перенос без изменений помогает быстро уменьшить зависимость от собственного центра обработки данных, но обычно сохраняет эксплуатационные недостатки. Адаптация платформы передает отдельные обязанности управляемым службам и требует доказательств совместимости, производительности и стоимости. Перестройка приложения или архитектуры может улучшить экономику продукта и устойчивость, когда это оправдано деловым обоснованием, но сочетание переделки с неизменным сроком миграции увеличивает неопределенность. Замена, вывод из эксплуатации и сохранение являются вполне допустимыми решениями, если их поддерживают ответственность, ценность и ограничения.
Сравнивайте варианты по одинаковым признакам: перерыв в работе, перемещение данных, граница безопасности, лицензирование, инженерные возможности, имеющиеся знания, возврат, эксплуатационная нагрузка, ожидаемая стоимость и время до пользы. Проведите небольшую техническую проверку самого рискованного предположения — например, поведения базы данных, сетевой задержки, объединения удостоверений, работы с файлами или совместимости с поставщиком. Не выбирайте службу только из-за ее новизны; выбирайте самую простую модель, которая достигает целей нагрузки и доступна для сопровождения ответственной команде.
Превратите портфель в волны. Начните с показательной нагрузки, отказ которой не приведет к непоправимым последствиям, а полученные знания улучшат базовую облачную среду. Держите тесно связанные компоненты вместе, определите условия начала и завершения, выделите время на стабилизацию и не назначайте несколько критических переключений одним и тем же специалистам одновременно. Каждая волна требует даты решения, ответственного, плана общения, сверки данных и действенного пути возврата или исправления после перехода.
Безопасность начинается с модели угроз и жизненного цикла данных. Опишите сбор, проверку, передачу, хранение, копирование, резервирование, аналитику, вывод, сроки хранения и удаление. Определите права на уровне клиента и объекта, административные пути, объединение удостоверений, секреты, ключи, доступ из сети, проверку действий и уведомление о происшествиях. Частная конечная точка помогает контролировать сеть, но не заменяет авторизации в приложении.
Используйте группы Microsoft Entra и управляемые удостоверения, наименьшие необходимые права, временное повышение и контролируемый аварийный доступ. Удаляйте учетные данные из исходного кода и процессов сборки, меняйте секреты и пересматривайте приглашенных пользователей, служебные учетные записи и назначения ролей. Вводите правила постепенно, с проверками и исключениями, имеющими владельца. Для централизованных находок безопасности нужны маршрут, серьезность, срок ответа и доказательство закрытия.
Microsoft защищает облачную платформу Azure, а клиент остается ответственным за настройку нагрузки, удостоверения, данные и поведение приложения в соответствии с выбранной службой. Мы письменно фиксируем эту границу общей ответственности. Конфиденциальность, место хранения и регулируемые средства контроля должны пройти надлежащий правовой и профессиональный обзор; сертификаты усиливают уверенность, но не доказывают качество собственного кода, настроек или восстановления.
Мощность начинается с модели нагрузки: распределения клиентских организаций и объема их данных, пиковых чтений и записей, одновременности, фоновых очередей, отчетности, квот интеграций, сроков хранения и роста. Испытания используют данные и обмен, похожие на рабочие, чтобы измерить распределение задержек, пропускную способность, ошибки, загрузку и стоимость. Мы находим следующее узкое место и порог, запускающий масштабирование или изменение решения.
Надежность проектируют в обратном направлении от цели клиента. Применяйте сигналы состояния, ограничения времени, конечное число повторов, защиту от дублирования, регулирование входящего потока и постепенное упрощение работы. Зоны доступности или несколько регионов оправданы последствиями, а не престижем; дополнительное резервирование усложняет данные, выпуски и эксплуатацию. Восстановите показательные данные, испытайте зависимости, измерьте фактически достигнутые RTO и RPO и поручите принимающей команде провести восстановление.
Наблюдаемость связывает журналы, показатели и распределенную трассировку с деловыми путями и выпусками. Каждое оповещение имеет владельца, срочность и порядок исправления. Постепенная поставка, переключатели возможностей или переключение между двумя средами ограничивают риск изменения там, где это оправданно. Доказательства производительности, восстановления и выпуска становятся условиями запуска, а не документами, созданными после него.
Облачные расходы являются следствием архитектуры. Смоделируйте вычисления, базу данных, хранилище, сетевую передачу, безопасность, телеметрию, резервирование, поддержку, лицензии и нерабочие среды при обычном, пиковом и аварийном спросе. Связывайте расходы с полезными единицами: активными клиентскими организациями, операциями, заданиями, сохраненными данными или вызовами модели. Более дешевый ресурс может увеличить совокупную стоимость, если требует больше инженерной работы и вмешательств во время происшествий.
С самого фундамента введите метки для распределения, бюджеты, оповещения об отклонениях и конкретных владельцев. Объединяйте данные Azure Cost Management с телеметрией нагрузки. Пересматривайте неиспользуемые ресурсы, подбор подходящей мощности, автоматическое масштабирование, уровни и жизненный цикл хранилища, сроки журналов, исходящий сетевой обмен, расписания сред и долгосрочные обязательства. Резервирование или скидки за обязательство должны опираться на устойчивый уровень использования; они не заменяют устранения расточительства или правильного выбора службы.
Оптимизация защищает цели службы. Каждое предложение называет ожидаемую экономию, влияние на клиента и эксплуатацию, инженерную стоимость, срок проверки и возврат. Ежемесячный обзор расходов объясняет отклонение и экономику единицы, а затем финансирует изменения с наибольшей ожидаемой ценностью. Прогнозы должны содержать диапазоны и сценарии спроса, а не одну оценку счета.
Правильный план Azure использует наименьший набор возможностей, достаточный для измеримых целей продукта, безопасности, надежности, производительности и стоимости, и оставляет команду, способную его сопровождать.— GARNO.TECH
Поставка в Azure пересекает продукт, приложение, облако, данные, безопасность и эксплуатацию. Компетентная команда способна проследить один путь клиента через интерфейс, API, удостоверение, данные, сообщения, развертывание и телеметрию, а затем объяснить ответственность и отказ на каждой границе. Проверяйте записи архитектурных решений, модули инфраструктуры, доказательства выпуска, панели, испытания восстановления и выводы из происшествий, а не только сертификаты или перечни служб.
GARNO.TECH объединяет разработку продукта с архитектурой Azure, миграцией, DevOps, работой с базами данных, безопасностью и передачей эксплуатации. Мы начинаем с наименьшего рабочего фрагмента, проверяющего дорогие предположения. Инженеры клиента видят решения, хранилища кода, среды и телеметрию на протяжении всей поставки. Когда меняются доказательства, оценки меняются открыто.
Непрерывность и выход являются частью качества. Для названных исполнителей определены занятость и правила замены; документация проверена на настоящих заданиях; учетные записи и материалы можно передать. До завершения клиент развертывает изменение, прослеживает запрос, реагирует на оповещение, восстанавливает данные и объясняет расходы. Лучший поставщик оставляет внутреннюю способность, а не постоянную зависимость.
Закрывайте проект по эксплуатационным доказательствам. Принимающая команда должна развернуть безопасное изменение, проследить показательный запрос, объяснить панель и оповещение, сменить учетные данные, восстановить информацию, пересмотреть отклонение расходов и выполнить порядок реагирования на происшествие. Подтвердите владельцев подписок, хранилищ кода, доменов, данных, инфраструктурного кода, документации и сторонних соглашений. Запишите открытые риски с ответственными и датами. Краткий журнал архитектурных решений и проверенные регламенты полезнее большого документа передачи, который никто не испытал. Запланируйте послевыпускной обзор результатов для клиента, службы и расходов, а следующее приращение финансируйте по тому, что показала работа. Такой стандарт завершения превращает облачную поставку во внутреннюю способность вместо постоянной зависимости от первоначальной проектной команды.
resource vault 'Microsoft.KeyVault/vaults@2023-07-01' = {
  name: 'product-secrets'
  location: resourceGroup().location
  properties: { enableRbacAuthorization: true }
}Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Оптимизируйте Angular-приложения с большими объёмами данных с помощью репрезентативного профилирования, ограничения DOM и вычислений, продуманного обновления состояния, виртуализации, контроля диаграмм, нормативов для маршрутов, предотвращения утечек и показателей реальных пользователей.
9 мин чтения
Преобразуйте границы FinTech-продукта, риски финансовых операций, регуляторные доказательства, внешние зависимости, возможности команды и эксплуатацию в управляемый диапазон бюджета.
9 мин чтения
Практическое руководство по выбору NestJS: модули, внедрение зависимостей, границы TypeScript, модульные монолиты, способы доставки, безопасность, тестирование, работа в облаке и уместность каркаса.
9 мин чтения