Як спланувати серверну частину на NestJS: межі, архітектура й реалізація
- NestJS
- Node.js
- backend development
- API development
- web applications
- software architecture

Як спланувати серверну частину на NestJS: межі, архітектура й реалізація
Проєкт серверної частини на NestJS має починатися з ділової операції, а не зі сховища коду. Оберіть показовий шлях — створення облікового запису, розрахунок пропозиції, оформлення замовлення, планування послуги, переказ коштів або врегулювання претензії — і простежте його від запиту клієнтського застосунку до авторитетного запису, зовнішніх постачальників, асинхронної роботи, втручання працівника й остаточного підтвердження. Так стають видимими рішення, за які повинна відповідати серверна частина.
Складіть стислий опис меж, у якому названо користувачів і системи, ділові результати, юрисдикції, критично важливі процеси, класи даних, зобов’язання щодо послуг, зовнішні взаємодії, припущення про навантаження, цільові показники доступності й відновлення, потребу в перенесенні, строк реалізації та явні винятки. Додайте ціну повторного опрацювання, застарілих даних, недозволеної дії, запізнілої відповіді й відмови постачальника. «Створити API» — не межі проєкту. Натомість «прийняти замовлення лише один раз, зарезервувати товар, отримати оплату й забезпечити відновлення кожного невизначеного стану» — це перевірне завдання.
Відокремте факти від припущень. Зберіть схеми чинних процесів, договори, зразки даних, історію інцидентів, відомості про обсяги й затримки, можливості клієнтських застосунків, вимоги безпеки та знання людей, які опрацьовують винятки. Для кожного невідомого призначте відповідального й дату з’ясування. Планування потрібне не для передбачення кожної кінцевої точки, а для того, щоб важливі межі, незворотні рішення та послідовність навчання стали видимими до того, як код перетворить здогадки на залежності.
Обирайте NestJS за чітку структуру, а не за популярність
NestJS надає структуровану модель застосунку на Node.js: модулі організовують пов’язані можливості, контролери приймають запити через канали зв’язку, постачальники залежностей містять поведінку застосунку та його залежності, а контейнер впровадження залежностей збирає їх разом. Модулі початково приховують своїх постачальників і відкривають лише навмисно експортовані складові. Це дає команді спільну мову для меж, але сама платформа не здатна вирішити, де мають проходити ділові межі.
Будуйте модулі навколо таких можливостей, як ідентифікація, облікові записи, каталог, замовлення, виставлення рахунків, планування чи сповіщення, а не навколо технічних тек з усіма контролерами та всіма службами. Транспортні DTO залишайте на зовнішній межі; перевіряйте недовірені дані під час виконання; перетворюйте їх на команди й значення предметної області; повертайте явні договори відповіді. Відкрита поверхня модуля має бути меншою за його внутрішню реалізацію. Циклічні імпорти й глобальні модулі зазвичай указують на проблему з відповідальністю, а не на відсутній декоратор.
Для більшості нових продуктів починайте з модульного моноліту. Він зберігає прості транзакції, одне розгортання, безпосереднє налагодження й менші операційні витрати, водночас забезпечуючи внутрішні межі. Виділяйте окрему службу лише тоді, коли це підтверджують масштаб, доступність, незалежність випуску, ізоляція безпеки, відповідальність за дані, технологія або структура команди. Мікросервіси, запроваджені як ознака зрілості, розподіляють між системами затримки, часткові відмови, узгодження даних, випробування, розгортання й реагування на інциденти ще до того, як продукт виправдає таку складність.
TypeScript полегшує перебудову коду та спільні договори, але типи часу компіляції зникають під час виконання й не перевіряють запити, повідомлення, змінні середовища чи записи бази даних. Канали перевірки Nest, схеми, перевірка DTO, захисні правила, перехоплювачі та фільтри винятків допомагають однаково опрацьовувати зовнішні межі. Застосовуйте їх для втілення явної політики, а не для приховування ділових правил у нагромадженні декораторів, яке ніхто не може простежити.
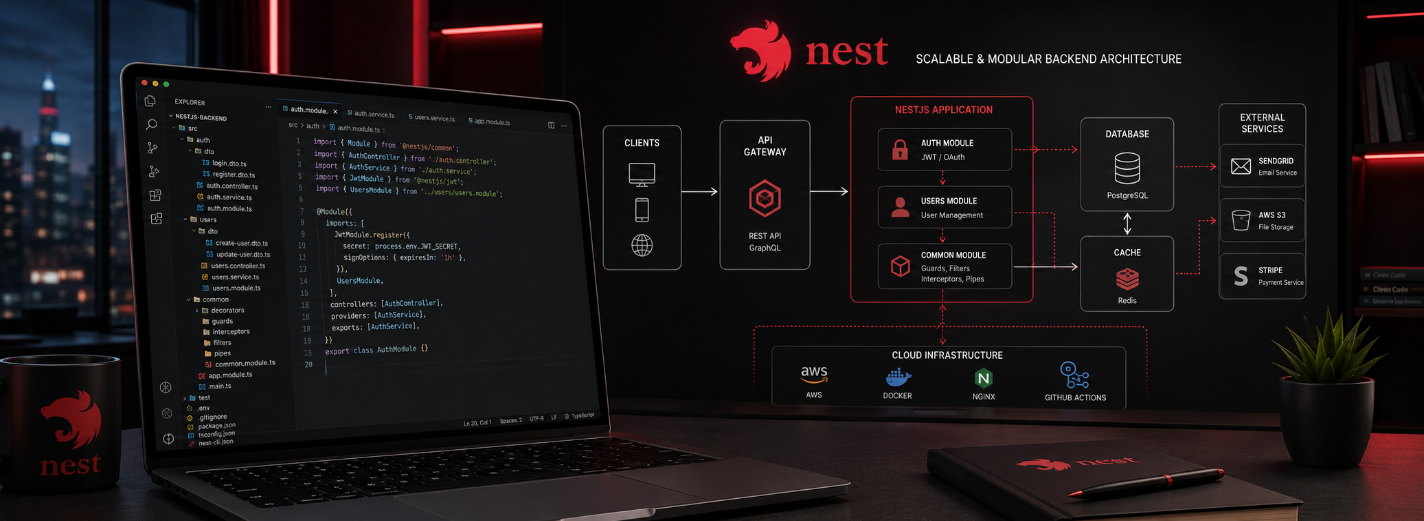
- Модулі ділових можливостей із вузькими відкритими договорами, явною відповідальністю за дані та володінням, що витримує зростання команди.
- Договори TypeScript, підкріплені перевіркою під час виконання, зосередженими правилами предметної області, перевірками сумісності та версіями змін схеми.
- REST, GraphQL, WebSocket, повідомлення, черги й події, обрані за потребами робочого процесу, а не додані наперед.
- Бази даних, кеші, посередники повідомлень і хмарні служби, поєднані з обмеженням часу, ідемпотентністю, спостереженням, звірянням і відновленням.
Плануйте серверну частину як цілісну робочу систему
Плануйте служби навколо результатів, а не переліку кінцевих точок. Дослідження продукту має визначити учасників, дозволи, стани, переходи, незмінні правила, винятки й рівні обслуговування. У проєкті API слід використовувати договори REST, GraphQL, WebSocket або повідомлень лише там, де кожен спосіб передавання відповідає завданню. Версії, поділ на сторінки, фільтрування, зміст помилок, ідемпотентність, обмеження частоти, припинення підтримки та відповідальність споживача мають бути частиною початкового договору.
Визначте відповідальність за дані до вибору ORM. Окресліть межі транзакцій, вимоги унікальності, строки зберігання, рівні приватності, потребу в аудиті, звітність, пошук, відповідальність за кеш і перенесення чинних записів. Зберігайте версії змін схеми та забезпечуйте їхню пряму сумісність із поетапними випусками. Перевіряйте відновлення і звіряння. Абстракція сховища корисна, коли виражає потреби предметної області в збереженні; універсальне сховище, що приховує всі корисні можливості бази даних, є зайвим обрядом.
Зробіть ідентифікацію та надання дозволу складовою кожної операції. Автентифікація встановлює, хто або що звертається; авторизація визначає, чи може ця сутність виконати таку дію над цим ресурсом у його поточному стані. Свідомо змоделюйте клієнта, працівника, адміністратора, партнера, службовий обліковий запис і делегований доступ. Захистіть відновлення облікового запису, життєвий цикл сеансів і маркерів доступу, ключі API, привілейовані дії, ізоляцію організацій-клієнтів та сліди аудиту. Повторно перевіряйте дозвіл усередині поведінки застосунку там, де транспортне захисне правило не може виразити політику на рівні конкретного запису.
Плануйте асинхронну роботу за діловою обіцянкою. Використовуйте чергу для роботи, яка може завершитися пізніше, потребує обмежених повторних спроб, вирівнює навантаження або мусить пережити відмову процесу. Визначте ідентичність завдання, ключ ідемпотентності, порядок, час очікування, розклад повторів, опрацювання остаточно невдалих завдань, скасування, видимість і звіряння. Не повідомляйте «завершено» лише тому, що завдання прийняте. Дайте користувачам правдивий стан очікування, а працівникам — спосіб переглянути, повторити або розв’язати завислу роботу.
Розумійте, коли NestJS доречний, а коли краще обрати інший засіб
Послуги розробки застосунків на NestJS доречні для продуктів зі значною компетентністю в TypeScript, мінливими діловими правилами, кількома клієнтськими застосунками, операціями за ролями, зовнішніми взаємодіями, запланованими завданнями або роботою в черзі, обміном у реальному часі та командою, якій корисна послідовна структура. Фінтех, логістика, охорона здоров’я, бронювання, CRM, торгівля й платформи B2B можуть відповідати цим умовам, але сама галузь нічого не доводить.
Оберіть простішу платформу Node.js або функцію без керування сервером, якщо служба справді мала, короткочасна й має вузькі операційні потреби. Інше середовище виконання краще, коли до нього ведуть найсильніші вміння команди з експлуатації, обов’язкова бібліотека, жорсткі вимоги реального часу, інтенсивні обчислення на CPU, обмеження пам’яті або політика платформи. Nest може працювати через адаптери Express чи Fastify, різні способи передавання, бази даних і черги, але можливість вибору також коштує грошей. Обирайте лише те, за що продукт готовий відповідати.
Не ототожнюйте NestJS із мікросервісами. Модульний моноліт із добрими межами часто дає найкращий перший випуск. Так само впровадження залежностей саме по собі не створює доброї архітектури: величезна служба, яку впроваджують усюди, залишається величезною залежністю. Платформа є правильним вибором, коли її домовленості зменшують потребу в узгодженні та роблять правила, випробування й експлуатацію передбачуванішими, ніж легший підхід.
NestJS створює цінність, коли його структура полегшує розуміння й перевірку ділової відповідальності, правил безпеки, відмов зовнішніх систем і роботи в робочому середовищі, а не коли декоратори лише надають коду впорядкованого вигляду.— GARNO.TECH Engineering Team
Обирайте партнера за доказами та дисципліною роботи
Оцінюйте постачальника послуг розробки на NestJS за справжнім рішенням, а не за переліком технологій. Дайте кандидатам один критично важливий шлях, невизначену вимогу, сценарій відмови зовнішнього постачальника, обмеження даних і строк реалізації. Попросіть їх назвати припущення, альтернативи, ризики, перший доказ і те, що вони відкладуть. Сильні партнери перекладають технічний вибір на мову обіцянок клієнтові, операційного навантаження, загроз безпеці та вартості зміни.
Вивчіть недавні докази: межі модулів, договори API, стратегію перенесення, перевірки дозволів, відновлення черг, журнали й трасування, перевірки стану, послідовність розгортання, повернення попередньої версії, відновлення бази даних і висновки з інцидентів. З’ясуйте, хто відповідає за архітектуру, уточнення продукту, забезпечення якості, інфраструктуру та підтримку робочого середовища. Переконайтеся, що досвідчені фахівці, які формують пропозицію, залишаться залученими, і дізнайтеся, як записують рішення, коли команди чи постачальники не погоджуються.
Комерційна модель має підтримувати належну реалізацію. Визначте результати й умови приймання для кожного етапу, склад команди, доступність людей, передавання інтелектуальної власності, доступ до сховищ коду та хмари, ліцензії третіх сторін, повідомлення про загрози, керування змінами, строк підтримки й порядок виходу. Уникайте твердої обіцянки, побудованої на невідомих даних і взаємодіях; так само уникайте необмеженої погодинної оплати без вимірюваних контрольних точок. Корисний договір робить невизначеність видимою та розподіляє відповідальність за її усунення.
Реалізуйте продукт наскрізними діловими частинами. Перша частина має охопити перевірку запиту, надання дозволу, поведінку предметної області, збереження, одну справжню зовнішню взаємодію, за потреби асинхронну роботу, спостереження за системою, розгортання й один операційний виняток. Вона може підтримувати лише одного користувача та одну операцію, але доводить найважливіші ризики в середовищі, наближеному до робочого. Етапи лише з інфраструктурою або кінцевими точками відкладають доказ того, що всі частини діють разом.
Для кожного етапу визначте діловий результат, межі, явні винятки, приклади приймання, умови навантаження й відмови, перевірки безпеки, вплив перенесення, відповідального за експлуатацію, спосіб випуску та повернення. Для клієнтів і постачальників застосовуйте перевірки договорів, для меж бази даних та інфраструктури — перевірки взаємодії, для правил — зосереджені модульні перевірки, а для критичних шляхів — наскрізні випробування. Перевіряйте ідемпотентність, одночасні дії, вичерпання часу, часткову відмову, недозволені записи й відновлення, а не лише правильні запити.
Перетворіть план на перший випуск, який можна перевірити
Підготуйте робоче середовище до запуску. Створюйте структуровані журнали з ідентифікатором зв’язку та безпечним контекстом, розподілені траси через зовнішні виклики й завдання, показники, пов’язані з обіцянками служби, та дієві сповіщення з відповідальними й інструкціями. Відокремлюйте життєздатність від готовності: процес може працювати, але не бути здатним обслуговувати запити через недоступну критичну залежність, незавершену зміну схеми чи брак ресурсу. Забезпечте коректне завершення роботи, контрольовано завершуйте активні запити й роботу виконавців.
Визначте докази достатньої потужності, межі автоматичного масштабування, пули з’єднань із базою, паралельність черг, квоти постачальників, секрети, шифрування, резервні копії, перевірене відновлення, строки зберігання, реагування на вразливості, оновлення залежностей і ролі під час інцидентів. Інформаційні панелі мають відповідати, чи можуть клієнти завершити критично важливі шляхи та чи здатні працівники звірити невизначену роботу. Сама доступність інфраструктури не доводить правильності служби.
Якісний план NestJS завершується названими відповідальними й доказами: хто відповідає за кожний модуль, API, набір даних, зовнішню взаємодію, чергу, сповіщення, зміну схеми, правило безпеки й постачальника; що перший випуск змінює для користувача; як стримується відмова; коли знадобиться наступне архітектурне рішення. Ведіть стислий журнал рішень і переглядайте припущення, коли змінюються навантаження, регулювання, межі продукту чи відповідальність команд.
GARNO.TECH може провести серверну частину від дослідження та карти ризиків через архітектуру, реалізацію, перенесення, випробування, інфраструктуру й запуск до передавання знань. Якщо вам потрібен інженерний партнер із NestJS, перегляньте наші послуги розробки на NestJS. Принесіть один критично важливий шлях, його учасників, дані, наявні докази й бажаний результат; ми перетворимо їх на обмежену першу частину, цінність та операційну поведінку якої можна перевірити.
@Module({
imports: [PaymentInfrastructureModule],
controllers: [PaymentsController],
providers: [AuthorizePayment, CapturePayment, RefundPayment],
exports: [PAYMENTS_PORT],
})
export class PaymentsModule {}Чи варто ускладнювати архітектуру проєкту NestJS на початку?
Покажіть один критично важливий шлях, його дані, зовнішні взаємодії, обмеження й наявні докази. Ми визначимо відповідальну архітектуру та першу наскрізну частину, наближену до робочого середовища.
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.