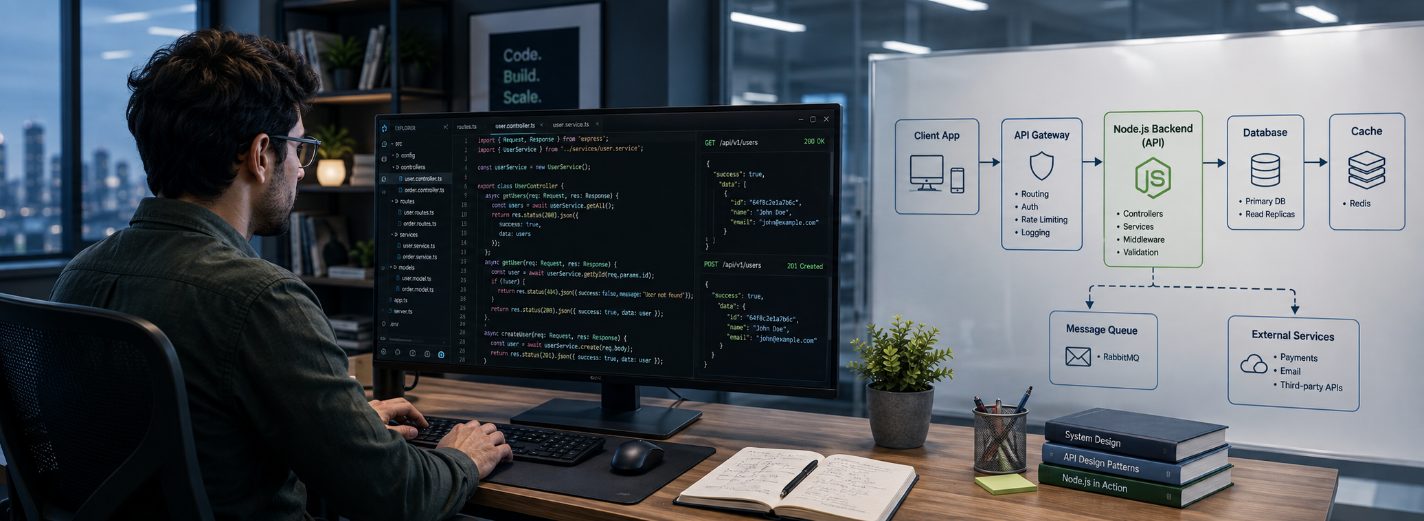
NestJS для SaaS, FinTech і корпоративних продуктів: коли обирати
- NestJS
- Backend Development
- Node.js
- API Development
- SaaS
Як визначити, чи підходить NestJS для SaaS, FinTech і корпоративного продукту
NestJS часто представляють як «Angular для серверної частини»: TypeScript, декоратори, впровадження залежностей, модулі, захисники, конвеєри обробки та виразна перевага явної структури. Це влучне скорочення, але воно не відповідає на головне запитання власника продукту: чи полегшить ця програмна платформа зміни, захист, випробування й багаторічну експлуатацію саме нашої серверної системи?
Для SaaS, FinTech, торговельних майданчиків і корпоративних систем відповідь часто позитивна, якщо продукт має змістовну предметну область, кілька інтеграцій, багато ролей, тривалий строк супроводу й команду, якій допомагають спільні правила. NestJS дає такій команді мову для розділення транспорту, прикладного керування сценаріями, правил бізнесу та інфраструктури. Його цінність зростає разом із кількістю учасників і можливих шляхів зміни.
Та сама структура може стати зайвим тягарем для короткочасної допоміжної програми, невеликого API, обчислювально складного завдання, якому краще відповідає інше середовище виконання, або команди з глибоким досвідом в іншій екосистемі. Відповідальне технологічне рішення порівнює обмеження продукту, доступні знання, бібліотеки, характеристики швидкодії, спосіб розгортання та повну вартість володіння. Послуги розробки на NestJS корисні, коли перетворюють це порівняння на придатну до експлуатації систему, а не просто додають модну технологію до набору інструментів.
Починайте з потреб продукту, а не з популярності платформи
Починайте з найскладніших частин продукту. Платформі SaaS для багатьох ізольованих клієнтів можуть бути потрібні поділ даних клієнтів, облік споживання, права тарифних планів, фонові завдання, журнал перевірок і безпечний розвиток схеми. Для FinTech важливішими можуть бути ідемпотентний рух коштів, точна авторизація, звіряння, незмінні докази й поведінка за погіршення роботи постачальника. Торговельний майданчик поєднує ідентифікацію, каталог, пошук, запаси, замовлення, виплати, спори та сповіщення. Корпоративне програмне забезпечення додає довготривалі контракти, SSO, докладні дозволи, імпорт, звітність та інтеграції з незвичними способами відмови.
NestJS підходить таким продуктам, бо модуль може об’єднати контролери, сценарії використання, правила й адаптери окремої предметної можливості за видимою межею. Сама платформа цю межу не знаходить. Команда все одно має визначити, хто відповідає за правило, який стан повинен залишатися узгодженим, які події можуть надійти двічі та які дані дозволено читати іншому модулю. Розкладання каталогів за технічними шарами, коли кожна служба імпортує кожне сховище, лише створює вигляд архітектури без її захисту.
Оцінюйте відповідність на конкретних шляхах. Простежте реєстрацію та створення середовища клієнта, платіж і повернення коштів, скасування замовлення, зміну ролі, невдалий вебхук, масовий імпорт і відновлення після зовнішньої відмови. Для кожного шляху запишіть незмінні правила, власників даних, цілі затримки й доступності, нормативні докази, компенсацію відмови та команду, відповідальну о другій ночі. Якщо модулі NestJS роблять ці обов’язки зрозумілішими й легшими для перевірки, платформа допомагає. Якщо межі залишаються нечіткими, додаткові декоратори не врятують проєкт.
Сприймайте TypeScript як контракт, а не гарантію безпеки
TypeScript полегшує навігацію, перероблення коду, підказки редактора та співпрацю у великій кодовій базі. Він дає змогу явно визначити DTO, вхідні дані сценаріїв, предметні значення й інтерфейси адаптерів. Він також підтримує створені з опису клієнти OpenAPI або спільні пакети схем, завдяки яким команди клієнтської й серверної частин раніше помічають несумісні зміни. Найбільшу користь типи дають тоді, коли виражають зміст для бізнесу — Money, TenantId, ApprovedTransfer, — а не пропускають крізь усю систему примітивні рядки й об’єкти невизначеної форми.
Типи часу компіляції зникають під час виконання. Запити, повідомлення черг, рядки бази даних, змінні середовища, дані вебхуків і відповіді сторонніх систем не заслуговують довіри, доки їх не розібрано й не перевірено. Конвеєри NestJS і бібліотеки перевірки можуть захищати межі HTTP, але та сама дисципліна потрібна споживачам повідомлень, плановим завданням, налаштуванням та інтеграційним адаптерам. Відхиляйте неправильні дані з корисним поясненням; не перетворюйте мовчки значення, якщо це змінює їхній зміст.
Спільний інтерфейс TypeScript не стає контрактом API автоматично. Якщо виробник і споживач розгортаються незалежно, потрібні версійована схема часу виконання, правила сумісності, контрактні випробування та шлях вилучення застарілої версії. Не діліться внутрішніми сутностями сховища лише заради усунення повторів: це зв’язує графіки випусків і розмиває відповідальність. Наш посібник про спільні контракти TypeScript пояснює, де створені або спільні визначення допомагають, а де перетворюються на приховану розподілену залежність.
- Канали взаємодії: REST, GraphQL, WebSockets, черги, планові завдання та споживачі подій можуть використовувати спільні прикладні правила, тоді як кожна межа окремо перевіряє вхідні дані й визначає поведінку за відмови.
- Будова продукту: SaaS, FinTech, торговельні майданчики й корпоративні платформи виграють, коли модулі виражають предметні можливості, відповідальність, незмінні правила та напрямки залежностей, а не лише технічну структуру каталогів.
- Інтеграційне навантаження: платежі, ідентифікація, CRM, ERP, повідомлення, сховища й партнерські API потребують обмежених адаптерів, граничного часу, ідемпотентності, звіряння, контрактних випробувань і видимих відмов, а не лише обгорток SDK.
Ускладнюйте архітектуру лише на вимогу продукту
Починайте з модульного моноліту, якщо одна продуктова команда спільно змінює систему, а межі предметних областей ще формуються. Локальні виклики й транзакції легше осмислити, ніж мережу служб, тоді як модулі NestJS здатні зберігати відповідальність і напрямки залежностей. Виділяйте окрему службу лише тоді, коли докази підтверджують потребу в незалежному масштабуванні, самостійних випусках, ізоляції відмов, нормативному розділенні або стабільній предметній можливості під відповідальністю іншої команди.
Масштабування має кілька вимірів. Зростання потоку HTTP може потребувати незалежних від стану примірників застосунку й обмежених пулів з’єднань. Повільній або нерівномірній роботі можуть знадобитися черги, ідемпотентні споживачі, протитиск, межі повторних спроб і опрацювання невручених повідомлень. Шляхи з переважанням читання можуть виграти від кешування з явними правилами свіжості та скидання. Великі звіти, оброблення медіа, пошук і аналітика можуть належати спеціалізованим складникам. Поділ усього на мікросервіси не виправить перевантажену базу даних, необмежений запит чи синхронний ланцюг залежностей.
Установіть бюджети до того, як навантаження змусить це зробити: граничний час запитів, вік черги, одночасність, розмір даних, пам’ять, з’єднання з базою, квоти сторонніх служб, час відновлення та допустиму втрату даних. Вимірюйте процентилі затримки, помилки, насичення ресурсів і результати бізнесу за маршрутами й залежностями. Навантажувальні випробування мають відтворювати показові дані та умови відмови. Правильна архітектура — найпростіша з тих, що задовольняють виміряний попит і доступні для експлуатації команді-власнику.
Будуйте безпеку як систему рішень
NestJS надає корисні механізми — захисники, перехоплювачі, конвеєри, фільтри, модулі й метадані, — але самі механізми не визначають модель безпеки. Почніть із цінних ресурсів, учасників, меж довіри, способів зловживання та наслідків. Відокремте автентифікацію від авторизації: перевірка маркера доступу встановлює особу, але не доводить її право читати дані цієї організації, схвалювати цей платіж, змінювати це поле чи діяти за поточного стану ресурсу.
Застосовуйте авторизацію з відмовою за замовчуванням якомога ближче до операції та її даних. Ставтеся до контексту організації-клієнта, переданої ідентичності й тверджень про роль як до чутливих даних безпеки. Перевіряйте кожну зовнішню межу, обмежуйте розміри тіла й завантажень, уніфікуйте помилки без розкриття внутрішніх подробиць, захищайте та змінюйте секрети, обмежуйте вихідні виклики й фіксуйте привілейовані дії. Межі частоти мають відповідати правилам продукту — анонімній IP-адресі, обліковому запису, організації, ключу API, маршруту чи вартості операції, — а не одному довільному лічильнику.
Продуктам FinTech і регульованим системам потрібні не лише засоби контролю, а й докази: хто схвалив дію, яка політика й версія програми виконувалася, чи дублювалася подія, як звірили невдалий виклик постачальника та хто може отримати запис без розкриття чутливих даних. Моделювання загроз, перевірка залежностей, безпечний випуск, резервні копії, навчальні відновлення й відповідальність за інциденти виходять за межі будь-якої платформи. NestJS допомагає послідовно застосовувати правила, але організація сама визначає їхній зміст.
Перевіряйте ризики, яких не бачить система типів
Впровадження залежностей дає змогу замінювати взаємодіючі складники, але придатна до випробувань кодова база все одно потребує свідомих меж. Не зв’язуйте предметні правила з контролерами й базами даних. Незмінні правила перевіряйте швидкими модульними випробуваннями; сховища, міграції, черги, кеші та адаптери постачальників — зі справжньою сумісною інфраструктурою; відкриті контракти — на сумісність із попередніми версіями. Наскрізні випробування залиште для критичних шляхів, де важлива поведінка зібраної системи.
Перевіряйте не лише успішні запити, а й зміст відмов. Що станеться, якщо платіж перевищить час очікування вже після приймання постачальником, той самий вебхук надійде тричі, виконавець завдання аварійно завершиться після побічної дії, організацію вимкнуть під час сеансу, міграція зустріне старі дані або одна залежність сповільниться? Перевірте ідемпотентність, межі транзакцій, безпечність повторів, припущення щодо порядку, авторизацію, часткові відмови, звіряння та спостережуваність. Підміни, що завжди повертають охайні відповіді, приховують саме ту поведінку, яка проявиться в робочій системі.
Супроводжуваність видно за ціною безпечної зміни. Нове правило повинно мати одне достовірне місце; нова інтеграція — міститися за адаптером; зміна схеми — передбачати випуск і відкат; інцидент — простежуватися крізь запит, завдання та зовнішній виклик. У міру розвитку системи переглядайте напрямки залежностей і зв’язність модулів. Високий відсоток покриття не виправить випробувань, що перевіряють подробиці реалізації, а охайна схема модулів — застосунку, який ніхто не вміє діагностувати.
Обирайте партнера з NestJS за доказами, які він залишає
Компетентний партнер має залишити продукт зрозумілішим і легшим для змін його власниками. Попросіть надати запис рішень, що обґрунтовують архітектуру, карту відповідальності за модулі й дані, явні нефункціональні вимоги, версійовані контракти, модель загроз для критичних шляхів, плани перенесення та відкату й панелі експлуатаційних показників. Ці матеріали показують, чи розв’язує команда проблему продукту, чи лише складає можливості програмної платформи.
Оцінюйте виконання за допомогою тонких наскрізних зрізів, наближених до робочої системи. Переконливий ранній зріз може автентифікувати користувача, перевірити його доступ до організації, виконати один цінний сценарій, зберегти дані, опублікувати ідемпотентне завдання, надати телеметрію й пройти запланований конвеєр розгортання. Так найризикованіші припущення перевіряються раніше, ніж після місяців горизонтальної роботи над «основою». Від початку вимагайте перегляду коду, автоматичних перевірок, правил залежностей, однаковості середовищ і передавання знань.
Комерційний обсяг має називати результати й докази: реалізовані шляхи, перевірені інтеграції, дотримані бюджети швидкодії, усунені ризики, передану документацію та інциденти, які команда вміє опрацьовувати. Остерігайтеся оцінок без перенесення даних, невизначеності постачальників, перевірки безпеки, спостережуваності, підготовки випусків і стабілізації після запуску. Найдешевша розробка може створити найдорожчу модель володіння, якщо кожна зміна залежить від початкового постачальника.
NestJS створює цінність, коли його правила полегшують розуміння відповідальності, змін і відмов. Платформа дає структуру, а команда має наповнити її рішеннями.— GARNO.TECH
Рішення: за яких умов NestJS виправдовує вибір
NestJS виправдовує вибір, коли команда TypeScript будує довговічну серверну систему зі змістовними предметними правилами, багатьма шляхами змін, зовнішніми інтеграціями, кількома каналами взаємодії та потребою в послідовній архітектурі. Він особливо корисний, коли спільні правила зменшують витрати на узгодження: розробники можуть знаходити відповідальних, перевіряти напрямки залежностей, випробовувати сценарії та застосовувати наскрізні правила, не вигадуючи новий підхід для кожної можливості.
Оберіть іншу технологію, якщо характер навантаження, екосистема, вимоги до затримки й бібліотек, реалії наймання або умови експлуатації явно віддають їй перевагу. Навіть коли NestJS підходить, починайте з мінімальної будови: чітких модулів, одного застосунку для розгортання, де це можливо, справжньої перевірки під час виконання, закріпленої відповідальності за дані, надійних завдань, спостережуваних інтеграцій і дисципліни випуску. Додавайте брокери, служби, кеші та шлюзи у відповідь на виміряні обмеження.
Програмна платформа має зникнути за результатами продукту. Клієнтам не потрібні декоратори; їм потрібні правильні рахунки, захищені дані, передбачуване виконання замовлень, стійкі інтеграції та нові можливості без руйнування вчорашньої поведінки. Оцінюйте вибір за цими результатами й здатністю команди підтримувати їх після першого запуску.
Потрібно перевірити відповідність на справжньому продукті? Ознайомтеся з нашими послугами розробки на NestJS: дослідженням архітектури, реалізацією, модернізацією та підготовкою до експлуатації.
Чотири етапи від ризиків продукту до готової до експлуатації системи на NestJS
- /01Змоделюйте предметні можливості й відповідальністьПростежте критичні шляхи, незмінні правила, власників даних, інтеграції, наслідки відмов і обов’язки команд. Визначте межі модулів до вибору розподіленої інфраструктури.
- /02Реалізуйте один показовий наскрізний зрізНа одному цінному наскрізному шляху перевірте ідентичність, авторизацію, перевірку під час виконання, збереження даних, одну ризикову інтеграцію, телеметрію, міграцію, розгортання та відкат.
- /03Зміцніть контракти й шляхи відмовиНавколо виявлених ризиків додайте контрактні та інтеграційні випробування, ідемпотентність, граничний час, обмежені повтори, звіряння, докази навантаження, контроль залежностей і діагностику інцидентів.
- /04Передайте експлуатацію й поліпшуйте систему за доказамиПередайте команді-власнику панелі показників, сповіщення, експлуатаційні інструкції, архітектурні рішення, доступи та навчальні відновлення. За поведінкою робочої системи уточнюйте бюджети й будову.
@Module({ controllers: [OrdersController], providers: [OrdersService] })
export class OrdersModule {}
За якими доказами слід оцінювати відповідність NestJS продукту?
За якими доказами слід оцінювати відповідність NestJS продукту?
Перевірте NestJS на справжніх обмеженнях вашого продукту
Надайте критичні шляхи, поточну архітектуру, інтеграції, вимоги безпеки, характер навантаження, склад команди й ризики виконання. Ми визначимо найменше корисне оцінювання або показовий наскрізний зріз і докази, потрібні для відповідального рішення.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Як зменшити технічний ризик до інвестування
Посібник із передінвестиційної технічної перевірки: мета, докази, архітектура, безпека, дані, випуск змін, стійкість, люди, постачальники, витрати, висновки, умови угоди та перші 100 днів.
8 хв читання
08 Sep 2026
Що робить CTO з частковою зайнятістю: повноваження, рішення, робочий ритм і завершення співпраці
Практичний посібник про відповідальні результати, докази, права ухвалення рішень, щотижневу роботу, протидію кризам, показники й умови завершення роботи технічного керівника з частковою зайнятістю.
8 хв читання
08 Sep 2026
NestJS для бізнес-застосунків: архітектура, переваги й компроміси
Практичний посібник із вибору NestJS: модулі, упровадження залежностей, межі TypeScript, модульні моноліти, способи доставки, безпека, тестування, робота в хмарі та доречність каркаса.
9 хв читання
01 Aug 2026