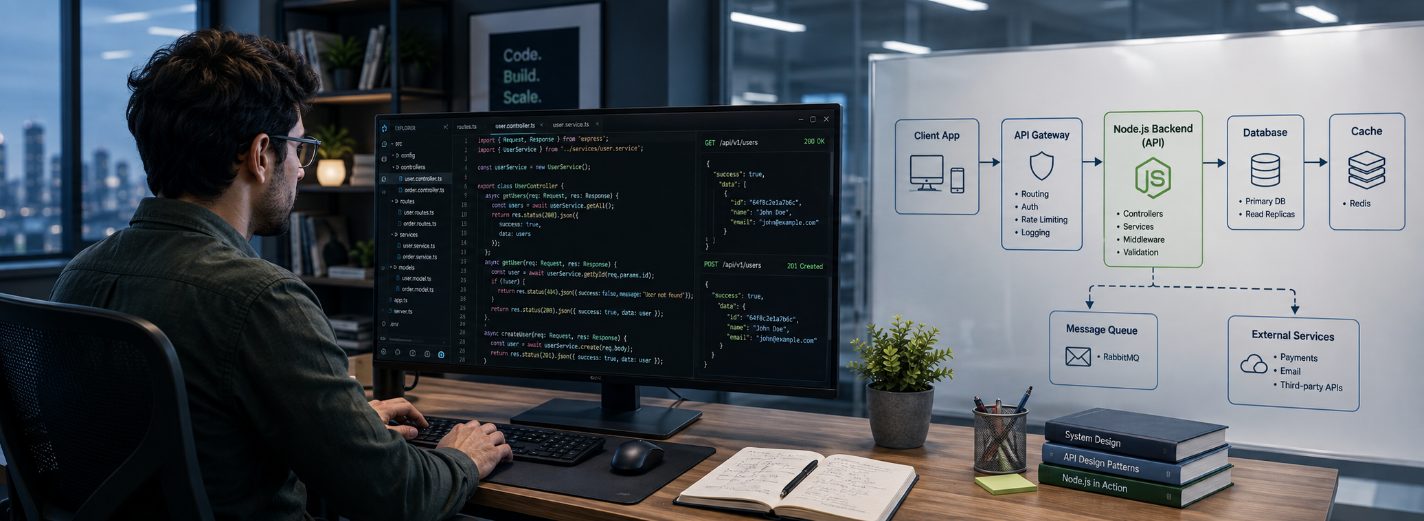
NestJS для SaaS, FinTech и корпоративных продуктов: когда выбирать
- NestJS
- Backend Development
- Node.js
- API Development
- SaaS
Как определить, подходит ли NestJS для SaaS, FinTech и корпоративного продукта
NestJS часто представляют как «Angular для серверной части»: TypeScript, декораторы, внедрение зависимостей, модули, защитники, конвейеры обработки и явное предпочтение прозрачной структуры. Это меткое сокращение, но оно не отвечает на главный вопрос владельца продукта: облегчит ли эта программная платформа изменения, защиту, испытания и многолетнюю эксплуатацию именно нашей серверной системы?
Для SaaS, FinTech, торговых площадок и корпоративных систем ответ часто положителен, если у продукта есть содержательная предметная область, несколько интеграций, множество ролей, длительный срок сопровождения и команда, которой помогают общие правила. NestJS даёт такой команде язык для разделения транспорта, прикладного управления сценариями, правил бизнеса и инфраструктуры. Его ценность растёт вместе с числом участников и возможных путей изменения.
Та же структура может стать лишним бременем для краткосрочной вспомогательной программы, небольшого API, вычислительно сложной задачи, которой лучше соответствует другая среда выполнения, или команды с глубоким опытом в иной экосистеме. Ответственное технологическое решение сравнивает ограничения продукта, доступные знания, библиотеки, характеристики производительности, способ развёртывания и полную стоимость владения. Услуги разработки на NestJS полезны, когда превращают это сравнение в пригодную к эксплуатации систему, а не просто добавляют модную технологию в набор инструментов.
Начинайте с потребностей продукта, а не с популярности платформы
Начинайте с самых сложных частей продукта. Платформе SaaS для нескольких изолированных клиентов могут требоваться разделение клиентских данных, учёт потребления, права тарифных планов, фоновые задания, журнал проверок и безопасное развитие схемы. Для FinTech важнее могут быть идемпотентное движение средств, точная авторизация, сверка, неизменяемые доказательства и поведение при ухудшении работы поставщика. Торговая площадка объединяет идентификацию, каталог, поиск, запасы, заказы, выплаты, споры и оповещения. Корпоративное программное обеспечение добавляет долгосрочные контракты, SSO, подробные разрешения, импорт, отчётность и интеграции с непривычными способами отказа.
NestJS подходит таким продуктам, поскольку модуль может объединить контроллеры, сценарии использования, правила и адаптеры отдельной предметной возможности за видимой границей. Сама платформа эту границу не находит. Команда всё равно должна определить, кто отвечает за правило, какое состояние должно оставаться согласованным, какие события могут прийти дважды и какие данные разрешено читать другому модулю. Распределение каталогов по техническим слоям, когда каждая служба импортирует каждое хранилище, лишь создаёт видимость архитектуры без её защиты.
Оценивайте соответствие на конкретных путях. Проследите регистрацию и создание среды клиента, платёж и возврат средств, отмену заказа, смену роли, неудачный вебхук, массовый импорт и восстановление после внешнего отказа. Для каждого пути запишите неизменные правила, владельцев данных, цели задержки и доступности, нормативные доказательства, компенсацию отказа и команду, ответственную в два часа ночи. Если модули NestJS делают эти обязанности понятнее и легче для проверки, платформа помогает. Если границы остаются нечёткими, дополнительные декораторы проект не спасут.
Рассматривайте TypeScript как контракт, а не гарантию безопасности
TypeScript облегчает навигацию, переработку кода, подсказки редактора и сотрудничество в большой кодовой базе. Он позволяет явно определить DTO, входные данные сценариев, предметные значения и интерфейсы адаптеров. Он также поддерживает созданные из описания клиенты OpenAPI или общие пакеты схем, благодаря которым команды клиентской и серверной частей раньше замечают несовместимые изменения. Наибольшую пользу типы приносят тогда, когда выражают смысл для бизнеса — Money, TenantId, ApprovedTransfer, — а не пропускают через всю систему примитивные строки и объекты неопределённой формы.
Типы времени компиляции исчезают во время выполнения. Запросы, сообщения очередей, строки базы данных, переменные среды, данные вебхуков и ответы сторонних систем не заслуживают доверия, пока их не разобрали и не проверили. Конвейеры NestJS и библиотеки проверки могут защищать границы HTTP, но та же дисциплина нужна потребителям сообщений, плановым заданиям, настройкам и интеграционным адаптерам. Отклоняйте неверные данные с полезным объяснением; не преобразуйте молча значения, если это меняет их смысл.
Общий интерфейс TypeScript не становится контрактом API автоматически. Если производитель и потребитель развёртываются независимо, нужны версионированная схема времени выполнения, правила совместимости, контрактные испытания и путь удаления устаревшей версии. Не делитесь внутренними сущностями хранилища лишь ради устранения повторов: это связывает графики выпусков и размывает ответственность. Наше руководство об общих контрактах TypeScript объясняет, где созданные или общие определения помогают, а где превращаются в скрытую распределённую зависимость.
- Каналы взаимодействия: REST, GraphQL, WebSockets, очереди, плановые задания и потребители событий могут использовать общие прикладные правила, тогда как каждая граница отдельно проверяет входные данные и определяет поведение при отказе.
- Устройство продукта: SaaS, FinTech, торговые площадки и корпоративные платформы выигрывают, когда модули выражают предметные возможности, ответственность, неизменные правила и направления зависимостей, а не только техническую структуру каталогов.
- Интеграционная нагрузка: платежи, идентификация, CRM, ERP, сообщения, хранилища и партнёрские API требуют ограниченных адаптеров, предельного времени, идемпотентности, сверки, контрактных испытаний и видимых отказов, а не только обёрток SDK.
Усложняйте архитектуру лишь по требованию продукта
Начинайте с модульного монолита, если одна продуктовая команда совместно меняет систему, а границы предметных областей ещё формируются. Локальные вызовы и транзакции легче осмыслить, чем сеть служб, тогда как модули NestJS способны сохранять ответственность и направления зависимостей. Выделяйте отдельную службу лишь тогда, когда доказательства подтверждают потребность в независимом масштабировании, самостоятельных выпусках, изоляции отказов, нормативном разделении или стабильной предметной возможности под ответственностью другой команды.
У масштабирования несколько измерений. Рост потока HTTP может потребовать не зависящих от состояния экземпляров приложения и ограниченных пулов соединений. Медленной или неравномерной работе могут понадобиться очереди, идемпотентные потребители, противодавление, пределы повторных попыток и обработка недоставленных сообщений. Пути с преобладанием чтения могут выиграть от кеширования с явными правилами свежести и сброса. Большие отчёты, обработка медиа, поиск и аналитика могут принадлежать специализированным компонентам. Разделение всего на микросервисы не исправит перегруженную базу данных, неограниченный запрос или синхронную цепь зависимостей.
Установите бюджеты до того, как нагрузка вынудит это сделать: предельное время запросов, возраст очереди, одновременность, размер данных, память, соединения с базой, квоты сторонних служб, время восстановления и допустимую потерю данных. Измеряйте процентили задержки, ошибки, насыщение ресурсов и результаты бизнеса по маршрутам и зависимостям. Нагрузочные испытания должны воспроизводить показательные данные и условия отказа. Правильная архитектура — простейшая из тех, что удовлетворяют измеренный спрос и доступны для эксплуатации команде-владельцу.
Стройте безопасность как систему решений
NestJS предоставляет полезные механизмы — защитники, перехватчики, конвейеры, фильтры, модули и метаданные, — но сами механизмы не определяют модель безопасности. Начните с ценных ресурсов, участников, границ доверия, способов злоупотребления и последствий. Отделите аутентификацию от авторизации: проверка маркера доступа устанавливает лицо, но не доказывает его право читать данные этой организации, одобрять этот платёж, менять это поле или действовать при текущем состоянии ресурса.
Применяйте авторизацию с отказом по умолчанию как можно ближе к операции и её данным. Относитесь к контексту организации-клиента, переданной идентичности и утверждениям о роли как к чувствительным данным безопасности. Проверяйте каждую внешнюю границу, ограничивайте размеры тела и загрузок, унифицируйте ошибки без раскрытия внутренних подробностей, защищайте и меняйте секреты, ограничивайте исходящие вызовы и фиксируйте привилегированные действия. Пределы частоты должны соответствовать правилам продукта — анонимному IP-адресу, учётной записи, организации, ключу API, маршруту или стоимости операции, — а не одному произвольному счётчику.
Продуктам FinTech и регулируемым системам нужны не только средства контроля, но и доказательства: кто одобрил действие, какая политика и версия программы выполнялась, дублировалось ли событие, как сверили неудачный вызов поставщика и кто может получить запись без раскрытия чувствительных данных. Моделирование угроз, проверка зависимостей, безопасный выпуск, резервные копии, учебные восстановления и ответственность за происшествия выходят за пределы любой платформы. NestJS помогает последовательно применять правила, но организация сама определяет их смысл.
Проверяйте риски, которых не видит система типов
Внедрение зависимостей позволяет заменять взаимодействующие компоненты, но пригодная к испытаниям кодовая база всё равно требует осознанных границ. Не связывайте предметные правила с контроллерами и базами данных. Неизменные правила проверяйте быстрыми модульными испытаниями; хранилища, миграции, очереди, кеши и адаптеры поставщиков — с настоящей совместимой инфраструктурой; открытые контракты — на совместимость с прежними версиями. Сквозные испытания оставьте для критических путей, где важно поведение собранной системы.
Проверяйте не только успешные запросы, но и смысл отказов. Что произойдёт, если платёж превысит время ожидания уже после приёма поставщиком, тот же вебхук придёт трижды, исполнитель задания аварийно завершится после побочного действия, организацию отключат во время сеанса, миграция встретит старые данные или одна зависимость замедлится? Проверьте идемпотентность, границы транзакций, безопасность повторов, предположения о порядке, авторизацию, частичные отказы, сверку и наблюдаемость. Подмены, всегда возвращающие аккуратные ответы, скрывают именно то поведение, которое проявится в рабочей системе.
Сопровождаемость видна по цене безопасного изменения. У нового правила должно быть одно достоверное место; новая интеграция должна помещаться за адаптером; изменение схемы — предусматривать выпуск и откат; происшествие — прослеживаться через запрос, задание и внешний вызов. По мере развития системы пересматривайте направления зависимостей и связанность модулей. Высокий процент покрытия не исправит испытания, проверяющие подробности реализации, а аккуратная схема модулей — приложение, которое никто не умеет диагностировать.
Выбирайте партнёра по NestJS по доказательствам, которые он оставляет
Компетентный партнёр должен оставить продукт более понятным и лёгким для изменения его владельцами. Попросите предоставить запись решений, обосновывающих архитектуру, карту ответственности за модули и данные, явные нефункциональные требования, версионированные контракты, модель угроз для критических путей, планы переноса и отката и панели эксплуатационных показателей. Эти материалы показывают, решает ли команда проблему продукта или лишь собирает возможности программной платформы.
Оценивайте исполнение с помощью тонких сквозных срезов, приближённых к рабочей системе. Убедительный ранний срез может аутентифицировать пользователя, проверить его доступ к организации, выполнить один ценный сценарий, сохранить данные, опубликовать идемпотентное задание, предоставить телеметрию и пройти запланированный конвейер развёртывания. Так самые рискованные предположения проверяются раньше, чем после месяцев горизонтальной работы над «основой». С самого начала требуйте просмотра кода, автоматических проверок, правил зависимостей, одинаковости сред и передачи знаний.
Коммерческий объём должен называть результаты и доказательства: реализованные пути, проверенные интеграции, соблюдённые бюджеты производительности, устранённые риски, переданную документацию и происшествия, которые команда умеет обрабатывать. Остерегайтесь оценок без переноса данных, неопределённости поставщиков, проверки безопасности, наблюдаемости, подготовки выпусков и стабилизации после запуска. Самая дешёвая разработка может создать самую дорогую модель владения, если каждое изменение зависит от первоначального поставщика.
NestJS создаёт ценность, когда его правила облегчают понимание ответственности, изменений и отказов. Платформа даёт структуру, а команда должна наполнить её решениями.— GARNO.TECH
Решение: при каких условиях NestJS оправдывает выбор
NestJS оправдывает выбор, когда команда TypeScript строит долговечную серверную систему с содержательными предметными правилами, множеством путей изменений, внешними интеграциями, несколькими каналами взаимодействия и потребностью в последовательной архитектуре. Он особенно полезен, когда общие правила снижают расходы на согласование: разработчики могут находить ответственных, проверять направления зависимостей, испытывать сценарии и применять сквозные правила, не изобретая новый подход для каждой возможности.
Выберите другую технологию, если характер нагрузки, экосистема, требования к задержке и библиотекам, реалии найма или условия эксплуатации явно отдают ей предпочтение. Даже когда NestJS подходит, начинайте с минимального устройства: чётких модулей, одного развёртываемого приложения, где это возможно, настоящей проверки во время выполнения, закреплённой ответственности за данные, надёжных заданий, наблюдаемых интеграций и дисциплины выпуска. Добавляйте посредники сообщений, службы, кеши и шлюзы в ответ на измеренные ограничения.
Программная платформа должна исчезнуть за результатами продукта. Клиентам не нужны декораторы; им нужны правильные счета, защищённые данные, предсказуемое исполнение заказов, устойчивые интеграции и новые возможности без разрушения вчерашнего поведения. Оценивайте выбор по этим результатам и способности команды поддерживать их после первого запуска.
Нужно проверить соответствие на настоящем продукте? Ознакомьтесь с нашими услугами разработки на NestJS: исследованием архитектуры, реализацией, модернизацией и подготовкой к эксплуатации.
Четыре этапа от рисков продукта до готовой к эксплуатации системы на NestJS
- /01Смоделируйте предметные возможности и ответственностьПроследите критические пути, неизменные правила, владельцев данных, интеграции, последствия отказов и обязанности команд. Определите границы модулей до выбора распределённой инфраструктуры.
- /02Реализуйте один показательный сквозной срезНа одном ценном сквозном пути проверьте идентичность, авторизацию, проверку во время выполнения, сохранение данных, одну рискованную интеграцию, телеметрию, миграцию, развёртывание и откат.
- /03Укрепите контракты и пути отказаВокруг выявленных рисков добавьте контрактные и интеграционные испытания, идемпотентность, предельное время, ограниченные повторы, сверку, доказательства нагрузки, контроль зависимостей и диагностику происшествий.
- /04Передайте эксплуатацию и улучшайте систему по доказательствамПередайте команде-владельцу панели показателей, оповещения, эксплуатационные инструкции, архитектурные решения, доступы и учебные восстановления. По поведению рабочей системы уточняйте бюджеты и устройство.
@Module({ controllers: [OrdersController], providers: [OrdersService] })
export class OrdersModule {}
Какие доказательства должны определять, подходит ли NestJS продукту?
Какие доказательства должны определять, подходит ли NestJS продукту?
Проверьте NestJS на настоящих ограничениях вашего продукта
Предоставьте критические пути, текущую архитектуру, интеграции, требования безопасности, характер нагрузки, состав команды и риски исполнения. Мы определим минимальную полезную оценку или показательный сквозной срез и доказательства, необходимые для ответственного решения.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Индивидуальная разработка WordPress или готовая тема: как выбрать
Сравните индивидуальную разработку WordPress и готовые темы по соответствию рабочим процессам, удобству редакторов, быстродействию, доступности, интеграциям, безопасности, сопровождению, стоимости и рискам переноса.
8 мин чтения
02 Aug 2026
Архитектура BFF для Angular: практическое руководство по обоснованному выбору
Узнайте, когда BFF для Angular усиливает безопасность, упрощает контракты, формирование страниц и выпуск изменений, а когда дополнительный сетевой переход и эксплуатационные расходы себя не оправдывают.
10 мин чтения
09 Sep 2026
Как спланировать облачную разработку бизнес-приложения в Azure
Практическое руководство по планированию приложений Azure на основе данных о нагрузке: архитектура, миграция, идентификация, автоматизация поставки, надежность, эксплуатация и стоимость.
8 мин чтения
04 Aug 2026