Главная Наши публикации
Как спланировать серверную часть на NestJS: границы, архитектура и реализация

Как спланировать серверную часть на NestJS: границы, архитектура и реализация

  • NestJS
  • Node.js
  • backend development
  • API development
  • web applications
  • software architecture
Как спланировать серверную часть на NestJS: границы, архитектура и реализация

Практическое руководство по планированию серверной части на NestJS вокруг деловых возможностей, договоров API, ответственности за данные, безопасности, взаимодействия с системами, фоновой работы, эксплуатации и измеримых этапов.

Как спланировать серверную часть на NestJS: границы, архитектура и реализация

Проект серверной части на NestJS должен начинаться с деловой операции, а не с хранилища кода. Выберите показательный путь — создание учетной записи, расчет предложения, оформление заказа, планирование услуги, перевод денежных средств или урегулирование претензии — и проследите его от запроса клиентского приложения до авторитетной записи, внешних поставщиков, асинхронной работы, вмешательства сотрудника и окончательного подтверждения. Так становятся видны решения, за которые должна отвечать серверная часть.

Составьте краткое описание границ, в котором названы пользователи и системы, деловые результаты, юрисдикции, критически важные процессы, классы данных, обязательства по услугам, внешние взаимодействия, предположения о нагрузке, целевые показатели доступности и восстановления, необходимость переноса, срок реализации и явные исключения. Добавьте цену повторной обработки, устаревших данных, неразрешенного действия, запоздалого ответа и отказа поставщика. «Создать API» — не границы проекта. А вот «принять заказ только один раз, зарезервировать товар, получить оплату и обеспечить восстановление каждого неопределенного состояния» — проверяемая задача.

Отделите факты от предположений. Соберите схемы действующих процессов, договоры, образцы данных, историю инцидентов, сведения об объемах и задержках, возможности клиентских приложений, требования безопасности и знания людей, которые обрабатывают исключения. Для каждого неизвестного назначьте ответственного и дату выяснения. Планирование нужно не для предсказания каждой конечной точки, а для того, чтобы важные границы, необратимые решения и последовательность обучения стали видны до того, как код превратит догадки в зависимости.

Выбирайте NestJS за четкую структуру, а не за популярность

NestJS предоставляет структурированную модель приложения на Node.js: модули организуют связанные возможности, контроллеры принимают запросы по каналам связи, поставщики зависимостей содержат поведение приложения и его зависимости, а контейнер внедрения зависимостей собирает их вместе. Модули изначально скрывают своих поставщиков и открывают лишь намеренно экспортированные составляющие. Это дает команде общий язык для границ, но сама платформа не способна решить, где должны проходить деловые границы.

Стройте модули вокруг таких возможностей, как идентификация, учетные записи, каталог, заказы, выставление счетов, планирование или уведомления, а не вокруг технических папок со всеми контроллерами и всеми службами. Транспортные DTO оставляйте на внешней границе; проверяйте недоверенные данные во время выполнения; преобразуйте их в команды и значения предметной области; возвращайте явные договоры ответа. Открытая поверхность модуля должна быть меньше его внутренней реализации. Циклические импорты и глобальные модули обычно указывают на проблему с ответственностью, а не на отсутствующий декоратор.

Для большинства новых продуктов начинайте с модульного монолита. Он сохраняет простые транзакции, одно развертывание, непосредственную отладку и меньшие операционные расходы, одновременно обеспечивая внутренние границы. Выделяйте отдельную службу лишь тогда, когда это подтверждают масштаб, доступность, независимость выпуска, изоляция безопасности, ответственность за данные, технология или устройство команды. Микросервисы, введенные как признак зрелости, распределяют между системами задержки, частичные отказы, согласование данных, испытания, развертывание и реагирование на инциденты еще до того, как продукт оправдает такую сложность.

TypeScript облегчает перестройку кода и общие договоры, но типы времени компиляции исчезают при выполнении и не проверяют запросы, сообщения, переменные среды или записи базы данных. Каналы проверки Nest, схемы, проверка DTO, защитные правила, перехватчики и фильтры исключений помогают одинаково обрабатывать внешние границы. Применяйте их для воплощения явной политики, а не для сокрытия деловых правил в нагромождении декораторов, которое никто не может проследить.
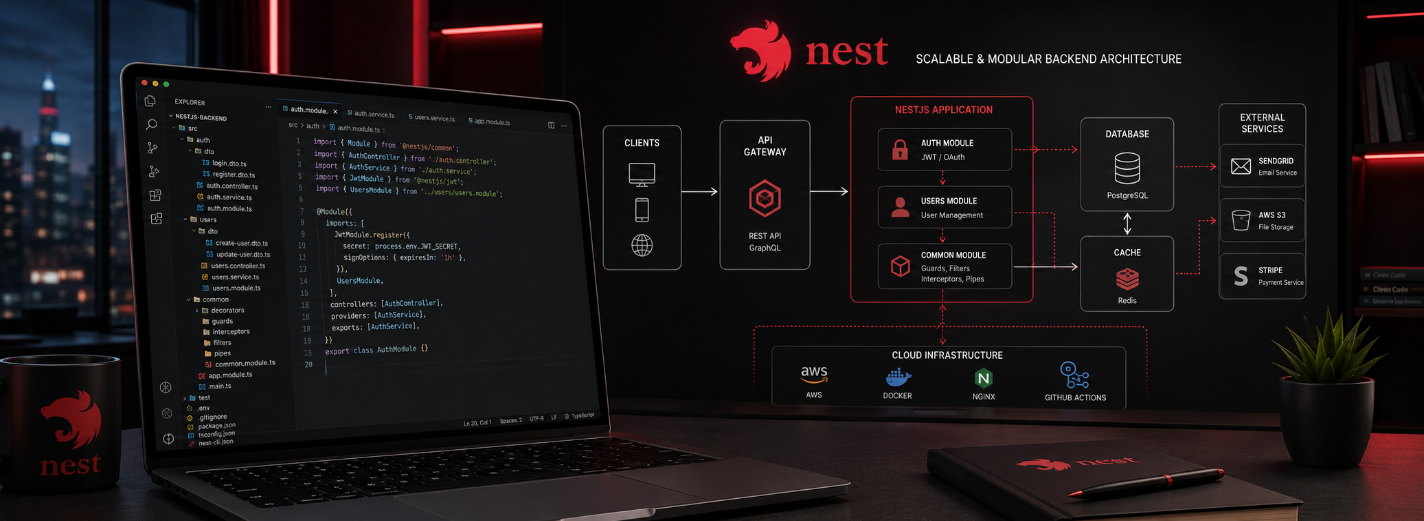
  • Модули деловых возможностей с узкими открытыми договорами, явной ответственностью за данные и владением, выдерживающим рост команды.
  • Договоры TypeScript, подкрепленные проверкой во время выполнения, сосредоточенными правилами предметной области, проверками совместимости и версиями изменений схемы.
  • REST, GraphQL, WebSocket, сообщения, очереди и события, выбранные по потребностям рабочего процесса, а не добавленные заранее.
  • Базы данных, кеши, посредники сообщений и облачные службы, соединенные с ограничением времени, идемпотентностью, наблюдением, сверкой и восстановлением.

Планируйте серверную часть как целостную рабочую систему

Планируйте службы вокруг результатов, а не перечня конечных точек. Исследование продукта должно определить участников, разрешения, состояния, переходы, неизменные правила, исключения и уровни обслуживания. В проекте API следует использовать договоры REST, GraphQL, WebSocket или сообщений лишь там, где каждый способ передачи соответствует задаче. Версии, разделение на страницы, фильтрация, смысл ошибок, идемпотентность, ограничение частоты, прекращение поддержки и ответственность потребителя должны быть частью исходного договора.

Определите ответственность за данные до выбора ORM. Очертите границы транзакций, требования уникальности, сроки хранения, уровни конфиденциальности, потребность в аудите, отчетность, поиск, ответственность за кеш и перенос действующих записей. Сохраняйте версии изменений схемы и обеспечивайте их прямую совместимость с поэтапными выпусками. Проверяйте восстановление и сверку. Абстракция хранилища полезна, когда выражает потребности предметной области в сохранении; универсальное хранилище, скрывающее все полезные возможности базы данных, является лишним обрядом.

Сделайте идентификацию и предоставление разрешения составляющей каждой операции. Аутентификация устанавливает, кто или что обращается; авторизация определяет, может ли эта сущность выполнить такое действие над этим ресурсом в его текущем состоянии. Осознанно смоделируйте клиента, сотрудника, администратора, партнера, служебную учетную запись и делегированный доступ. Защитите восстановление учетной записи, жизненный цикл сеансов и маркеров доступа, ключи API, привилегированные действия, изоляцию организаций-клиентов и следы аудита. Повторно проверяйте разрешение внутри поведения приложения там, где транспортное защитное правило не может выразить политику на уровне конкретной записи.

Планируйте асинхронную работу по деловому обещанию. Используйте очередь для работы, которая может завершиться позже, требует ограниченных повторных попыток, сглаживает нагрузку или должна пережить отказ процесса. Определите идентичность задания, ключ идемпотентности, порядок, время ожидания, расписание повторов, обработку окончательно неудачных заданий, отмену, видимость и сверку. Не сообщайте «завершено» лишь потому, что задание принято. Дайте пользователям правдивое состояние ожидания, а сотрудникам — способ просмотреть, повторить или разрешить зависшую работу.

Понимайте, когда NestJS уместен, а когда лучше выбрать другое средство

Услуги разработки приложений на NestJS уместны для продуктов со значительным опытом в TypeScript, меняющимися деловыми правилами, несколькими клиентскими приложениями, операциями по ролям, внешними взаимодействиями, запланированными заданиями или работой в очереди, обменом в реальном времени и командой, которой полезна последовательная структура. Финтех, логистика, здравоохранение, бронирование, CRM, торговля и платформы B2B могут соответствовать этим условиям, но сама отрасль ничего не доказывает.

Выберите более простую платформу Node.js или функцию без управления сервером, если служба действительно мала, недолговечна и имеет узкие операционные потребности. Другая среда выполнения лучше, когда к ней ведут сильнейшие навыки команды по эксплуатации, обязательная библиотека, жесткие требования реального времени, интенсивные вычисления на CPU, ограничения памяти или политика платформы. Nest может работать через адаптеры Express или Fastify, разные способы передачи, базы данных и очереди, но возможность выбора тоже стоит денег. Выбирайте только то, за что продукт готов отвечать.

Не отождествляйте NestJS с микросервисами. Модульный монолит с хорошими границами часто дает лучший первый выпуск. Так же внедрение зависимостей само по себе не создает хорошей архитектуры: огромная служба, которую внедряют повсюду, остается огромной зависимостью. Платформа является правильным выбором, когда ее соглашения уменьшают потребность в согласовании и делают правила, испытания и эксплуатацию предсказуемее, чем более легкий подход.

NestJS создает ценность, когда его структура облегчает понимание и проверку деловой ответственности, правил безопасности, отказов внешних систем и работы в рабочей среде, а не когда декораторы лишь придают коду упорядоченный вид.— GARNO.TECH Engineering Team

Выбирайте партнера по доказательствам и дисциплине работы

Оценивайте поставщика услуг разработки на NestJS по настоящему решению, а не по перечню технологий. Дайте кандидатам один критически важный путь, неопределенное требование, сценарий отказа внешнего поставщика, ограничения данных и срок реализации. Попросите их назвать предположения, альтернативы, риски, первое доказательство и то, что они отложат. Сильные партнеры переводят технический выбор на язык обещаний клиенту, операционной нагрузки, угроз безопасности и стоимости изменения.

Изучите недавние доказательства: границы модулей, договоры API, стратегию переноса, проверки разрешений, восстановление очередей, журналы и трассировку, проверки состояния, последовательность развертывания, возврат предыдущей версии, восстановление базы данных и выводы из инцидентов. Выясните, кто отвечает за архитектуру, уточнение продукта, обеспечение качества, инфраструктуру и поддержку рабочей среды. Убедитесь, что опытные специалисты, формирующие предложение, останутся вовлеченными, и узнайте, как записываются решения, когда команды или поставщики не согласны.

Коммерческая модель должна поддерживать надлежащую реализацию. Определите результаты и условия приемки для каждого этапа, состав команды, доступность людей, передачу интеллектуальной собственности, доступ к хранилищам кода и облаку, лицензии третьих сторон, сообщения об угрозах, управление изменениями, срок поддержки и порядок выхода. Избегайте твердого обещания, построенного на неизвестных данных и взаимодействиях; так же избегайте неограниченной почасовой оплаты без измеримых контрольных точек. Полезный договор делает неопределенность видимой и распределяет ответственность за ее устранение.

Реализуйте продукт сквозными деловыми частями. Первая часть должна охватить проверку запроса, предоставление разрешения, поведение предметной области, сохранение, одно настоящее внешнее взаимодействие, при необходимости асинхронную работу, наблюдение за системой, развертывание и одно операционное исключение. Она может поддерживать лишь одного пользователя и одну операцию, но доказывает важнейшие риски в среде, приближенной к рабочей. Этапы только с инфраструктурой или конечными точками откладывают доказательство того, что все части действуют вместе.

Для каждого этапа определите деловой результат, границы, явные исключения, примеры приемки, условия нагрузки и отказа, проверки безопасности, влияние переноса, ответственного за эксплуатацию, способ выпуска и возврата. Для клиентов и поставщиков применяйте проверки договоров, для границ базы данных и инфраструктуры — проверки взаимодействия, для правил — сосредоточенные модульные проверки, а для критических путей — сквозные испытания. Проверяйте идемпотентность, одновременные действия, истечение времени, частичный отказ, неразрешенные записи и восстановление, а не только правильные запросы.

Превратите план в первый выпуск, который можно проверить

Подготовьте рабочую среду до запуска. Создавайте структурированные журналы с идентификатором связи и безопасным контекстом, распределенные трассы через внешние вызовы и задания, показатели, связанные с обещаниями службы, и действенные уведомления с ответственными и инструкциями. Отделяйте жизнеспособность от готовности: процесс может работать, но не быть способен обслуживать запросы из-за недоступной критической зависимости, незавершенного изменения схемы или нехватки ресурса. Обеспечьте корректное завершение работы, контролируемо завершайте активные запросы и работу исполнителей.

Определите доказательства достаточной мощности, пределы автоматического масштабирования, пулы соединений с базой, параллельность очередей, квоты поставщиков, секреты, шифрование, резервные копии, проверенное восстановление, сроки хранения, реагирование на уязвимости, обновление зависимостей и роли при инцидентах. Информационные панели должны отвечать, могут ли клиенты завершить критически важные пути и способны ли сотрудники сверить неопределенную работу. Одна лишь доступность инфраструктуры не доказывает правильности службы.

Качественный план NestJS завершается назначенными ответственными и доказательствами: кто отвечает за каждый модуль, API, набор данных, внешнее взаимодействие, очередь, уведомление, изменение схемы, правило безопасности и поставщика; что первый выпуск меняет для пользователя; как сдерживается отказ; когда понадобится следующее архитектурное решение. Ведите краткий журнал решений и пересматривайте предположения, когда меняются нагрузка, регулирование, границы продукта или ответственность команд.

GARNO.TECH может провести серверную часть от исследования и карты рисков через архитектуру, реализацию, перенос, испытания, инфраструктуру и запуск до передачи знаний. Если вам нужен инженерный партнер по NestJS, изучите наши услуги разработки на NestJS. Принесите один критически важный путь, его участников, данные, имеющиеся доказательства и желаемый результат; мы превратим их в ограниченную первую часть, ценность и операционное поведение которой можно проверить.

Четыре основы рабочей серверной системы на NestJS
/ 01
Предметные модули с ответственными
Организуйте модули вокруг деловых возможностей с узкими открытыми API, явной ответственностью за данные, специалистами по сопровождению и правилами изменений. Не включайте транспортную механику и внутренних поставщиков зависимостей в договор предметной области. Проверьте каждую границу повторным запросом, опозданием зависимости, отозванным разрешением и частичным отказом. Модуль заслуживает доверия, когда команда может показать, где каждое условие обнаруживают, записывают, сдерживают, исправляют и объясняют пользователю или сотруднику под настоящей производственной нагрузкой.
/ 02
Защищенные внешние границы
Проверяйте все недоверенные данные во время выполнения, устанавливайте личность, разрешайте конкретную операцию и записывайте существенные действия. Преобразуйте DTO в значения предметной области, чтобы транспортная форма не стала деловым правилом.
/ 03
Взаимодействия, подлежащие восстановлению
Определите договоры, время ожидания, ограниченные повторные попытки, идемпотентность, порядок, квоты, режимы ограниченной работы, сверку и средства для сотрудников применительно к базам данных, очередям и внешним поставщикам.
/ 04
Выпуски, пригодные к эксплуатации
Предоставляйте совместимые изменения схемы, структурированную телеметрию, содержательные показатели готовности и жизнеспособности, доказательства мощности, проверенный возврат и восстановление, обновления безопасности, рабочие инструкции и назначенных ответственных за инциденты.
@Module({
  imports: [PaymentInfrastructureModule],
  controllers: [PaymentsController],
  providers: [AuthorizePayment, CapturePayment, RefundPayment],
  exports: [PAYMENTS_PORT],
})
export class PaymentsModule {}
Превратите границы проекта NestJS в проверяемый план реализации

Покажите один критически важный путь, его данные, внешние взаимодействия, ограничения и имеющиеся доказательства. Мы определим ответственную архитектуру и первую сквозную часть, приближенную к рабочей среде.

Публикации

Наши исследования

Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.

Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.

Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.

Angular PWA или платформенное приложение: выбор по требованиям продукта

Практическое руководство по выбору между Angular PWA и платформенным мобильным приложением: автономная работа, синхронизация, установка, уведомления, возможности устройства, быстродействие, распространение, затраты, обновления и ответственность за жизненный цикл.

Angular PWA или платформенное приложение: выбор по требованиям продукта
GARNO.TECH

10 мин чтения

21 Sep 2026

Архитектура взаимодействия в реальном времени в Angular: WebSocket, SSE и RxJS

Как выбрать опрос, SSE или WebSocket и построить типизированные потоки RxJS с возобновлением соединения, защитой, восстановлением пропусков, согласованием состояния, ограничением памяти и производственным наблюдением.

Архитектура взаимодействия в реальном времени в Angular: WebSocket, SSE и RxJS
GARNO.TECH

10 мин чтения

18 Sep 2026

Как DevOps и облако Azure образуют пригодную к эксплуатации платформу поставки

Объедините архитектуру Azure с инфраструктурой как кодом, защищённой CI/CD, постепенным выпуском, удостоверением нагрузки, наблюдаемостью, реагированием на происшествия, масштабированием и FinOps.

Как DevOps и облако Azure образуют пригодную к эксплуатации платформу поставки
GARNO.TECH

9 мин чтения

04 Aug 2026

Мы используем файлы cookie для обеспечения безопасности и корректной работы нашего сайта. С вашего согласия мы также используем необязательные файлы cookie для аналитики и рекламных целей. Вы можете принять или отклонить использование необязательных файлов cookie. Вы можете изменить свои настройки в любое время. Подробнее — в нашей Политике использования файлов cookie.