Когда NestJS подходит для SaaS, FinTech и корпоративных продуктов
- NestJS
- Backend Development
- Node.js
- API Development
Когда NestJS подходит для SaaS, FinTech и корпоративных продуктов
NestJS часто представляют как «Angular для серверной части»: TypeScript, декораторы, внедрение зависимостей, модули, механизмы защиты и преобразования и выраженное предпочтение явной структуры. Такое сравнение удобно, однако не отвечает на главный вопрос владельца продукта: поможет ли этот фреймворк на протяжении нескольких лет безопаснее изменять, защищать, тестировать и эксплуатировать именно нашу серверную систему?
Для SaaS, FinTech, торговых площадок и корпоративных систем ответ часто будет положительным, если продукт обладает сложной предметной областью, несколькими интеграциями, множеством ролей, длительным сроком поддержки и командой, которой полезны общие правила. NestJS дает такой команде язык для разграничения транспорта, координации сценариев, бизнес-правил и инфраструктуры. Его ценность растет вместе с числом участников и путей внесения изменений.
Та же структура может стать лишней нагрузкой для краткосрочной утилиты, небольшого API, системы с тяжелыми вычислениями, которой лучше подходит другая среда выполнения, или команды с глубоким опытом в иной экосистеме. Ответственный выбор технологии учитывает ограничения продукта, доступные компетенции, библиотеки, производительность, модель развертывания и совокупную стоимость владения. Услуги по разработке на NestJS имеют смысл, когда превращают этот выбор в пригодную к эксплуатации систему, а не просто добавляют модный фреймворк в перечень технологий.
Начинайте с потребностей продукта, а не с популярности фреймворка
Начните с самых сложных частей продукта. SaaS-платформе для множества клиентов могут понадобиться изоляция клиентских сред, учет потребления, правила доступа по тарифу, фоновые задания, журнал аудита и безопасное развитие схемы данных. Для финансового продукта важнее могут быть идемпотентное движение средств, точная авторизация, сверка операций, неизменные доказательства и предсказуемое поведение при сбоях поставщика. Торговая площадка объединяет идентификацию, каталог, поиск, запасы, заказы, выплаты, споры и оповещения. Корпоративное программное обеспечение добавляет долгосрочные контракты, SSO, подробные разрешения, импорт, отчетность и интеграции, способные отказывать неожиданными способами.
NestJS подходит для таких продуктов, поскольку модуль может собрать контроллеры, сценарии, правила и адаптеры определенной возможности за видимой границей. Сам фреймворк эту границу не найдет. Команда все равно должна определить, кто владеет правилом, какое состояние обязано оставаться согласованным, какие события могут прийти дважды и какие данные разрешено читать другому модулю. Папки, организованные по техническим слоям, не защищают архитектуру, если каждая служба импортирует каждый репозиторий: они лишь создают ее видимость.
Оценивайте соответствие на конкретных сценариях. Проследите регистрацию и подготовку клиентской среды, платеж и возврат средств, отмену заказа, изменение роли, неудачное внешнее уведомление, массовый импорт и восстановление после сбоя сторонней службы. Для каждого сценария зафиксируйте неизменные условия, владельцев данных, целевое время ответа и доступность, регуляторные доказательства, компенсацию отказа и команду, которая отвечает за систему в два часа ночи. Если модули NestJS делают эту ответственность яснее и удобнее для проверки, фреймворк приносит пользу. Если границы остаются неясными, дополнительные декораторы замысел не спасут.
Используйте TypeScript как контракт, не полагаясь на него как на гарантию безопасности
- Каналы взаимодействия: REST, GraphQL, WebSockets, очереди, задания по расписанию и потребители событий могут использовать общие правила приложения, тогда как каждая граница отдельно проверяет входные данные и поведение при отказе.
- Устройство продукта: SaaS, FinTech, торговые и корпоративные платформы получают пользу, когда модули выражают возможности, ответственность, неизменные условия и направление зависимостей, а не только образуют технические папки.
- Интеграционная нагрузка: платежам, идентификации, CRM, ERP, обмену сообщениями, хранилищам и партнерским API нужны узкие адаптеры, предельное время ожидания, идемпотентность, сверка, контрактные тесты и наблюдаемые отказы, а не одни лишь оболочки SDK.
- Ответственность за эксплуатацию: выбирайте NestJS, если команда будет отвечать за долгоживущую службу и способна поддерживать границы, проверку данных во время выполнения, миграции, наблюдаемость, безопасность и обновления.
Развивайте архитектуру вслед за реальными потребностями продукта
TypeScript упрощает навигацию по коду, перестройку, подсказки редактора и сотрудничество в большой кодовой базе. Он позволяет явно описать DTO, входные данные сценариев, предметные значения и интерфейсы адаптеров. Сгенерированные клиенты OpenAPI или общие пакеты схем помогают командам клиентской и серверной частей раньше замечать несовместимые изменения. Наибольшую пользу типы приносят тогда, когда передают бизнес-смысл — Money, TenantId, ApprovedTransfer, — а не позволяют обычным строкам и нечетким объектам путешествовать по всей системе.
Во время выполнения типы, известные компилятору, исчезают. Запросы, сообщения из очереди, строки базы данных, переменные среды, содержимое внешних уведомлений и ответы сторонних служб остаются недоверенными, пока их не разобрали и не проверили. Механизмы преобразования NestJS и библиотеки проверки могут защитить границы HTTP, но та же дисциплина нужна для потребителей сообщений, заданий по расписанию, настроек и интеграционных адаптеров. Отклоняйте неверные данные с понятным объяснением и не преобразуйте молча значения так, что меняется их смысл.
Общий интерфейс TypeScript еще не становится контрактом API. Если производитель и потребитель развертываются независимо, необходимы версионированная схема времени выполнения, правила совместимости, контрактные тесты и путь вывода старой версии из употребления. Не делитесь внутренними моделями хранения только ради устранения повторов: это связывает графики выпуска и размывает ответственность. Наше руководство по общим контрактам TypeScript объясняет, где сгенерированные или общие определения помогают, а где становятся скрытой распределенной зависимостью.
Рассматривайте безопасность как систему взаимосвязанных решений
Начинайте с модульного монолита, если одна продуктовая команда изменяет систему совместно, а границы предметных областей еще формируются. Локальные вызовы и транзакции понятнее сети служб, тогда как модули NestJS способны сохранить ответственность и направление зависимостей. Выделяйте службу лишь тогда, когда факты подтверждают потребность в независимом масштабировании, самостоятельном выпуске, изоляции отказов, регуляторном отделении или устойчивой возможности, за которую отвечает другая команда.
У масштабирования есть несколько измерений. Рост HTTP-трафика может потребовать копий приложения без локального состояния и ограниченных пулов соединений. Медленную или неравномерную работу стоит переносить в очереди с идемпотентными потребителями, управлением потоком, ограниченными повторными попытками и отдельной обработкой сообщений, которые не удалось выполнить. Путям с большим количеством чтения может помочь кэширование с явными правилами актуальности и очистки. Большие отчеты, обработку мультимедиа, поиск и аналитику порой лучше поручить специализированным компонентам. Разделение всего на микросервисы не исправит перегруженную базу данных, запрос без ограничений или синхронную цепочку зависимостей.
Установите бюджеты до того, как нагрузка заставит это сделать: предельное время запроса, допустимый возраст сообщения в очереди, параллельность, размер данных, память, число соединений с базой, квоты сторонних служб, продолжительность восстановления и допустимую потерю данных. Измеряйте распределение задержки, ошибки, насыщение ресурсов и бизнес-результаты по маршрутам и зависимостям. Нагрузочные испытания должны использовать типичные данные и условия отказа. Правильная архитектура — самая простая из тех, что выдерживают измеренный спрос и посильны команде, которая действительно о ней заботится.
Тестируйте то, что остается за пределами системы типов
NestJS предоставляет полезные механизмы — защиту, перехват, преобразование, фильтры, модули и метаданные, — но сами механизмы не определяют модель безопасности. Начните с активов, участников, границ доверия, способов злоупотребления и последствий. Отделяйте аутентификацию от авторизации: проверка токена устанавливает личность, однако не доказывает, что она может читать данные этого клиента, одобрять этот платеж, изменять это поле или действовать при текущем состоянии ресурса.
Применяйте запрет по умолчанию как можно ближе к операции и ее данным. Воспринимайте контекст клиентской среды, переданную идентификацию и сведения о ролях как чувствительные для безопасности. Проверяйте каждую внешнюю границу, ограничивайте размер тела запроса и загрузок, унифицируйте ошибки без утечки внутренних подробностей, защищайте секреты, регулярно меняйте учетные данные, ограничивайте исходящие вызовы и регистрируйте привилегированные действия. Ограничение частоты должно соответствовать правилам продукта — анонимному IP-адресу, учетной записи, клиентской среде, ключу API, маршруту или стоимости операции, — а не одному произвольному счетчику.
Финансовым и регулируемым продуктам нужны не только средства контроля, но и доказательства: кто одобрил действие, какое правило и какая версия программы выполнялись, дублировалось ли событие, как согласовали неудачный вызов сторонней службы и кто может получить запись без раскрытия чувствительных данных. Моделирование угроз, проверка зависимостей, безопасная доставка изменений, резервные копии, учебные восстановления и ответственность за сбои лежат за пределами любого фреймворка. NestJS помогает последовательно применять правила, но организация должна сама определить, какой должна быть эта последовательность.
Выбирайте партнера по NestJS по доказательствам, которые остаются после его работы
Внедрение зависимостей позволяет заменять взаимодействующие компоненты, но пригодная для тестирования кодовая база все равно требует осознанных границ. Держите предметные правила независимыми от контроллеров и баз данных. Неизменные условия проверяйте быстрыми модульными тестами; репозитории, миграции, очереди, кэши и адаптеры сторонних служб — на настоящей совместимой инфраструктуре; публичные контракты — на обратную совместимость; а сквозные тесты оставляйте для критических сценариев, где важна совместная работа всех частей.
Проверяйте не только успешные запросы, но и поведение при отказе. Что произойдет, если платеж превысит время ожидания уже после принятия поставщиком, одно и то же внешнее уведомление придет трижды, исполнитель задания упадет после побочного действия, клиента отключат посреди сеанса, миграция встретит старые данные или одна зависимость замедлится? Проверьте идемпотентность, границы транзакций, безопасность повторов, предположения о порядке, авторизацию, частичные отказы, сверку и наблюдаемость. Имитации, всегда возвращающие аккуратные ответы, скрывают именно то поведение, которое покажет рабочая среда.
Удобство поддержки видно по стоимости безопасного изменения. У нового правила должно быть одно определенное место, новая интеграция должна помещаться за адаптером, изменение схемы — предусматривать постепенное внедрение и возврат, а сбой — прослеживаться через запрос, задание и внешний вызов. По мере развития системы пересматривайте направление зависимостей и связанность модулей. Высокое покрытие не компенсирует тесты, проверяющие подробности реализации, а чистая схема модулей не поможет, если приложение никто не способен диагностировать.
NestJS создает ценность, когда его правила помогают понять ответственность, изменения и отказы. Фреймворк предоставляет структуру, а команда должна наполнить ее решениями.— GARNO.TECH
Вывод: при каких условиях стоит выбрать NestJS
Сильный партнер должен оставить продукт более понятным и простым для изменений его владельцами. Попросите обоснование архитектуры, карту владельцев модулей и данных, явные нефункциональные требования, версионированные контракты, модель угроз для критических сценариев, планы переноса и возврата, а также рабочие панели показателей. По этим материалам видно, решает ли команда задачу продукта или лишь собирает возможности фреймворка.
Оценивайте выполнение на небольших сквозных фрагментах, близких к рабочей системе. Убедительный ранний результат может аутентифицировать пользователя, проверить его права в клиентской среде, выполнить ценный сценарий, сохранить данные, опубликовать идемпотентное задание, открыть телеметрию и пройти предусмотренный путь развертывания. Так самые рискованные предположения проверяются раньше, чем после месяцев горизонтального строительства «основы». С самого начала требуйте проверки кода, автоматизированных проверок, правил для зависимостей, согласованных сред и передачи знаний.
Коммерческий объем должен определять результаты и доказательства: реализованные сценарии, проверенные интеграции, соблюденные границы производительности, устраненные риски, переданную документацию и сбои, которые команда умеет обрабатывать. Остерегайтесь оценок без переноса данных, неопределенности стороннего поставщика, проверки безопасности, наблюдаемости, подготовки выпуска и стабилизации после запуска. Самое дешевое создание может дать самую дорогую модель владения, если каждое изменение зависит от первоначального подрядчика.
Превратите выбор фреймворка в модель эксплуатации
NestJS оправдывает свое место, когда команда TypeScript строит долговечную серверную систему с содержательными предметными правилами, множеством путей изменений, внешними интеграциями, несколькими каналами взаимодействия и потребностью в последовательной архитектуре. Он особенно полезен там, где общие правила снижают затраты на координацию: разработчики могут быстро найти ответственную часть, проверить направление зависимостей, протестировать сценарий и применить сквозную политику, не изобретая новый подход для каждой функции.
Выбирайте другую технологию, если характер нагрузки, экосистема, требования к задержке, нужные библиотеки, реальные возможности найма или эксплуатационная среда явно склоняют к ней. Даже когда NestJS подходит, начинайте с самого простого устройства: четкие модули, один развертываемый компонент там, где это возможно, настоящая проверка данных во время выполнения, определенные владельцы данных, надежные фоновые задания, наблюдаемые интеграции и дисциплина выпуска. Добавляйте посредники сообщений, отдельные службы, кэши и шлюзы лишь в ответ на измеренные ограничения.
Фреймворк должен стать незаметным за результатами продукта. Клиенту не нужны декораторы; ему нужны правильные счета, защищенные данные, предсказуемое выполнение заказов, устойчивые интеграции и новые функции, которые не разрушают вчерашнее поведение. Оценивайте выбор по этим результатам и по способности команды поддерживать их после первого запуска.
Хотите проверить пригодность NestJS на реальном продукте? Ознакомьтесь с нашими услугами по разработке на NestJS: исследованием архитектуры, реализацией, модернизацией и подготовкой к эксплуатации.
Четыре этапа от рисков продукта до пригодной к эксплуатации системы NestJS
- /01Определите возможности, владельцев и границыПроследите критические сценарии, неизменные условия, владельцев данных, интеграции, последствия отказов и обязанности команд. Определите границы модулей до выбора распределенной инфраструктуры.
- /02Реализуйте один сквозной фрагмент в рабочих условияхПроверьте идентификацию, авторизацию, проверку данных во время выполнения, хранение, одну рискованную интеграцию, телеметрию, миграцию, развертывание и возврат на ценном сценарии от начала до конца.
- /03Защитите контракты и сценарии отказаДобавьте контрактные и интеграционные тесты, идемпотентность, предельное время, ограниченные повторы, сверку, данные нагрузочных испытаний, контроль зависимостей и средства диагностики сбоев вокруг выявленных рисков.
- /04Передайте систему в эксплуатацию и улучшайте ее на основе данныхПредоставьте ответственной команде панели показателей, оповещения, эксплуатационные инструкции, архитектурные решения, доступ и учебные восстановления. Уточняйте бюджеты и устройство системы по ее поведению в рабочей среде.
@Injectable()
export class CreateOrderHandler {
  constructor(private readonly orders: OrderRepository) {}

  async execute(input: CreateOrderDto) {
    const order = Order.create(input);
    await this.orders.save(order);
    return { id: order.id };
  }
}
Какие доказательства должны определять пригодность NestJS для продукта?
Какие доказательства должны определять пригодность NestJS для продукта?
Сопоставьте NestJS с реальными ограничениями продукта
Опишите критические сценарии, действующую архитектуру, интеграции, требования безопасности, характер нагрузки, состав команды и риски разработки. Мы определим минимально достаточное исследование или сквозной фрагмент, близкий к рабочим условиям, и доказательства, необходимые для ответственного решения.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
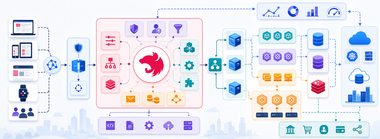
Архитектура NestJS для масштабируемых серверных систем: сначала границы, затем пропускная способность
Практическое руководство по архитектуре серверных систем NestJS: деловые модули, службы приложения, правила предметной области, ответственность за данные, надежные взаимодействия, решения о масштабировании и развитие модульного монолита.
8 мин чтения
07 Sep 2026
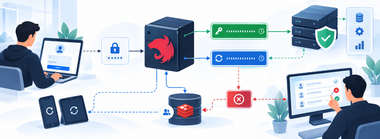
Аутентификация в NestJS: доступ, обновление токенов и прекращение сеансов
Построение надежной аутентификации в NestJS: краткосрочные токены доступа, серверные сеансы обновления, неделимая замена токенов, обнаружение повторного использования, защита браузера и управляемое прекращение сеансов.
9 мин чтения
08 Sep 2026
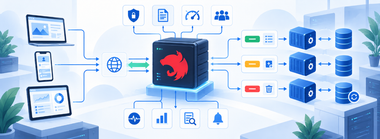
Надёжные REST API на NestJS: правила проектирования
Проектируйте REST API на NestJS с устойчивой семантикой ресурсов, ограниченной проверкой данных, однозначным разбиением на страницы, идемпотентностью, контролем одновременных изменений, безопасными ошибками, правилами совместимости и проверенным OpenAPI.
10 мин чтения
08 Sep 2026
Контракты TypeScript между Angular и NestJS
Как выбрать общий пакет, создание кода из OpenAPI или контракты на основе исполняемых схем для Angular и NestJS, не привязывая браузер к серверным сущностям и не путая статические типы с проверкой во время выполнения.
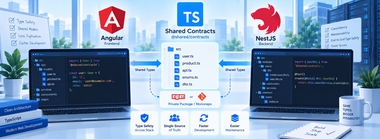
9 мин чтения
08 Sep 2026
Практическая архитектура модульного монолита на NestJS
Спроектируйте модульный монолит на NestJS с границами предметных областей, узкими открытыми API, ответственностью за данные, локальными транзакциями, надёжными событиями и обоснованным выделением служб.
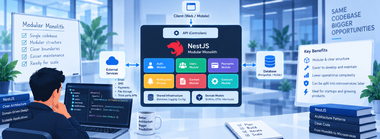
8 мин чтения
08 Sep 2026