Главная Наши публикации
Архитектура NestJS для масштабируемых серверных систем: сначала границы, затем пропускная способность
Архитектура NestJS для масштабируемых серверных систем: сначала границы, затем пропускная способность
- NestJS
- NestJS architecture
- backend architecture
- modular monolith
- TypeScript
- domain boundaries
- repositories
- microservices
Архитектура NestJS для масштабируемых серверных систем: сначала границы, затем пропускная способность
Серверная система становится масштабируемой, когда рост не превращает обычное изменение в переговоры с участием всей организации. Нагрузка — лишь одно измерение. Давление также создают количество функций, объем данных, регуляторные обязательства, отказы внешних систем, частота выпусков и число инженеров. Добавление копий приложения может увеличить пропускную способность, но не исправит общей размытой ответственности, скрытых транзакций, циклических зависимостей или обратного вызова платежной системы, неопределенное состояние которого никто не умеет сверить.
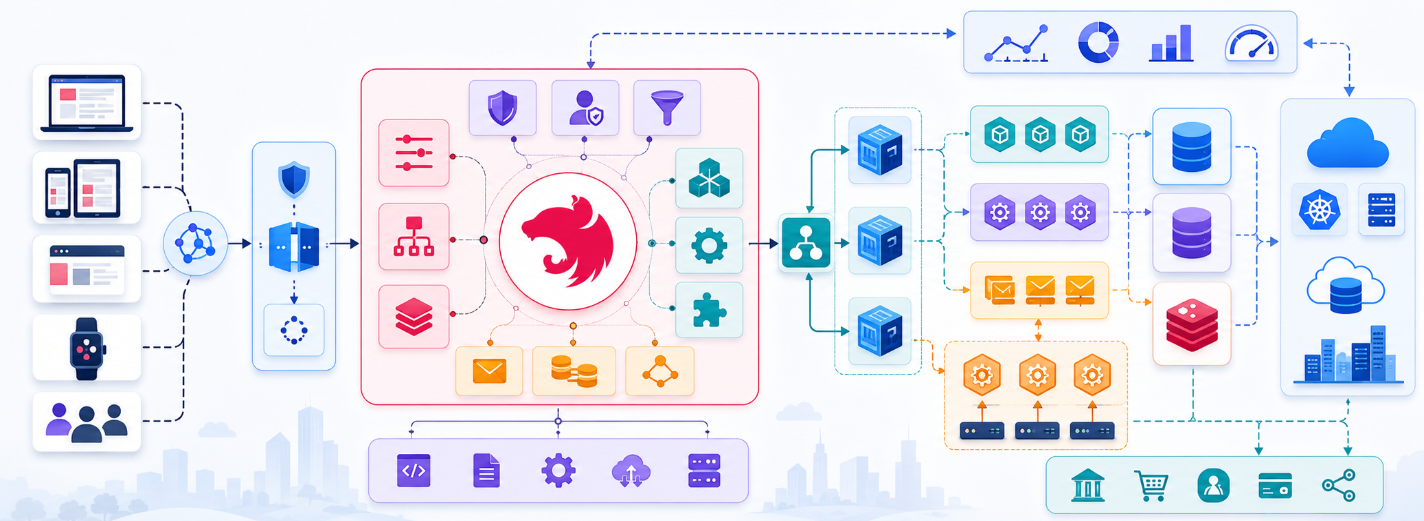
NestJS помогает тем, что показывает команде граф приложения: модули группируют возможности, поставщики зависимостей содержат поведение и зависимости, а экспорт определяет, чем может пользоваться другой модуль. Эти механизмы полезны лишь тогда, когда отражают деловую ответственность. Технически аккуратное дерево папок все равно может скрывать систему, в которой каждая функция обращается к одним и тем же таблицам, а каждое изменение проходит через пять команд.
Для многих продуктов лучшей отправной точкой является модульный монолит: одна система для развертывания с явными внутренними границами. Он сохраняет простые локальные вызовы и транзакции, пока команда еще изучает предметную область. Это руководство объясняет, как сделать такие границы настоящими, как эксплуатировать приложение при отказах и какие доказательства должны появиться до превращения модуля в отдельно развертываемую службу. Наши услуги разработки на NestJS применяют тот же подход к новым платформам и сложному обновлению существующих систем.
Проектируйте модули вокруг деловой ответственности
Проводите границы модулей вокруг возможностей, дающих независимые обещания: идентификация проверяет личность, заказы принимают и продвигают покупку, расчеты отвечают за списание и возврат денежных средств, а выполнение — за отправку. Назначьте каждому модулю ответственного, авторитетные данные, неизменные правила, сценарии использования и намеренно небольшой открытый API. Другие модули должны просить результат через этот API, а не читать его хранилища или таблицы.
Nest изначально скрывает поставщиков зависимостей; названные в exports поставщики образуют открытый интерфейс модуля. Относитесь к этому массиву как к архитектурному решению. Открывайте возможности уровня приложения или устойчивые маркеры, а не каждое хранилище и вспомогательную функцию. Корневой модуль должен сосредоточиваться на сборке системы. Глобальные модули оставляйте для действительно общей инфраструктуры, например настроек или телеметрии, поскольку неявные деловые зависимости исчезают из графа импортов и делают проверки менее правдивыми.
Циклические импорты и повторяющиеся вызовы forwardRef() являются признаками проблемы в проектировании. Двум модулям может не хватать общего понятия, рабочему процессу — отдельного координатора, либо одно направление стоит превратить в событие. Не стирайте цикл вспомогательным модулем, который ни за что не отвечает. Запишите, какой модуль может вызывать другой, запретите межмодульное обращение к хранилищам правилами статического анализа или зависимостей и проверяйте открытые договоры. Тогда архитектура выдержит рост команды, поскольку разрешенный путь будет понятнее обходного.
export const ORDERS_PORT = Symbol('ORDERS_PORT');

@Module({
  imports: [OrderPersistenceModule],
  controllers: [OrdersController],
  providers: [PlaceOrder, CancelOrder],
  exports: [ORDERS_PORT],
})
export class OrdersModule {}
Поручите каждому слою один вид решений
Контроллер отвечает за механику передачи: устанавливает личность в канале связи, проверяет входные данные во время выполнения, преобразует их в команду, вызывает один сценарий и формирует из результата ответ HTTP, GraphQL, WebSocket или сообщение. Он не должен рассчитывать скидки, координировать три хранилища или решать, можно ли отправлять заказ. Деловые правила становятся невидимыми, когда скрываются среди кодов состояния и декораторов.
Служба приложения координирует деловую операцию. Она загружает нужное состояние, вызывает поведение предметной области, определяет границу транзакции, записывает долговечные побочные эффекты и возвращает устойчивый результат. Объекты предметной области защищают правила, которые должны оставаться истинными независимо от способа передачи или хранения. Порты описывают потребности сценария, а адаптеры реализуют их с помощью SQL, очереди, хранилища объектов или API поставщика. Маркеры внедрения сохраняют направление зависимостей внутрь.
Применяйте такое разделение соразмерно риску. Справочной таблице только для чтения не нужны сложный агрегат и пять классов, просто передающих вызовы. Перевод денежных средств, резервирование мощности, изменение прав или регулируемое решение в них нуждаются. Практическая проверка состоит в том, может ли инженер объяснить и испытать операцию без запуска HTTP-сервера и изучения жизненного цикла ORM. Оставляйте модели запросов простыми, если неизменным правилам ничто не угрожает, но делайте команды явными там, где одновременность, предоставление разрешения или восстановление могут изменить результат.
- Транспортный адаптер: устанавливает личность в канале, проверяет данные во время выполнения, вызывает один сценарий и преобразует устойчивый результат в HTTP, GraphQL, WebSocket или сообщение.
- Служба приложения: координирует операцию, контекст разрешений, транзакцию, долговечные побочные эффекты и явный результат без зависимости от подробностей передачи.
- Модель предметной области: защищает деловые неизменные правила и переходы состояния в простом TypeScript, который можно понять и проверить без NestJS или ORM.
- Инфраструктурный адаптер: реализует узкий порт для сохранения, сообщений, хранилища или поставщика, одновременно изолируя повторы, преобразование, телеметрию и свойственные поставщику правила отказов.
Проектируйте взаимодействия с учетом неопределенного результата
Внешний поставщик может принять запрос и потерять ответ, исчерпать время ожидания уже после выполнения, дважды отправить входящее веб-уведомление, изменить порядок событий или поведение при неизменной конечной точке. Моделируйте эту неопределенность, а не скрывайте ее за универсальным клиентом. Дайте каждому взаимодействию узкий порт, типизированный внутренний результат, явное время ожидания, ограниченные повторные попытки, пределы одновременности, правила идемпотентности, идентификаторы связи и задокументированный режим ограниченной работы.
Повторные попытки безопасны лишь для идемпотентной операции или когда поставщик предоставляет надежный ключ идемпотентности. Истечение времени означает, что результат неизвестен; оно не доказывает отказа. Сохраните запись операции до вызова, записывайте ссылку поставщика и каждый переход, а неоднозначные случаи сверяйте запросом к поставщику или обработкой подписанного веб-уведомления. Сотрудникам нужны доступная для поиска последовательность событий и управляемый способ повторного выполнения, а пользователям — честное состояние ожидания вместо преждевременного успеха или отказа.
Если локальная транзакция должна породить надежное сообщение, запишите деловое изменение и запись исходящего сообщения в одной транзакции базы данных. Позже исполнитель опубликует событие, а потребители отбросят повторы по устойчивому идентификатору события или операции. Это закрывает промежуток между фиксацией данных и отправкой сообщения. События внутри процесса могут ослабить связь между местными обработчиками, но сами по себе не переживают аварийного завершения. Та же дисциплина нужна для фоновых заданий BullMQ: до использования очереди определите идентичность задания, ответственность, повторы, обработку окончательно неудачных заданий, видимость, отмену и сверку.
@Injectable()
export class PlaceOrder {
  constructor(
    private readonly unitOfWork: UnitOfWork,
    @Inject(ORDER_REPOSITORY) private readonly orders: OrderRepository,
    private readonly outbox: Outbox,
  ) {}

  execute(command: PlaceOrderCommand) {
    return this.unitOfWork.transaction(async () => {
      const order = Order.place(command);
      await this.orders.save(order);
      await this.outbox.add(OrderPlaced.from(order));
      return { orderId: order.id, status: order.status };
    });
  }
}
Масштабируйте измеренное узкое место
До изменения устройства системы измерьте ограниченный ресурс. Разложите задержку запроса на время приложения, базы данных, внешних вызовов, ожидания в очереди и преобразования данных. Следите за пропускной способностью, частотой ошибок, насыщением ресурсов, отставанием цикла событий, нагрузкой на пул соединений, медленными запросами, ожиданием блокировок, возрастом очереди, использованием исполнителей, квотами поставщиков и успешностью критически важных путей. Система, быстро обрабатывающая обычный запрос, но теряющая заказы при повторах, нездорова.
Сохраняйте экземпляры HTTP без состояния, чтобы их можно было безопасно добавлять и заменять. Долговечную работу передавайте в очередь, состояние сеанса делайте общим, если без сеансов не обойтись, неограниченные выборки делите на страницы и ограничивайте одновременность. Оптимизируйте запросы, индексы, форму данных и пулы соединений, прежде чем называть платформу узким местом. Добавляйте кеш лишь после выявления устойчивого способа чтения, а до первого ключа определите ответственность, правила сброса, допустимую устарелость и поведение при отказе.
Поставщики Nest изначально имеют область одиночного экземпляра, что подходит большинству служб. Область запроса создает экземпляры для каждого запроса и распространяется вверх на зависимых поставщиков, поэтому кажущееся небольшим решение может каждый раз создавать большое дерево зависимостей. Явно передавайте контекст запроса или применяйте управляемое хранилище контекста, когда этого достаточно. Для API NestJS с большой нагрузкой сравнивайте среды выполнения и HTTP-адаптеры на характерных данных и промежуточных обработчиках. Качество архитектуры видно в профилях, испытаниях нагрузкой, учениях по восстановлению и результатах клиентов, а не в отдельном испытании простейшего примера.
Пусть решение о выделении службы определяют доказательства
Сохраняйте модульный монолит, пока полезны одно развертывание, единая операционная модель и локальные транзакции. Закрепляйте данные за модулями, запрещайте межмодульный доступ к хранилищам, взаимодействуйте через открытые службы приложения или долговечные события и поручайте изменения схемы тому же модулю. Такие ограничения создают возможности: сегодня границу можно проверить внутри одного процесса, а впоследствии перенести через сеть без переписывания делового языка.
Выделяйте службу, когда доказательства требуют независимой ответственности, ритма развертывания, изоляции безопасности, целей восстановления, географического размещения, технологии или существенно иного способа масштабирования. Запишите ожидаемую пользу и новые постоянные расходы: версии договоров, аутентификацию между рабочими нагрузками, время ожидания, повторяющиеся сообщения, согласованность в конечном счете, трассировку, координацию развертываний, дежурство и сверку данных. Утверждение «модуль получает большую нагрузку» неполно, пока измерения не покажут, почему изолированное масштабирование дешевле оптимизации или копирования всего приложения.
До выделения докажите границу в монолите. Устраните общие записи, определите главную достоверную систему, опишите команды и события, проверьте совместимость и наладьте телеметрию. Затем отработайте отказ: новая служба медленна, недоступна, отстает в обработке событий или возвращает неоднозначный результат. Если продукт не умеет показывать режим ограниченной работы, а сотрудники — сверять состояние, команда не готова добавлять сетевую границу. NestJS поддерживает разные способы передачи и гибридные приложения, но это не создает ответственности за службу или распределенной согласованности.
Как провести обзор и увидеть архитектурные риски
- Ответственность: Владеет ли каждый модуль понятным деловым обещанием, его правилами, авторитетными данными, специалистами по сопровождению, изменениями схемы и намеренно небольшим открытым API?
- Направление зависимостей: Можно ли проверить деловые команды без HTTP и настоящего поставщика и запрещают ли автоматические правила межмодульный доступ к хранилищам и таблицам?
- Согласованность: Определены и проверены ли границы транзакций, поведение при одновременности, идемпотентность, публикация исходящих сообщений, устранение повторов потребителями, изменения схемы и неоднозначные результаты?
- Эксплуатация: Показывают ли журналы, трассы, показатели, готовность, уведомления, рабочие инструкции, проверки восстановления, доказательства мощности и средства сверки, могут ли клиенты завершать критически важные пути?
- Развитие: Связаны ли каждый предлагаемый кеш, посредник сообщений, общая библиотека, область запроса или выделение службы с измеренным давлением, назначенным ответственным, доказательствами приемки и способом возврата?
Делает ли NestJS серверную систему масштабируемой сам по себе?
Делает ли NestJS серверную систему масштабируемой сам по себе?
Должно ли хранилище возвращать сущности ORM?
Должно ли хранилище возвращать сущности ORM?
Когда уместен глобальный модуль NestJS?
Когда уместен глобальный модуль NestJS?
Когда модуль NestJS следует превратить в микросервис?
Когда модуль NestJS следует превратить в микросервис?
Превратите архитектурную проблему NestJS в проверяемые доказательства
Покажите один критически важный путь, его модули, авторитетные данные, внешние взаимодействия, историю отказов и текущие измерения. Мы найдем наименьшее ответственное изменение границы или выполнения и определим способ его проверки.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Когда NestJS подходит для SaaS, FinTech и корпоративных продуктов
Прежде чем выбирать NestJS для серверной части бизнес-продукта, сопоставьте его со сложностью системы, компетенциями команды, требованиями безопасности, интеграциями, масштабом, темпом разработки и эксплуатационными расходами.
9 мин чтения
31 Jul 2026
Когда индивидуальная серверная часть на NestJS оправдывает вложения
Практическая система выбора между приобретением и собственной разработкой: когда особые предметные правила, интеграции, контроль данных, безопасность, быстродействие и экономика продукта оправдывают индивидуальную серверную часть на NestJS.
8 мин чтения
05 Aug 2026
Angular и NestJS: архитектура полноценной рабочей системы
Постройте Angular и NestJS вокруг четких полномочий, создаваемых из контракта клиентов API, безопасной аутентификации, восстановления после ошибок, согласованного состояния, границ SSR, сквозного наблюдения и совместимых выпусков.
9 мин чтения
08 Sep 2026