Головна Наші публікації
Архітектура NestJS для масштабованих серверних систем: спочатку межі, потім пропускна здатність
Архітектура NestJS для масштабованих серверних систем: спочатку межі, потім пропускна здатність
- NestJS
- NestJS architecture
- backend architecture
- modular monolith
- TypeScript
- domain boundaries
- repositories
- microservices
Архітектура NestJS для масштабованих серверних систем: спочатку межі, потім пропускна здатність
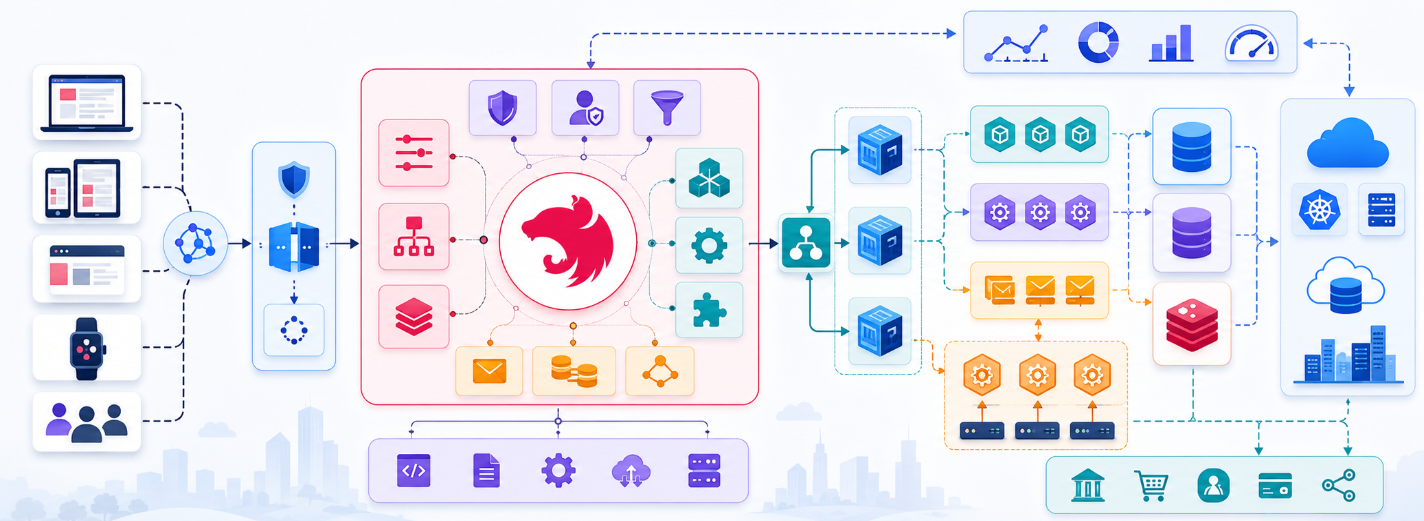
Серверна система стає масштабованою, коли зростання не перетворює звичайну зміну на переговори за участю всієї організації. Навантаження — лише один вимір. Тиск також створюють кількість функцій, обсяг даних, регуляторні зобов’язання, відмови зовнішніх систем, частота випусків і кількість інженерів. Додавання копій застосунку може збільшити пропускну здатність, але не виправить спільної розмитої відповідальності, прихованих транзакцій, циклічних залежностей або зворотного виклику платіжної системи, невизначений стан якого ніхто не вміє звірити.
NestJS допомагає тим, що показує команді граф застосунку: модулі групують можливості, постачальники залежностей містять поведінку й залежності, а експорт визначає, чим може користуватися інший модуль. Ці механізми корисні лише тоді, коли відображають ділову відповідальність. Технічно охайне дерево тек однаково може приховувати систему, у якій кожна функція звертається до тих самих таблиць, а кожна зміна проходить через п’ять команд.
Для багатьох продуктів найкращою відправною точкою є модульний моноліт: одна система для розгортання з явними внутрішніми межами. Він зберігає прості локальні виклики й транзакції, поки команда ще вивчає предметну область. Цей посібник пояснює, як зробити такі межі справжніми, як експлуатувати застосунок під час відмов і які докази мають з’явитися до перетворення модуля на окремо розгорнуту службу. Наші послуги розробки на NestJS застосовують той самий підхід до нових платформ і складного оновлення наявних систем.
Проєктуйте модулі навколо ділової відповідальності
Проводьте межі модулів навколо можливостей, що дають незалежні обіцянки: ідентифікація перевіряє особу, замовлення приймають і просувають покупку, розрахунки відповідають за списання та повернення коштів, а виконання — за відправлення. Призначте кожному модулю відповідального, авторитетні дані, незмінні правила, сценарії використання й навмисно малий відкритий API. Інші модулі мають просити про результат через цей API, а не читати його сховища чи таблиці.
Nest початково приховує постачальників залежностей; названі в exports постачальники утворюють відкритий інтерфейс модуля. Ставтеся до цього масиву як до архітектурного рішення. Відкривайте можливості рівня застосунку або сталі маркери, а не кожне сховище й допоміжну функцію. Кореневий модуль має зосереджуватися на складанні системи. Глобальні модулі залишайте для справді загальної інфраструктури, наприклад налаштувань чи телеметрії, адже неявні ділові залежності зникають із графа імпортів і роблять перевірки менш правдивими.
Циклічні імпорти й повторювані виклики forwardRef() є ознаками проблеми в проєктуванні. Двом модулям може бракувати спільного поняття, робочому процесу — окремого координатора, або один напрямок варто перетворити на подію. Не стирайте цикл допоміжним модулем, який ні за що не відповідає. Запишіть, який модуль може викликати інший, забороніть міжмодульне звернення до сховищ правилами статичного аналізу чи залежностей і перевіряйте відкриті договори. Тоді архітектура витримає зростання команди, бо дозволений шлях буде зрозумілішим за обхідний.
export const ORDERS_PORT = Symbol('ORDERS_PORT');

@Module({
  imports: [OrderPersistenceModule],
  controllers: [OrdersController],
  providers: [PlaceOrder, CancelOrder],
  exports: [ORDERS_PORT],
})
export class OrdersModule {}
Доручіть кожному шару один вид рішень
Контролер відповідає за механіку передавання: установлює особу в каналі зв’язку, перевіряє вхідні дані під час виконання, перетворює їх на команду, викликає один сценарій і формує із результату відповідь HTTP, GraphQL, WebSocket або повідомлення. Він не повинен розраховувати знижки, координувати три сховища чи вирішувати, чи можна відправляти замовлення. Ділові правила стають невидимими, коли ховаються серед кодів стану й декораторів.
Служба застосунку координує ділову операцію. Вона завантажує потрібний стан, викликає поведінку предметної області, визначає межу транзакції, записує довговічні побічні ефекти й повертає сталий результат. Об’єкти предметної області захищають правила, що мають залишатися правдивими незалежно від способу передавання чи збереження. Порти описують потреби сценарію, а адаптери реалізують їх за допомогою SQL, черги, сховища об’єктів або API постачальника. Маркери впровадження зберігають напрямок залежностей усередину.
Застосовуйте такий поділ відповідно до ризику. Довідковій таблиці лише для читання не потрібні складний агрегат і п’ять класів, що просто передають виклики. Переказ коштів, резервування потужності, зміна прав або регульоване рішення їх потребують. Практична перевірка полягає в тому, чи може інженер пояснити й випробувати операцію без запуску HTTP-сервера та вивчення життєвого циклу ORM. Залишайте моделі запитів простими, якщо незмінним правилам нічого не загрожує, але робіть команди явними там, де одночасність, надання дозволу або відновлення можуть змінити результат.
- Транспортний адаптер: установлює особу в каналі, перевіряє дані під час виконання, викликає один сценарій і перетворює сталий результат на HTTP, GraphQL, WebSocket або повідомлення.
- Служба застосунку: координує операцію, контекст дозволів, транзакцію, довговічні побічні ефекти та явний результат без залежності від подробиць передавання.
- Модель предметної області: захищає ділові незмінні правила й переходи стану в простому TypeScript, який можна зрозуміти та перевірити без NestJS або ORM.
- Інфраструктурний адаптер: реалізує вузький порт для збереження, повідомлень, сховища чи постачальника, водночас ізолюючи повтори, перетворення, телеметрію та властиві постачальникові правила відмов.
Проєктуйте взаємодії з урахуванням невизначеного результату
Зовнішній постачальник може прийняти запит і втратити відповідь, вичерпати час очікування вже після виконання, двічі надіслати вхідне вебсповіщення, змінити порядок подій або поведінку за незмінної кінцевої точки. Моделюйте цю невизначеність, а не приховуйте її за універсальним клієнтом. Дайте кожній взаємодії вузький порт, типізований внутрішній результат, явний час очікування, обмежені повторні спроби, межі одночасності, правила ідемпотентності, ідентифікатори зв’язку та задокументований режим обмеженої роботи.
Повторні спроби безпечні лише для ідемпотентної операції або коли постачальник надає надійний ключ ідемпотентності. Вичерпання часу означає, що результат невідомий; воно не доводить відмови. Збережіть запис операції до виклику, записуйте посилання постачальника й кожний перехід, а неоднозначні випадки звіряйте запитом до постачальника або опрацюванням підписаного вебсповіщення. Працівникам потрібні доступна для пошуку послідовність подій і керований спосіб повторного виконання, а користувачам — чесний стан очікування замість передчасного успіху чи відмови.
Якщо локальна транзакція має породити надійне повідомлення, запишіть ділову зміну та запис вихідного повідомлення в одній транзакції бази даних. Пізніше виконавець опублікує подію, а споживачі відкинуть дублікати за сталим ідентифікатором події чи операції. Це закриває проміжок між фіксацією даних і надсиланням повідомлення. Події всередині процесу можуть послабити зв’язок між місцевими обробниками, але самі по собі не переживають аварійного завершення. Та сама дисципліна потрібна для фонових завдань BullMQ: до використання черги визначте ідентичність завдання, відповідальність, повтори, опрацювання остаточно невдалих завдань, видимість, скасування та звіряння.
@Injectable()
export class PlaceOrder {
  constructor(
    private readonly unitOfWork: UnitOfWork,
    @Inject(ORDER_REPOSITORY) private readonly orders: OrderRepository,
    private readonly outbox: Outbox,
  ) {}

  execute(command: PlaceOrderCommand) {
    return this.unitOfWork.transaction(async () => {
      const order = Order.place(command);
      await this.orders.save(order);
      await this.outbox.add(OrderPlaced.from(order));
      return { orderId: order.id, status: order.status };
    });
  }
}
Масштабуйте виміряне вузьке місце
До зміни будови системи виміряйте обмежений ресурс. Розкладіть затримку запиту на час застосунку, бази даних, зовнішніх викликів, очікування в черзі та перетворення даних. Стежте за пропускною здатністю, частотою помилок, насиченням ресурсів, відставанням циклу подій, навантаженням на пул з’єднань, повільними запитами, очікуванням блокувань, віком черги, використанням виконавців, квотами постачальників та успішністю критично важливих шляхів. Система, яка швидко опрацьовує типовий запит, але втрачає замовлення під час повторів, не є здоровою.
Зберігайте екземпляри HTTP без стану, щоб їх можна було безпечно додавати й замінювати. Довговічну роботу передавайте до черги, стан сеансу робіть спільним, якщо без сеансів не обійтися, необмежені вибірки діліть на сторінки та обмежуйте одночасність. Оптимізуйте запити, індекси, форму даних і пули з’єднань, перш ніж називати платформу вузьким місцем. Додавайте кеш лише після виявлення сталого способу читання, а до першого ключа визначте відповідальність, правила скидання, допустиму застарілість і поведінку під час відмови.
Постачальники Nest початково мають область одиничного екземпляра, що підходить більшості служб. Область запиту створює екземпляри для кожного запиту й поширюється вгору на залежних постачальників, тому начебто невелике рішення може щоразу створювати велике дерево залежностей. Явно передавайте контекст запиту або застосовуйте кероване сховище контексту, коли цього достатньо. Для API NestJS із великим навантаженням порівнюйте середовища виконання та HTTP-адаптери на характерних даних і проміжних обробниках. Якість архітектури видно у профілях, випробуваннях навантаженням, навчаннях із відновлення та результатах клієнтів, а не в окремому випробуванні найпростішого прикладу.
Нехай рішення про виділення служби визначають докази
Зберігайте модульний моноліт, доки корисними залишаються одне розгортання, єдина операційна модель і локальні транзакції. Закріплюйте дані за модулями, забороняйте міжмодульний доступ до сховищ, взаємодійте через відкриті служби застосунку або довговічні події та доручайте зміни схеми тому самому модулю. Такі обмеження створюють можливості: сьогодні межу можна перевірити всередині одного процесу, а згодом перенести через мережу без переписування ділової мови.
Виділяйте службу, коли докази вимагають незалежної відповідальності, ритму розгортання, ізоляції безпеки, цілей відновлення, географічного розміщення, технології або істотно іншого способу масштабування. Запишіть очікувану користь і нові постійні витрати: версії договорів, автентифікацію між робочими навантаженнями, час очікування, дубльовані повідомлення, узгодженість у підсумку, трасування, координацію розгортань, чергування й звіряння даних. Твердження «модуль отримує велике навантаження» неповне, доки вимірювання не покажуть, чому ізольоване масштабування дешевше за оптимізацію чи дублювання всього застосунку.
До виділення доведіть межу в моноліті. Усуньте спільні записи, визначте головну достовірну систему, опишіть команди й події, перевірте сумісність і налагодьте телеметрію. Потім відпрацюйте відмову: нова служба повільна, недоступна, відстає в опрацюванні подій або повертає неоднозначний результат. Якщо продукт не вміє показати режим обмеженої роботи, а працівники — звірити стан, команда не готова додавати мережеву межу. NestJS підтримує різні способи передавання та гібридні застосунки, але це не створює відповідальності за службу чи розподіленої узгодженості.
Як провести огляд і побачити архітектурні ризики
- Відповідальність: Чи володіє кожний модуль зрозумілою діловою обіцянкою, її правилами, авторитетними даними, фахівцями із супроводу, змінами схеми та навмисно малим відкритим API?
- Напрямок залежностей: Чи можна перевірити ділові команди без HTTP і справжнього постачальника та чи забороняють автоматичні правила міжмодульний доступ до сховищ і таблиць?
- Узгодженість: Чи визначені й перевірені межі транзакцій, поведінка за одночасності, ідемпотентність, публікація вихідних повідомлень, усунення дублікатів споживачами, зміни схеми та неоднозначні результати?
- Експлуатація: Чи показують журнали, траси, показники, готовність, сповіщення, робочі інструкції, перевірки відновлення, докази потужності й засоби звіряння, чи можуть клієнти завершувати критично важливі шляхи?
- Розвиток: Чи пов’язані кожний запропонований кеш, посередник повідомлень, спільна бібліотека, область запиту або виділення служби з виміряним тиском, названим відповідальним, доказами приймання та способом повернення?
Чи робить NestJS серверну систему масштабованою сам по собі?
Чи робить NestJS серверну систему масштабованою сам по собі?
Чи має сховище повертати сутності ORM?
Чи має сховище повертати сутності ORM?
Коли доречний глобальний модуль NestJS?
Коли доречний глобальний модуль NestJS?
Коли модуль NestJS слід перетворити на мікросервіс?
Коли модуль NestJS слід перетворити на мікросервіс?
Перетворіть архітектурну проблему NestJS на перевірні докази
Покажіть один критично важливий шлях, його модулі, авторитетні дані, зовнішні взаємодії, історію відмов і поточні вимірювання. Ми знайдемо найменшу відповідальну зміну межі чи виконання та визначимо спосіб її перевірки.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Коли NestJS підходить для SaaS, FinTech і корпоративних продуктів
Перш ніж обирати NestJS для серверної частини бізнес-продукту, зіставте його зі складністю системи, компетенціями команди, вимогами безпеки, інтеграціями, масштабом, темпом розроблення та експлуатаційними витратами.
9 хв читання
31 Jul 2026
Коли індивідуальна серверна частина на NestJS виправдовує вкладення
Практична система вибору між придбанням і власним розробленням: коли особливі предметні правила, інтеграції, контроль даних, безпека, швидкодія та економіка продукту виправдовують індивідуальну серверну частину на NestJS.
8 хв читання
05 Aug 2026
Angular і NestJS: архітектура повноцінної робочої системи
Побудуйте Angular і NestJS навколо чітких повноважень, створюваних із контракту клієнтів API, безпечної автентифікації, відновлення після помилок, узгодженого стану, меж SSR, наскрізного спостереження та сумісних випусків.
9 хв читання
08 Sep 2026