/ 01
Спільна мова архітектури
Модулі, компоненти, упровадження залежностей та засоби оброблення запитів допомагають командам послідовно й у зручній для перевірки формі виражати межі можливостей, відповідальність, побудову системи та правила.
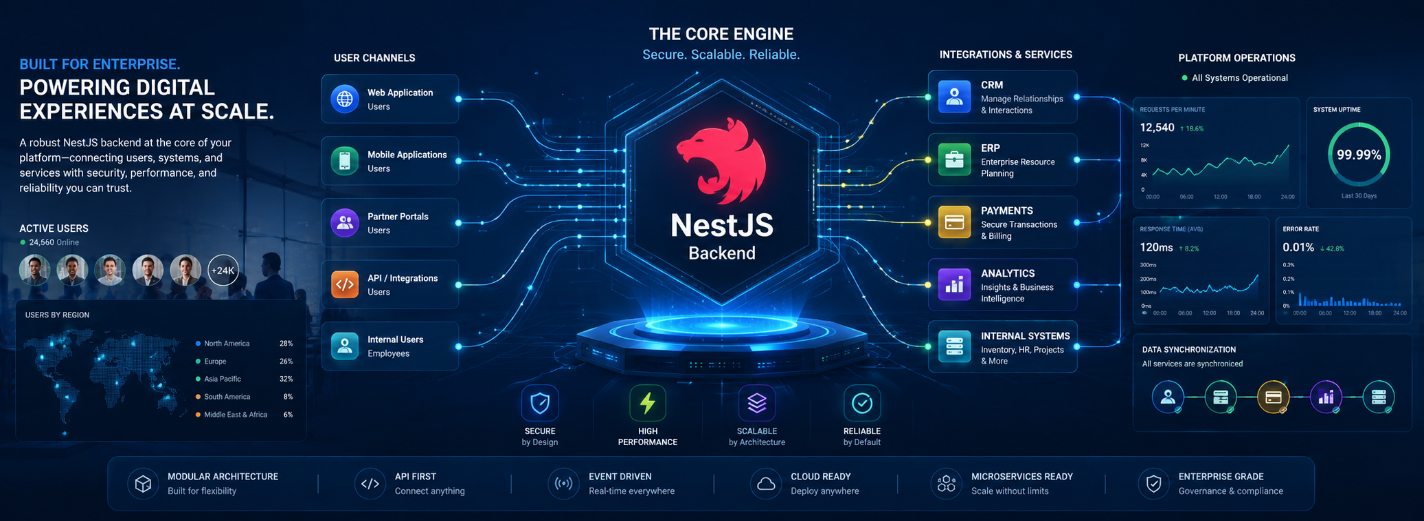
NestJS добре підходить для корпоративної серверної частини, коли команді, що працює з TypeScript, потрібна послідовна структура застосунків для багатьох бізнес-можливостей, способів обміну даними, інтеграцій та інженерів. Модулі, компоненти, упровадження залежностей, засоби захисту, перетворення й перевірки даних, перехоплювачі, фільтри та адаптери дають організації спільну мову для побудови системи й вираження правил. Самі по собі вони не роблять систему безпечною, масштабованою чи зручною для супроводу. Вони допомагають чітко формулювати, перевіряти, випробовувати й послідовно відтворювати обґрунтовані рішення.
Почніть із продукту та моделі його експлуатації. Відобразіть критичні сценарії, мову предметної області, відповідальність за дані, дозволи, інтеграції, цільові показники послуг, регуляторні й договірні зобов’язання, очікуване навантаження, будову команд, обмеження розгортання та ціну відмови. NestJS придатний для API, платформ SaaS, внутрішніх систем, продуктів для керування робочими процесами, торговельних майданчиків, фінансово-технологічних служб, шлюзів WebSocket, фонових обробників, черг та окремих розподілених служб, якщо середовище Node.js і доступні бібліотеки відповідають характеру навантаження.
Вибір NestJS менш переконливий для крихітної короткочасної кінцевої точки, тривалих обчислень із великим навантаженням на CPU, яким краще відповідає інше середовище, продукту, що переважно налаштовує готову підтримувану платформу, або команди, не готової відповідати за оновлення NestJS та експлуатацію системи. Перевірте один показовий наскрізний фрагмент із реальною ідентифікацією, авторизацією, збереженням даних, важливою інтеграцією, телеметрією, розгортанням і відновленням. Рішення має спиратися на докази щодо змін та експлуатації, а не на кількість декораторів у демонстраційному прикладі.
Організовуйте модулі навколо цілісних бізнес-можливостей та їхнього життєвого циклу, а не в горизонтальні теки з назвами «контролери», «служби» й «сховища». Модуль володіє правилами та даними, надає вузький інтерфейс і не відкриває внутрішні компоненти. Імпортування має виражати свідомо обрані залежності. Архітектурні випробування можуть забороняти цикли, недозволені імпорти й доступ до сховища іншого модуля ще до того, як зручні скорочення перетворяться на постійне зчеплення.
Контролери та обробники протоколів мають бути простими: автентифікувати користувача, перевірити вхідні дані протоколу, викликати прикладний сценарій і перетворити результат на відповідь. Прикладні служби координують роботу й межі транзакцій; код предметної області забезпечує незмінні правила, які мають перевірятися без HTTP або засобу об’єктно-реляційного відображення; адаптери перекладають взаємодію з базами даних і зовнішніми постачальниками. Упровадження залежностей найцінніше на мінливих або власних межах: у сховищах, джерелах часу, платіжних шлюзах, засобах публікації повідомлень і службах ідентифікації. Інтерфейс для кожного класу лише збільшує формальності, якщо реалізації не можна взаємозамінювати.
Використовуйте TypeScript для посилення контрактів, а не для вдавання, що дані під час виконання вже безпечні. Перевіряйте зовнішні вхідні дані й налаштування, розрізняйте типи предметної області там, де помилка має наслідки, звужуйте стани відсутніх значень і помилок та не перетворюйте сутності засобу доступу до даних на публічні контракти API. Спільні пакети мають містити справді стабільні базові типи або можливості платформи, а не створювати шлях, через який кожна предметна область залежатиме від усіх інших.
Модульний моноліт часто є повноцінною корпоративною архітектурою, а не тимчасовою незручністю. Він спрощує транзакції, локальне розроблення, випуски, трасування й відновлення, поки межі продукту формуються. Згодом внутрішні інтерфейси можна перетворити на мережеві контракти, якщо виміряні потреби в незалежному розгортанні, масштабуванні, ізоляції, технології або відповідальності команди виправдають постійні витрати.
Безпека починається з ідентифікації та авторизації для конкретного ресурсу. Створюйте облікові записи користувачів, працівників, партнерів, служб і привілейованих осіб за надійним життєвим циклом. Засоби захисту можуть автентифікувати й застосовувати багаторазові правила, проте прикладна операція все одно має враховувати виконавця, клієнтську організацію, цільовий ресурс, його стан, запитану дію, делегування та розподіл повноважень. Приховування елемента в клієнтській частині й сама лише назва ролі не є авторизацією.
На межі системи перевіряйте синтаксис і форму даних за допомогою обробників NestJS, а бізнес-інваріанти забезпечуйте в прикладному коді або коді предметної області. Обмежуйте розмір запитів і завантажень, використовуйте параметризований доступ до даних, захищайте вихідні запити, установлюйте обмеження частоти й одночасності та повертайте стабільні помилки без стеків викликів, секретів або подробиць постачальника. У багатоклієнтських застосунках контекст клієнтської організації слід отримувати з довіреної ідентичності й послідовно передавати в запити, кеші, фонові завдання, шляхи зберігання, події, журнали, вивантаження та адміністративні засоби.
Захищайте не лише запит, а й життєвий цикл програмного забезпечення. Розділяйте середовища та обов’язки, використовуйте короткочасні службові посвідчення для випуску, зберігайте секрети поза вихідним кодом і образами, змінюйте ключі, перевіряйте залежності й артефакти, переглядайте зміни інфраструктури та створюйте простежувані збірки з перевіреного коду. Визначте порядок розгляду вразливостей, строки виправлень відповідно до можливих наслідків, строк дії винятків і відповідальних за весь ланцюг оновлень NestJS, Node.js, мови, контейнерів, операційної системи та служб постачальників.
Проводьте аудит чутливих бізнес-дій, фіксуючи виконавця, його повноваження, ресурс, попередній і новий стан, причину, зв’язок з іншими подіями та час, але мінімізуйте розкриття особистих даних. Централізуйте журнали й виявлення загроз, призначте відповідальних за сповіщення, відпрацьовуйте повідомлення під час інциденту та перевіряйте відновлення резервних копій і служб. Стандарти та сертифікації з безпеки допомагають упорядкувати докази, але не замінюють перевірених засобів контролю чи моделювання загроз для конкретних операцій.
Масштабуйтеся за доказами, наближеними до реальної експлуатації. Трасуйте критичні сценарії та вимірюйте процентилі часу відповіді кінцевих точок і фонових завдань, корисну пропускну здатність, помилки, затримку циклу подій, CPU, пам’ять, збирання сміття, плани й блокування бази даних, пули з’єднань, давність черг, поведінку кешу, обмеження залежних служб і вартість успішного результату. Використовуйте показові обсяги даних, розподіл клієнтських організацій, розміри запитів, стан кешу, фонову роботу, звичайні піки, раптові сплески та погіршення залежностей. Середні значення й одна штучна кінцева точка здатні приховати справжнє обмеження.
Зазвичай потрібні поліпшення менші за повне перепроєктування: правильні індекси й запити, обмежене посторінкове виведення, менше мережевих звернень, пакетне опрацювання, явний граничний час очікування, асинхронна робота, ідемпотентні споживачі повідомлень, обмеження одночасності, стримування надмірного потоку, визначені відповідальність за кеш і порядок його оновлення, горизонтальні копії та ізоляція навантажень. Узгоджуйте одночасність застосунку, пули, черги й потужність залежностей як єдину систему. Перенесення конкуренції за ресурси із застосунку до бази даних не є масштабуванням.
Виокремлюйте службу лише тоді, коли цілісна бізнес-можливість неодноразово потребує незалежного розгортання, масштабування, ізоляції, відновлення, технології або відповідальності команди. Спочатку призначте відповідальних за модуль і дані, звузьте інтерфейс, усуньте циклічні залежності, створіть перевірки контрактів і виміряйте обмеження. Розподілення додає мережі, часткові відмови, версійовані контракти, узгодженість із затримкою, ідентичність служб, телеметрію, засоби випуску й чергування фахівців; користь має перевищувати ці постійні операційні витрати.
Під час виокремлення опублікуйте сумісні API або події, визначте єдиного відповідального за достовірні дані, опрацюйте повторні спроби, дублікати, порядок, граничний час очікування та звіряння, зіставляйте обидва шляхи, поступово спрямуйте на нову службу контрольовану частку роботи й збережіть перевірений спосіб повернення. Зупиніться, коли наступна межа вже не виправдовує витрат. Модульне ядро на NestJS із кількома незалежними службами й керованими службами постачальників — звична корпоративна архітектура.
NestJS виправдовує свою роль у корпоративній системі, коли його правила спрощують керування відповідальністю, політиками та змінами. Ця технологія примножує результат дисциплінованої інженерної роботи, але не замінює її.— GARNO.TECH Engineering Team
Корпоративні інтеграції — це контракти з наслідками для експлуатації. Незалежно від того, чи поєднує NestJS системи ERP, CRM, ідентифікації, платежів, логістики, документообігу, платформи даних або API партнерів, визначте бізнес-зміст, офіційного відповідального за дані, схему, версії, автентифікацію, авторизацію, обмеження, затримку, граничний час очікування, повторні спроби, ідемпотентність, порядок, звіряння, роботу з обмеженими можливостями, спостереження, вартість, підтримку, обов’язки щодо даних та шлях виходу.
Обирайте синхронні виклики лише тоді, коли викликачеві справді потрібна негайна відповідь і обидві сторони можуть поділяти одну обіцянку доступності. Використовуйте черги або події для розділення в часі, поглинання сплесків і надійного виконання роботи, але проєктуйте їх для доставлення не менше одного разу, якщо наскрізна гарантія не доводить більшого. Споживачам потрібні ідемпотентність, обмежені повторні спроби із затримкою та випадковим відхиленням, оброблення пошкоджених повідомлень, наскрізне зіставлення, правила повторного відтворення, стримування надмірного потоку й спосіб втручання оператора. Якщо втрата неприпустима, пов’язуйте зміну бази даних і публікацію події через вихідну таблицю подій або інший перевірений механізм узгодженості.
Згенеровані схеми OpenAPI або GraphQL описують форму, але не всю семантику. Зафіксуйте поведінку за одночасних дій, посторінкове виведення, коди помилок, припинення підтримки, строки сумісності та обов’язки споживачів. Перевірки контрактів і приклади в ізольованому середовищі захищають інтеграції, а трасування та звіряння доводять результат під час експлуатації. Приховуйте критичну поведінку постачальника за інтерфейсом, яким володіє продукт, але не створюйте формальних адаптерів, що лише перейменовують SDK.
Глибина випробувань має відповідати можливим наслідкам. Модульні випробування захищають складні правила предметної області; інтеграційні перевіряють побудову NestJS, авторизацію, сховища, транзакції бази даних, серіалізацію, перенесення схем, черги й адаптери постачальників; контрактні захищають споживачів; наскрізні охоплюють невелику кількість критичних сценаріїв і шляхів відмови. Замінюйте компоненти на власних межах замість повсюдного імітування внутрішньої роботи NestJS. Перевірка зі справжньою базою даних або посередником повідомлень часто дає більше впевненості, ніж імітації, що відтворюють саму реалізацію.
Робіть випуски сумісними й спостережуваними. Для зміни схеми спочатку розширюйте її, потім переносіть дані й лише після цього прибирайте стару частину; надавайте версії публічним контрактам, за потреби відділяйте розгортання від відкриття функції та просувайте один простежуваний артефакт із перевіреного коду через показові середовища. Разом із ним автоматизуйте інфраструктуру й налаштування. Визначте звичайний, аварійний, зворотний, виправний і завершальний шляхи випуску; спостерігайте за версіями та припиняйте відкриття функції, якщо погоджені показники здоров’я порушено.
Експлуатуйте те, що створили. Пов’язуйте запити, завдання, повідомлення, розгортання, звернення до бази даних і постачальників за допомогою структурованих журналів, метрик і трасувань. Визначте орієнтовані на користувача цільові показники послуг, закріплені за відповідальними сповіщення, інструкції, запас потужності, відновлення резервних копій, розгляд інцидентів, оновлення залежностей і NestJS та вартість корисного результату. Зберігайте рішення щодо архітектури, карти модулів і даних, контракти, обмеження постачальників та експлуатаційні знання поруч з актуальним кодом. Зручність супроводу означає здатність команди безпечно змінювати й відновлювати систему, а не лише читати її код.
Сильний підрядник із NestJS розуміє рішення щодо продукту, моделювання предметної області, бази даних, відмови розподілених систем, безпеку, випуск змін, хмарну інфраструктуру, спостережуваність, інциденти, витрати й відповідальність в організації, а не лише програмні інтерфейси NestJS. Дайте кандидатам одне реальне обмеження й попросіть порівняти варіанти. Якісна відповідь назве припущення, відхилені альтернативи, сценарії відмов, докази прийняття, перенесення, експлуатаційну роботу та найменшу обґрунтовану зміну.
Перегляньте докази, наближені до реальної експлуатації: архітектурні рішення, карти модулів і даних, перевірки авторизації та контрактів, сумісні перенесення, засоби випуску й контролю розгортань, трасування та панелі показників, висновки з навантажувальних випробувань, розгляди інцидентів, навчальні відновлення, історію оновлень і матеріали передавання знань. Переконайтеся, що названі старші інженери виконували подібну роботу й особисто братимуть участь. Загальний перелік технологій, сертифікат або приваблива схема архітектури не замінять зрілого судження щодо експлуатації.
Визначте співпрацю через результат і межі експлуатаційної відповідальності. Погодьте відповідальних за продукт і технічну частину, права ухвалення рішень, доступ до сховищ коду й хмарної інфраструктури, очікування щодо архітектури та якості, комунікацію, відповідальність за послуги, чергування й підтримку, бюджетні припущення, субпідрядників, інтелектуальну власність, документацію, прийняття, вихід зі співпраці та порядок повідомлення поганих новин. Демонструйте завершені наскрізні фрагменти на показових даних і пов’язуйте витрати з прийнятою поведінкою та зменшенням ризику.
Плануйте передавання знань і практичних навичок із першого тижня. Внутрішні інженери мають брати участь у рішеннях, переглядах, випусках, інцидентах та експлуатаційних навчаннях. Вихідний код, описи інфраструктури, артефакти, схеми, випробування, панелі показників, інструкції, контакти постачальників і записи рішень мають залишатися доступними. Підрядник досягає успіху, коли клієнт може розуміти, експлуатувати, відновлювати й розвивати серверну частину без постійної залежності.
GARNO.TECH допомагає командам оцінити NestJS, спроєктувати нову корпоративну серверну частину, зміцнити модульні межі, модернізувати наявні системи на Node.js, захистити дані й інтеграції, усунути обмеження швидкодії та надійності й виокремити служби, коли це підтверджують докази. Ознайомтеся з нашими послугами з розроблення на NestJS або почніть із цілеспрямованого оцінювання критичних сценаріїв, меж предметних областей і даних, чинної архітектури, показників роботи служб, команди, бажаного результату, ризиків та відповідальності.
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Практичний посібник про бізнес-цінність DevOps: швидше навчання, безпечніші випуски, надійне відновлення, відповідальну безпеку, контроль хмарних витрат і спільне володіння службами.
8 хв читання
Як обрати Azure Functions, Azure Container Apps або Functions у Container Apps за характером навантаження, джерелами запуску, затримкою, тривалістю, масштабуванням, мережею, випуском, експлуатацією та повною вартістю.
10 хв читання
Порівняння Azure App Service, Container Apps і AKS за типом навантаження, експлуатаційною відповідальністю, масштабуванням, мережею, ізоляцією, випусками, відновленням, спостережуваністю та повною вартістю володіння.
9 хв читання