/ 01
Общий язык архитектуры
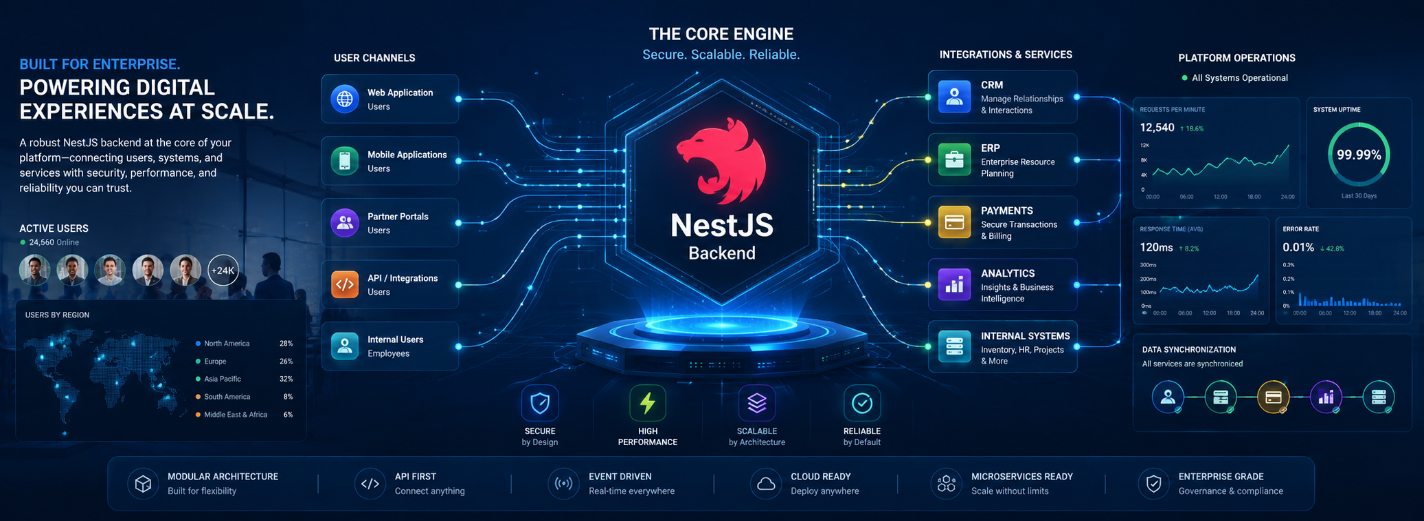
Модули, компоненты, внедрение зависимостей и средства обработки запросов помогают командам последовательно и в удобной для проверки форме выражать границы возможностей, ответственность, построение системы и правила.
NestJS хорошо подходит для корпоративной серверной части, когда команде, работающей с TypeScript, нужна последовательная структура приложений для множества возможностей бизнеса, способов обмена данными, интеграций и инженеров. Модули, компоненты, внедрение зависимостей, средства защиты, преобразования и проверки данных, перехватчики, фильтры и адаптеры дают организации общий язык для построения системы и выражения правил. Сами по себе они не делают систему безопасной, масштабируемой или удобной для сопровождения. Они помогают чётко формулировать, проверять, испытывать и последовательно воспроизводить обоснованные решения.
Начните с продукта и модели его эксплуатации. Отобразите критические сценарии, язык предметной области, ответственность за данные, разрешения, интеграции, целевые показатели услуг, регуляторные и договорные обязательства, ожидаемую нагрузку, устройство команд, ограничения развёртывания и цену отказа. NestJS подходит для API, платформ SaaS, внутренних систем, продуктов для управления рабочими процессами, торговых площадок, финансово-технологических служб, шлюзов WebSocket, фоновых обработчиков, очередей и отдельных распределённых служб, если среда Node.js и доступные библиотеки соответствуют характеру нагрузки.
Выбор NestJS менее убедителен для крошечной недолговечной конечной точки, длительных вычислений с высокой нагрузкой на CPU, которым лучше подходит другая среда, продукта, в основном настраивающего готовую поддерживаемую платформу, или команды, не готовой отвечать за обновления NestJS и эксплуатацию системы. Проверьте один показательный сквозной фрагмент с реальной идентификацией, авторизацией, хранением данных, важной интеграцией, телеметрией, развёртыванием и восстановлением. Решение должно опираться на доказательства об изменениях и эксплуатации, а не на количество декораторов в демонстрационном примере.
Организуйте модули вокруг целостных возможностей бизнеса и их жизненного цикла, а не в горизонтальные папки с названиями «контроллеры», «службы» и «хранилища». Модуль владеет правилами и данными, предоставляет узкий интерфейс и не открывает внутренние компоненты. Импорт должен выражать осознанно выбранные зависимости. Архитектурные испытания могут запрещать циклы, недопустимый импорт и доступ к хранилищу другого модуля ещё до того, как удобные сокращения превратятся в постоянную связанность.
Контроллеры и обработчики протоколов должны быть простыми: аутентифицировать пользователя, проверить входные данные протокола, вызвать прикладной сценарий и преобразовать результат в ответ. Прикладные службы координируют работу и границы транзакций; код предметной области обеспечивает неизменные правила, которые должны проверяться без HTTP или средства объектно-реляционного отображения; адаптеры переводят взаимодействие с базами данных и внешними поставщиками. Внедрение зависимостей особенно ценно на изменчивых или собственных границах: в хранилищах, источниках времени, платёжных шлюзах, средствах публикации сообщений и службах идентификации. Интерфейс для каждого класса лишь увеличивает формальности, если реализации нельзя взаимозаменять.
Используйте TypeScript для усиления контрактов, а не для видимости, будто данные во время выполнения уже безопасны. Проверяйте внешние входные данные и настройки, различайте типы предметной области там, где ошибка имеет последствия, сужайте состояния отсутствующих значений и ошибок и не превращайте сущности средства доступа к данным в публичные контракты API. Общие пакеты должны содержать действительно стабильные базовые типы или возможности платформы, а не создавать путь, по которому каждая предметная область будет зависеть от всех остальных.
Модульный монолит часто представляет собой полноценную корпоративную архитектуру, а не временную неловкость. Он упрощает транзакции, локальную разработку, выпуски, трассировку и восстановление, пока границы продукта формируются. Позже внутренние интерфейсы можно превратить в сетевые контракты, если измеренные потребности в независимом развёртывании, масштабировании, изоляции, технологии или ответственности команды оправдают постоянные затраты.
Безопасность начинается с идентификации и авторизации для конкретного ресурса. Создавайте учётные записи пользователей, сотрудников, партнёров, служб и привилегированных лиц по надёжному жизненному циклу. Средства защиты могут аутентифицировать и применять многократно используемые правила, однако прикладная операция всё равно должна учитывать исполнителя, клиентскую организацию, целевой ресурс, его состояние, запрошенное действие, делегирование и разделение полномочий. Скрытие элемента в клиентской части и одно лишь название роли не являются авторизацией.
На границе системы проверяйте синтаксис и форму данных с помощью обработчиков NestJS, а деловые инварианты обеспечивайте в прикладном коде или коде предметной области. Ограничивайте размер запросов и загрузок, используйте параметризованный доступ к данным, защищайте исходящие запросы, устанавливайте ограничения частоты и одновременности и возвращайте стабильные ошибки без стеков вызовов, секретов или подробностей поставщика. В многоклиентских приложениях контекст клиентской организации следует получать из доверенной идентичности и последовательно передавать в запросы, кеши, фоновые задания, пути хранения, события, журналы, выгрузки и административные средства.
Защищайте не только запрос, но и жизненный цикл программного обеспечения. Разделяйте среды и обязанности, используйте краткосрочные служебные удостоверения для выпуска, храните секреты вне исходного кода и образов, меняйте ключи, проверяйте зависимости и артефакты, рассматривайте изменения инфраструктуры и создавайте прослеживаемые сборки из проверенного кода. Определите порядок рассмотрения уязвимостей, сроки исправлений в соответствии с возможными последствиями, срок действия исключений и ответственных за всю цепочку обновлений NestJS, Node.js, языка, контейнеров, операционной системы и служб поставщиков.
Проводите аудит чувствительных деловых действий, фиксируя исполнителя, его полномочия, ресурс, предыдущее и новое состояние, причину, связь с другими событиями и время, но сводите к минимуму раскрытие персональных данных. Централизуйте журналы и выявление угроз, назначьте ответственных за оповещения, отрабатывайте сообщения во время инцидента и проверяйте восстановление резервных копий и служб. Стандарты и сертификации по безопасности помогают упорядочить доказательства, но не заменяют проверенных средств контроля или моделирования угроз для конкретных операций.
Масштабируйтесь по доказательствам, приближенным к реальной эксплуатации. Трассируйте критические сценарии и измеряйте процентили времени ответа конечных точек и фоновых заданий, полезную пропускную способность, ошибки, задержку цикла событий, CPU, память, сборку мусора, планы и блокировки базы данных, пулы соединений, давность очередей, поведение кеша, ограничения зависимых служб и стоимость успешного результата. Используйте показательные объёмы данных, распределение клиентских организаций, размеры запросов, состояние кеша, фоновую работу, обычные пики, внезапные всплески и ухудшение зависимостей. Средние значения и одна искусственная конечная точка способны скрыть настоящее ограничение.
Обычно требуются улучшения меньшего масштаба, чем полное перепроектирование: правильные индексы и запросы, ограниченная постраничная выдача, меньше сетевых обращений, пакетная обработка, явное предельное время ожидания, асинхронная работа, идемпотентные потребители сообщений, ограничения одновременности, сдерживание избыточного потока, определённые ответственность за кеш и порядок его обновления, горизонтальные копии и изоляция нагрузок. Согласовывайте одновременность приложения, пулы, очереди и мощность зависимостей как единую систему. Перенос конкуренции за ресурсы из приложения в базу данных не является масштабированием.
Выделяйте службу лишь тогда, когда целостная возможность бизнеса неоднократно требует независимого развёртывания, масштабирования, изоляции, восстановления, технологии или ответственности команды. Сначала назначьте ответственных за модуль и данные, сузьте интерфейс, устраните циклические зависимости, создайте проверки контрактов и измерьте ограничение. Распределение добавляет сети, частичные отказы, версионируемые контракты, согласованность с задержкой, идентичность служб, телеметрию, средства выпуска и дежурство специалистов; польза должна превышать эти постоянные операционные затраты.
Во время выделения опубликуйте совместимые API или события, определите единственного ответственного за достоверные данные, обработайте повторные попытки, дубликаты, порядок, предельное время ожидания и сверку, сопоставляйте оба пути, постепенно направьте на новую службу контролируемую долю работы и сохраните проверенный способ возврата. Остановитесь, когда следующая граница уже не оправдывает затрат. Модульное ядро на NestJS с несколькими независимыми службами и управляемыми службами поставщиков — обычная корпоративная архитектура.
NestJS оправдывает свою роль в корпоративной системе, когда его правила упрощают управление ответственностью, политиками и изменениями. Эта технология умножает результат дисциплинированной инженерной работы, но не заменяет её.— GARNO.TECH Engineering Team
Корпоративные интеграции — это контракты с последствиями для эксплуатации. Независимо от того, соединяет ли NestJS системы ERP, CRM, идентификации, платежей, логистики, документооборота, платформы данных или API партнёров, определите деловой смысл, официального ответственного за данные, схему, версии, аутентификацию, авторизацию, ограничения, задержку, предельное время ожидания, повторные попытки, идемпотентность, порядок, сверку, работу с ограниченными возможностями, наблюдение, стоимость, поддержку, обязанности в отношении данных и путь выхода.
Выбирайте синхронные вызовы лишь тогда, когда вызывающей стороне действительно нужен немедленный ответ и обе стороны могут разделять одно обещание доступности. Используйте очереди или события для разделения во времени, поглощения всплесков и надёжного выполнения работы, но проектируйте их для доставки не менее одного раза, если сквозная гарантия не доказывает большего. Потребителям нужны идемпотентность, ограниченные повторные попытки с задержкой и случайным отклонением, обработка повреждённых сообщений, сквозное сопоставление, правила повторного воспроизведения, сдерживание избыточного потока и способ вмешательства оператора. Если потеря недопустима, связывайте изменение базы данных и публикацию события через исходящую таблицу событий или другой проверенный механизм согласованности.
Сформированные схемы OpenAPI или GraphQL описывают форму, но не всю семантику. Зафиксируйте поведение при одновременных действиях, постраничную выдачу, коды ошибок, прекращение поддержки, сроки совместимости и обязанности потребителей. Проверки контрактов и примеры в изолированной среде защищают интеграции, а трассировка и сверка доказывают результат во время эксплуатации. Скрывайте критическое поведение поставщика за интерфейсом, которым владеет продукт, но не создавайте формальных адаптеров, лишь переименовывающих SDK.
Глубина испытаний должна соответствовать возможным последствиям. Модульные испытания защищают сложные правила предметной области; интеграционные проверяют построение NestJS, авторизацию, хранилища, транзакции базы данных, сериализацию, переносы схем, очереди и адаптеры поставщиков; контрактные защищают потребителей; сквозные охватывают небольшое число критических сценариев и путей отказа. Заменяйте компоненты на собственных границах вместо повсеместной имитации внутренней работы NestJS. Проверка с настоящей базой данных или посредником сообщений часто даёт больше уверенности, чем имитации, воспроизводящие саму реализацию.
Делайте выпуски совместимыми и наблюдаемыми. При изменении схемы сначала расширяйте её, затем переносите данные и только после этого удаляйте старую часть; назначайте версии публичным контрактам, при необходимости отделяйте развёртывание от открытия функции и продвигайте один прослеживаемый артефакт из проверенного кода через показательные среды. Вместе с ним автоматизируйте инфраструктуру и настройки. Определите обычный, аварийный, обратный, исправляющий и завершающий пути выпуска; наблюдайте за версиями и прекращайте открытие функции, если согласованные показатели здоровья нарушены.
Эксплуатируйте то, что создали. Связывайте запросы, задания, сообщения, развёртывания, обращения к базе данных и поставщикам с помощью структурированных журналов, метрик и трассировок. Определите ориентированные на пользователя целевые показатели услуг, закреплённые за ответственными оповещения, инструкции, запас мощности, восстановление резервных копий, разбор инцидентов, обновления зависимостей и NestJS и стоимость полезного результата. Храните решения по архитектуре, карты модулей и данных, контракты, ограничения поставщиков и эксплуатационные знания рядом с актуальным кодом. Удобство сопровождения означает способность команды безопасно изменять и восстанавливать систему, а не только читать её код.
Сильный подрядчик по NestJS понимает решения о продукте, моделирование предметной области, базы данных, отказы распределённых систем, безопасность, выпуск изменений, облачную инфраструктуру, наблюдаемость, инциденты, затраты и ответственность в организации, а не только программные интерфейсы NestJS. Дайте кандидатам одно реальное ограничение и попросите сравнить варианты. Качественный ответ назовёт предположения, отвергнутые альтернативы, сценарии отказа, доказательства приёмки, перенос, эксплуатационную работу и минимальное обоснованное изменение.
Изучите доказательства, приближенные к реальной эксплуатации: архитектурные решения, карты модулей и данных, проверки авторизации и контрактов, совместимые переносы, средства выпуска и контроля развёртываний, трассировки и панели показателей, выводы нагрузочных испытаний, разборы инцидентов, учебные восстановления, историю обновлений и материалы передачи знаний. Убедитесь, что названные старшие инженеры выполняли подобную работу и будут лично участвовать. Общий перечень технологий, сертификат или привлекательная схема архитектуры не заменят зрелого суждения об эксплуатации.
Определите сотрудничество через результат и границы эксплуатационной ответственности. Согласуйте ответственных за продукт и техническую часть, права принятия решений, доступ к хранилищам кода и облачной инфраструктуре, ожидания по архитектуре и качеству, коммуникацию, ответственность за услуги, дежурство и поддержку, бюджетные предположения, субподрядчиков, интеллектуальную собственность, документацию, приёмку, выход из сотрудничества и порядок сообщения плохих новостей. Демонстрируйте завершённые сквозные фрагменты на показательных данных и связывайте расходы с принятой работой системы и снижением риска.
Планируйте передачу знаний и практических навыков с первой недели. Внутренние инженеры должны участвовать в решениях, проверках, выпусках, инцидентах и эксплуатационных учениях. Исходный код, описания инфраструктуры, артефакты, схемы, испытания, панели показателей, инструкции, контакты поставщиков и записи решений должны оставаться доступными. Подрядчик достигает успеха, когда клиент может понимать, эксплуатировать, восстанавливать и развивать серверную часть без постоянной зависимости.
GARNO.TECH помогает командам оценить NestJS, спроектировать новую корпоративную серверную часть, укрепить модульные границы, модернизировать существующие системы на Node.js, защитить данные и интеграции, устранить ограничения быстродействия и надёжности и выделить службы, когда это подтверждают доказательства. Ознакомьтесь с нашими услугами по разработке на NestJS или начните с целенаправленной оценки критических сценариев, границ предметных областей и данных, действующей архитектуры, показателей работы служб, команды, желаемого результата, рисков и ответственности.
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Практическое руководство о бизнес-ценности DevOps: более быстром обучении, безопасных выпусках, надежном восстановлении, ответственной безопасности, контроле облачных расходов и совместном владении службами.
8 мин чтения
Практическое руководство по расширению команды Angular: определение пробела в компетенциях, выбор формы сотрудничества, оценка опыта рабочих систем, безопасное подключение, совместная поставка, передача знаний, измерение результатов и планирование выхода.
10 мин чтения
Постройте первый месяц вокруг чёткого мандата, надёжных данных, неотложного ограничения рисков, распределения прав на решения, устойчивого рабочего ритма, конкретного плана на 90 дней и передачи компетенций.
8 мин чтения