Аудит програмного продукту: докази, рішення та пріоритетний план змін

Корисний аудит програмного продукту зменшує невизначеність навколо справжнього рішення. Він може пояснити, чому сповільнилися випуски, чи витримає архітектура зростання, які ризики безпеки або надійності потребують дій, що саме успадковує інвестор, чи виправдана міграція або як передати продукт від підрядника. Результатом має бути не перелік усіх недосконалостей, а обґрунтована картина чинної системи, істотних обмежень, можливих відповідей і порядку, у якому варто ухвалювати рішення.
Почніть із самого рішення, користувачів і можливостей бізнесу, яких воно стосується, строку, прийнятного ризику, доступних доказів та людей, відповідальних за результат. Зафіксуйте межі перевірки, дозволені середовища, можливість активних випробувань, правила роботи з конфіденційними даними й коло осіб, які побачать первинні матеріали. Дослідження одного вузького місця швидкодії потребує іншої глибини й захисту, ніж комплексна перевірка перед придбанням або широкий огляд безпеки та випуску.
Докази надходять із кількох напрямів: продуктових і договірних зобов’язань, карт архітектури та даних, сховищ коду й показових змін, залежностей, тестів і конвеєрів, хмарних налаштувань, ідентифікації та доступу, панелей спостереження й трас, інцидентів, історії підтримки, витрат, перебігу робіт, співбесід і спостережуваних сценаріїв. Жоден показник, уривок коду чи розповідь учасника не є вирішальними самі по собі. Сильний висновок підтверджується незалежними джерелами, окреслює межі твердження, зазначає рівень упевненості й відсутні докази та витримує перевірку фактів людьми, найближчими до системи.
Оцінюйте продукт як взаємопов’язану робочу систему
Архітектура й відповідальність. Простежте критичні користувацькі та експлуатаційні сценарії через застосунки, служби, дані, черги, зовнішніх постачальників і команди. Дослідіть межі функціональних областей, напрям залежностей, ізоляцію відмов, правила транзакцій та узгодженості, договори інтеграцій, одиниці розгортання й право ухвалювати рішення. Важливо, чи підтримує структура нинішню модель продукту та його експлуатації, а не чи схожа вона на модну діаграму.
Код і безпека змін. Досліджуйте істотні, звичайні та пов’язані з інцидентами зміни, а не лише охайний модуль. Оцініть перевірку даних під час виконання, предметні незмінні правила, зв’язаність, опрацювання помилок, конкурентність, життєвий цикл ресурсів, стан залежностей, шлях оновлення, тести, правила перегляду коду, відтворюваність складання, безпеку міграцій і швидкість, з якою інженер може пов’язати вимогу з поведінкою робочої системи. Відсоток покриття має значення лише разом із якістю перевірок і ризиком.
Дані, API та інтеграції. Перевірте відповідальність за дані, схеми, цілісність, авторизацію, ізоляцію клієнтів, строки зберігання, приватність, резервні копії, відновлення, зростання запитів і сховища, версійність, ідемпотентність, повторні спроби, час очікування, обмеження частоти, відмови постачальників і звіряння. Технічно доступний API все одно може бути небезпечним, якщо клієнти не розрізняють операції в очікуванні, відхилені, дубльовані чи виконані за застарілими даними.
Безпека, надійність і швидкодія. Змоделюйте ресурси, учасників, межі довіри, шляхи атак і зловживань, облікові дані, привілеї, секрети, аудит, виправлення вразливостей і реагування на інциденти. Пов’яжіть навантаження, затримку, насичення, помилки, доступність, відновлення та запас потужності з критичними сценаріями. Аудит продукту може виявити ризики безпеки й рекомендувати спеціалізовані випробування, проте сам по собі не є перевіркою на проникнення, сертифікацією чи підтвердженням відповідності вимогам.
Хмарна інфраструктура, випуск, якість та організація. Перевірте поділ середовищ, описи інфраструктури, мережеві шляхи, витрати, CI/CD, просування збірок, налаштування, спостережуваність, відповідальність за сповіщення, випуск і повернення, охоплення пристроїв та браузерів, дослідження продукту, перебіг роботи, залежності, підтримку, чергування, межі підрядників, документацію й ризик залежності від ключової людини. Повільний випуск часто виникає з усієї цієї пов’язаної системи, а не лише з якості коду. Для вужчої перевірки клієнтської частини дивіться контрольний список аудиту коду Angular.
Отримуйте висновки, на яких можна будувати рішення
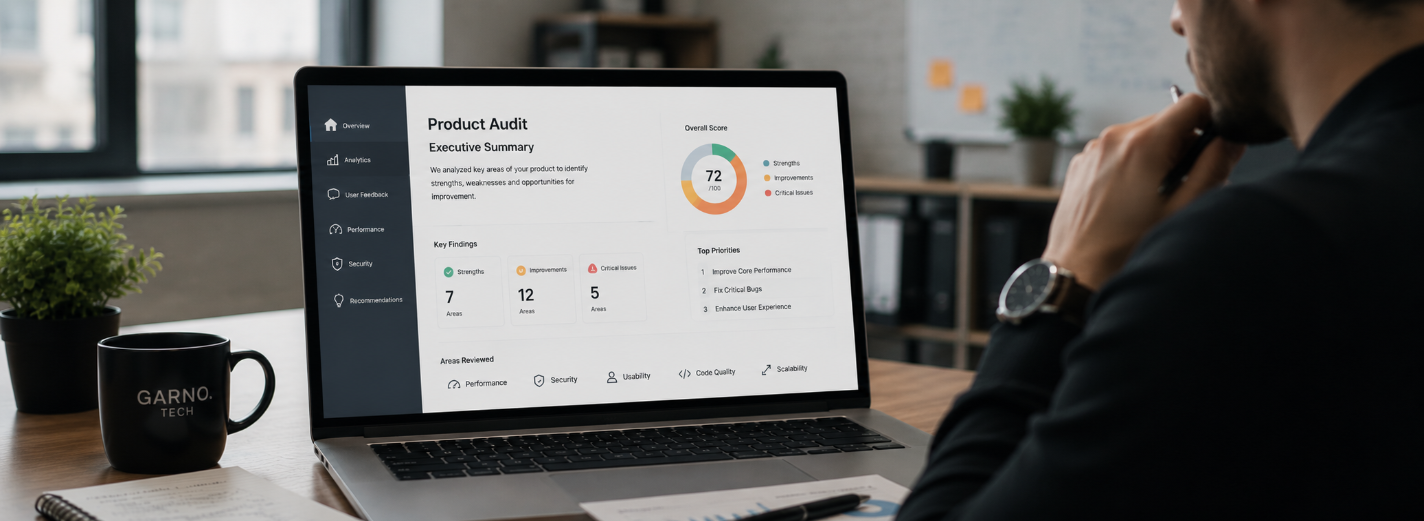
Огляд для керівництва має простою мовою відповідати на поставлене запитання: яка нинішня спроможність системи, які обмеження істотні, до чого вони призводять, які варіанти життєздатні, що треба негайно локалізувати та які рішення мають бути наступними. Він окремо подає перевірені факти, тлумачення, припущення й невідоме. Також він зазначає межі аудиту, щоб відсутність висновку не сприйняли як доказ безпеки.
Реєстр проблем робить кожний висновок придатним до перевірки. Якісний запис містить спостережуваний стан, уражений сценарій або ресурс, докази й дату їх отримання, імовірність, наслідки, рівень упевненості, чинні засоби контролю, відповідального, рекомендовану дію, залежності, діапазон зусиль, докази прийняття та умови зміни пріоритету. Одна лише критичність не утворює плану: перед усуненням критичної проблеми іноді треба виконати менш серйозну підготовчу роботу.
Доречні діаграми показують чинні й цільові межі функціональних областей, даних, ідентифікації, інтеграцій, розгортання та відповідальності, не вдаючи, ніби всі блоки однаково важливі. Варіанти пояснюють переваги, втрати та відхилені альтернативи. Швидкі поліпшення варто включати лише тоді, коли вони справді незалежні й мають низький ризик: навіть нетривала зміна ідентифікації, даних чи будови робочого середовища потребує належного контролю.
План змін послідовно розміщує термінову локалізацію ризиків, заповнення прогалин у доказах, підготовчу роботу, виправлення, модернізацію й передавання компетенцій. Він виділяє рішення, а не приховує невизначеність за неправдивими фіксованими оцінками. Для кожної ініціативи визначаються результат, відповідальний із належними повноваженнями, перший крок, залежності, діапазон оцінки, ризик, критерії прийняття, дата перегляду й умова зупинення або підняття питання на вищий рівень. Підсумкова зустріч має бути робочою сесією ухвалення рішень, а не урочистим врученням слайдів.
Обирайте формат аудиту за рішенням, яке належить ухвалити
Цільове технічне оцінювання. Обирайте його для одного істотного питання з обмеженою системою й конкретним рішенням: чому зросла затримка оформлення замовлення, чи надійно ізольовані клієнти, яке обмеження бази даних стримує зростання, чи виправдане перенесення в хмару або як замінити крихкий складник. Перевірка заглиблюється настільки, щоб відтворити чи випробувати механізм, і повертає варіанти, докази та відповідальний наступний крок.
Повний аудит продукту. Він доречний, коли ознаки перетинають продукт, архітектуру, код, дані, безпеку, інфраструктуру, якість, випуск та відповідальність або керівництву потрібне спільне розуміння нинішнього стану перед складанням плану. Ширина перевірки не означає поверхового проходження за переліком. Починайте з критичних сценаріїв і ризику, а потім поглиблюйте дослідження там, де докази вказують на істотні наслідки.
Технічна перевірка для угоди. Використовуйте її для обґрунтування інвестиції, придбання, партнерства чи значного фінансування. Узгодьте межі з тезою угоди, істотністю, доступом, строком і правилами використання висновків. Дослідіть можливості продукту, архітектуру, стан безпеки, дані, ознаки щодо інтелектуальної власності та залежностей, зосередження знань у команді й підрядниках, експлуатацію, масштабованість, витрати, реалістичність плану та ризик інтеграції. Така робота підтримує технічне рішення, але не замінює правову, фінансову, податкову, приватнісну чи регуляторну перевірку, сертифікацію або спеціалізоване випробування на проникнення.
Аудит можна проводити поетапно. Короткий огляд доказів покаже, чи потрібна глибша перевірка безпеки, швидкодії, даних, хмарних витрат, коду або відновлення. Активне сканування, навантажувальні випробування, зміни в робочій системі, соціальна інженерія та руйнівні чи втручальні методи потребують окремого дозволу, обмежень безпеки й плану відновлення. Найменший відповідальний формат має відповісти на запитання без збирання зайвих чутливих даних і створення непотрібного експлуатаційного ризику.
- /01Визначити рішення та межі доказівПогоджуємо рішення, істотні результати, обсяг і винятки, учасників, строк, доступ, конфіденційність, межі активних випробувань, очікувані докази та критерії прийняття самого аудиту.
- /02Зібрати й зіставити доказиПеревіряємо сценарії, зобов’язання, архітектуру, код, дані, залежності, середовища, показники, інциденти, історію випусків, витрати, експлуатацію та співбесіди; поглиблюємо дослідження там, де виявляються наслідки.
- /03Вивірити висновки та пріоритетиЗіставляємо кожне істотне твердження з доказами за і проти, фіксуємо впевненість і межі, даємо команді виправити факти та ранжуємо за наслідками, імовірністю, терміновістю, залежностями й здійсненністю.
- /04Ухвалити рішення, визначити послідовність і передати знанняПередаємо огляд для керівництва, реєстр проблем, діаграми, варіанти, термінові обмеження й план із відповідальними; відповідаємо на запитання учасників і передаємо достатньо контексту для самостійної реалізації та перегляду.
Досвід роботи з взаємопов’язаними продуктовими системами
Наведені нижче описи проєктів демонструють досвід GARNO.TECH із взаємопов’язаними продуктами SaaS і FinTech, у яких мобільні та вебсценарії, ідентифікація, платежі, дані, API, хмарна інфраструктура, якість та експлуатація мають працювати як одне ціле. Вони дають обмежені докази виконаних ролей і складності продуктів. Ми не стверджуємо, що ці клієнти окремо замовляли аудит, і висновки про спосіб аудиту не повинні виходити за межі відомостей у відповідному описі.
Цінність цього досвіду полягає в системному мисленні: умінні простежити критичний сценарій через інтерфейси й служби, відрізнити місцевий дефект від архітектурного чи експлуатаційного механізму, зрозуміти регульовані стани та стани з тяжкими наслідками й перетворити технічні докази на рішення щодо виконання робіт. Довіру до аудиту визначають фахівці, які його проводять, і порівнянні докази, які вони можуть показати, а не загальний перелік логотипів галузі.
Перетворюйте висновки на послідовні зміни з відповідальними
Клієнт може реалізувати план самостійно, з чинною командою чи підрядником, із кількома спеціалізованими партнерами або з GARNO.TECH у межах окремо визначеної ініціативи. Обов’язку замовляти реалізацію немає. Висновки, посилання на докази, діаграми, пріоритети, записи рішень і матеріали передавання мають залишатися придатними без аудитора. Якщо аудитор може виконувати подальшу роботу, цей комерційний інтерес слід розкрити, а рекомендації — прив’язати до доказів, щоб оцінювання не перетворилося на перелік послуг для продажу.
Починайте реалізацію з термінового обмеження шкоди та відсутніх доказів, а потім переходьте до передумов, які знімають одразу кілька ризиків. Перетворіть кожний пункт плану на результат із відповідальним, критеріями прийняття й відновлення: замініть розкриті облікові дані, відновіть показову резервну копію, обмежте проблемний запит, запровадьте тести авторизації клієнтів, зробіть збірки простежуваними, усуньте циклічну залежність або відпрацюйте реагування на інцидент. Не запускайте горизонтальну програму «переписати всю платформу», якщо менші наскрізні зміни здатні довести користь.
Переглядайте поступ відносно вихідного стану за одним випереджальним показником, одним результатом і одним захисним обмеженням. Команда може виконувати масштабування продукту, модернізацію Angular, розроблення серверної частини на NestJS або розроблення в хмарі Azure, але технологічна ініціатива має підпорядковуватися продуктовому результату. Закривайте чи переглядайте висновки з появою нових доказів: план змін є інструментом ухвалення рішень, а не застиглим переліком завдань.