Главная Наши услуги
Аудит программного продукта: доказательства, решения и приоритетный план изменений

Аудит программного продукта: доказательства, решения и приоритетный план изменений

Аудит программного продукта: доказательства, решения и приоритетный план изменений

Определите, какие продуктовые и инженерные ограничения действительно важны сейчас, с помощью проверяемых доказательств, взвешенных выводов, практических вариантов и последовательного технического плана с ответственными.

Полезный аудит программного продукта снижает неопределённость вокруг реального решения. Он может объяснить, почему замедлились выпуски, выдержит ли архитектура рост, какие риски безопасности или надёжности требуют действий, что именно наследует инвестор, оправдана ли миграция или как передать продукт от подрядчика. Результатом должен стать не перечень всех несовершенств, а обоснованная картина действующей системы, существенных ограничений, возможных ответов и порядка, в котором следует принимать решения.

Начните с самого решения, пользователей и возможностей бизнеса, которых оно касается, срока, приемлемого риска, доступных доказательств и людей, отвечающих за результат. Зафиксируйте границы проверки, разрешённые среды, возможность активных испытаний, правила работы с конфиденциальными данными и круг лиц, которые увидят исходные материалы. Исследование одного узкого места быстродействия требует другой глубины и защиты, чем комплексная проверка перед приобретением или широкий обзор безопасности и выпуска.

Доказательства поступают из нескольких направлений: продуктовых и договорных обязательств, карт архитектуры и данных, хранилищ кода и показательных изменений, зависимостей, тестов и конвейеров, облачных настроек, идентификации и доступа, панелей наблюдения и трасс, происшествий, истории поддержки, затрат, хода работ, бесед и наблюдаемых сценариев. Ни один показатель, отрывок кода или рассказ участника не является решающим сам по себе. Сильный вывод подтверждается независимыми источниками, очерчивает границы утверждения, указывает степень уверенности и недостающие доказательства и выдерживает проверку фактов людьми, ближе всего знакомыми с системой.

Когда аудит продукта помогает принять решение
/ 01
Выпуски замедлились или стали нестабильными
Проследите повторные задержки, переделки, регрессии и происшествия через продуктовые решения, архитектуру, код, среды, качество, зависимости, управление выпуском и ответственность, чтобы найти определяющее ограничение.
/ 02
Масштабированию или модернизации нужны доказательства
Определите измеряемый предел нагрузки, изменений, надёжности, стоимости или ответственности до вложений в инфраструктуру, разделение системы, миграцию, новую платформу или значительное переписывание.
/ 03
Переход или инвестиция требуют ясности
Создайте независимую и ограниченную картину нынешнего состояния до приобретения продукта, смены подрядчика, финансирования роста, передачи ответственности или утверждения плана с существенными последствиями.
/ 04
Риск безопасности или быстродействия непонятен
Отделите наблюдаемые доказательства от предположений, свяжите угрозы и узкие места с затронутыми сценариями и ресурсами, срочно ограничьте вред и назначьте более глубокие специальные испытания там, где они обоснованы.

Оценивайте продукт как взаимосвязанную рабочую систему

Архитектура и ответственность. Проследите критические пользовательские и эксплуатационные сценарии через приложения, службы, данные, очереди, внешних поставщиков и команды. Исследуйте границы функциональных областей, направление зависимостей, изоляцию отказов, правила транзакций и согласованности, договоры интеграций, единицы развёртывания и право принимать решения. Важно, поддерживает ли структура нынешнюю модель продукта и его эксплуатации, а не похожа ли она на модную диаграмму.

Код и безопасность изменений. Исследуйте существенные, обычные и связанные с происшествиями изменения, а не только аккуратный модуль. Оцените проверку данных во время выполнения, предметные неизменные правила, связанность, обработку ошибок, конкурентность, жизненный цикл ресурсов, состояние зависимостей, путь обновления, тесты, правила просмотра кода, воспроизводимость сборки, безопасность миграций и скорость, с которой инженер может связать требование с поведением рабочей системы. Процент покрытия имеет смысл только вместе с качеством проверок и риском.

Данные, API и интеграции. Проверьте ответственность за данные, схемы, целостность, авторизацию, изоляцию клиентов, сроки хранения, конфиденциальность, резервные копии, восстановление, рост запросов и хранилища, версионность, идемпотентность, повторные попытки, время ожидания, ограничения частоты, отказы поставщиков и сверку. Технически доступный API всё равно может быть опасным, если клиенты не различают операции в ожидании, отклонённые, дублированные или выполненные по устаревшим данным.

Безопасность, надёжность и быстродействие. Смоделируйте ресурсы, участников, границы доверия, пути атак и злоупотреблений, учётные данные, привилегии, секреты, аудит, исправление уязвимостей и реагирование на происшествия. Свяжите нагрузку, задержку, насыщение, ошибки, доступность, восстановление и запас мощности с критическими сценариями. Аудит продукта может выявить риски безопасности и рекомендовать специальные испытания, однако сам по себе не является проверкой на проникновение, сертификацией или подтверждением соответствия требованиям.

Облачная инфраструктура, выпуск, качество и организация. Проверьте разделение сред, описания инфраструктуры, сетевые пути, затраты, CI/CD, продвижение сборок, настройки, наблюдаемость, ответственность за оповещения, выпуск и возврат, охват устройств и браузеров, исследование продукта, ход работы, зависимости, поддержку, дежурство, границы подрядчиков, документацию и риск зависимости от ключевого человека. Медленный выпуск часто возникает из всей этой связанной системы, а не только из качества кода. Для более узкой проверки клиентской части смотрите контрольный список аудита кода Angular.
Получайте выводы, на которых можно строить решения

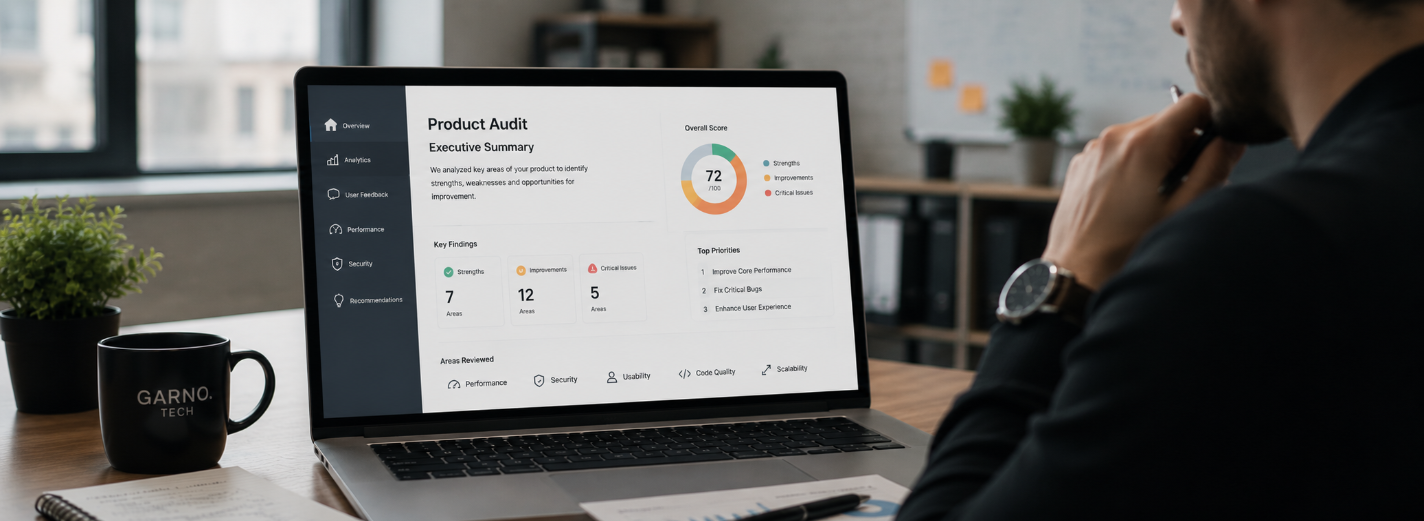
Обзор для руководства должен простым языком отвечать на поставленный вопрос: какова нынешняя способность системы, какие ограничения существенны, к чему они приводят, какие варианты жизнеспособны, что нужно немедленно локализовать и какие решения должны быть следующими. Он отдельно представляет проверенные факты, толкования, предположения и неизвестное. Также он указывает границы аудита, чтобы отсутствие вывода не приняли за доказательство безопасности.

Реестр проблем делает каждый вывод пригодным для проверки. Качественная запись содержит наблюдаемое состояние, затронутый сценарий или ресурс, доказательства и дату их получения, вероятность, последствия, степень уверенности, действующие средства контроля, ответственного, рекомендуемое действие, зависимости, диапазон усилий, доказательства приёмки и условия изменения приоритета. Одна лишь критичность не образует план: перед устранением критической проблемы иногда необходимо выполнить менее серьёзную подготовительную работу.

Уместные диаграммы показывают действующие и целевые границы функциональных областей, данных, идентификации, интеграций, развёртывания и ответственности, не делая вид, что все блоки одинаково важны. Варианты объясняют преимущества, потери и отклонённые альтернативы. Быстрые улучшения следует включать только тогда, когда они действительно независимы и имеют низкий риск: даже недолгое изменение идентификации, данных или строения рабочей среды требует надлежащего контроля.

План изменений последовательно размещает срочную локализацию рисков, заполнение пробелов в доказательствах, подготовительную работу, исправление, модернизацию и передачу компетенций. Он выделяет решения, а не скрывает неопределённость за ложными фиксированными оценками. Для каждой инициативы определяются результат, ответственный с необходимыми полномочиями, первый шаг, зависимости, диапазон оценки, риск, критерии приёмки, дата пересмотра и условие остановки или поднятия вопроса на более высокий уровень. Итоговая встреча должна быть рабочей сессией принятия решений, а не торжественным вручением слайдов.

Выбирайте формат аудита по решению, которое предстоит принять

Целевая техническая оценка. Выбирайте её для одного существенного вопроса с ограниченной системой и конкретным решением: почему выросла задержка оформления заказа, надёжно ли изолированы клиенты, какое ограничение базы данных сдерживает рост, оправдан ли перенос в облако или как заменить хрупкую составляющую. Проверка углубляется настолько, чтобы воспроизвести или испытать механизм, и возвращает варианты, доказательства и ответственный следующий шаг.

Полный аудит продукта. Он уместен, когда признаки пересекают продукт, архитектуру, код, данные, безопасность, инфраструктуру, качество, выпуск и ответственность или руководству необходимо общее понимание нынешнего состояния перед составлением плана. Ширина проверки не означает поверхностного прохождения по списку. Начинайте с критических сценариев и риска, а затем углубляйте исследование там, где доказательства указывают на существенные последствия.

Техническая проверка для сделки. Используйте её для обоснования инвестиции, приобретения, партнёрства или значительного финансирования. Согласуйте границы с тезисом сделки, существенностью, доступом, сроком и правилами использования выводов. Исследуйте возможности продукта, архитектуру, состояние безопасности, данные, признаки по интеллектуальной собственности и зависимостям, сосредоточение знаний в команде и у подрядчиков, эксплуатацию, масштабируемость, затраты, реалистичность плана и риск интеграции. Такая работа поддерживает техническое решение, но не заменяет правовую, финансовую, налоговую, связанную с конфиденциальностью или регуляторную проверку, сертификацию либо специальное испытание на проникновение.

Аудит можно проводить поэтапно. Краткий обзор доказательств покажет, нужна ли более глубокая проверка безопасности, быстродействия, данных, облачных затрат, кода или восстановления. Активное сканирование, нагрузочные испытания, изменения в рабочей системе, социальная инженерия и разрушительные или вмешивающиеся методы требуют отдельного разрешения, ограничений безопасности и плана восстановления. Наименьший ответственный формат должен ответить на вопрос без сбора лишних чувствительных данных и создания ненужного эксплуатационного риска.

Как проходит аудит продукта, управляемый доказательствами
  1. /01
    Определить решение и границы доказательств
    Согласуем решение, существенные результаты, объём и исключения, участников, срок, доступ, конфиденциальность, границы активных испытаний, ожидаемые доказательства и критерии приёмки самого аудита.
  2. /02
    Собрать и сопоставить доказательства
    Проверяем сценарии, обязательства, архитектуру, код, данные, зависимости, среды, показатели, происшествия, историю выпусков, затраты, эксплуатацию и беседы; углубляем исследование там, где выявляются последствия.
  3. /03
    Выверить выводы и приоритеты
    Сопоставляем каждое существенное утверждение с доказательствами за и против, фиксируем уверенность и границы, даём команде исправить факты и ранжируем по последствиям, вероятности, срочности, зависимостям и осуществимости.
  4. /04
    Принять решение, определить последовательность и передать знания
    Передаём обзор для руководства, реестр проблем, диаграммы, варианты, срочные ограничения и план с ответственными; отвечаем на вопросы участников и передаём достаточно контекста для самостоятельной реализации и пересмотра.

Опыт работы со взаимосвязанными продуктовыми системами

Приведённые ниже описания проектов демонстрируют опыт GARNO.TECH со взаимосвязанными продуктами SaaS и FinTech, в которых мобильные и веб-сценарии, идентификация, платежи, данные, API, облачная инфраструктура, качество и эксплуатация должны работать как единое целое. Они дают ограниченные доказательства выполненных ролей и сложности продуктов. Мы не утверждаем, что эти клиенты отдельно заказывали аудит, и выводы о способе аудита не должны выходить за пределы сведений в соответствующем описании.

Ценность этого опыта заключается в системном мышлении: умении проследить критический сценарий через интерфейсы и службы, отличить местный дефект от архитектурного или эксплуатационного механизма, понять регулируемые состояния и состояния с тяжёлыми последствиями и превратить технические доказательства в решение о выполнении работ. Доверие к аудиту определяют специалисты, которые его проводят, и сопоставимые доказательства, которые они могут показать, а не общий перечень логотипов отрасли.

Превращайте выводы в последовательные изменения с ответственными

Клиент может реализовать план самостоятельно, с действующей командой или подрядчиком, с несколькими специализированными партнёрами либо с GARNO.TECH в рамках отдельно определённой инициативы. Обязанности заказывать реализацию нет. Выводы, ссылки на доказательства, диаграммы, приоритеты, записи решений и материалы передачи должны оставаться пригодными без аудитора. Если аудитор может выполнять дальнейшую работу, этот коммерческий интерес следует раскрыть, а рекомендации — привязать к доказательствам, чтобы оценка не превратилась в перечень услуг для продажи.

Начинайте реализацию со срочного ограничения вреда и недостающих доказательств, а затем переходите к предпосылкам, снимающим сразу несколько рисков. Превратите каждый пункт плана в результат с ответственным, критериями приёмки и восстановления: замените раскрытые учётные данные, восстановите показательную резервную копию, ограничьте проблемный запрос, внедрите тесты авторизации клиентов, сделайте сборки прослеживаемыми, устраните циклическую зависимость или отработайте реагирование на происшествие. Не запускайте горизонтальную программу «переписать всю платформу», если меньшие сквозные изменения способны доказать пользу.

Пересматривайте продвижение относительно исходного состояния по одному опережающему показателю, одному результату и одному защитному ограничению. Команда может выполнять масштабирование продукта, модернизацию Angular, разработку серверной части на NestJS или разработку в облаке Azure, но технологическая инициатива должна подчиняться продуктовому результату. Закрывайте или пересматривайте выводы по мере появления новых доказательств: план изменений служит инструментом принятия решений, а не застывшим перечнем задач.

Начните с решения, которое должен поддержать аудит
Опишите продукт, решение или риск, требующий ясности, критические сценарии, известные происшествия, имеющиеся доказательства, участников, срок, ограничения доступа и действия, которые способно выполнить руководство. Мы определим наименьшую ответственную оценку, явные исключения, план доказательств, средства защиты, результаты и критерии приёмки, необходимые для более уверенного решения.

Мы используем файлы cookie для обеспечения безопасности и корректной работы нашего сайта. С вашего согласия мы также используем необязательные файлы cookie для аналитики и рекламных целей. Вы можете принять или отклонить использование необязательных файлов cookie. Вы можете изменить свои настройки в любое время. Подробнее — в нашей Политике использования файлов cookie.