/ 01
Бажаний стан під керуванням версій
Керуйте застосунком, інфраструктурою, налаштуваннями, політиками, перенесеннями, описами конвеєра й операційною документацією через перевірені версії; попередньо показуйте зміни та усувайте відхилення.
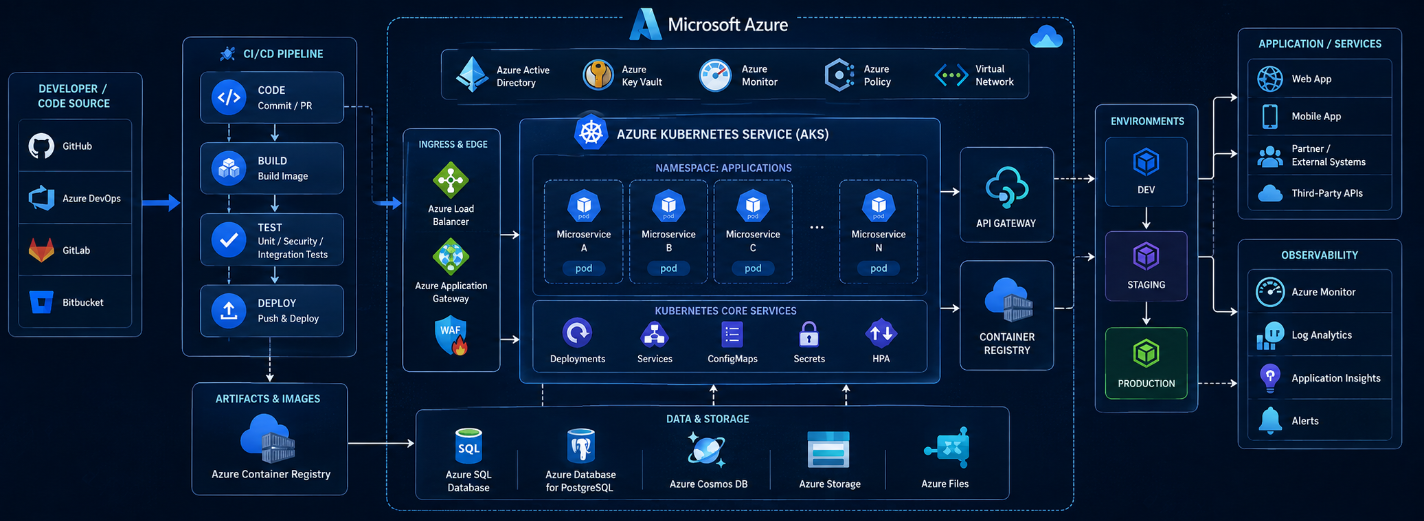
Azure надає обчислення, дані, ідентифікацію, мережу, політики та засоби спостереження. DevOps визначає, як люди перетворюють ці можливості на повторювані зміни продукту. Поєднання працює, коли команда може провести вимогу від сховища коду до виробничого середовища, побачити наслідки, відновитися після відмови й удосконалити процес без залежності від незадокументованих ручних знань.
Тому DevOps — це операційна модель, а не сервер CI чи відділ між розробкою та експлуатацією. Фахівці з продукту, розробки, платформи, безпеки, підтримки й фінансів працюють в одній системі постачання з явними обов’язками. Розробники відповідають за поведінку у виробничому середовищі; інженери платформи дають підтримувані шляхи й запобіжні межі; безпека формує контроль і реагування; власники продукту визначають результати й ризик; експлуатація повертає відомості про події та потужність у проєктування.
Почніть із критичних шляхів і теперішніх обмежень. Вимірюйте час від задуму до випуску, частоту розгортань, частку невдалих змін, час відновлення, доступність, затримку, навантаження від подій, рутинну ручну працю, питому хмарну вартість і заблоковану роботу. Нанесіть на карту, як нині змінюються код, інфраструктура, налаштування, схеми, таємні ключі, політики й доступ до можливостей. Поліпшуйте вузьке місце, що обмежує безпечну цінність для клієнта, замість установлення всіх модних засобів.
Наші послуги з хмарної інженерії в Azure поєднують архітектуру навантаження, автоматизацію постачання, спостережуваність, надійність, безпеку, вартість та операційну відповідальність у єдиній межі реалізації.
Інфраструктура як код описує бажаний стан ресурсів Azure у системі керування версіями, завдяки чому зміни можна перевіряти, випробовувати, простежувати й повторювати. Додавайте налаштування ресурсів, ідентичності та призначення ролей, мережі, діагностику, політики, сповіщення й бюджети, якщо обраний засіб здатний безпечно ними керувати. Підтримуйте сумісність версій застосунку та інфраструктури й правильно впорядковуйте зміни, що охоплюють обидві сторони.
Застосовуйте декларативні засоби на кшталт Bicep або керований процес Terraform відповідно до стандартів організації та потреб навантаження. Будуйте модулі навколо сталих меж життєвого циклу, а не заради абстракції. Основи платформи, спільна зв’язність, ресурси навантаження, налаштування рівня даних і випуски застосунку можуть мати різних власників і частоту змін. Публікуйте підтримувані модулі з версіями, документацією, перевірками та шляхом оновлення.
Розділяйте середовища, їхні ідентичності, доступ, дані й радіус ураження, але створюйте їх з однакових перевірених описів. Відмінності параметрів мають бути навмисними й видимими. Попередньо показуйте зміни, виявляйте руйнівні операції, захищайте стан і усувайте відхилення. Термінове виправлення через портал може відновити службу, проте його слід записати й повернути до бажаного стану, закріпленого у версіях.
Перевіряйте звичайні й виняткові операції: перше розгортання, оновлення, масштабування, заміну сертифіката чи таємного ключа, зміну політики, відновлення, перехід до іншого регіону та видалення. IaC доводить повторюваність лише тоді, коли команда здатна відтворити або відновити середовище. Засоби вимірювання та діагностичні параметри мають належати до тієї самої версійної межі, що описана в матеріалі «Спостережуваність Azure з OpenTelemetry».
Конвеєр постачання є межею безпеки й надійності. Він має створювати з перевіреного коду один простежуваний незмінний складник, записувати його версію та залежності й просувати саме цей складник через усі середовища. Повторне збирання для виробничої системи може внести неперевірену відмінність. Шаблони інфраструктури, перенесення бази даних, контракти налаштувань і метадані випуску мають становити одну історію зміни.
Добирайте перевірки за ризиком: компіляція й статичний аналіз, цільові модульні випробування, інтеграційні та контрактні перевірки, репетиція перенесення, перевірка інфраструктури, пошук таємних даних, сканування залежностей і образів, контроль політик, походження та показові випробування швидкодії чи стійкості. Кожен бар’єр потребує власника й способу реагування; попередження, яке всі ігнорують, лише затримує роботу.
Коли це корисно, відокремлюйте розгортання від відкриття користувачам. Розгорніть невелику зміну в передвиробничому середовищі або кільці виробничої системи, перевірте модель справності, поступово відкривайте її через ревізії, комірки, маршрутизацію чи керування можливостями й автоматично зупиняйтеся, якщо поріг порушено. Під час співіснування версій потрібна сумісність назад і вперед. Зміни бази даних часто потребують послідовності «розширити — перенести — звузити», а не простого двійкового повернення.
До аварійної події визначте звичайний, терміновий, зворотний, виправний і завершальний шляхи. Обмежте коло тих, хто може змінювати конвеєри або погоджувати захищені середовища, зберігайте докази для аудиту й за підтримки використовуйте федерацію ідентичності навантаження чи інший короткочасний механізм замість довговічних ключів розгортання. Найшвидший конвеєр — не той, де найменше бар’єрів, а той, що досить рано повертає надійні відомості для дії.
Платформа має робити безпечний шлях легшим за імпровізований. Пропонуйте підтримувані шаблони, модулі, складники конвеєра, зразки ідентифікації, типову телеметрію, створення середовищ, пояснення політик і документацію як продукт для користувачів. Оприлюдніть межу: що експлуатує платформна команда, за що відповідають команди навантажень, як розглядають винятки та як відмовитися від спільної можливості.
Самообслуговування не означає необмежене створення ресурсів. Установіть запобіжні межі для передплат і груп ресурсів, регіонів, мережі, ідентичностей, класів даних, позначок, бюджетів, діагностики, резервних копій, відкритого доступу та дозволених служб. Давайте розробникам швидкий відгук у запитах на внесення змін і передвиробничому середовищі, а не виявляйте порушення політики, коли випуск уже чекає.
Масштабуйте навантаження за виміряним попитом. Правила автоматичного масштабування потребують сигналів, мінімумів, максимумів, періоду охолодження, часу запуску, квот і меж вартості. Захищайте бази даних, посередники повідомлень, сховища та зовнішніх постачальників обмеженнями з’єднань і одночасності, чергами, протитиском, граничним часом, безпечними повторними спробами й плавним погіршенням. Додаткові копії здатні посилити відмову залежності.
Масштабуйте й операційну модель. Визначте цілі служби, перегляд потужності, виправлення, поновлення, відновлення резервних копій, чергування під час подій, перегляд доступу, оновлення платформи, виведення модулів та долучення нових клієнтів. Автоматизація виправдана, коли зменшує повторюваний ризик або рутину; автоматизувати рідкісне й добре контрольоване завдання може бути дорожче, ніж задокументувати його.
Спостережуваність починається з рішень, які має ухвалювати команда. Визначте критичні шляхи й модель справності, що пов’язує результат користувача із сигналами застосунку, залежностей та інфраструктури. Висока частка успішних HTTP-відповідей може приховувати роботу в черзі, яка ніколи не завершується; нормальний графік CPU може співіснувати з невдалими платежами. Вимірюйте завершені дії бізнесу, розподіл затримок, помилки, насичення, вік черг, свіжість даних і поведінку залежностей.
Застосовуйте структуровані журнали, показники й розподілені трасування з узгодженим контекстом служби, середовища, версії, регіону, безпечного позначення клієнта, зв’язку та причини. OpenTelemetry дає переносні засоби вимірювання застосунку, а Azure Monitor і Application Insights збирають та аналізують підтримувані сигнали. Контролюйте чутливі дані, вибірку, строки зберігання й позначки з великою кількістю значень, щоб спостережуваність залишалася корисною та фінансово сталою.
Сповіщення має вказувати на стан, що потребує дії, доходити до відповідального, містити контекст і посилатися на перевірену інструкцію. Терміново повідомляйте про видимі користувачеві наслідки та невідкладні причини; менш важливі тенденції спрямовуйте до запланованих робіт. Перевіряйте сповіщення під час вправ із відмовами. Панель, на яку ніхто не дивиться, і сигнал, на який ніхто не може відреагувати, — це майно, а не операційна спроможність.
Для реагування на події потрібні ролі, зв’язок, рівні важливості, передавання відповідальності, повноваження зменшити шкоду, повідомлення клієнтам, збереження доказів і перевірка відновлення. Пов’язуйте розгортання з телеметрією, щоб бачити вплив випуску. Після відновлення проведіть розбір без пошуку винних і поліпшіть код, перевірки, контроль платформи, потужність, діагностику, інструкції чи відповідальність. Швидке відновлення дають відпрацьовані системи, а не особистий героїзм.
Безпека має охоплювати кожен спосіб зміни платформи: вихідний код, залежності, складники, інфраструктуру, налаштування, перенесення даних, політики, керування можливостями й термінові операції. Побудуйте моделі загроз для критичних шляхів і самої системи постачання. Скомпрометована ідентичність конвеєра здатна обійти засоби, що захищають запущений застосунок.
Розділяйте ідентичності людей, конвеєрів і програм під час роботи. Для навантажень Azure застосовуйте керовані ідентичності, а для CI/CD за підтримки — федерацію ідентичності навантаження чи інший короткочасний механізм. Надавайте вузькі дозволи керування та доступу до даних у найменшій практичній області, захищайте погодження середовищ, переглядайте доступ і підтримуйте придатний до аудиту аварійний шлях. Уникайте спільних облікових даних і копіювання ключів між середовищами.
Переносьте корисний контроль ближче до початку, не перетворюючи конвеєр на купу попереджень без дії. Перевіряйте код та IaC, шукайте таємні дані, скануйте залежності й образи, перевіряйте політики та налаштування, за потреби — ліцензії, зберігайте походження складників. Визначте рівень важливості, власника, строк виправлення, закінчення винятку й правила випуску. Перевіряйте контроль випробуваннями на основі способів нападу та вправами з подіями.
Безпека під час роботи залишається необхідною: підтримувані версії, виправлення, відкрита мережа, шифрування, перевірка введення, авторизація, таємні дані, резервні копії, спостереження, реагування й відновлення. Azure Policy та бар’єри конвеєра можуть забезпечувати відомі правила, але не здатні визначити модель довіри продукту чи права бізнесу. Команда безпеки має надавати готові засоби й швидкі консультації, а не створювати чергу пізніх погоджень.
Хмарними витратами можна керувати, коли кожен ресурс має власника, призначення, середовище, навантаження й життєвий цикл. До зростання рахунків установіть межі передплат і груп ресурсів, позначки чи рівноцінні метадані, бюджети, сповіщення про відхилення та доступ до відомостей про вартість. Команди мають відповідати за ціну рішень, на які впливають, а платформа й фінанси — давати надійний розподіл і настанови.
Пов’язуйте вартість з одиницями продукту: активним клієнтом, успішним замовленням, обробленим документом, користувачем API, розгортанням або годиною випробувального середовища. Більший рахунок може бути здоровою ознакою зростання цінного попиту, а менший — шкодити, якщо прибирає потужність відновлення чи корисну телеметрію. Розглядайте вартість разом із цілями служби, швидкодією, безпекою та інженерною рутиною.
Автоматизуйте безпечне прибирання: видаляйте тимчасові середовища після строку, плануйте роботу придатних невиробничих ресурсів, забезпечуйте строки зберігання, знаходьте бездіяльні або невикористані ресурси, добирайте розмір за телеметрією, обмежуйте масштабування й показуйте зміни прогнозу під час архітектурної перевірки або перегляду коду. Оптимізуйте запити застосунку, життєвий цикл сховища, передавання даних, обсяг журналів і використання залежностей, перш ніж вважати дешевший SKU універсальною відповіддю.
Знижки за зобов’язання й резервування доречні для сталого, зрозумілого попиту. Копії для надійності, резервні дані, контроль безпеки, агенти збирання, спостережуваність і вправи з відновлення не є марнотратством лише тому, що не обслуговують звичайний потік користувачів. Порівнюйте їхню ціну з наслідками, які вони зменшують. FinOps — це спільний цикл рішень продукту, розробки, платформи й фінансів.
Azure надає хмарні можливості. DevOps перетворює їх на систему постачання й експлуатації, у якій команда розуміє та вдосконалює зміни, ризики, результати, відновлення й витрати.— GARNO.TECH
Azure і DevOps дають перевагу, коли платформа зменшує вартість і ризик змістовної зміни продукту. Інфраструктуру можна відтворити, складники — простежити, випуски є малими й відкриваються поступово, ідентичності обмежені, телеметрія пояснює поведінку клієнта, відновлення відпрацьовано, а витрати мають власника. Ці властивості важливіші за кількість служб чи етапів конвеєра.
Запроваджуйте операційну модель поступово. Перевіряйте зміни коду застосунку й інфраструктури; побудуйте один надійний шлях складника; захистіть критичний шлях моделлю справності; автоматизуйте його випуск і відновлення; потім повторно використовуйте перевірений зразок. Додавайте платформні абстракції лише тоді, коли кілька команд мають однакову потребу й хтось підтримуватиме контракт.
Вимірюйте, чи поліпшує система час постачання, частку невдалих змін, відновлення, надійність, рутину, реагування на безпеку, досвід розробника та питому вартість. Вилучайте бар’єри, панелі, модулі й автоматизацію, що не допомагають ухвалювати рішення. Сучасна платформа не завершується в день запуску: вона вчиться на розгортаннях, подіях, користувачах і витратах та перетворює ці відомості на наступну безпечнішу зміну.
steps:
  - script: npm ci
  - script: npm test
- script: az deployment group create --template-file main.bicepДослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Сплануйте міграцію бази даних в Azure: оцініть навантаження, оберіть ціль, усуньте несумісності, перенесіть і перевірте дані, виконайте переключення, повернення та оптимізацію.
10 хв читання
Практичний інженерний посібник зі Stripe Checkout, Elements, PaymentIntents, вебсповіщень, передплат, Connect, безпеки, випробувань, звіряння та платіжних операцій.
9 хв читання
Як перетворити оцінювання міграції до Azure на доказове рішення щодо меж навантажень, залежностей, цільової архітектури, безпеки, відновлення, вартості та черг перенесення.
10 хв читання