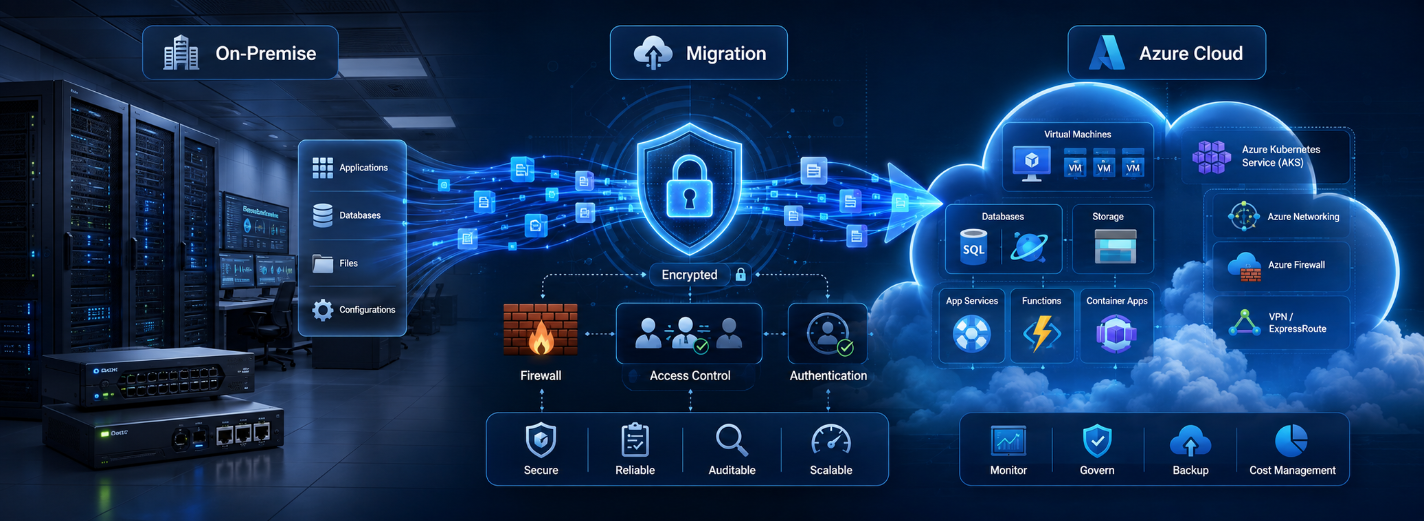
Архітектура міграції в Azure: від наявних систем до керованої хмари
- Microsoft Azure
- cloud migration
- cloud architecture
- cybersecurity
- DevOps
- infrastructure modernization
Як спланувати безпечний перехід до хмари Azure
Міграція до Azure змінює систему, на якій працює бізнес, а не просто переносить сервери. Застосунки, дані, цифрові ідентичності, мережі, інтеграції, процеси підтримки й договірні зобов’язання мають діяти безперервно, поки відповідальність переходить між технологіями та командами. Обґрунтована архітектура міграції до Azure описує і цільову платформу, і сам перехід: що буде перенесено, що зміниться, що залишиться на місці, як співіснуватимуть середовища та як організація повернеться до безпечного стану, якщо припущення виявиться хибним.
Спочатку визначте результат, заради якого потрібен перехід. Це може бути закриття старого центру обробки даних, надійніше відновлення, швидший вихід на новий ринок, регуляторне розмежування, інтеграція придбаної компанії, потреба в більшій потужності або зниження вартості змін. Для кожного результату встановіть початковий рівень, ціль, відповідального, строк і захисні обмеження. «Перейти до Azure» — лише дія; вона не пояснює керівному комітету, чи справді скоротилися простої, ризик, час постачання змін і сукупні витрати та чи поліпшився досвід клієнта.
Міграція завершується лише тоді, коли команди, що приймають систему, можуть розгортати й спостерігати навантаження, захищати та відновлювати їх, надавати підтримку й керувати витратами. Тому компетентна інженерна команда Microsoft Azure має провести погоджений задум через опис інфраструктури кодом, зміни застосунків і даних, репетиції, перемикання робочої системи, стабілізацію, документування та передавання знань.
Вивчіть наявні системи до вибору сервісів Azure
Інвентаризуйте наявні системи з деталізацією, достатньою для рішення про перемикання. Зафіксуйте функції бізнесу й відповідальних за них; застосунки та версії; обчислювальні ресурси, сховища й бази даних; вхідні та вихідні мережеві шляхи; користувацькі, службові й адміністративні ідентичності; сертифікати, секрети, розклади, черги, файли, звіти та зовнішніх учасників. Поєднайте дані конфігурації й автоматичного виявлення з інтерв’ю, відомостями про трафік, інциденти й рахунки, історією розгортань і спостереженням за повним циклом роботи бізнесу. Схема, у якій немає завдання на кінець місяця або переліку дозволених адрес партнера, не є картою міграції.
Класифікуйте кожне навантаження за критичними користувацькими шляхами, чутливістю й місцем зберігання даних, доступністю, цільовим часом і точкою відновлення, затримкою, пропускною здатністю, сезонністю, ліцензіями, підтримкою постачальника, технічним станом, частотою змін та відповідальним власником. Для кожної залежності опишіть напрям, протокол, автентифікацію, обсяг даних, час взаємодії та поведінку в разі відмови. Такі факти виявлять групи, які слід переносити разом, тимчасові гібридні шляхи, непідтримувані компоненти, засоби контролю, що потребують заміни, а також системи, які краще залишити чи вивести з експлуатації замість перенесення.
До початку змін зафіксуйте вихідний стан: успішність користувацьких сценаріїв, процентилі швидкодії, частоту помилок та інцидентів, показники розгортання й відновлення, доступну потужність, навантаження на підтримку, вартість інфраструктури й ліцензій та наявні докази відновлюваності. Відкрито позначте рівень упевненості та прогалини. Якщо наявні системи вивчено погано, додайте вимірювання й перевірте показовий період замість вигаданої точності. Ці межі також визначають архітектуру безпеки Azure для FinTech і SaaS, у якій ідентичності, ключі, ізоляція мереж, можливість аудиту й розташування даних мають залишатися узгодженими між старим і новим середовищами.
- Опишіть систему в роботі: пов’яжіть бізнес-процеси із застосунками, даними, мережами, цифровими ідентичностями, розкладами, зовнішніми учасниками, відповідальними та поведінкою кожної залежності під час відмови.
- Класифікуйте наслідки: зафіксуйте критичність, чутливість і місце зберігання даних, доступність, цільовий час і точку відновлення, допустимий простій, вимоги відповідності та вплив на клієнтів.
- Визначте початкову економіку: врахуйте обчислювальні ресурси, сховища, трафік, ліцензії, приміщення, підтримку, працю людей, паралельні витрати під час міграції, модернізацію й виведення з експлуатації, а не лише розрахунок вартості хмари.
- Установіть докази й відповідальність: призначте відповідальних від бізнесу та технічної команди, визначте докази приймання й відновлення, невирішені припущення та рішення, якому має допомогти кожна знахідка.
Спроєктуйте базове середовище Azure як основу експлуатації
Базове хмарне середовище є керованою основою, на якій можна послідовно розміщувати навантаження. Визначте межі організації та цифрових ідентичностей, групи керування, підписки, структуру ресурсів, дозволені регіони, правила найменування й мітки, політики, призначення ролей, бюджети, централізовані журнали, мережеві з’єднання, приватне розв’язання імен, спільні сервіси, резервне копіювання, відновлення та шлях від коду до робочого середовища. Відокремте загальноплатформні засоби контролю від налаштувань конкретних навантажень і опишіть обидва шари як перевірювану інфраструктуру в коді із захищеним станом, випробуваними модулями, історією змін, виявленням розбіжностей та аварійним шляхом, зміни з якого згодом повертають до коду.
Топологія підписок і мережі має відповідати вимогам до ізоляції, відповідальності, квот, обліку витрат і наслідків відмов. Свідомо спроєктуйте вхідний і вихідний трафік: публічний доступ, приватні кінцеві точки, міжмережеві екрани, захист вебзастосунків, DNS, маршрутизація, перевірка трафіку, з’єднання з партнерами й локальною інфраструктурою та аварійний доступ повинні утворювати один придатний до випробування шлях. Уникайте як єдиної пласкої мережі, так і складного поділу на сегменти, який команда не здатна експлуатувати. Заздалегідь вирішіть, як спостерігатимете за тимчасовими гібридними з’єднаннями та як їх вилучите.
Управління має запобігати дорогим або небезпечним станам, не блокуючи кожну корисну зміну. Застосовуйте невеликий набір обов’язкових правил щодо регіонів, шифрування, публічного доступу, діагностичних налаштувань, ідентичностей, типів ресурсів і необхідних метаданих; випробовуйте винятки, призначайте для них відповідального та строк дії й фіксуйте причину. Базове середовище готове тоді, коли продуктова команда може створити відповідне правилам середовище, розуміє свою відповідальність і здатна його відновити, а не тоді, коли скопійовано зразкову схему.
Обирайте сервіси Azure на підставі фактів про навантаження та спроможності команди їх експлуатувати. Стабільна готова система може найкраще працювати на віртуальній машині. Вебзастосунку може пасувати Azure App Service, подієвим завданням — Azure Functions, базі даних — керований сервіс, а контейнерам — Azure Container Apps або Kubernetes, але лише якщо вимоги до планування, мережі, переносності чи контролю виправдовують таку платформу. Порівнюйте відповідність функціям, обмеження сервісу, модель доступності, обслуговування, спостережуваність, безпеку, підтримку регіонів, переносність, наявні вміння й повну вартість життєвого циклу.
Керований сервіс не означає керованого результату. Задокументуйте, які обов’язки щодо стійкості, оновлень, резервного копіювання, масштабування, керування ключами, доступу, узгодженості даних і відновлення бере на себе Microsoft, а які залишаються організації. Перевірте квоти й обмеження інтенсивності запитів за показового трафіку, зокрема під час відмови залежності. Віддавайте перевагу найпростішому сервісу, який задовольняє суттєві вимоги та зберігає шлях виходу або відновлення. Складність виправдовують докази, а не кількість хмарних продуктів на цільовій схемі.
Захищайте ідентичності й дані в кожній хвилі міграції
Безпека починається з цифрових ідентичностей і меж довіри. Об’єднайте доступ працівників через єдину систему, а для привілейованих ролей, де можливо, вимагайте стійкої до фішингу посиленої автентифікації. Надавайте підвищені права лише на потрібний час, розділяйте звичайні й адміністративні облікові записи та підтримуйте перевірені аварійні записи. Надавайте навантаженням керовані ідентичності замість вбудованих облікових даних. Призначайте мінімальні права в найвужчих практичних межах, перевіряйте успадкування та склад груп, реєструйте привілейовані дії й до перемикання спроєктуйте відкликання доступу.
Класифікуйте дані й простежуйте їхній шлях через джерело, канал перенесення, проміжне та цільове сховища, резервні копії, журнали, кеші, аналітику й засоби підтримки. Визначте правила шифрування та власника ключів, зміну секретів, строки зберігання й видалення, маскування, місце розташування, звіряння цілісності та докази доступу. Захистіть канали міграції й тимчасові сховища, а після приймання вилучіть їх. Резервна копія залишається лише обіцянкою, доки команда не відновить її за потрібний час, не перевірить узгодженість застосунку й не доведе, що облікові дані з руйнівними правами не здатні стерти і сервіс, і копії для його відновлення.
Вбудуйте в платформу запобігання та виявлення: примусове виконання політик, безпечні типові налаштування, керування вразливостями й залежностями, захист кінцевих пристроїв там, де він потрібен, централізовані журнали безпеки, дієві сповіщення, порядок реагування на інциденти та зберігання доказів. Окремо змоделюйте загрози самого переходу. Гібридні з’єднання, дубльовані ідентичності, міграційні облікові записи з широкими правами, старі сертифікати, копії даних і поспішні правила міжмережевих екранів часто створюють більше вразливостей, ніж остаточне рішення. Для кожного тимчасового винятку потрібні визначений відповідальний, спостереження, строк завершення та перевірка вилучення.
Безпечна міграція до Azure починається з визначення довіри, відповідальності й відновлення. Копіювання першої віртуальної машини є кроком виконання, а не архітектурою.— GARNO.TECH Engineering Team
Добирайте спосіб перенесення окремо для кожного навантаження
Для кожного навантаження окремо визначте спосіб дій, замість застосовувати одне гасло до всіх систем. Виводьте з експлуатації рішення без обґрунтованої цінності; залишайте на місці навантаження, обмеження чи економіка яких не підтримують переїзд; замінюйте типову функцію готовим продуктом, якщо міграція лише збереже непотрібний власний код. Перенесення без змін скорочує найближчу роботу з переходу, але успадковує наявні операційні вади. Переміщення сумісної платформи майже не змінює застосунок. Адаптація до нової платформи залучає вибрані керовані можливості. Перероблення архітектури змінює межі або поведінку й може поліпшити гнучкість і стійкість, проте створює найбільший ризик постачання.
Оцінюйте варіанти за очікуваним результатом міграції, строком, технічним станом, залежностями, прив’язаністю до даних, допустимим простоєм, вимогами відповідності, вміннями команди, умовами ліцензій, майбутньою вартістю експлуатації, цінністю модернізації, зворотністю та вартістю втрачених можливостей. Залишайте припущення видимими й призначайте критерії приймання. Для одного навантаження можна застосувати послідовність дій: наприклад, спочатку перенести його без змін до закриття центру обробки даних, стабілізувати, а після появи доказів адаптувати базу даних до керованої платформи. Не приховуйте дві ризиковані трансформації в одному перемиканні, якщо поєднання не є необхідним і його не можна відрепетирувати.
Модернізуйте там, де це усуває виміряне обмеження. Корисними змінами можуть бути відтворюване розгортання, незмінні артефакти, винесена з коду конфігурація, керовані ідентичності, централізована телеметрія, підтримувані середовища виконання, керовані бази даних, черги, кешування, асинхронні межі, горизонтальне масштабування та сумісний розвиток схеми даних. Кожна зміна потребує гіпотези про результат для бізнесу або експлуатації, відповідального, випробування та шляху відновлення. Масштабна програма переходу до мікросервісів чи Kubernetes не є передумовою міграції.
Ставтеся до перенесення даних як до зміни продукту. Обирайте масове копіювання, резервне копіювання з відновленням, реплікацію, паралельну роботу систем, фіксацію змін даних або поетапну синхронізацію відповідно до обсягу, швидкості запису, допустимої втрати, простою, вимог узгодженості та можливостей джерела. На кожному етапі визначте головне джерело даних; запобігайте суперечливим записам; відрепетируйте тривалість; звірте кількість записів, контрольні суми, баланси, зв’язки та незмінні правила бізнесу; збережіть придатне до аудиту рішення про остаточне перемикання. Якщо повернення до старої системи втратить уже прийняті записи, чесно назвіть це планом виправлення в новій системі та спроєктуйте відповідний шлях.
Доводьте готовність, переносіть і стабілізуйте керованими хвилями
До перенесення найкритичніших систем перевірте весь механізм міграції на показовому навантаженні, яке можна безпечно відновити. Пробний перехід має випробувати справжні цифрові ідентичності, мережеві з’єднання, інфраструктуру в коді, розгортання, перенесення даних, спостережуваність, резервне копіювання й відновлення, реагування на загрози, швидкодію, підтримку та розподіл витрат. Оберіть систему, достатньо важливу для виявлення прогалин платформи, але з такими межами, щоб відновлення не завдало неприйнятної шкоди. Фіксуйте кожне ручне втручання: потреба щоразу в героїчних зусиллях є вадою методу міграції.
Формуйте наступні хвилі навколо груп залежностей і доступної операційної спроможності. Для кожної хвилі призначте відповідальних від бізнесу й технічної команди, визначте обсяг та винятки, передумови, правила заморожування змін, вікно обслуговування, порядок інформування, критерії приймання й зупинення, звіряння даних, повернення до старої системи або виправлення без повернення, забезпечення підтримки та обмежений строк стабілізації. Репетируйте на обсязі й відмовах, подібних до робочих. Переконайтеся, що DNS, сертифікати, черги, заплановані завдання, інтеграції, спостереження та доступ користувачів змінюються узгоджено, а не обмежуйте перевірку початковою сторінкою застосунку.
Зробіть перемикання контрольованим рішенням. Використовуйте спільний розклад, явно призначене право продовжити чи скасувати перехід, спостережувані контрольні точки й докази, які всі учасники тлумачать однаково. Після спрямування трафіку стежте за критичними шляхами, цілісністю даних, затримкою, насиченням ресурсів, помилками, сигналами безпеки, попитом на підтримку та витратами в розрізі середовища й версії. Зберігайте старий шлях лише протягом погодженого періоду відновлення, обмежте зміни та виведіть його з експлуатації за перевіреним планом, щоб тимчасове дублювання не стало постійним ризиком і витратою.
Стабілізація завершується, коли сервіс досягає своїх цілей, а команда, що його прийняла, здатна експлуатувати систему у звичайних і виняткових умовах. Передайте панелі спостереження, сповіщення, операційні інструкції, описи архітектури й ухвалених рішень, переліки ресурсів, маршрути підтримки та передавання проблем на вищий рівень, процедури доступу, результати відновлення, відомі ризики, бюджети й відповідальність. Проведіть навчання з реагування на інцидент і відновлення з вимірюванням часу. Закривайте тимчасові облікові записи, маршрути, копії даних, винятки, ліцензії та вихідну інфраструктуру лише після доказів того, що вони більше не потрібні.
Вимірюйте фактичні витрати Azure за навантаженням, середовищем, відповідальним і корисною операцією. Досліджуйте невикористовувані ресурси, надлишкову потужність, дорогі рівні сервісу без обґрунтування, неприєднані сховища, надмірне журналювання, задовгі строки зберігання, міжрегіональне або вихідне передавання даних, покриття резервуваннями й розклади неробочих середовищ. Оптимізуйте з огляду на цілі сервісу та час інженерів, а не заради найменшого місячного рахунку. Через 30, 60 і 90 днів перегляньте початкові цілі міграції; перетворіть прогалини на вдосконалення з визначеними відповідальними, замість оголошувати успіх у день перемикання.
Оцінюйте міграцію за готовністю системи до експлуатації
Надійна архітектура міграції до Azure пов’язує намір бізнесу, факти про наявні системи, управління платформою, проєктування навантажень, цифрові ідентичності, дані, відновлення, витрати й операційну відповідальність. Вона знижує ризик, перетворюючи припущення на твердження, які можна перевірити, і проводячи обмежені групи залежностей через відрепетируваний шлях.
Стійким результатом є не підписка Azure, заповнена ресурсами, а платформа й команда, які можуть безпечно випускати зміни, бачити вплив на користувачів, витримувати відмови, відновлювати дані, контролювати доступ і витрати та вдосконалювати систему після завершення програми міграції. Оцінюйте кожне архітектурне рішення за тим, чи посилює воно цю спроможність.
Чотири етапи переходу до Azure, керованого доказами
- /01Нанесіть на карту залежності, цілі та ризикиІнвентаризуйте системи в роботі, простежте критичні шляхи, визначте початкові показники швидкодії, відновлення й витрат, виявіть невідоме та згрупуйте залежності до вибору сервісів і хвиль.
- /02Створіть і доведіть надійність базового середовищаРеалізуйте цифрові ідентичності, підписки, мережеві шляхи, політики, журналювання, бюджети, резервне копіювання, відновлення й розгортання як перевірювану інфраструктуру в коді; випробуйте засоби контролю та винятки на показовому навантаженні.
- /03Виконайте перехід обмеженої групи залежностейВідрепетируйте перенесення даних і перемикання на обсягах, подібних до робочих, із чіткими повноваженнями, критеріями приймання й зупинення, звірянням, інформуванням, поверненням або виправленням без повернення та забезпеченою фахівцями стабілізацією.
- /04Перевірте експлуатацію та закрийте старий шляхПідтвердьте цілі сервісу, докази безпеки, відновлення за виміряний час, готовність підтримки, відповідальність і фактичні витрати; потім закрийте тимчасовий доступ, винятки, копії даних, з’єднання, ліцензії та вихідну інфраструктуру.
Чи варто переносити всі навантаження однією хвилею до Azure?
Чи варто переносити всі навантаження однією хвилею до Azure?
Сплануйте перехід до Azure, придатний до сталої експлуатації
Надайте відомості про граничний строк, визначений бізнесом, наявні системи й залежності, критичні шляхи, межі даних і нормативних вимог, поточну готовність до відновлення, цільові результати, спроможність команди, бюджет та відомі обмеження. GARNO.TECH допоможе визначити найменше достатнє оцінювання, архітектуру базового середовища, спосіб дій для кожного навантаження, хвилі міграції, засоби захисту й контролю даних, приймання, відновлення, стабілізацію, виведення старих систем з експлуатації та передавання знань.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Як масштабувати застосунок Angular разом із продуктом і командами
Масштабуйте продукт на Angular завдяки чітким предметним межам, продуманому стану, виміряній швидкодії, доступному інтерфейсу, безпечним випускам і постійному оновленню.
9 хв читання
04 Aug 2026
Контрольний список технічної комплексної перевірки для продуктових рішень
Контрольний список технічної комплексної перевірки для обґрунтованих рішень: межі, архітектура, розроблення, безпека, дані, надійність, команда, інтелектуальна власність, витрати, достовірність доказів і наслідки для угоди.
9 хв читання
08 Sep 2026
Коли передавати розроблення в Azure зовнішній команді та як зберегти контроль
Посібник з вибору внутрішньої, зовнішньої або спільної команди Azure за ризиком системи, доведеними спроможностями, відповідальністю, безпекою, вартістю, прийняттям, експлуатацією та передаванням знань.
11 хв читання
13 Sep 2026