Як обрати підрядника для FinTech: 12 запитань, що виявляють ризики виконання
- FinTech
- Vendor Selection
- Software Development
- Financial Technology
Як обрати підрядника для FinTech: 12 запитань для кожної компанії
Підрядник у сфері FinTech може впливати на рух коштів, встановлення особи клієнта, фінансові записи, регульовані процеси, безперервність роботи й докази, які компанія повинна надавати аудиторам або державним органам. Тому його вибір є рішенням про ризик, а не конкурсом привабливих прикладів минулих робіт. Замовник і далі відповідає за виконання застосовних вимог, навіть якщо проєктування, розробку, розміщення систем чи експлуатацію передано назовні. Спочатку визначте вид послуги, дані, критичні функції, юрисдикції, залежності й наслідки відмови, а потім поставте всім кандидатам однакові запитання та вимагайте перевірних доказів.
Використовуйте наведені нижче дванадцять запитань як робочий сценарій комплексної перевірки. Для кожної відповіді записуйте твердження, підтвердний матеріал або демонстрацію, обмеження, відповідального, наслідки для договору й подальші дії. Юридичні та регуляторні вимоги для конкретної юридичної особи, продукту, ринку й ролі узгоджуйте з кваліфікованими юристами та відповідальними за дотримання норм. Сертифікат або логотип відомого клієнта може підкріпити висновок, але ніколи не замінить аналізу саме вашого обсягу робіт.
1. Який підтверджений досвід у регульованому FinTech ви маєте?
Попросіть навести два-три приклади співпраці, подібні до вашого завдання: платежі, гаманці, кредитування, інтеграція з основними банківськими системами чи відкритими банківськими інтерфейсами, торгівля, страхування, бухгалтерський облік, звіряння, протидія шахрайству, встановлення особи, звітність або регульований робочий процес. Нехай підрядник точно пояснить свою роль, юрисдикцію, стадію продукту, особливості операцій і даних, архітектуру, обмеження, інциденти, виміряний результат і те, що наступного разу зробив би інакше. Відділяйте досвід компанії від досвіду конкретних людей, які працюватимуть із вами.
Корисними доказами будуть знеособлений запис рішення, модель загроз або потоків даних, показники виконання й інцидентів, підхід до тестування, інструкція з експлуатації, план перенесення чи відновлення та контакт клієнта, готового обговорити складну роботу. Відкидайте розмиті заяви про «банківський рівень» розробки або знання вимог без чітко окреслених меж. Доречний досвід має скорочувати дослідження й виявляти непомічені ризики, а не породжувати скопійовану архітектуру чи припущення, ніби різні регулятори, платіжні постачальники або ринки поводяться однаково.
2. Хто відповідатиме за безпеку, дотримання вимог і ризики третіх сторін?
Попросіть підрядника нанести на одну карту активи, учасників, дані, кошти, межі довіри, способи зловживання й зобов’язання вашої компанії, самого підрядника, постачальників хмарних послуг, обробників платежів, служб встановлення особи та субпідрядників. Відповідь має розрізняти юридичну відповідальність, виконання контрольних заходів, створення доказів, співпрацю під час інцидентів і залишковий ризик. Для середовища платіжних карток визначте, які вимоги PCI DSS виконує кожна сторона і як контролюється її стан. Для фінансової організації в ЄС, на яку поширюється DORA, критичні або важливі послуги ІКТ можуть вимагати оцінювання ризику до укладення договору, ведення реєстрів, прозорості субпідряду, прав на аудит і доступ, допомоги під час інцидентів, повернення даних і перевірених умов виходу.
Перевірте безпечність розробки та експлуатації: встановлення особи й мінімальні права, розмежування прав між клієнтами та ресурсами, шифрування та володіння ключами, секретні дані, журналювання, керування вразливостями й залежностями, походження програмних складників, контроль змін, середовища, приховування чутливих даних, зберігання й видалення, відновлення резервних копій, повідомлення про інциденти, перевірки безпеки та строки усунення недоліків. Запитайте, який саме обсяг і які винятки стоять за чинними сертифікатами чи звітами. Найсильніша відповідь визнає, що захисні заходи залежать від загрози й розподілу відповідальності, та показує, як докази залишатимуться доступними протягом усієї співпраці.
3. Як ви перевірятимете продукт і пов’язані з ним зобов’язання?
Запитайте, як підрядник перетворить задум на опис перевірної роботи продукту у фінансових операціях, експлуатації та дотриманні вимог. Переконливий план дослідження визначає дозволених і заборонених користувачів, рух коштів і даних, правила ведення реєстру операцій та звіряння, авторизацію, ліміти, комісії, скасування операцій, спори, виписки, звітність, згоду, роботу з шахрайством, підтримку, докази для аудиту й нештатні ситуації, а не лише екрани та безпроблемні сценарії.
Вимагайте зафіксованих припущень, критеріїв приймання й простежуваності вимог. Показовий прототип або завершена наскрізна частина продукту має перевірити найризикованіший процес із реальними постачальниками, формою даних, затримкою, відмовами й ручними операціями. Вирішіть, хто відповідає за продукт, тлумачення вимог, остаточне погодження та зміни. Підрядник повинен виявляти суперечності й невідомі величини, а не механічно перетворювати кожне побажання на завдання. Дослідження є успішним, коли зменшує ризик рішень і чітко визначає, що не буде створено.
4. Яка архітектура відповідає фактам і чому?
Запропонована архітектура має враховувати обсяг і характер операцій, вимоги до узгодженості та аудиту, доступність і відновлення, місце зберігання даних, інтеграції, спроможність команди, незалежність випусків, межі безпеки, звітність і повну вартість експлуатації. Попросіть кандидатів порівняти своє рішення принаймні з одним простішим варіантом. Модульна монолітна система іноді краще зберігає цілісність операцій і швидкість змін, ніж передчасний перехід до мікросервісів; керовані послуги можуть зменшити експлуатаційне навантаження, але створити обмеження, залежність від одного постачальника або високу вартість виходу.
Вимагайте проєктування з урахуванням відмов і змін: ідемпотентність, порядок подій, виявлення дублікатів, правила часу й валют, незмінні записи, звіряння, сумісні схеми, обмеження часу очікування й повторні спроби, погіршення роботи постачальника, відновлення черг, спостереження за системою, запас потужності, розгортання, повернення до попередньої версії чи виправлення наступною, відновлення резервних копій, відмова регіону або постачальника. Запитайте, які докази стануть підставою для розвитку архітектури. Схема з модними складниками, але без відповідальних, меж і відновлення, є лише рекламним матеріалом.
5. Як утримувати під контролем зовнішні інтеграції й рух коштів?
Попросіть описати повний життєвий цикл інтеграції: вибір і перевірку постачальника, договори й обмеження випробувального середовища, автентифікацію та заміну ключів, мережеві шляхи, класифікацію даних, обмеження частоти й суми операцій, ідемпотентність, строки очікування, повторні спроби та інтервали між ними, сповіщення про події, порядок і дублікати подій, версії, збої, звіряння, докази у спорах, спостереження, передавання проблем до підтримки та вихід. Перевірте підписи, захист від повторного відтворення, застарілі облікові дані, частковий успіх, запізнілі події, неузгодженість постачальника й відповідь, яка технічно успішна, але фінансово неправильна.
Уточніть, хто відповідає за відносини з кожним постачальником і хто може зв’язатися з ним під час інциденту. Де доцільно, ізолюйте інтеграції в окремих модулях зі сталими внутрішніми договорами, щоб зовнішні особливості не поширювалися на весь продукт. Не приймайте фразу «ми вже це інтегрували» за доказ: програмні інтерфейси, програми сертифікації, комерційні умови, регіони й поведінка постачальників змінюються. Для кожної критичної залежності вимагайте демонстрацію в умовах, наближених до робочих, або окреме завдання з дослідження.
- 6. Хто саме виконуватиме роботу? До підписання договору познайомтеся з керівниками продукту, архітектури, розробки, якості, безпеки, даних і виконання. Перевірте виділений час, місце роботи, працевлаштування чи субпідряд, доречний досвід, мову та перетин робочих годин, правила заміни, перевірку біографічних даних там, де вона виправдана, і перелік людей із доступом до регульованих систем або даних.
- 7. Як керуватимуть виконанням і змінами? Попросіть описати планування, докази, демонстрації, оцінки, залежності, журнали ризиків і рішень, контроль випусків, звіти про стан і прогноз, передавання проблем, зміну обсягу та приймання. Вимагайте завчасно повідомляти погані новини. Поступ має бути видимим у завершених результатах, придатних до експлуатації, а не в умовних балах, завантаженості людей чи впевнених відсотках.
- 8. Які перевірки й контрольні заходи включено? Пов’яжіть із ризиками докази модульних, компонентних, інтеграційних, наскрізних та авторизаційних перевірок, перевірок сумісності інтерфейсів, безпеки, перенесення, звіряння, швидкодії, стійкості, доступності для людей з інвалідністю та відновлення. Визначте середовища, дані, незалежне оцінювання, тяжкість дефектів, усунення, відповідальність за хибні спрацювання, умови дозволу на випуск і докази, що зберігатимуться.
- 9. Хто володіє продуктом і контролює його? Чітко закріпіть права на вихідний код, проєкти, документацію, код інфраструктури, зібрані програмні матеріали, облікові записи, домени, сертифікати, дані, технічні показники й записи рішень. Визначте ліцензії та попередню інтелектуальну власність, обов’язки щодо відкритого коду, доступ, формати вивантаження, передавання прав, право згадувати роботу в переліку виконаних проєктів, строки зберігання, видалення, передавання справ і право залучити іншу команду.
10. Що входить у ціну і через що вона може змінитися?
Попросіть усіх кандидатів оцінити однаковий обсяг робіт і однакові припущення. У пропозиції мають бути окремо зазначені дослідження, проєктування, реалізація, перенесення даних, інтеграції, середовища, хмарні ресурси й ліцензії, безпека та відповідність вимогам, незалежне тестування, сертифікація чи підключення до постачальника, документація, навчання, запуск, посилена підтримка після запуску, гарантія, звичайна підтримка, поїздки, податки й резерв. Визначте обов’язки замовника та витрати на третіх осіб. Низька ціна розробки вводить в оману, якщо готовність до робочої експлуатації згодом оплачується через запити на зміни.
Зрозумійте комерційний механізм: фіксована ціна, оплата часу й матеріалів, обмежений ресурс команди, платежі за етапами, абонентська оплата або поєднання моделей. Визначте приймання, ступінь надійності оцінки, одиницю оплати, зміни складу команди, валюту, дати платежів, зміну обсягу, призупинення, розірвання, затримку через відсутній доступ і порядок виправлення дефектів. Порівнюйте повну вартість до запуску та за певний період експлуатації, а не лише перший етап. Збережіть право зупинитися після дослідження чи показової частини, якщо нові дані змінять обґрунтування проєкту.
11. Хто і за якими правилами експлуатуватиме й підтримуватиме продукт?
Ще до запуску попросіть надати модель експлуатації. Вона має визначати цільові показники сервісу, відповідальність за спостереження й сповіщення, рівні тяжкості інцидентів, строки підтвердження та реагування, правила інформування, чергування, робочі інструкції, розгляд причин проблем, події безпеки, резервні копії та відновлення за нормативний час, оновлення залежностей і платформи, усунення вразливостей, потужність, перегляд витрат, життєвий цикл доступу, запити щодо даних і зміни вимог регулятора чи постачальника. Відрізняйте гарантійні дефекти від підтримки, супроводу, нових можливостей і термінового реагування.
Перевірте безперервність роботи на випадок недоступності підрядника. Компанія повинна контролювати вихідний код, зібрані програмні матеріали, облікові записи хмарних і зовнішніх постачальників, домени, сертифікати, ключі або правила керування ними, засоби спостереження, документацію, дані та записи рішень. Визначте заміну фахівців, передавання знань, зберігання матеріалів у незалежної третьої сторони лише там, де воно справді зменшує ризик, строк попередження, допомогу з переходом, повернення й видалення даних та здійсненний план виходу. Довгострокова підтримка заслуговує довіри, якщо інша кваліфікована команда зможе експлуатувати продукт за збереженими матеріалами.
12. Чи можуть колишні клієнти підтвердити роботу в складних ситуаціях?
Запитайте колишніх клієнтів про ситуації, яких уникає реклама: змінену оцінку, пропущений етап, інцидент у робочому середовищі, виявлену проблему безпеки, складного постачальника, плинність команди, непопулярний компроміс і передавання справ. З’ясуйте, хто насправді виконував роботу й чи запропоновано цих людей для вашого проєкту. Запитайте, чи повідомляв підрядник погані новини завчасно, чи відокремлював факти від упевненості, чи документував рішення, контролював доступ, допомагав під час аудитів і залишив клієнта здатним самостійно працювати з продуктом.
Якщо наслідки помилки значні, перевіряйте твердження з кількох джерел. Вивчіть відкриті корпоративні реєстри, зазначені сертифікати та їхній обсяг, докази страхування за потреби, звіти з безпеки в умовах контрольованого доступу, фінансову й кадрову стійкість, залучення субпідрядників, результати перевірок на санкції та конфлікти інтересів, а також прямі рекомендації. Поважайте конфіденційність: відповідальний підрядник не стане розкривати вихідний код, уразливості, персональні дані чи регульовані докази іншого клієнта заради продажу.
Належний підрядник для FinTech не просто погоджується з вимогами. Він виявляє припущення, доводить дієвість контрольних заходів, пояснює компроміси й захищає здатність клієнта експлуатувати та контролювати продукт і за потреби вийти зі співпраці.— GARNO.TECH Engineering Team
Обирайте за доказами й умовами договору, а не за презентацією
Оцінюйте всіх підрядників за однаковою зваженою моделлю: відповідність продукту й регульованій сфері, запропонована команда, якість доказів, обґрунтованість архітектури та інтеграцій, безпека, виконання, експлуатація, права власності й вихід, прозорість комерційних умов, спілкування та ризик надмірної залежності від одного постачальника. Відокремте обов’язкові умови від побажань. Урахуйте внутрішні витрати праці й ризик затримки. Якщо документи не дають змоги розрізнити найсильніших кандидатів, проведіть платне дослідження або замовте показову завершену частину продукту.
Закріплюйте в договорі відповідь, а не презентацію. Перетворіть істотні твердження на обсяг робіт, названі ролі, рівні сервісу, приймання, права на аудит і співпрацю, умови субпідряду, місця виконання, обов’язки з безпеки, допомогу під час інцидентів, права власності, доступ до даних і їх повернення, контроль змін, припинення, перехід та докази. Залиште внутрішнього відповідального: передавання роботи назовні не передає відповідальності. Належний підрядник робить ризики видимими, пропонує співмірні заходи контролю й залишає продукт більш придатним до експлуатації, ніж він був до співпраці.
Перевірка підрядника для FinTech у чотири етапи
- /01Визначте межі регульованої діяльностіНанесіть на карту юридичну особу, ринки, ліцензії, критичні функції, користувачів, рух коштів і даних, постачальників, зобов’язання, можливі наслідки, внутрішніх відповідальних, обов’язкові заходи контролю та умови, що одразу виключають кандидата.
- /02Перевірте конкретних людей і технічні матеріалиДайте кандидатам однакові сценарії й попросіть демонстрації за ролями, знеособлені матеріали, обґрунтування архітектури та інтеграцій, межі безпеки, докази виконання, припущення, винятки й контакти колишніх клієнтів.
- /03Випробуйте відмову та здатність співпрацюватиРозберіть збій постачальника, дубльовану фінансову подію, пошкодження даних, критичну вразливість, втрату ключового фахівця, запит аудитора й вихід зі співпраці; зафіксуйте рішення, реагування, докази, спілкування, відновлення та порядок оплати.
- /04Закріпіть у договорі права, докази й вихідПеретворіть прийняті твердження на названі ролі, рівні сервісу, обов’язки з безпеки та інцидентів, доступ для аудиту, умови субпідряду, права власності, повернення даних, контроль змін, приймання, припинення, перехід і регулярний перегляд.
Які докази мають визначати вибір підрядника для FinTech?
Які докази мають визначати вибір підрядника для FinTech?
Вибір підрядника має відповідати моделі керівництва продуктом. Далі ознайомтеся з матеріалами про зовнішнє технологічне керівництво продуктами FinTech, скористайтеся переліком для комплексної технічної перевірки та перегляньте наш підхід до зовнішнього технологічного керівництва. Для зобов’язань, що залежать від юридичної особи, юрисдикції, ліцензії, даних і послуги, залучайте кваліфікованих фахівців із права, дотримання норм, захисту персональних даних і безпеки.
Перетворіть вибір підрядника на обґрунтоване рішення
Опишіть продукт, юридичну особу й ринки, критичні шляхи, рух даних і коштів, постачальників, нинішню архітектуру, зобов’язання, кінцевий строк, пропозиції кандидатів і розподіл внутрішньої відповідальності. GARNO.TECH допоможе скласти співмірний запит доказів, технічні й експлуатаційні сценарії, систему оцінювання, реєстр ризиків, оцінювання на показовому фрагменті, критерії приймання та виходу й технологічні умови договору, які мають оцінити відповідальні за право та дотримання норм.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Упровадження Azure: етапи, витрати й ризики перенесення
Практичний посібник із перенесення до Azure: бізнесові результати, обстеження, стратегії для робочих навантажень, основа хмарного середовища, ідентифікація, мережа, дані, етапи перенесення, моделі витрат, перемикання, повернення та експлуатація.
9 хв читання
31 Jul 2026
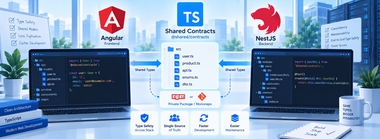
Контракти TypeScript між Angular і NestJS
Як обрати спільний пакет, створення коду з OpenAPI або контракти на основі виконуваних схем для Angular і NestJS, не прив’язуючи браузер до серверних сутностей і не плутаючи статичні типи з перевіркою під час виконання.
9 хв читання
08 Sep 2026
Коли молодій SaaS-компанії потрібен CTO?
Визначте, коли молодій SaaS-компанії потрібен відповідальний технічний керівник, які ознаки справді важливі, якими мають бути його завдання й повноваження та який формат роботи відповідає потребам компанії.
9 хв читання
08 Sep 2026