Розробка ПЗ для надійних фінансових продуктів

Платіжні платформи · гаманці та рахунки · KYC/KYB · інтеграції з постачальниками · операційне керування транзакціями
Фінансовий продукт — це ланцюг обіцянок: кошти переміщуються лише один раз, залишки можна пояснити, рішення щодо особи клієнта простежуються, доступ обмежений, відмови постачальників локалізовані, а оператори можуть відновити роботу без здогадок. Ми проєктуємо й створюємо фінтех-системи навколо цих обіцянок, а не ставимося до платежів як до ще одного набору звичайних операцій із даними.
Починайте з фактичного руху вартості. Визначте клієнта, продавця, оператора, ліцензовану організацію, банк, процесинговий центр, платіжну систему, постачальника перевірки особи й учасника розрахунків; потім простежте авторизацію, підтвердження, переказ, комісію, повернення, скасування, оскарження, виплату та звіряння. Для кожного кроку назвіть достовірний запис, очікуваний строк, відповідального за відмову, потрібні докази й видимий для клієнта результат. Ця карта визначає архітектуру, обсяг, засоби контролю та найбезпечніший шлях до запуску.
Правила продукту мають перетворитися на виконувану поведінку. Опишіть критерії допуску, ліміти, комісії, утримання, пороги погодження, обмеження частоти операцій, повноваження на повернення коштів, строки оскарження, обмеження рахунку, ручне втручання та сповіщення клієнтів як правила з керуванням версіями та визначеними відповідальними. Відокремте рішення щодо правил від механіки постачальника, щоб його заміна непомітно не змінила обіцянку користувачам. Записуйте, яке правило й які докази зумовили кожне істотне рішення, не збираючи даних без обґрунтованої мети.
До запуску погодьте вимірювані критерії: частку успішних і неоднозначних транзакцій, повноту звіряння, давність невирішених винятків, швидкість підтримки, пороги шахрайства й збитків, доступність, час відновлення, допустимі відхилення якості даних і рівні обслуговування постачальників. Призначте того, хто має право призупинити процес або постачальника, визначте режими обмеженої роботи та відпрацюйте захист клієнтів за неповної інформації. Відповідальний запуск означає, що команда здатна виявити порушену обіцянку, стримати наслідки, пояснити зачеплені записи й відновити контрольовану роботу.
Досвід у фінтех-розробці, застосований до вашого руху коштів
Що ми створюємо й модернізуємо
Ми створюємо реєстрацію клієнтів, процеси перевірки KYC і KYB, координацію платежів, гаманці й подання рахунків, перекази, операції з картковими та банківськими платежами, комісії, виплати, повернення, оскарження, сповіщення, звітність, кабінети постачальників і внутрішні операційні панелі. Корисною межею є завершена ділова можливість з одним відповідальним власником, а не перелік екранів чи кінцевих точок постачальника.
Новому продукту потрібен найменший цілісний обсяг для запуску. Він може охоплювати один ринок, один шлях поповнення й виплати, вузьку групу клієнтів, ручну перевірку, явні обмеження та достатні операційні засоби для розслідування кожного винятку. Спрощений інтерфейс без звіряння, дозволів, засобів підтримки й відновлення — це не мінімально життєздатний продукт, а операційне зобов’язання з невідомою вартістю.
Модернізація починається зі збереження достовірності даних під час зміни реалізації. Ми можемо ізолювати постачальника за стабільною угодою предметної області, замінити крихку інтеграцію, виокремити фінансовий реєстр або процес, перебудувати панель оператора, скоротити обсяг чутливих даних чи поетапно перенести застарілу платформу. Сумісність, паралельна робота, порівняння записів, відкочування й безперервність обслуговування клієнтів мають бути в проєкті від першого кроку.
Цілісність транзакцій важливіша за швидкість додавання функцій
Кожна команда, що переміщує кошти, потребує ділового ідентифікатора та явної моделі станів і переходів. «Помилка» рідко є одним станом: запит може бути відхилений до надсилання, прийнятий без підтвердження, очікувати на стороні постачальника, завершитися назовні без внутрішнього запису, бути скасованим пізніше або чекати на ручну перевірку. Опишіть дозволені переходи й кінцеві стани, зберігайте посилання постачальника та робіть неоднозначні результати видимими для операційної команди.
Ідемпотентність не дає повторній спробі перетворитися на другу фінансову операцію. Обмежте ключ учасником і видом операції, пов’яжіть його з відбитком запиту, збережіть результат і відхиляйте повторне використання з іншими вхідними даними. Обробники сповіщень про події мають автентифікувати джерело, витримувати повторне надходження й порушення порядку та змінювати стан лише за виконання умов. Закінчення строку очікування означає «результат невідомий», а не «операція не вдалася»: перед компенсацією або повторним надсиланням запитайте стан у достовірного джерела.
Залишки й історія транзакцій мають бути пояснюваними. Фінансовий реєстр повинен містити незмінні проводки, збалансовані записи, явно визначені валюти й точність, а виправлення слід робити новими записами, не змінюючи старі. Звіряння за визначеним розкладом порівнює внутрішні записи з даними процесингового центру, банку, платіжної системи або зберігача активів. Для розбіжностей потрібні класифікація, відповідальний, строк існування, оцінка істотності, докази й контрольоване виправлення. Інформаційна панель без процесу усунення лише показує фінансову невизначеність.
Розробка, що підтримує безпеку й дотримання вимог
Безпека починається з визначення меж. Класифікуйте дані власників карток, персональні дані, докази особи, облікові дані, фінансові записи й операційні докази; потім скоротіть їх збирання, строки зберігання, кількість копій і доступ людей. Токенізація або платіжні компоненти, розміщені в постачальника, можуть зменшити ризик, але справжню межу встановлює лише задокументований аналіз руху даних. Шифруйте передавання та збережені дані, керуйте ключами окремо, вилучайте чутливі значення з телеметрії та свідомо визначайте видалення й установлені законом строки зберігання.
Авторизуйте на сервері кожний діловий об’єкт і кожну дію. Самої назви ролі недостатньо для рахунків, клієнтських організацій, транзакцій, повернень, документів і засобів підтримки: правила мають перевіряти зв’язок користувача з об’єктом і дозволений перехід. Захищайте операції з підвищеними правами посиленою автентифікацією, розподілом обов’язків, подвійним погодженням за потреби, лімітами та аудиторськими записами, непомітна зміна яких виявляється. Перевіряйте підміну ідентифікатора об’єкта, масове присвоєння полів, повторне відтворення запиту, перебір значень, надмірну видачу даних, підроблення сповіщень і зловживання обліковим записом підтримки.
Дотримання вимог є обмеженням конкретного продукту, а не відзнакою від команди розробки. Клієнт і кваліфіковані фахівці з права, відповідності вимогам та безпеки, а також партнери, діяльність яких регулюється, визначають застосовні вимоги щодо ліцензування, AML, санкцій, захисту споживачів, приватності, звітності, PCI DSS і операційної стійкості. Інженерна команда перетворює цю матрицю контролю на архітектуру, докази, перевірки, записи про постачальників, процедури реагування, перегляди доступу й керування змінами. Кожна вимога повинна мати відповідального й доказ виконання та переглядатися зі зміною ринків і постачальників.
Технологічна основа, зосереджена на доказах надійної роботи
Наша технологічна основа поєднує інтерфейси продукту й операційної роботи на Angular, API та фонових виконавців на NestJS і інфраструктуру Microsoft Azure. Технології мають відповідати навантаженню: спершу чіткі модулі предметної області, а вже потім розподілені служби; реляційні транзакції для достовірного фінансового стану; надійне передавання повідомлень для асинхронної роботи; об’єктне сховище для документів; керовані хмарні служби там, де вони зменшують зайву експлуатаційну роботу.
Ми випускаємо невеликі частини з повною спостережуваністю за допомогою опису інфраструктури в коді та контрольованих процесів CI/CD. Кожний артефакт є незмінним і простежується до вихідного коду, перевірки, випробувань, залежностей, налаштувань і розгортання. Зміни бази даних залишаються сумісними під час поетапних випусків. Секрети не потрапляють до вихідного коду й образів; де можливо, ідентичності робочих навантажень замінюють довгострокові облікові дані. Доступ до робочого середовища обмежується потрібною областю й, за можливості, часом, переглядається та реєструється.
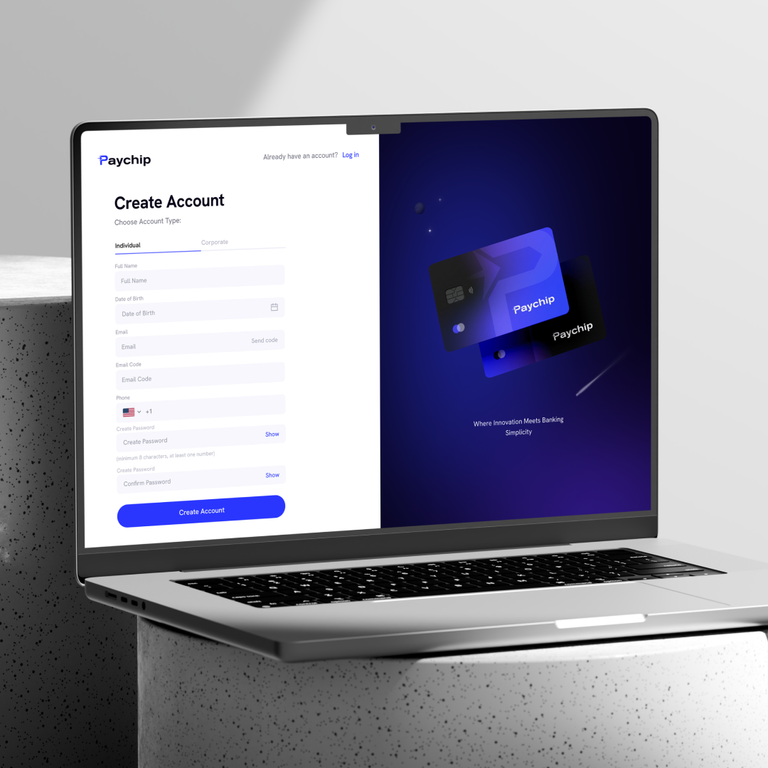
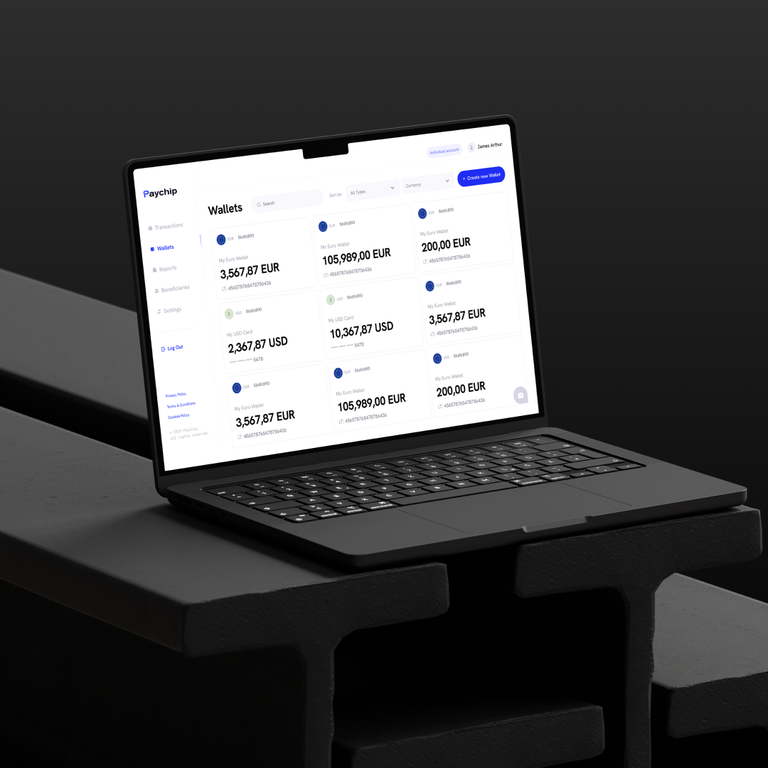
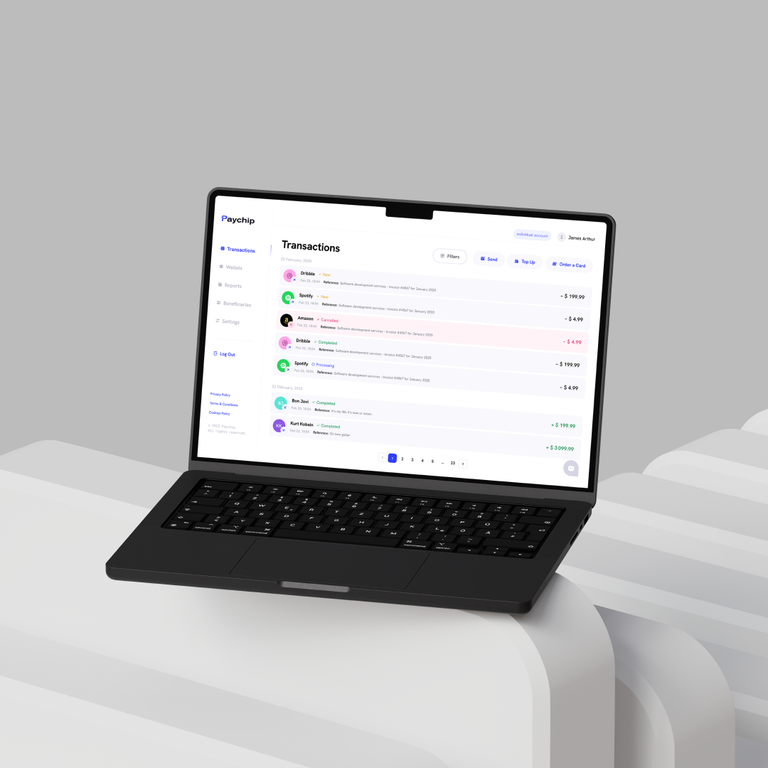
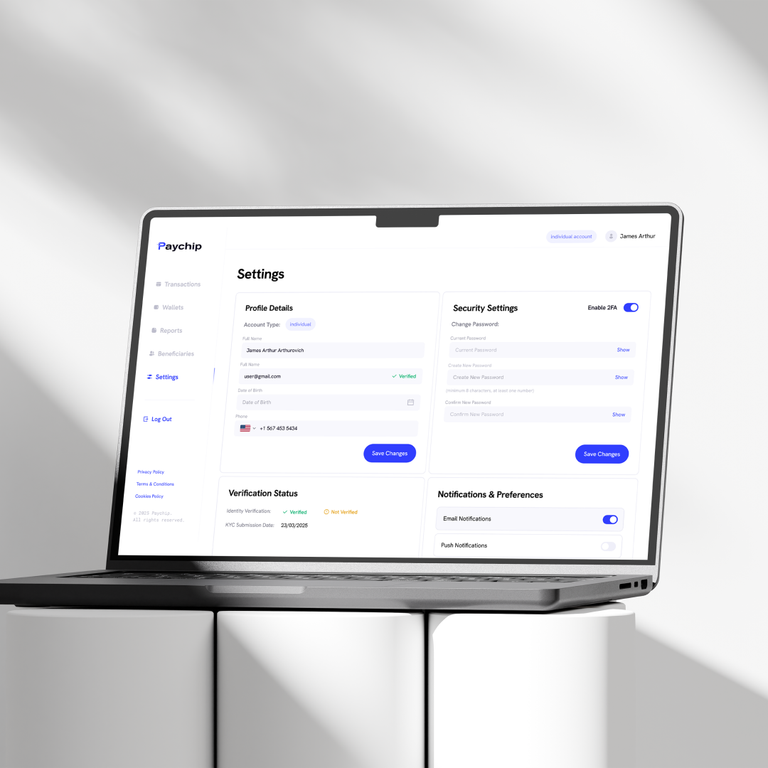
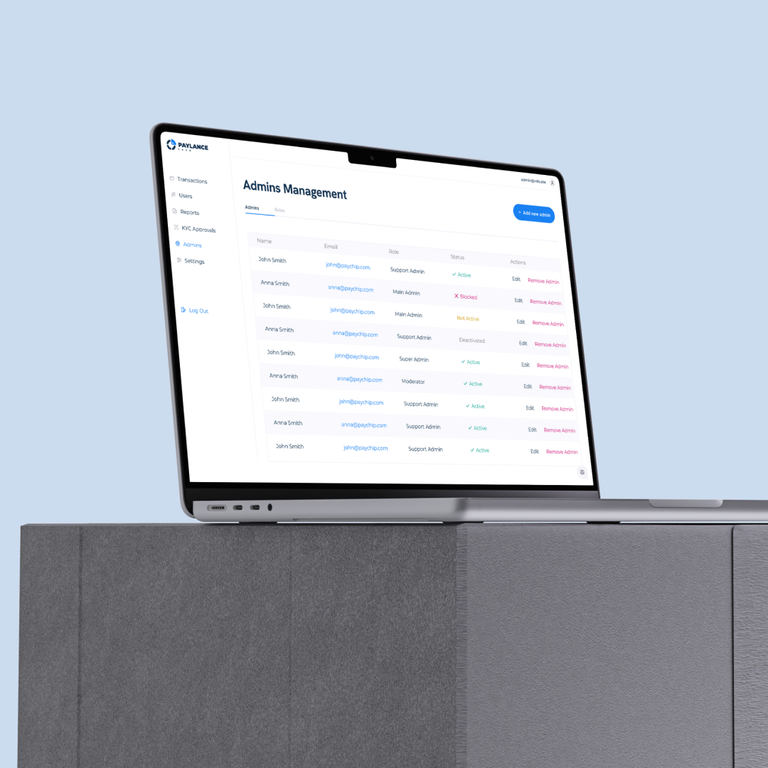
Докази якості охоплюють межі дозволів, переходи станів, ідемпотентність, одночасні операції, справжність сповіщень, повторні й переставлені події, строки очікування постачальників, звіряння, ліміти, перенесення даних, резервні копії та відновлення. Телеметрія супроводжує транзакцію без запису чутливих значень. Сповіщення вимірюють результати для клієнта, вік незавершеного опрацювання, розбіжності, відмови авторизації, насичення ресурсів і погіршення роботи постачальника. Приклади відповідних продуктових процесів є в наших проєктах PayChip, Paylance і Bonum 24.
Оберіть формат співпраці відповідно до бажаного результату
Створення нового продукту: проводимо визначений шлях клієнта й рух коштів від дослідження через архітектуру, інтеграцію з постачальниками, реалізацію та операційну готовність до контрольованого запуску. Перший випуск охоплює засоби контролю й підтримки, потрібні для пояснення та відновлення фінансового стану.
Інтеграція або модернізація: замінюємо постачальника платежів, банківських послуг, перевірки особи чи звітності; виправляємо крихкий процес; скорочуємо обсяг чутливих даних; удосконалюємо звіряння або поетапно переносимо можливість застарілої системи. До спрямування робочого трафіку визначаємо критерії сумісності й завершення переходу.
Посилення команди досвідченими фахівцями: додаємо до продуктової команди досвід в архітектурі, серверній і клієнтській розробці, хмарних системах, забезпеченні якості або технічному керівництві з чіткою відповідальністю й вимірюваними результатами. Такий формат працює, коли клієнт зберігає повноваження щодо продукту й відповідності вимогам, але потребує більшої спроможності до реалізації.
За будь-якого формату першим результатом стають докази: карти руху й меж, невирішені рішення, залежності від постачальників, обов’язкові засоби контролю, ризики реалізації та поетапний обсяг. Оцінки показують припущення й рівень упевненості, а не приховують невизначеність в одному точному числі. Співпраця розширюється лише тоді, коли наступний крок має чіткий результат, відповідального та критерій приймання.
- /01Описуємо рух коштівВизначаємо учасників, ринки, рух вартості, достовірні першоджерела, постачальників, винятки, засоби контролю, цілі відновлення та очікувані результати для клієнтів до вибору архітектури й оцінювання робіт.
- /02Проєктуємо межі та поведінку під час відмовВизначаємо відповідальність предметних областей, моделі станів і переходів, межі даних і довіри, угоди з постачальниками, ідемпотентність, звіряння, аудиторські докази, засоби захисту та реакцію на кожний неоднозначний результат.
- /03Реалізуємо й перевіряємо невеликі наскрізні частиниСтворюємо завершені наскрізні можливості та перевіряємо дозволи, переходи, одночасні операції, повтори, порушення порядку подій, строки очікування, обмеження, відмови постачальників, перенесення даних і відновлення оператором на даних, подібних до робочих.
- /04Запускаємо з операційним контролемПідтверджуємо роботу спостереження, звіряння, керування доступом, реагування на інциденти, засобів підтримки, інструкцій реагування, відкочування, резервного копіювання й відновлення, а потім удосконалюємо продукт за даними робочого середовища та результатами перевірок контролю.
Чи можете ви інтегрувати наших платіжних, банківських або KYC-постачальників?
Чи реалізуєте ви процеси KYC та KYB?
Чи можете ви модернізувати застарілий фінансовий продукт без одномоментного переписування?
Кому належать вихідний код і матеріали для випуску?
Як ви забезпечуєте безпеку фінтех-продукту?
Як ви оцінюєте фінтех-проєкт?
Розкажіть, як рухається вартість, хто є користувачами й регульованими учасниками, які постачальники та ринки залучені, де дає збій поточна система і якого результату запуску чи модернізації ви потребуєте. Ми визначимо критичні межі та запропонуємо найменший відповідальний наступний крок.