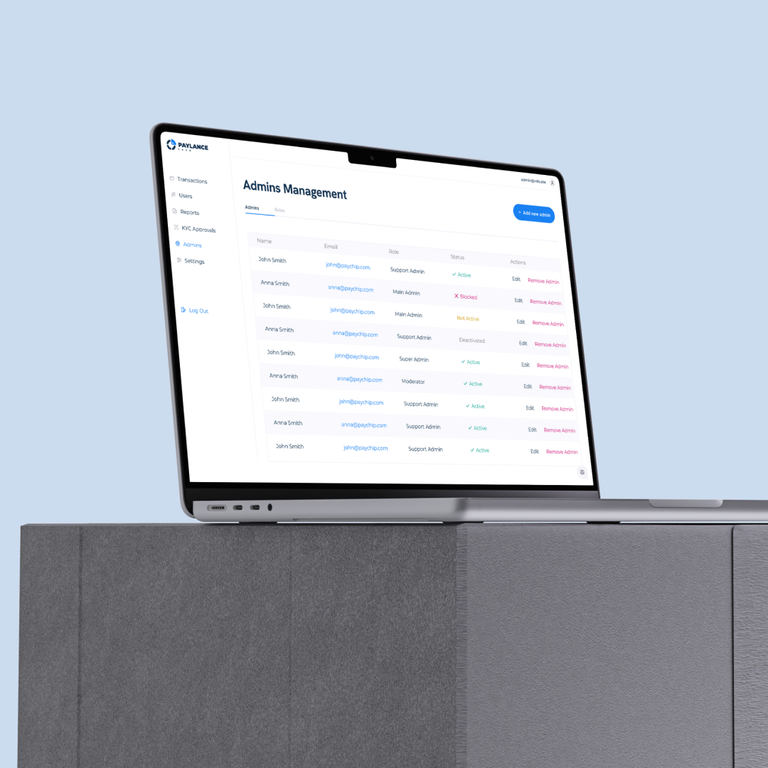
Архитектура NestJS для платформ SaaS и корпоративных систем
- NestJS
- SaaS development
- web applications
- business platforms
- Node.js
- backend development

Как проектировать платформы SaaS и бизнес-системы на NestJS
Серверная часть SaaS — это не набор конечных точек для создания, чтения, обновления и удаления записей. Она определяет границы клиентских организаций, пользователей и разрешения, состояние подписки и доступных по тарифу возможностей, бизнес-процессы, интеграции, фоновую работу, доказательства для аудита, срок жизни данных и отказы, которых клиент не видит. NestJS предоставляет модули, внедрение зависимостей, средства подключения разных каналов, проверки доступа, преобразование входных данных, перехват вызовов, фильтры и точки для испытаний, которые помогают сделать эти обязанности явными. Однако сама основа не выбирает правильных границ и не гарантирует их правильность.
Начинайте с модели работы. Определите, кто является клиентскими организациями, может ли пользователь принадлежать к нескольким из них, кому принадлежат данные и настройки, как тарифы меняют возможности, какие действия требуют согласования, как поступают результаты внешних служб, что должно оставлять след для аудита и какие цели обслуживания важны. Затем спроектируйте небольшую сквозную часть, близкую к рабочей системе, которая охватывает идентификацию, правила, данные, интеграцию, телеметрию и восстановление. Архитектура должна беречь правила, от которых зависит бизнес, и одновременно оставлять команде посильный способ их изменять.
Сделайте границы продукта видимыми с помощью структуры NestJS
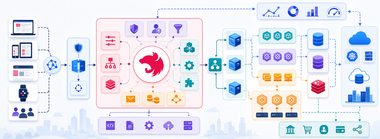
Модули Nest могут согласовывать код с возможностями продукта: организациями, идентификацией, каталогом, заказами, расчетами, поддержкой, отчетностью и интеграциями. Модуль должен открывать узкий программный интерфейс, а правила, доступ к данным и события оставлять внутри своей границы. Контроллеры и обработчики сообщений переводят особенности канала взаимодействия; прикладные службы координируют операции; предметная логика защищает правила целостности; адаптеры подключают хранилища и внешних поставщиков. Внедрение зависимостей делает связи заменяемыми и пригодными для проверки, но неосторожно созданные глобальные зависимости и циклические импорты превращают схему модулей в скрытое сцепление.
Используйте одну и ту же бизнес-операцию для HTTP, GraphQL, очереди или планового задания, а не копируйте правила в каждый обработчик. Осознанно размещайте проверку данных, контекст аутентификации, разрешения, безопасную повторяемость и наблюдение на соответствующих слоях. По возможности держите аннотации NestJS возле границ поставки, чтобы основные правила можно было проверять без запуска приложения. Записывайте важные архитектурные решения и не вводите универсальные абстракции, пока два настоящих сценария не докажут потребность в вариативности. NestJS ценен тогда, когда его структура показывает ответственность и отказы, а не когда каждый класс получает аннотацию.
- Модули как границы бизнеса: отделяйте организации, идентификацию, расчеты, процессы, отчетность и интеграции за узкими программными интерфейсами с назначенными ответственными.
- Единые правила для всех каналов: повторно используйте операции и разрешения из REST, GraphQL, WebSocket, очередей, плановых заданий и сообщений вместо копирования бизнес-правил.
- Надежные внешние границы: работайте с базами данных, облачными службами, платежами и API через явную идентификацию, время ожидания, безопасные повторы, сверку и наблюдение.
- Изменения, которые можно проверять и эксплуатировать: используйте внедрение зависимостей, узкие соглашения, испытания в условиях, близких к рабочим, автоматизированную поставку, телеметрию и доказательства восстановления для безопасного развития.
Описывайте бизнес-процессы через состояние, правила и доказательства
Описывайте бизнес-процесс состояниями, разрешенными переходами, участниками, правилами, временными отметками, доказательствами и исключительными путями. Дело по подключению нового клиента может проходить состояния приглашения, ожидания проверки личности, рассмотрения, одобрения, отказа, приостановки и закрытия. Счет может быть черновиком, выставленным, оплаченным, просроченным, отмененным или скорректированным. Определите, кто может вызвать каждый переход, необходимый контекст клиента и записи, побочные действия, уведомления, запись аудита и безопасный повтор. Универсальная конечная точка, которая принимает произвольное изменение состояния, обходит модель продукта и затрудняет восстановление событий после аварии.
Проектируйте работу сотрудников вместе с путями клиента. Команде нужны очереди, поиск, коды причин, заметки, назначение, передача сложных случаев, разделение согласований и средства исправления с такими же правилами разрешений и аудита, как у открытых API. Автоматизируйте распространенные однозначные решения, оставляя контролируемый путь человека для неопределенности и риска. Измеряйте продолжительность цикла, время ожидания в очереди, долю исключений и результаты по клиенту или тарифу, если это уместно. Платформа должна улучшать всю услугу, а не просто переносить ручную работу от клиентов к поддержке.
Логика подписки и прав по тарифу требует собственной модели. Храните внутренний тариф, период, состояние, количество, пробный срок, отмену, льготный период и историю прав, а не обращайтесь к платежной службе при каждом запросе. Ответы при оплате, внешние уведомления, счета, споры и возвраты средств считайте асинхронными доказательствами, которые могут прийти с опозданием, повториться, потеряться или нарушить очередность. Проверяйте подлинность событий, безопасно храните идентификаторы поставщика и первичные доказательства, обрабатывайте повторы без двойного последствия, сверяйтесь с надежным источником и предоставляйте сотрудникам путь исправления.
Для интеграций нужны явные соглашения о времени ожидания, повторах, ограничениях частоты, отсечении неисправных зависимостей, изменениях схемы, классификации ошибок и ответственности. Время ожидания может истечь после того, как поставщик принял команду, поэтому слепой повтор создаст двойной платеж или заказ. Используйте устойчивые ключи безопасного повтора и сопоставления и отделяйте внутреннее состояние от состояния поставщика. Измеряйте задержку и отказы зависимостей, не раскрывая в журналах данных клиента или его организации. Надежность границы важнее того, какой канал Nest или клиентская обертка передает вызов.
Постройте доступный путь от модульного ядра до масштабирования
Большинству продуктов стоит начинать с модульного монолита: одного приложения для развертывания с явными предметными областями, узкими программными интерфейсами модулей, контролируемыми операциями и одной моделью эксплуатации. По сравнению с ранней сетью служб такое приложение проще испытывать, выпускать, трассировать и восстанавливать. Если профили ресурсов и масштабирования различаются, обслуживайте HTTP и фоновые задания отдельными процессами, сохраняя общие предметные соглашения. Отделяйте службу лишь тогда, когда независимое масштабирование, изоляция отказов, частота развертывания, граница безопасности, владение данными или устойчивая граница команды дает измеримую пользу.
Проектируйте рост на фактах: поведение индексов и запросов при ожидаемом объеме данных, ограниченная постраничная выдача, ответственность за временное хранение, пределы соединений, глубина очереди и продолжительность ожидания в ней, управление одновременностью, массовые операции, архивирование и удаление, ограничение частоты, управление давлением потока, контролируемое сокращение возможностей и прогноз мощности. Поддерживайте версии API и событий, если этого требуют потребители. Граница микрослужбы добавляет обязанности по распределенной согласованности, сетевым отказам, наблюдению, безопасности и развертыванию; это компромисс, а не обязательная ступень зрелости.
Стройте наблюдение вокруг операций продукта. Передавайте идентификатор сопоставления и безопасный контекст клиента через HTTP, сообщения, плановые задания и вызовы поставщиков. Записывайте задержку запросов и заданий, ошибки, повторы, ожидание и выполнение в очереди, поведение базы данных и зависимостей, отставание событий, сбои подписки, отказы в правах и важные результаты бизнеса. Не записывайте необработанные токены доступа, секреты, платежные данные и лишние личные сведения. Панели и оповещения должны отвечать, какой клиент и путь затронуты, что изменилось, где накопилась задержка и продолжается ли восстановление.
Определяйте цели доступности, задержки, свежести и восстановления для критических процессов, а не одно число безотказности всего приложения. Испытывайте под нагрузкой сочетания путей и объемы данных, близкие к реальному использованию, проверяйте генераторы и серверную телеметрию и наблюдайте за системой после прекращения нагрузки. Отрабатывайте отказ зависимости, сообщение, которое постоянно вызывает ошибку, перезапуск обработчика, частичное развертывание, восстановление базы данных и сверку. Доказательства быстродействия и устойчивости должны определять решения об отделении, масштабировании и временном хранении до добавления сложности.
Сильная архитектура SaaS защищает сегодняшние правила целостности для клиентов, процессов и данных и сохраняет приемлемой стоимость будущих изменений, их эксплуатации и возврата.— GARNO.TECH Engineering Team
Проверяйте границы клиентов и данных при каждой операции
Определяйте клиентскую организацию из надежного контекста аутентификации и маршрутизации, а затем передавайте ее через прикладную операцию и слой доступа к данным. Никогда не считайте непроверенный идентификатор клиента из тела запроса достаточным основанием. Разрешение должно сочетать личность, членство в организации, роль или полномочие, связь с записью, действие, состояние и иногда право по тарифу. Проверки доступа полезны на границах каналов, но службы и правила должны так же защищать операции, которые запускают задания, сообщения или внутренние вызовы. По умолчанию отказывайте в доступе и систематически испытывайте попытки перейти границу между клиентами.
Выбирайте изоляцию данных по чувствительности, договорным требованиям и месту хранения, риску конкуренции клиентов за ресурсы, потребностям резервного копирования и восстановления, настройкам, аналитике, масштабу и способности команды эксплуатации. Общие таблицы с ключом клиента требуют обязательной фильтрации, уникальности с учетом клиента и защиты от опасных прямых запросов. Отдельные схемы или базы усиливают изоляцию и гибкость восстановления, но умножают подготовку сред, перенос схем, соединения, наблюдение и расходы. Комбинированная схема может быть уместна, однако у каждого клиента должны быть ясное место и путь переноса.
Защищайте всю платформу проверкой входных и выходных данных, безопасным сроком жизни сеансов или токенов, MFA для привилегированных ролей, служебными идентичностями с наименьшими полномочиями, управлением секретами, шифрованием, ограничением частоты и злоупотреблений, уходом за зависимостями и контейнерами, следами аудита, резервными копиями, учениями по восстановлению и процессом реагирования на события. Отделяйте роли клиентов от внутренней поддержки и управления платформой. Чувствительные действия от имени пользователя или аварийный доступ требуют согласования, заметного обозначения, короткого срока, указанной цели, неизменяемого следа аудита и последующего рассмотрения.
Составьте карту классов данных и срока их жизни: сбор, законная цель, доступ, выгрузка, хранение, удаление, юридическое удержание, резервное копирование и аналитика. Моделируйте угрозы для приглашений, восстановления учетной записи, перехода между клиентами, работы с файлами, внешних уведомлений, сложности GraphQL, массового присвоения полей, фоновых заданий, средств поддержки и CI/CD. Требования соблюдения норм зависят от рынка и роли, поэтому вместе с квалифицированными специалистами преобразуйте применимые требования в технические средства, ответственных и доказательства, а не полагайтесь на контрольный список NestJS.
Превратите предположение о продукте в платформу, пригодную к эксплуатации
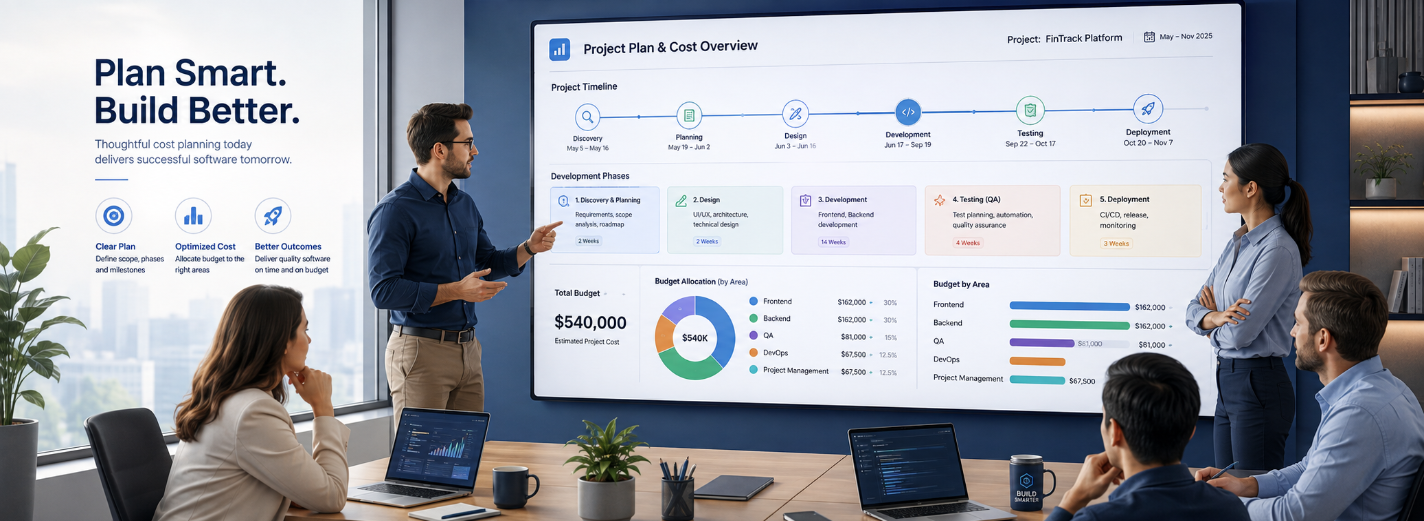
Исследование должно определить целевых клиентов и пользователей, ценный процесс, альтернативы, бизнес-модель, правила подписки и доступных возможностей, интеграции, владение данными, предположения о безопасности и регулировании, ожидаемый спрос, цели службы, работу сотрудников и измеримый результат продукта. Составьте карту неизвестного и сначала проверьте самое рискованное предположение. Макет может проверить язык и путь; технический эксперимент — поведение идентификации, поставщика или данных; сквозная часть должна доказать один результат через развертывание, телеметрию, поддержку и восстановление.
Первый выпуск должен быть цельным контуром эксплуатации, а не россыпью экранов. Добавьте подготовку клиента, управление доступом, аудит, поддержку, поведение расчетов или прав по тарифу, резервные копии, наблюдение и доказательства выпуска, необходимые для эксплуатации выбранного процесса. Откладывайте ширину охвата, а не целостность. Установите показатели принятия, результата, надежности и стоимости, затем меняйте приоритеты по настоящим данным. Минимальный продукт, который не позволяет диагностировать или исправить основную операцию, лишь откладывает необходимую работу.
Создавайте один раз и продвигайте отмеченный версией пакет через среды. В соответствии с риском автоматизируйте статический анализ, проверку типов, модульные и интеграционные испытания, проверки соглашений, переносы схем, проверки безопасности и короткие сквозные пути. Делайте изменения базы данных обратно совместимыми на протяжении всего внедрения; при высокой неопределенности используйте переключатели возможностей и постепенный перевод трафика; до выпуска определяйте исправность, условия остановки и критерии возврата или исправления следующим изменением. Сохраняйте инфраструктуру и настройки доступными для рассмотрения и используйте краткосрочную служебную идентичность вместо долговечных секретов развертывания.
Эксплуатируйте с явной ответственностью за продукт, предметные области, данные, безопасность и события. Поддерживайте операционные инструкции, цели службы, прогнозы мощности, перечень зависимостей, архитектурные решения, поддерживаемые версии и расписание обновлений и учений по восстановлению. Измеряйте продолжительность поставки, неудачные изменения, восстановление, ошибки, дошедшие до пользователей, события с влиянием на клиентов и стоимость полезной операции. Стабильная платформа — та, которую команда способна предсказуемо изменять и восстанавливать, а не та, что лишь пережила последний выпуск.
Ищете инженерного партнера по NestJS? Посмотрите наши услуги разработки на NestJS. Покажите модель клиентов и пользователей, критические процессы, правила разрешений, поведение подписки, интеграции, ограничения данных и места их хранения, ожидаемый спрос, цели службы, действующую архитектуру и команду. Мы преобразуем их в явные предметные и операционные границы, сквозную часть, близкую к рабочей системе, поэтапную поставку, измеримые доказательства приемки и платформу, контроль над которой ваша организация сможет сохранять в дальнейшем.
По каким критериям выбирать изоляцию клиентов в платформе SaaS на NestJS?
Покажите клиентские организации, роли, процессы, правила подписки, интеграции, ограничения данных и цели службы. Мы сформируем ответственную архитектуру, сквозную часть для рабочей системы и границу поставки.
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.