Шлюз API на NestJS для мікросервісів: посібник для промислової системи
- NestJS API gateway
- nestjs
- architecture
- development
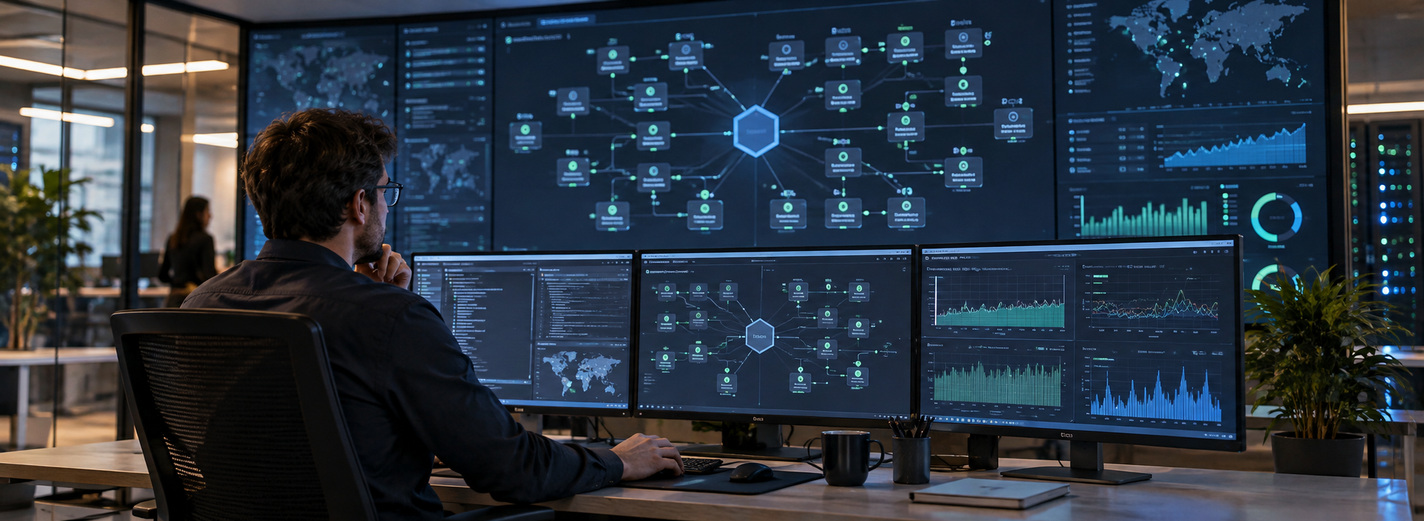
Шлюз API може надати клієнтам стабільну зовнішню межу, поки внутрішні служби розвиваються незалежно. Він здатний зосередити в одному місці транспортні завдання, скоротити повторювані клієнтські виклики та приховати внутрішню будову системи. Водночас шлюз може стати найбільш завантаженою, привілейованою та крихкою службою. Тому це експлуатаційне рішення, а не обов’язковий прямокутник на схемі мікросервісів.
Почніть із критичних шляхів і виміряних проблем: кількості й різноманітності клієнтів, циклів запиту й відповіді, несумісних протоколів, дублювання коду автентифікації, об’єднання даних кількох служб, партнерських контрактів, частоти змін, затримки, вартості відмови та відповідальності за зовнішню межу. Порівняйте керований шлюз, ingress-контролер або зворотний проксі-сервер, окремий серверний адаптер для кожного типу клієнта (BFF), прямий доступ до служб і відмову від нової межі.
У проєкті має бути вимірюваний результат: менше клієнтських циклів, один керований зовнішній контракт, послідовні правила на межі або безпечніший розвиток служб. Водночас установіть допустиму ціну у вигляді додаткової затримки, вимог до доступності, зв’язування випусків та навантаження чергової команди. Кожен обов’язок шлюзу повинен мати відповідального, докази й пояснення, чому його місце саме на зовнішній межі.
Доведіть, що системі справді потрібен шлюз
Шлюз виправданий, коли захищає справжню межу. Зовнішнім, мобільним, браузерним, партнерським клієнтам і пристроям можуть бути потрібні різні формати даних чи протоколи, поки внутрішні служби змінюються незалежно. Одна точка входу може завершувати TLS-з’єднання, перевіряти облікові дані, впорядковувати ідентифікатори зв’язування, застосовувати загальні правила допуску, спрямовувати версії, об’єднувати обмежений набір даних для читання та перетворювати зовнішній контракт, не відкриваючи всі внутрішні точки API.
Користь менш переконлива, коли одна команда відповідає за одного клієнта й невелику кількість служб або коли «мікросервіси» насправді є тісно пов’язаними частинами одного продукту. Проксі-сервер, доданий лише через розподілену архітектуру, збільшує затримку й кількість точок відмови, але не полегшує розуміння системи. До нового розгортання виміряйте фактичний граф викликів і те, наскільки зміни клієнта змушують змінювати служби.
Складіть запис архітектурного рішення з альтернативами та причинами їх відхилення. Урахуйте пікове й стрибкоподібне навантаження, географію маршрутів, розмір даних, потокове передавання, завантаження файлів, тривалість з’єднань, нормативні вимоги, приватні мережі, виявлення служб, частоту розгортань та навички експлуатаційної команди. Створіть дослідний варіант найризикованішого шляху через майбутню межу й порівняйте затримку, поведінку під час відмови та складність налагодження з поточним рішенням.
Обмежте відповідальність шлюзу
Зосередьте шлюз на правилах зовнішньої межі й адаптації взаємодії до потреб клієнта: опрацюванні TLS і протоколів, автентифікації, загальному допуску, маршрутизації, обмеженнях запитів, зв’язуванні подій, перетворенні контрактів і ретельно обмеженому об’єднанні даних. Повторно використовувані механізми розміщуйте в захисниках (guards), конвеєрах (pipes), перехоплювачах (interceptors) і фільтрах (filters) з явним порядком та випробуваннями. Зберігайте версії налаштувань і забезпечте спостереження за ними.
Незмінні правила бізнесу, відповідальність за сутності, тривалі робочі процеси, авторизація на рівні окремої служби та зміна даних належать службам-власникам. Шлюз, який розраховує знижки, обирає спосіб виконання замовлення, змінює кілька баз даних або єдиний розуміє шлях клієнта, стає новим монолітом із мережевими залежностями. Служби мають залишатися захищеними й під час виклику іншим довіреним компонентом, а не припускати, що кожен запит пройшов через одну зовнішню межу.
Установіть межі об’єднання даних. Клієнтська точка API, що звертається до восьми служб, успадковує їхню затримку й доступність. Обмежте кількість паралельних викликів, розмір відповіді та загальний граничний час; визначте, які результати обов’язкові, додаткові, кешовані або пропускаються за часткової відмови. Для складного складання відповіді під потреби окремого клієнта спеціалізований BFF може дати чіткішу відповідальність, ніж один універсальний шлюз.
Призначте власника платформи, установіть цільові показники рівня служби, план потужності, експлуатаційні інструкції, правила керування контрактами та шлях передавання проблем на вищий рівень. Якщо для впровадження бракує фахівців, послуги розробки на NestJS мають надати завершені пакети робіт із відповідальними та передати знання, а не залишити назавжди непрозору зовнішню межу.
Розділіть автентифікацію, авторизацію та маршрутизацію
Автентифікація встановлює, хто або що здійснює виклик. Шлюз може перевірити сеанс, JWT, ідентичність mTLS чи ключ API, відхилити прострочені або відкликані облікові дані й додати до внутрішнього виклику мінімальний підписаний контекст особи. Визначте видавця й призначену аудиторію маркера доступу, алгоритм, зміну ключів, допустиме розходження годинників, відкликання та поведінку за недоступності постачальника ідентичності.
Авторизація відповідає на інше запитання: чи може ця особа виконати певну дію над певним ресурсом. Шлюз здатний застосовувати загальні правила маршруту або області дозволів, але служба-власник повинна за поточними даними перевірити організацію-клієнта, об’єкт, дію, поле та стан бізнесу. Чинний маркер доступу і правильний маршрут не доводять, що користувач має право читати замовлення 123. За замовчуванням відмовляйте в доступі й перевіряйте всі зовнішні, партнерські, адміністративні та внутрішні шляхи.
Зробіть маршрутизацію однозначною й придатною до перевірки: правила вузлів і шляхів, версії API, вибір організації чи регіону, частки пробного трафіку, перетворення заголовків, бюджет часу очікування й ідентичність у внутрішній службі. Нормалізуйте недовірені заголовки пересилання лише від затверджених проксі-серверів. Захистіться від роботи шлюзу як відкритого проксі, прихованого передавання заголовків, неоднозначних шляхів, надмірних тіл запитів і випадкового розкриття внутрішніх подробиць помилок.
Зробіть обмеження частоти справедливим і розподіленим
Обмеження частоти запитів захищає різні ресурси: точки входу з обліковими даними — від добору паролів, дорогі звіти — від виснаження ресурсів, партнерські плани — від несправедливого використання, а внутрішні служби — від сплесків. Визначте захищений ресурс, часове вікно, допустимий сплеск, вагу операції, відповідь, заголовки та порядок винятків. Одне загальне число запитів за хвилину рідко відповідає правилам продукту.
Оберіть ключ, що втілює правило: IP-адресу, автентифікованого користувача, ключ API, організацію-клієнта, операцію або їх поєднання. Сама IP-адреса несправедливо обмежує користувачів у спільній мережі, а розподілені джерела чи зміна IPv6-адрес дають змогу її обійти. Обмеження за ідентичністю користувача все одно мають захищати точки без автентифікації. Уникайте ключів із надмірною кількістю значень або значенням під контролем нападника, здатних виснажити сам засіб обмеження.
Механізм обмеження частоти в NestJS підтримує іменовані правила та власні засоби визначення клієнта, але вбудоване сховище в пам’яті належить лише одному процесу. Для масштабованого шлюзу потрібне спільне атомарне сховище або керований обмежувач перед шлюзом, якщо квота має діяти глобально. Визначте поведінку за повільного чи недоступного сховища: дозволяти запити, блокувати їх, застосовувати аварійну локальну межу або відхиляти лише дорогі маршрути.
Випробуйте правила навантаженням: сталим потоком, сплесками, кількома примірниками шлюзу, розходженням годинників, відмовою сховища й законним відновленням після блокування. Окремо спостерігайте дозволені, відхилені й затримані запити та помилки сховища, використовуючи обмежений набір позначок правил. Узгодьте межі шлюзу з чергами, автоматичним масштабуванням і потужністю внутрішніх служб: відмова на зовнішній межі корисна лише тоді, коли захищає відоме вузьке місце.
Обирайте спосіб взаємодії зі службами за змістом
Використовуйте синхронну схему «запит — відповідь», коли клієнт не може продовжити без результату, а відповідь укладається у визначений бюджет затримки й доступності. Передавайте абсолютний кінцевий строк, а не створюйте новий час очікування на кожному кроці. Обмежуйте кількість паралельних внутрішніх викликів, за можливості скасовуйте роботу після від’єднання клієнта й передавайте контекст зв’язування та трасування, не копіюючи сліпо недовірені клієнтські заголовки.
Застосовуйте асинхронні команди або події, коли приймання можна відокремити від завершення, робота триває довго, сплески потрібно згладити буфером або кілька споживачів реагують незалежно. Якщо клієнтові потрібен поступ, повертайте сталий ідентифікатор операції та визначену модель станів. Установіть гарантію доставлення, поділ повідомлень, порядок, строк зберігання, ідемпотентність, опрацювання повідомлень, що постійно спричиняють збій, сумісність схем і звіряння стану.
Транспортні абстракції NestJS надають схеми запиту-відповіді та подій, але не скасовують особливостей брокера повідомлень. Задокументуйте, чи безпечно повторювати send і чи означає emit приймання, надійне збереження або лише передавання клієнтській бібліотеці. Перевіряйте контракти повідомлень і транспортні відмови зі справжнім брокером. Докладніше цей вибір розглянуто в матеріалі про подієву архітектуру на NestJS.
Зазвичай шлюз має звертатися до відкритих контрактів служб, а не до спільних баз даних. Якщо служби не здатні самі відповідати за дані чи переживати окрему відмову, спочатку поліпшіть модульну межу, а вже потім додавайте віддалені виклики. Розміщення в мережі саме по собі не створює незалежності.
Спроєктуйте опрацювання відмов до появи навантаження
Почніть із бюджету затримки й відмов для кожного маршруту. Розподіліть загальний граничний час між роботою шлюзу, внутрішніми викликами й передаванням відповіді, залишивши клієнтові час на реакцію. Перевищення часу очікування має скасовувати або припиняти роботу; саме по собі воно не забезпечує стійкості. Повертайте сталі контракти помилок, які розрізняють автентифікацію, авторизацію, перевірку даних, перевищення квоти, відмову залежності, вичерпання часу та недоступний стан операції.
Повторюйте лише тимчасово невдалі ідемпотентні операції, установивши обмежену експоненційно зростаючу затримку з випадковим зсувом. Не множте повтори бездумно на рівнях клієнта, шлюзу, служби й бази даних. Коли повторні виклики не можуть бути успішними, застосовуйте автоматичне розмикання ланцюга або динамічне скидання надмірного навантаження, але визначте перевірку відновлення. Ізолюйте дорогі маршрути окремими пулами ресурсів, обмежуйте черги й одночасність та захищайте пам’ять шлюзу від повільних клієнтів і великих обсягів даних.
Спроєктуйте поведінку об’єднаної відповіді за часткової відмови. Вирішіть, чи слід відхилити всю відповідь, повернути задокументований частковий результат, використати кешовані дані із зазначенням свіжості або розпочати асинхронну операцію. Не повертайте правдоподібний неповний об’єкт без позначення невизначеності. Перевірте перевищення часу служби, неправильну відповідь, повільний потік, прострочені облікові дані, відмову засобу квот, втрату примірника шлюзу, розгортання й одночасне повторне підключення великої кількості клієнтів.
Окремо спостерігайте час шлюзу й внутрішніх служб: частоту запитів, стани відповідей, затримку маршрутів, активні з’єднання, розмір тіла, відмови автентифікації та авторизації, рішення щодо квот, джерело перевищення часу, кількість повторів, стан ланцюга, число внутрішніх викликів, затримку циклу подій, пам’ять і насичення залежностей. Простежте один критичний шлях від початку до кінця та пов’яжіть сповіщення з експлуатаційними інструкціями. Додаткові настанови наведено в матеріалі про надійні REST API на NestJS.
Визначте, коли модульний моноліт буде кращим
Наявність шлюзу не виправдовує мікросервісну архітектуру. Якщо одна команда разом змінює кілька служб, відповідальність за дані спільна, розгортання узгоджені, розподілені виклики переважають у критичних шляхах, а незалежне масштабування чи ізоляція не мають виміряної користі, модульний моноліт на NestJS може забезпечити міцніші межі з меншою кількістю відмов.
Порівнюйте архітектури на підставі реального продукту: будови команд, зрілості предметної області, частоти розгортань, характеру масштабування, нормативного розділення, цілей доступності, узгодженості даних, спроможності реагувати на інциденти й вартості. Один застосунок усе одно може використовувати ingress-контролер, CDN, керований захист зовнішньої межі або клієнтський адаптер. «Моноліт» не означає, що внутрішні служби потрібно відкривати безпосередньо.
Під час об’єднання перенесіть одну обмежену предметну можливість за внутрішній порт модуля, збережіть зовнішні контракти, звірте дані й поступово переведіть запити. Під час розподілення виділіть одну стабільну можливість із самостійною цінністю та збережіть шлях відкату. Мета полягає не в улюбленій будові, а в найпростішій експлуатаційній системі, що задовольняє виміряні потреби продукту.
Коли корисна незалежна перевірка шлюзу
Незалежна перевірка корисна, коли шлюз накопичує правила бізнесу, клієнти й далі залежать від внутрішньої будови, авторизація непослідовна, інциденти важко простежити або затримка й вартість зростають разом із кількістю служб. Вона також доречна перед відкритим запуском, підключенням партнерів, переходом на інший протокол, роботою в кількох регіонах або заміною керованого шлюзу власним кодом на NestJS.
Якісне оцінювання простежує критичні шляхи, складає перелік маршрутів і правил, відображає рух ідентичності й даних, вимірює затримку та кількість внутрішніх викликів, відтворює відмову залежності, перевіряє зміст квот і повторів та порівнює реалістичні альтернативи. Результат має впорядкувати ризики, визначити межу відповідальності, докази прийнятності й етапи випуску, назвати власників та експлуатаційні інструкції й залишити команду здатною самостійно керувати зовнішньою межею.
- Обґрунтування: виміряна потреба клієнтів у протоколах, контрактах, безпеці чи об’єднанні даних переважає затримку, ризик недоступності, вартість та експлуатаційний тягар ще однієї критичної служби.
- Межа: шлюз відповідає за правила зовнішньої межі й пристосування до клієнтів; служби зберігають незмінні правила бізнесу, авторизацію ресурсів, зміну даних і тривалі робочі процеси.
- Ідентичність і маршрутизація: облікові дані, відкликання, довіра до проксі-серверів, правила маршрутів, версії, вибір організації чи регіону, ідентичність у внутрішній службі та її авторизація визначені явно й перевірені.
- Керування навантаженням: ключі й часові вікна квот, сплески, вага операцій, спільне сховище, поведінка за його відмови, заголовки, винятки, потужність внутрішніх служб і способи зловживання узгоджені з правилами продукту.
- Взаємодія: граничний час синхронних операцій і кількість внутрішніх викликів обмежені; для асинхронного доставлення визначені порядок, ідемпотентність, зберігання, шкідливі повідомлення, схеми, стани та звіряння.
- Відмови й експлуатація: відпрацьовано граничний час, безпечні повтори, скидання навантаження, часткові відповіді, межі пам’яті, SLO, трасування, обмежені показники, потужність, розгортання, відкат, сповіщення та експлуатаційні інструкції.
Коли системі на NestJS потрібен шлюз API?
Коли системі на NestJS потрібен шлюз API?
Яку логіку не слід розміщувати у шлюзі API?
Яку логіку не слід розміщувати у шлюзі API?
Чи достатньо виконувати авторизацію лише у шлюзі?
Чи достатньо виконувати авторизацію лише у шлюзі?
Як обмежувати частоту запитів між кількома примірниками шлюзу?
Як обмежувати частоту запитів між кількома примірниками шлюзу?
Коли модульний моноліт кращий за мікросервіси зі шлюзом?
Коли модульний моноліт кращий за мікросервіси зі шлюзом?
Спроєктуйте шлюз, який захищає систему, а не підміняє її
Надайте карту служб, клієнтські інтеграції, зовнішні контракти, схему автентифікації, характер навантаження, відмови залежностей та експлуатаційні обмеження. Ми визначимо, що краще відповідає потребам: шлюз, BFF, керована зовнішня межа чи модульний моноліт, — і опишемо відповідальність, стійкість, спостережуваність та докази безпечного випуску.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Як обрати підрядника для FinTech: 12 запитань, що виявляють ризики виконання
Оцініть постачальника програмного забезпечення для FinTech за підтвердженим досвідом у регульованій сфері, безпекою, дослідженням продукту, архітектурою, інтеграціями, командою, виконанням, перевірками, правами власності, ціною, підтримкою й відгуками клієнтів.
9 хв читання
04 Aug 2026
Розробка в Azure: від бізнес-цілей до платформи, готової до експлуатації
Проєктуйте навантаження в Azure з вимірюваними бізнес-цілями, керованим базовим середовищем, обґрунтованим вибором служб, належним захистом, стійкістю, контрольованими випусками та відповідальністю за витрати.
10 хв читання
01 Aug 2026
Як обрати агенцію з розроблення мобільних застосунків
Практичний посібник з оцінювання агенцій: дослідження продукту, доречні докази, вибір архітектури для однієї чи кількох платформ, зручність, безпека, випробування, публікація, право власності, підтримка й порівняння вартості.
9 хв читання
04 Aug 2026