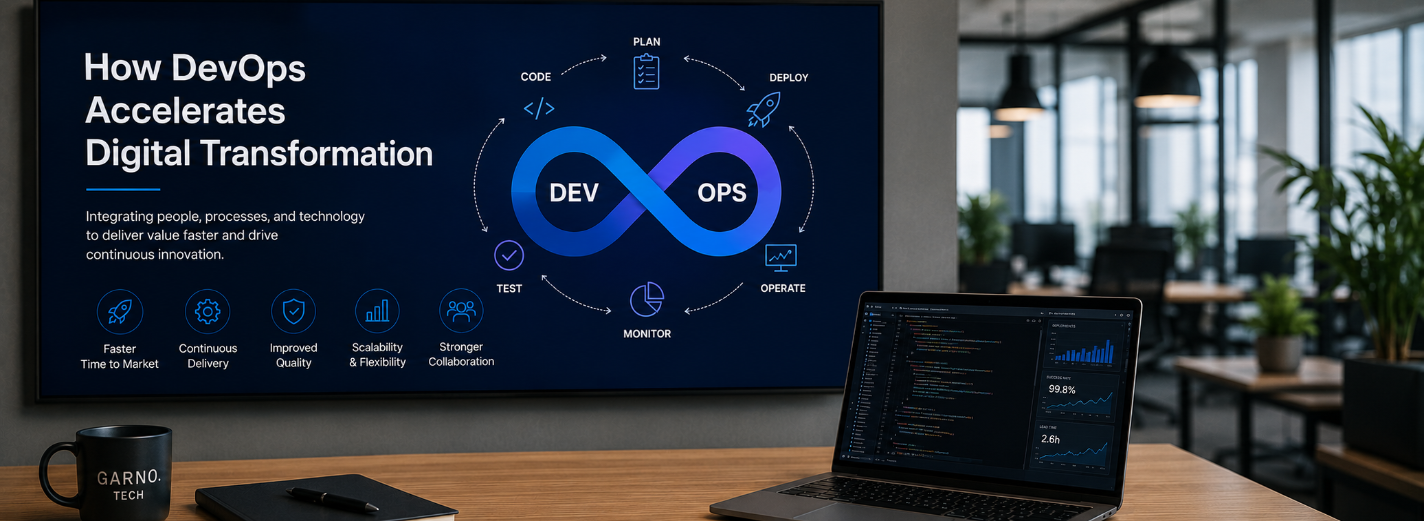
Як DevOps перетворює цифрову стратегію на здатність постачати зміни
- DevOps
- digital transformation
- CI/CD
- cloud automation
- infrastructure as code
- software delivery
- DevSecOps
- observability
- enterprise modernization
- platform engineering
Цифрове перетворення створює цінність лише тоді, коли організація здатна перетворити ділове рішення на можливість, що надійно працює для клієнтів і працівників, вивчити реальне використання та знову внести зміни. Новий канал, автоматизований процес, інформаційний продукт або хмарна служба залишаються крихкою ініціативою, якщо їх випуск триває місяцями, а відновлення — днями. DevOps усуває це обмеження, об’єднуючи постачання й експлуатацію в одну спроможність створювати продукт зі спільними доказами та відповідальністю.
Самої появи конвеєра недостатньо, як і нової назви для експлуатаційної команди. Підхід поєднує дослідження продукту, архітектуру, код, перевірки, безпеку, інфраструктуру, зміну даних, розгортання, спостережуваність, підтримку, інциденти й витрати. Практична мета — швидкий і безпечний цикл навчання: невеликі зміни проходять повторюваний шлях, робоча система показує їхній результат, наслідки відмов залишаються обмеженими, а команди використовують докази для поліпшення продукту й системи.
Починайте з потоку створення цінності, а не із загальнокорпоративної програми впровадження засобів. Простежте один вагомий шлях від задуму до спостережуваного результату. Виміряйте очікування рішень, залежностей, середовищ, перевірок, випробувань, погоджень і випуску; частоту розгортань і час проходження зміни; невдалі зміни та відновлення; успіх користувача; навантаження від інцидентів і підтримки; витрати. Найбільша затримка або небезпека може лежати поза інженерною роботою. Автоматизація заплутаної системи пріоритетів лише швидше виробляє марні результати.
Щоб пов’язати технічне вдосконалення з перетворенням бізнесу, сформулюйте причинну гіпотезу, яку можна перевірити. Наприклад, скорочення часу до випуску дасть команді змогу частіше випробовувати пропозицію лише за умови, що вона також вимірює прийняття, завершення шляху, дохід або операційний ефект. Зафіксуйте початкове значення, очікувану зміну, строк оцінювання та особу, яка ухвалить рішення за результатом. Показники потоку, зокрема час проходження зміни, корисні для діагностики системи, але не замінюють показників цінності, надійності чи стану команди.
Ставтеся до перетворення як до сукупності невеликих припущень із запобіжниками. Для кожного визначте масштаб можливих наслідків, бюджет, залежності, умови продовження чи зупинки та шлях повернення до безпечного стану. Розглядайте результати спільно з представниками продукту, експлуатації, фінансів, безпеки й підтримки. Так керівники можуть припиняти дорогі ритуали, збільшувати вкладення в доведені спроможності й бачити, де позірна швидкість лише переносить чергу до іншої частини організації. Показники повинні спрямовувати дослідження, а не ставати нормативами: щойно число перетворюється на особисту мету, люди можуть покращити його ціною послаблення системи, яку воно мало описувати.
Створіть надійну бізнес-спроможність постачати програмне забезпечення
Великі й рідкісні випуски об’єднують багато припущень і відповідальних. Коли такий випуск зазнає невдачі, причину важко знайти, повернення може суперечити змінам даних, а висока ціна узгодження заохочує ще більші пакети. Невеликі зміни, кожна з яких має самостійну цінність, зменшують масштаб наслідків і прискорюють зворотний зв’язок. Проте вони безпечні лише тоді, коли архітектура, контракти, перенесення даних, перевірки, відкриття доступу, спостережуваність і відновлення підтримують такий ритм.
Безперервна інтеграція має створювати простежуваний артефакт із перевіреного вихідного коду й швидко збирати доречні докази: складання, поведінку модулів і компонентів, контракти, взаємодію, перенесення, перевірки залежностей і правил та вибрані наскрізні шляхи. Безперервне постачання підтримує готовність цього артефакту до випуску через середовища, що відтворюють робочі умови. Безперервне розгортання автоматично відкриває його користувачам лише там, де ризик і контроль це виправдовують. Суттєва відмінність полягає не в назвах конвеєрів, а в тому, хто може виконати певну зміну та які докази для цього потрібні.
Коли це корисно, відокремлюйте розгортання від доступності для користувачів за допомогою поступового перенаправлення запитів, керування функціями або сумісних клієнтів. До випуску встановіть пороги прийняття й зупинки: технічний стан, критичні шляхи, результати бізнесу, сигнали безпеки та цілісність даних. Явно опишіть звичайний, аварійний, зворотний шлях, виправлення наступною зміною та виведення з експлуатації. Постачання пришвидшується, коли звичайна зміна стає передбачуваною, а важлива отримує посилені докази без однакового ритуалу для всіх.
Збирайте докази автоматично та прокладайте безпечний шлях до робочої системи
Автоматизація приносить користь, коли робить обґрунтований шлях повторюваним, видимим і придатним до перевірки. Насамперед автоматизуйте часту, важливу та схильну до помилок роботу: складання, створення середовищ, перевірку налаштувань, випробування, підписання й просування артефактів, сумісні зміни даних, резервні копії, перевірку відновлення, контроль правил, розгортання, перевірку стану, життєвий цикл доступу та звичайні операційні дії. Залиште контрольований аварійний шлях для виняткового відновлення й обов’язково перенесіть зроблені через нього зміни назад у код.
Не автоматизуйте рішення, якого ще не визначено. Конвеєр не здатен сам установити, чи шкодить зростання затримки критичному шляху, чи можна безпечно повернути зміну схеми після нових записів і чи прийнятний виняток із правил безпеки. Виводьте пороги, погодження, розподіл повноважень і строк зберігання доказів із явної моделі ризику. Вилучайте контрольні дії, що не дають корисних доказів або завжди завершуються автоматичним погодженням: вони витрачають час, не знижуючи небезпеки.
Проєктуйте умови роботи розробників як продукт. Надайте підтримувані шаблони, налаштування середовища, швидкий місцевий і віддалений зворотний зв’язок, багаторазові можливості CI/CD, підключення секретів та ідентичностей, спостережуваність, документацію й підтримувані типові шляхи для поширених навантажень. Вимірюйте використання, час до першого випуску, кількість відмов, навантаження на підтримку та винятки. Платформна команда досягає успіху, коли продуктові команди безпечно відповідають за результати з меншим розумовим навантаженням, а не коли всіх змушують користуватися складним внутрішнім продуктом.
Модернізуйте хмарну операційну модель, а не лише місце розміщення
Хмара змінює доступні технологічні складники та межі відповідальності, але сама по собі не осучаснює постачання. Перенесення ручних серверних процедур до хмарного облікового запису може збільшити витрати, розпорошити керування ідентичностями й ускладнити відмови, не поліпшивши результат для клієнта. Обирайте служби на підставі навантаження, доступності, відновлення, безпеки, даних, регіону, затримки, спроможності команди та економічних доказів, а не заради цільової схеми.
Інфраструктура як код робить мережі, ідентичності, обчислення, сховища, бази даних, правила, спостереження й вибрані налаштування постачальника керованими за версіями та придатними до перевірки. Відокремлюйте багаторазові можливості платформи від побудови конкретного застосунку. Перевіряйте плани, захищайте стан і облікові дані, виявляйте розходження, обмежуйте руйнівні зміни та випробовуйте як створення, так і відновлення. Незмінні артефакти й налаштування середовища не дозволяють перетворити «працює лише на передвиробничому стенді» на спосіб випуску.
Хмарна операційна модель охоплює облікові записи й підписки, ізоляцію середовищ і клієнтських просторів, ідентичності з найменшими повноваженнями, мережу та вихідний рух, шифрування й життєвий цикл ключів, квоти, місткість, масштабування, резервні копії, регіональне відновлення, відмову постачальника, розподіл витрат і виведення з експлуатації. Пов’язуйте витрати з корисними операціями та цілями служби. Еластичність без обмеження попиту й відповідального власника може одночасно масштабувати помилку та рахунок за неї.
Підвищуйте стійкість на основі даних із робочої системи
Спостережуваність дає змогу відповідати на запитання про поведінку системи й користувачів за створеними нею доказами. Пов’язуйте запити, завдання, події, розгортання, бази даних, постачальників і критичні шляхи через структуровані журнали, показники, трасування, позначки випусків та ділові події. Визначте стандарти полів і міток, вибірку, строки зберігання, доступ, витрати й поводження з чутливими даними. Великий рахунок за телеметрію та тисячі панелей без відповідальних не створюють розуміння.
Визначайте цілі служби навколо важливої для користувача поведінки та реальних залежностей. Сповіщення повинно означати загрозу такій цілі, вимагати дії, мати названого відповідального й вести до контексту та операційної інструкції. Вимірюйте помилки, затримку, насичення, вік черги, актуальність, успішне завершення ділової операції та цілісність даних за версією, регіоном, клієнтським середовищем, групою користувачів або постачальником, якщо загальне середнє приховує шкоду. Бюджет допустимих відмов або рівнозначні докази допомагають узгоджувати роботу над надійністю з попитом на нові можливості.
Стійкість виникає з перевіреної готовності реагувати. Проєктуйте обмеження часу очікування, скінченні повтори з випадковим розкидом затримки, ідемпотентність, регулювання вхідного потоку, ізоляцію, поступове погіршення, сумісні зміни даних, запас місткості й відновлення відповідно до наслідків. Відтворюйте відмову залежності, сплеск руху, втрату облікових даних, пошкодження даних, втрату зони чи регіону та невдалий випуск. Резервна копія стає засобом контролю лише після відновлення за виміряний час і перевірки. Розбір інциденту має змінювати умови системи, не караючи людину, яка виявила небезпеку.
Перебудуйте відповідальність і стимули в усьому потоці створення цінності
DevOps змінює розподіл відповідальності в усьому потоці створення цінності. Продуктовій команді потрібні достатні знання про продукт, інженерію, якість, безпеку, дані та експлуатацію, щоб відповідати за результат для клієнта від дослідження до навчання в робочій системі. Фахівці з експлуатації та платформ долучаються до архітектури й типових шляхів на ранньому етапі; розробники беруть участь у випусках, телеметрії, інцидентах, керуванні місткістю та витратами. Фахівці з якості й безпеки надають методи та контроль протягом усього життєвого циклу, а не приймають готову роботу наприкінці.
Спільна відповідальність потребує чітких меж. Назвіть власників продуктів, служб, даних, інтеграцій, середовищ, сповіщень, інцидентів, постачальників і витрат; визначте, хто ухвалює рішення на місці, з ким треба радитися та як передавати винятки на вищий рівень. Гасло «створив — експлуатуй» без доступу, знань, часу, чергування підтримки, цілей служби й підтримки керівництва є безвідповідальним. Централізовані фахівці мають розвивати спроможність команд і залишати за собою пряме володіння лише там, де його зосередження обґрунтоване.
Узгодьте стимули з результатами та сталим потоком. Якщо команду винагороджують за кількість можливостей, а інша група приймає всі інциденти, локальна оптимізація стає раціональною. Разом розглядайте цінність продукту, час виконання й очікування, розгортання та відновлення, дефекти, що дійшли до користувача, стан служби, безпекові ризики, витрати, підтримку й навантаження команди. Не складайте особистих рейтингів за кількістю внесків до коду, умовних одиниць роботи, закритих сповіщень або часу безвідмовної роботи: цими замінниками легко маніпулювати, а потрібну для перетворення співпрацю вони послаблюють.
Вбудуйте безпеку в систему постачання
DevSecOps вводить рішення та докази щодо безпеки безпосередньо в роботу над продуктом і його постачанням. Спочатку визначте активи, учасників, межі довіри, класи даних, шляхи зловживання, вимоги законодавства й договорів, власників ризиків та відновлення. Перетворіть цю модель на архітектурні засоби контролю, повноваження для конкретних ресурсів, ідентичності з найменшими правами, безпечні початкові налаштування, життєвий цикл секретів і ключів, керування залежностями, журналювання, зберігання даних та реагування на інциденти.
Автоматизуйте інформативні перевірки якомога ближче до зміни: виявлення секретів, дотримання правил щодо залежностей і ліцензій, статичний аналіз коду та інфраструктури, сканування контейнерів чи артефактів, правила налаштування й допуску, а також вибрані динамічні або контрактні випробування. Налаштовуйте, закріплюйте початковий рівень і призначайте відповідальних за висновки, щоб шум не привчив команди ігнорувати контроль. Визначте ступінь небезпеки, строк виправлення, повноваження приймати ризик, дату завершення винятку, компенсувальний контроль і строк зберігання доказів. Успішне сканування не доводить безпечності ділових повноважень або сценаріїв зловживання.
Захищайте ланцюг постачання програмного забезпечення: охороняйте вихідний код і перевірку змін, застосовуйте сильні ідентичності, за потреби ізольовані тимчасові середовища складання, зафіксовані й перевірені версії залежностей, підтверджене походження, підписані артефакти, контрольовані реєстри, просування того самого артефакту замість повторного складання та простежуване розгортання. Випробовуйте відкликання облікових даних, компрометацію постачальника, реагування на вразливу залежність, ізоляцію резервних копій та аварійний випуск. Безпека пришвидшується, коли загальні засоби контролю вбудовані в підтримуваний типовий шлях, а винятковий ризик отримує цілеспрямовану оцінку фахівця.
DevOps прискорює цифрове перетворення, коли робить навчання через програмне забезпечення швидким, безпечним, спостережуваним і повторюваним. Тривалу перевагу дає здатність організації постачати зміни, а не набір її засобів.— GARNO.TECH Engineering Team
Почніть перетворення з одного вимірюваного потоку цінності
GARNO.TECH допомагає командам оцінити й удосконалити систему постачання цифрових продуктів. Роботу починаємо з одного потоку цінності, критичних шляхів, схем архітектури та відповідальності, чинного конвеєра й середовищ, меж хмари та даних, цілей служби, інцидентів, вимог безпеки, витрат, команди й рішення про перетворення. Ми знаходимо визначальні обмеження та складаємо найкоротшу відповідальну послідовність удосконалень із початковими показниками, умовами прийняття, відновленням, власниками й датами перегляду.
Робота може охоплювати CI/CD і контроль артефактів, інфраструктуру як код, модернізацію хмари та платформи, спостережуваність і цілі служби, сумісні перенесення, засоби безпеки, стійкість і відновлення, прозорість витрат, операційну модель та передавання знань і практичних навичок. Технології обираємо за доказами. Контейнерну платформу, поділ на мікрослужби або новий хмарний обліковий запис рекомендуємо лише тоді, коли вони настільки покращують вимірюваний продуктовий і операційний результат, що виправдовують постійні витрати.
Зміни постачаються завершеними частинами функціональності, якими продуктові команди можуть користуватися й керувати. Внутрішні інженери беруть участь у рішеннях, перевірках, випусках, інцидентах і навчальних відновленнях; вихідний код, облікові записи, описи інфраструктури, панелі, операційні інструкції та записи рішень залишаються доступними. Перетворення успішне, коли організація здатна раз у раз постачати зміни, бачити результат, відновлюватися, навчатися й поліпшуватися без постійної залежності від програми перетворення.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Тенденції розробки цифрових продуктів у 2026 році: від дослідів із ШІ до керованих систем
Практичний аналіз переходу 2026 року до розробки за підтримки ШІ, обмежених агентів, керованих платформ, адаптивної безпеки, простежуваності даних, багатоканальної взаємодії та економіки результату.
No preview
9 хв читання
24 Jul 2026
Docker у робочому середовищі: створіть один пакет і доведіть надійність кожної межі
Практичний посібник з образів і контейнерів Docker, Compose, BuildKit, реєстрів, відтворюваного CI/CD, мінімальних прав, доказів походження, спостережуваності, випуску та сталої експлуатації.
9 хв читання
25 Jul 2026
Машинне навчання в сучасних галузях: як перетворити прогноз на краще рішення
Практичний посібник із машинного навчання в охороні здоров’я, фінансах, торгівлі, виробництві, логістиці, нерухомості, освіті та професійних послугах — із належним оцінюванням і управлінням.
11 хв читання
24 Jul 2026