Головна Наші дослідження
Тенденції розробки цифрових продуктів у 2026 році: від дослідів із ШІ до керованих систем
Тенденції розробки цифрових продуктів у 2026 році: від дослідів із ШІ до керованих систем
- digital product development trends 2026
- AI-native development
- agentic AI
- multi-agent systems
- platform engineering
- product engineering
- DevSecOps
- confidential computing
- digital provenance
- cloud-native development
Визначальна зміна в розробці цифрових продуктів у 2026 році полягає не в тому, що штучний інтелект навчився створювати більше коду чи тексту. ШІ стає виконавцем усередині систем постачання й експлуатації. Він пропонує зміни, викликає інструменти, шукає у внутрішніх знаннях, оновлює записи, пояснює інциденти й іноді діє від імені людини. Через це архітектура, ідентифікація, докази та відновлення важать більше, ніж новизна інтерфейсу.
Той самий рік виявляє корисну межу галасу навколо технології. Швидше створення не виправляє неоднозначну стратегію продукту, крихкі тести, недоступні дані, розмиту відповідальність, незахищені облікові дані чи ненадійний процес випуску. Дослідження DORA про генеративний ШІ показує, що користь залежить від належного керування та міцних основ постачання програмного забезпечення. ШІ посилює систему, до якої потрапляє.
Тому справді важливі тенденції підтримують одна одну: процеси з агентами в чітких межах, внутрішні платформи для людей і автоматичних виконавців, явна ідентифікація та делегування, локальність і походження даних, багатоканальна взаємодія з видимим керуванням та економіка, виміряна на корисний результат. Конкурентна перевага виникає зі здатності безпечно навчатися зі швидкістю робочої системи, а не з одночасного впровадження всіх нових можливостей.
Розробка за підтримки ШІ стає керованою системою постачання
Засоби програмування зі ШІ переходять від особистого доповнення коду до керованих інженерних процесів. Вони можуть проаналізувати завдання, дослідити сховище коду, запропонувати реалізацію, створити тести, перевірити зміни, оновити документацію та допомогти дослідити дані з робочої системи. Одиницею цінності стає не створений рядок, а прийнята зміна, яка розв’язує поставлену проблему без непропорційного зростання ризику й майбутніх витрат на супровід.
Сильні організації надають помічникам і агентам програмування обмежений доступ до сховища коду та підпорядковують їх архітектурним правилам, політиці залежностей, пошуку секретів, відтворюваному складанню, тестам, перевірці коду й доказам розгортання. Там, де потрібна простежуваність, вони зберігають вимогу, запит або план, різницю в коді, дії інструментів, рішення відповідального за перевірку та спостережений результат. Створена машиною робота проходить ті самі засоби контролю, що й людська, бо правдоподібність не дорівнює правильності.
Вимірюйте час від прийнятої проблеми до знань із робочої системи, зусилля на перевірку, пропущені дефекти, повторну роботу, частку невдалих змін, виявлені загрози й супроводжуваність, а не кількість надісланих запитів чи обсяг коду. Стежте за зміною розподілу часу: швидка перша версія може створити повільне вузьке місце на перевірці або збільшити розмір змін. Навчайте інженерів ділити роботу, формулювати незмінні правила, проєктувати оцінювання, досліджувати залежності й пояснювати систему цілком. Що легше створювати робочу версію, то ціннішим стає професійне судження.
Агенти стають підзвітними виконавцями, а не невидимими функціями
Корисний розвиток продуктів з агентами відбувається від поради до виконання в чітких межах. Агент може зібрати докази, побудувати план, підготувати транзакцію, викликати дозволені інструменти, дочекатися зовнішньої події, запросити дозвіл і перевірити результат. Продукт повинен розрізняти запропоновану, схвалену, активну, очікувану, завершену, невдалу, компенсовану й скасовану роботу. Відповідь у розмові не є довготривалим станом процесу.
Обирайте завдання з чітким відповідальним, дозволеними ресурсами, умовою успіху, часовим і грошовим бюджетом та оборотною відмовою. Надайте кожному агентові унікальну ідентичність, короткочасні облікові дані, мінімальні повноваження, явне делегування від користувача або системи й журнал, що пов’язує кожну дію з наданим правом. Робота NIST над стандартами агентів у 2026 році ставить ідентифікацію та авторизацію в основу саме тому, що агенти діють у кількох системах, а не лише створюють текст.
Зберігайте плани й контрольні точки поза контекстом моделі. Вважайте відповіді інструментів, знайдені матеріали та документи користувача недовіреними даними; захищайтеся від підміни інструкцій і хибного делегування. Застосовуйте захист від повторного виконання, граничний час, керування одночасними діями, компенсацію та шлях для ручного розв’язання винятків. Оцінюйте завершення завдання, частку недозволених дій, виправлення, затримку, вартість, якість доказів і відновлення. Розширюйте автономність лише після того, як поточні межі заслужили довіру.
Платформи перетворюються з рекомендованих шляхів на шари керування
У 2026 році інженерія внутрішніх платформ виходить за межі порталів для розробників і шаблонів розгортання. Платформа дедалі частіше керує доступом до моделей, даних, інструментів, прискорювачів, секретів, оцінювання, правил і витрат. В обговореннях CNCF агенти ШІ вже описуються як користувачі платформи нарівні з інженерами: вони запитують ресурси й викликають операції, тому потребують такої самої дисципліни ідентифікації, обсягу повноважень, правил та аудиту.
Корисна внутрішня платформа пропонує рекомендовані шляхи для поширених видів продуктів і водночас залишає вихід для обґрунтованих винятків. Вона може надавати шаблони служб, середовища, CI/CD, захист ланцюга постачання програмного забезпечення, спостережуваність, бази даних, черги, ідентифікацію, шлюз ШІ, каталог моделей, зразки пошуку знань, засоби оцінювання, захист запитів і відповідей, квоти та розподіл витрат. Інтерфейсом може бути портал, API, CLI або Git; самостійне обслуговування важливіше за єдину оболонку.
Ставтеся до платформи як до продукту. Визначте користувачів і найбільш складні для них шляхи, оприлюдніть рівні обслуговування й відповідальність, вимірюйте використання та завершення завдань і вилучайте рекомендовані шляхи, що більше не допомагають. Не будуйте універсальний шар до появи попиту. Платформа досягає успіху, коли команди безпечніше й швидше випускають відповідну вимогам спостережувану службу або процес зі ШІ, а не коли вона володіє найбільшим набором інструментів.
Безпека переходить до ідентифікації, делегування та контролю під час виконання
Безпека автономних продуктів і продуктів зі ШІ починається з повної моделі виконавців. Люди, служби, агенти, моделі, інструменти, набори даних і працівники платформи потребують окремої ідентичності та відповідальних. Правила доступу мають виражати, хто делегував яку дію, для якого ресурсу й призначення, за яких умов і до якого часу. Спільний ключ API у контексті агента не здатен відповісти на ці запитання.
Використовуйте короткочасні облікові дані, мінімальні повноваження, перевірку правил на межі інструмента, контроль вихідних з’єднань, класифікацію даних і додаткове схвалення людиною для дій із серйозними наслідками. Прив’язуйте повноваження агента до особи, що надіслала запит, але не дозволяйте успадковувати всі її права. Вважайте описи інструментів і знайдений вміст поверхнею атаки. Перевіряйте аргументи й результати, обмежуйте рекурсію та витрати, ізолюйте виконання й зберігайте захищені від непомітної зміни події аудиту.
Дисципліна ланцюга постачання програмного забезпечення стає важливішою зі зростанням кількості створених змін і зовнішніх складників: підписані пакунки, захищені відомості про походження складання, переліки залежностей і моделей, правила щодо пакунків та ліцензій, пошук секретів, відтворювані шляхи й контрольоване просування між середовищами. Перевіряйте ворожу поведінку протягом усього життєвого циклу: підміну інструкцій, викрадення даних, підвищення привілеїв, небезпечні послідовності інструментів, отруєні джерела пошуку, надмірну самостійність і виснаження бюджету — разом зі звичними загрозами застосунків. Виявлення під час роботи й швидке відкликання прав доповнюють перевірки до випуску.
Розташування, походження та дозволи даних визначають архітектуру
Архітектура даних тепер визначає, які інтелектуальні можливості можуть існувати законно й надійно. Опишіть кожен набір даних за власником, суб’єктом, джерелом, метою, якістю, чутливістю, місцем зберігання, строком зберігання, видаленням, дозволеними обробниками та похідними продуктами. Векторний індекс, журнал запитів, кеш моделі, набір оцінювання й результат донавчання є новими копіями або перетвореннями, які мають залишатися в загальному життєвому циклі, а не зникати у винятку під назвою «ШІ».
Проєктуйте регіональні межі за справжніми правовими, договірними та клієнтськими зобов’язаннями. Знайте, де містяться основні дані, репліки, резервні копії й телеметрія, звідки працює підтримка та де моделі виконують обчислення. Спочатку мінімізуйте дані й прив’язуйте доступ до конкретної мети, а вже потім звертайтеся до складної ізоляції. Конфіденційні обчислення можуть захистити вибрані дані під час опрацювання, доповнюючи шифрування у сховищі та під час передавання, але не виправляють надмірне збирання, слабке розмежування прав або недостовірний результат.
Відомості про походження мають пояснювати, яке джерело вплинуло на результат, яка модель із якими налаштуваннями працювала, яке перетворення відбулося, хто схвалив випуск і чи дозволяють права повторне використання. Підписуйте й засвідчуйте програмні пакунки; додавайте до продуктів даних їхню історію та показники якості; зберігайте посилання для пошуку знань; позначайте створений машиною вміст там, де це вимагається. Забезпечте вивантаження, виправлення, зберігання та видалення в похідних сховищах та індексах. Надійним агентам потрібні задокументовані угоди й свіжі дані з урахуванням прав доступу більше, ніж ширше вікно контексту.
Багатоканальна взаємодія однаково потребує передбачуваного керування
Багатоканальна взаємодія стає звичною: користувач може говорити, друкувати, завантажувати документ або зображення, переглядати структуровані результати й продовжувати роботу через звичайні засоби керування. Завдання проєктування полягає не в перетворенні кожного екрана на розмову, а в тому, щоб людина могла обрати найзручніший спосіб введення, водночас чітко бачачи стан, наслідки й спосіб виправлення.
Використовуйте створювані системою інтерфейси для пояснення та пристосування, а не для непередбачуваного переміщення важливих засобів керування. Робота з великими наслідками — гроші, медицина, права доступу, публікація, видалення, дотримання вимог — потребує плану, який можна перевірити, вихідних доказів, змінних параметрів, явного підтвердження, довготривалого стану й квитанції. Показуйте, чи система радить, готує чернетку, виконує, чекає або вже завершила. Відображайте перебіг або переносьте тривалу роботу у фоновий режим, а не затримуйте людину біля анімованої відповіді.
Доступність є обмеженням проєктування в усіх способах взаємодії. Зберігайте семантичну структуру, доступ із клавіатури й перемикачів, порядок фокуса, підписи, контраст, субтитри, текстові записи, альтернативний текст, регульований час та відновлення після помилки. Голос доступний не кожному; візуального результату не всім достатньо; пристосування може дезорієнтувати. Перевіряйте справжні завдання з людьми різних можливостей, мов, пристроїв, швидкості зв’язку та досвіду. Вимірюйте завершення, час, виправлення, відмови, відповідність довіри реальним можливостям і успішне відновлення, а не захоплення показовим прикладом.
Команди поліпшують результат, докази та вартість корисної операції
Показники обсягу роботи втрачають свою вагу. Кількість випущених функцій, закритих умовних балів, виконаних запитів і витрачених токенів не показує, чи продукт поліпшив роботу клієнта. Починайте з результату й запобіжних обмежень: скороченого часу або кількості помилок, більшої частки успішних завершень, запобігання втратам, захищеного доходу, уникнутих звернень до підтримки або надійнішого регульованого рішення — без неприйнятної шкоди, вартості чи виключення людей.
Поєднуйте аналітику продукту з якісними дослідженнями, проєктуванням дослідів, надійністю служби, подіями безпеки, зверненнями до підтримки й фінансовими даними. Поведінка ШІ також потребує версіонованих наборів оцінювання: показових завдань, граничних випадків, ворожих вхідних даних, правил оцінки, перевірки людиною та вибірки з робочої системи. Оцінюйте повний процес, зокрема пошук знань, інструменти, права доступу, затримку, запасний шлях і виправлення користувача. Випробування самої моделі не може засвідчити якість усього продукту.
Вимірюйте витрати на корисний результат: вартість моделей та інструментів на успішно завершений випадок, інфраструктури й перевірки людиною, повторів, роботи кешу, навантаження на підтримку та помилки. Стежте за розподілом якості й витрат у різних групах, а не лише за середніми значеннями. Зберігайте невеликі випуски, перемикачі функцій, паралельне оцінювання без впливу на користувача, поступове відкриття, спостережуваність і можливість повернення. Найшвидші команди не пропускають контроль, а отримують від нього надійні докази досить рано, щоб змінити рішення.
Практична відповідь: зміцніть систему до розширення автономності
Не створюйте окрему програму перетворень для кожної тенденції. Оберіть один чітко обмежений процес із дорогою нинішньою проблемою, відповідальним, доступними даними, вимірюваним успіхом і безпечним ручним шляхом. До вибору моделі чи платформи опишіть його виконавців, рішення, системи, права, види відмови, затримку, вартість та обов’язкові вимоги.
Спершу зміцніть основу постачання: керування версіями, перевірку, відтворюване складання, автоматизовані тести, поступове розгортання, спостережуваність, реагування на інциденти, секрети, ідентифікацію, резервні копії та відновлення. Створіть схвалений шлях до моделей і даних із правилами оцінювання, журналювання, зберігання, квот і витрат. Будуйте повторно використовувані можливості платформи лише тоді, коли однакову потребу показали щонайменше дві команди; інакше достатньо задокументованого зразка реалізації.
Запроваджуйте автономність поетапно. Почніть із пошуку знань або поради, потім перейдіть до чернетки з джерелами, далі — до виконуваного плану, що потребує схвалення, і лише потім до автоматичних дій із малим ризиком у вузьких межах. На кожному етапі порівнюйте якість, затримку, вартість, виправлення, інциденти й користь для людини з наявним процесом. Відкликайте можливість, коли докази погіршуються. Навчайте фахівців із продукту, розробки, безпеки, права й експлуатації та фахівців із предметної області разом, адже відповідальне керування не можна передати команді моделей після запуску.
Визначальна навичка у створенні продуктів у 2026 році — не здатність видавати більше результатів. Це вміння надати інтелектуальній системі досить повноважень для створення цінності, досить доказів для заслуженої довіри й досить вузькі межі для безпечного відновлення.— GARNO.TECH
Будуйте для змін, не намагаючись передбачити кожне майбутнє
Готовність до майбутнього не означає створення абстракції для кожного постачальника чи підготовку до кожного уявного закону. Вона означає відокремлення рішень, які найімовірніше зміняться, чіткими угодами та збереження доказів, потрібних для безпечної зміни. Моделі, запити, інструменти, правила, джерела даних, набори оцінювання й правила витрат мають зберігатися за версіями. Стан бізнесу та історія аудиту повинні залишатися довготривалими після зміни моделі чи постачальника.
GARNO.TECH може допомогти оцінити стратегію продукту, архітектуру, варіанти застосування ШІ, готовність даних, ідентифікацію й повноваження агентів, безпеку, можливості платформи, хмарну інфраструктуру, результативність постачання, спостережуваність, доступність та витрати на одиницю результату. Робота може охоплювати як обмежений процес за підтримки ШІ, так і оновлену платформу SaaS або керовану систему з агентами. Кожна співпраця має починатися з ділового рішення й завершуватися доказами з робочого середовища, визначеною відповідальністю та реалістичною наступною межею.
Тривалою тенденцією 2026 року є дисципліноване поєднання. ШІ стає одним зі складників системи продукту, працівники якої можуть пояснити, що він зробив, яким правом скористався, які докази підтримують результат, скільки це коштувало та як відновитися після помилки. Організації, здатні відповісти на ці запитання, можуть швидко впроваджувати нові можливості. Решта лише швидше накопичуватиме невизначеність.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
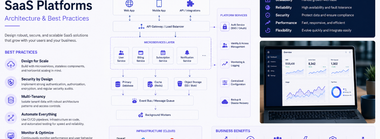
Як створювати масштабовані SaaS-платформи: архітектура, що підтримує бізнес-модель
Проєктуйте архітектуру SaaS навколо життєвого циклу клієнтських організацій, ізоляції, прав на можливості, розрахунків, зростання даних, надійності, безпеки, випуску, контролю роботи та витрат на одного клієнта.
8 хв читання
24 Jul 2026
Машинне навчання в сучасних галузях: як перетворити прогноз на краще рішення
Практичний посібник із машинного навчання в охороні здоров’я, фінансах, торгівлі, виробництві, логістиці, нерухомості, освіті та професійних послугах — із належним оцінюванням і управлінням.
11 хв читання
24 Jul 2026
Як DevOps перетворює цифрову стратегію на здатність постачати зміни
Як за допомогою DevOps зробити цифрову стратегію вимірюваною операційною спроможністю: невеликі випуски, автоматизовані докази, хмарні платформи, спостережуваність, стійкість, безпека, відповідальність і навчання.
8 хв читання
24 Jul 2026