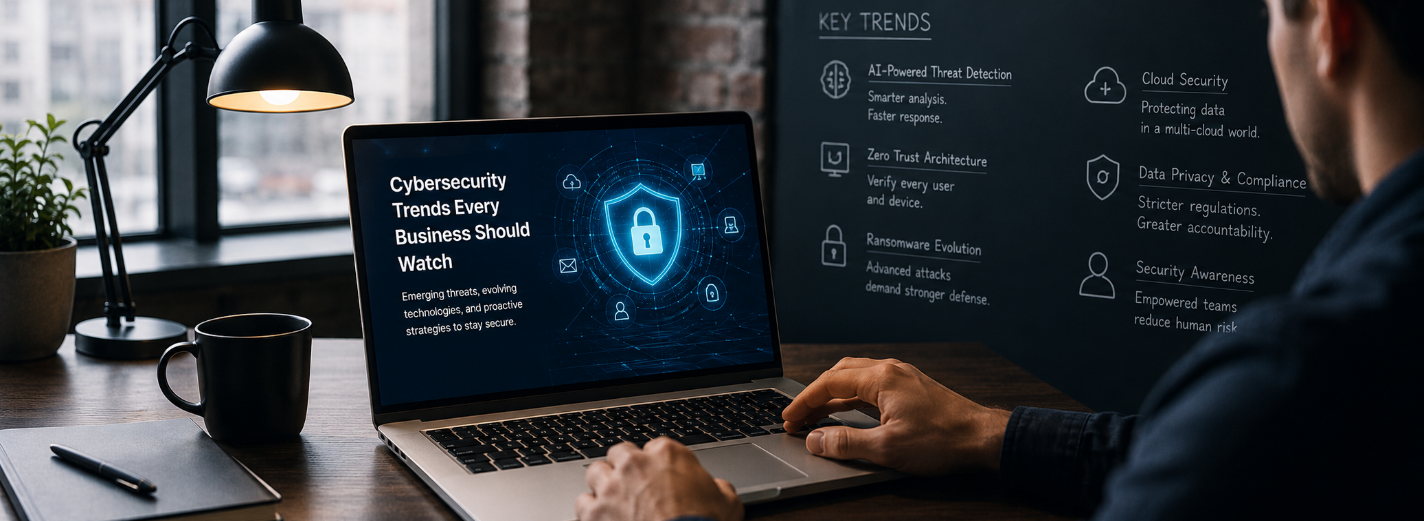
Тенденції кібербезпеки: перетворюйте сигнали загроз на управлінські рішення
- cybersecurity trends
- business cybersecurity
- AI cyber threats
- ransomware protection
- identity security
- zero trust
- software supply chain security
- cloud security
- API security
- cyber resilience
Тенденції кібербезпеки мають значення лише тоді, коли впливають на конкретні рішення. Зловмисники й далі використовують облікові дані, доступні ззовні служби, невиправлені вразливості, третіх осіб і людську довіру; ШІ та автоматизація лише прискорюють, персоналізують і поширюють ці знайомі шляхи. Водночас хмарні платформи, SaaS, API, CI/CD, під’єднані пристрої та системи ШІ створюють нові ідентичності й залежності швидше, ніж багато організацій устигають їх обліковувати.
Починайте з процесів і служб, критично важливих для бізнесу, а не з переліку продуктів. Назвіть клієнтські й операційні сценарії, втрата, підміна чи розголошення яких завдадуть істотної шкоди. Позначте їхні дані, людські й службові ідентичності, програми, інфраструктуру, постачальників і залежності від відновлення. Зафіксуйте відповідальних, максимально допустимий час простою, допустиму втрату даних і час відновлення, правові обов’язки та рішення, потрібні під час інциденту. Тоді дані про загрози стануть основою для практичних дій.
Для впорядкування керування, виявлення, захисту, спостереження, реагування й відновлення використовуйте основу на кшталт NIST Cybersecurity Framework або вимоги своєї галузі. Вимірюйте доступність для атаки й результативність захисту: кількість доступних ззовні активів, строк невиправлення відомих уразливостей, які вже використовують зловмисники, охоплення стійкою до фішингу MFA, привілейовані й неактивні облікові записи, давність заміни секретів і сертифікатів, критичні прогалини в журналах, частку успішних відновлень, час локалізації інциденту та прострочені порушення, виявлені в постачальників. Звіти про тенденції підказують пріоритети, але реальне зменшення ризику визначають ваша карта активів і перевірене відновлення.
ШІ розширює можливості соціальної інженерії та перелік активів
Генеративний ШІ зменшує зусилля для створення правдоподібних повідомлень, перекладу приманок, наслідування ролей і масової взаємодії протягом тривалого часу. Синтетичний голос чи відео додають терміновості проханням про платіж, облікові дані або доступ. Захист не повинен залежати від уміння працівника помітити незграбну мову. Ставтеся до запитів із серйозними наслідками як до операцій, що потребують незалежної перевірки: зворотного дзвінка відомим каналом, подвійного погодження, контролю адресата, граничної суми й чіткої процедури передавання питання на вищий рівень.
Автентифікація, стійка до фішингу, має бути типовою для пошти, адміністраторів, віддаленого доступу, фінансів та інших важливих систем. Зменшуйте цінність викрадених сеансів завдяки перевірці стану пристрою, умовному доступу, короткочасним привілеям, захисту маркерів і швидкому відкликанню. Дайте простий спосіб повідомити про підозру та вимірюйте швидкість повідомлення і стримування, а не проходження опитувань. Навчайте на реальних процесах: скиданні пароля службою підтримки, наслідуванні керівника, зміні банківських реквізитів постачальника й наданні програмі дозволів.
Використання ШІ створює і нові активи для захисту. Обліковуйте схвалені моделі, агенти, розширення, з’єднувачі даних, джерела, з яких система отримує дані, інструкції для моделі, права доступу до інструментів, службові облікові записи та шляхи згенерованого коду. Чітко розмежовуйте відкриті, внутрішні, конфіденційні й регульовані дані. Обмежуйте дані, які агент може читати, і дії, які він може виконувати, вимагайте погодження людини для значущих дій, записуйте використання інструментів, перевіряйте підміну інструкцій у запиті і витік даних та передбачте аварійне вимкнення. Згенерований код і залежності мають проходити таку саму перевірку безпеки, як код і залежності, створені людьми.
Використання ШІ зловмисниками не робить увесь захист застарілим. Надійне керування ідентичностями, захищені кінцеві пристрої, виправлені зовнішні служби, розділений доступ, захищені журнали й відпрацьоване реагування й далі розривають ланцюг атаки. Фінансуйте засоби за шкодою, якої вони запобігають, і доказами, які створюють, а не за написом «безпека ШІ».
Цифрова ідентичність — перший рівень керування, який атакують
Цифрові ідентичності надають працівникам, клієнтам, партнерам, робочим навантаженням, засобам автоматизації та постачальникам доступ майже до всіх важливих систем компанії. Тому маркери автентифікації, сеанси, ключі API, службові облікові записи, дозволи OAuth і процеси відновлення є цінними цілями. Зловмисник, який увійшов законним шляхом, обходить засоби, що шукають лише шкідливі файли або підозрілі мережеві адреси.
Створіть спільний перелік ідентичностей у каталогах і хмарних середовищах. Вимагайте стійку до фішингу MFA, де це підтримується, вимкніть застарілу автентифікацію, відокремте облікові записи адміністраторів, надавайте привілеї лише на потрібний час і найменші права для конкретного ресурсу та дії. Переглядайте неактивні, спільні, гостьові й аварійні записи. Пов’яжіть прийняття, переміщення та звільнення людей з офіційними кадровими або партнерськими записами й вимірюйте затримку відкликання. Захистіть службу підтримки від маніпуляцій надійнішою перевіркою особи під час скидання доступу та передаванням запитів щодо важливих ролей на вищий рівень.
Службові ідентичності потребують такої самої дисципліни. Надавайте кожному робочому навантаженню окрему цифрову ідентичність, віддавайте перевагу федеративним короткочасним обліковим даним замість постійних секретів, звужуйте права, змінюйте ключі й сертифікати та не допускайте секретів у сховища коду, журнали чи образи. Для кожного технічного облікового запису призначте відповідального й установіть строк дії. Службовий запис без зв’язку з програмою, середовищем і відповідальною командою є некерованим активом.
Виявляйте географічно неможливі або незвичні спроби входу, нові способи MFA, надання згоди, зміни привілеїв, повторне використання маркерів, правила обробки пошти й доступ із некерованих пристроїв, дотримуючись вимог щодо конфіденційності та місцевого законодавства. Виявлене відхилення потребує реакції: відкликати сеанси, ізолювати пристрій, замінити пов’язані облікові дані, зберегти докази й перевірити, чи не поширилася атака на інші системи. Перевірте весь цей ланцюг дій до реального інциденту.
Програми-вимагачі перевіряють безперервність бізнесу й відновлення
Програми-вимагачі вже не обмежуються шифруванням файлів. Напад може охоплювати крадіжку облікових даних і конфіденційної інформації, вимагання, знищення, переслідування й тиск на клієнтів або партнерів. Головне питання для бізнесу — як довго важливі служби можуть безпечно працювати, доки системам, ідентичностям і даним не можна довіряти, та чи не призведе відновлення до повторного зараження.
Зменшуйте початковий доступ завдяки швидкому виправленню відомих вразливостей у доступних з інтернету системах, які вже використовують зловмисники, стійкій до фішингу MFA, захищеному віддаленому керуванню, обмеженому адмініструванню та спостереженню за кінцевими пристроями. Відділяйте важливі служби й керування резервними копіями. Стримуйте бічне поширення найменшими правами, окремими шляхами керування та контрольованими службовими записами. Журнали й системи відновлення не повинні залежати від тих самих ідентичностей, що керують робочим середовищем.
Резервні копії корисні лише тоді, коли вони повні, ізольовані, захищені від видалення й перевірені неодноразовим практичним відновленням. Для кожної служби визначте припустиму втрату даних і час відновлення, позначте залежності конфігурації та ідентичностей, збережіть завідомо чисті матеріали для відновлення й перевірте порядок відбудови. Відновлення бази ще не відновлює службу, якщо немає DNS, сертифікатів, секретів, налаштувань SaaS або доступу операторів. Перевіряйте відновлення бізнес-операцій, звірення даних і перевірку захисту.
Відпрацьовуйте рішення з керівниками, юристами, командою з комунікацій, фінансами, експлуатацією, безпекою, страховиками та потрібними постачальниками. Визначте, хто може ізолювати системи, звернутися до влади, повідомити клієнтів, погодити надзвичайні витрати й вирішити, чи достатньо доказів для відновлення. Збережіть незалежний канал зв’язку й чинні контакти. Після навчання чи інциденту для кожної прогалини слід призначити відповідального та строк усунення; стійкість зростає через завершені дії, а не через саме існування плану.
Ризик ланцюга постачання ПЗ стосується кожного складання
Кожне складання програми залежить від сховищ вихідного коду, реєстрів пакетів, середовищ складання, базових образів контейнерів, розширень, засобів автоматизації, сховищ артефактів, систем підписування та супровідників пакетів. Злам однієї ланки може поширитися довіреними шляхами оновлення. Участь третіх осіб і використання вразливих залежностей потребують уваги керівництва, бо організація може успадкувати ризик без прямого попередження.
Ведіть перелік прямих залежностей, важливих транзитивних залежностей, служб складання та прав розгортання. Закріплюйте й перевіряйте версії, підтверджуйте походження та цілісність, де це підтримується, перевіряйте код і артефакти, захищайте гілки й випуски та ізолюйте облікові дані CI. Віддавайте перевагу тимчасовим середовищам складання із найменшими правами й не дозволяйте недовіреному коду із запиту на злиття отримувати робочі секрети. Створюйте SBOM як доказ для розслідування та спілкування з постачальниками, але не як заміну визначенню пріоритетів.
Визначайте пріоритет уразливостей за можливістю використання, досяжністю, доступністю активу для атаки й наслідками для бізнесу. Відома вразливість, яку вже використовують зловмисники, у системі керування, доступній з інтернету, важливіша за теоретичну проблему в недосяжному коді розробки. Вимірюйте час від публікації повідомлення про вразливість до її виявлення у власному переліку, призначення відповідального, запровадження тимчасового захисту й підтвердженого виправлення. Зберігайте аварійні шляхи зміни конфігурації, вилучення залежності, заміни облікових даних і відкочування до попередньої версії.
Оцінюючи постачальника, враховуйте залежність, яку створює його послуга: які дані й доступ вона отримує, кого залучає як субпідрядників, як організовано розроблення, повідомлення про інциденти, відновлення, надання доказів, підтримку та припинення співпраці. Перевіряйте роботу бізнесу без постачальника або за відсутності довіри до нього. Договір має підтримувати дії, а архітектура — обмежувати масштаб шкоди.
Хмара, API та службові ідентичності утворюють спільну зону ризику
Хмарні події часто перетинають кілька шарів: надмірні права відкривають доступ до API, витік секрету дає змогу змінити інфраструктуру, а відкрите об’єктне сховище містить дані, скопійовані інтеграцією. Команді безпеки потрібне спільне представлення активів, ідентичностей, конфігурації, вразливостей, даних і відомостей про роботу систем у реальному часі в усіх облікових записах і в різних постачальників. Сам підрахунок хибних налаштувань без урахування доступності ззовні та можливих наслідків створює шум.
Установіть обов’язкові захисні правила на рівні організації: відокремлюйте середовища й облікові записи, забороняйте небезпечні типові налаштування, централізуйте керування ідентичностями та журналами, належно шифруйте, обмежуйте відкритий доступ і записуйте зміни. Використовуйте інфраструктуру як код із перевіркою та автоматичними правилами. Виявляйте відхилення, але визначте, хто має право виправити його без зупинки важливої служби. Журналювання й засоби безпеки повинні мати окремі адміністративні межі.
API — це інтерфейси, через які працює бізнес, а не другорядна подробиця реалізації. Обліковуйте відкриті, партнерські, внутрішні й тіньові API; призначайте відповідальних; описуйте автентифікацію, повноваження й клас даних; виводьте з ужитку застарілі версії. Для кожного запиту перевіряйте доступ до об’єкта й функції, перевіряйте вхідні дані, обмежуйте обсяг відповіді та протидійте зловживанням й не зберігайте секретів у клієнті. Спостерігайте за незвичним перебиранням, використанням маркерів, помилками й обсягом даних. Мережевий шлюз не виправить відсутніх повноважень усередині служби.
Уважайте службові ідентичності й облікові дані частиною зони ризику. Робочі навантаження, конвеєри постачання ПЗ, роботи, сертифікати й зворотні виклики часто численніші за людей і можуть роками мати широкі права. Віддавайте перевагу федеративним короткочасним обліковим даним, автоматичній заміні, вузьким дозволам і чіткій відповідальності. Не забувайте про інтеграції SaaS та програми OAuth: зручний засіб підключення може перетворитися на постійний шлях між системами.
Нульова довіра й постійне спостереження мають вести до стійкості
Нульова довіра — це архітектура доступу, а не придбаний продукт і не правило, що все забороняє. Оцінюйте кожен запит за ідентичністю, пристроєм, ресурсом, контекстом і політикою; надавайте найменший потрібний доступ і продовжуйте оцінювати сеанс. Почніть з важливої служби й вимірюваної проблеми, наприклад некерованого віддаленого доступу або постійних прав адміністратора. Позначте потоки, посильте надійність перевірки ідентичності та пристрою, розділіть ресурси й збережіть аварійний шлях.
Постійне спостереження має пов’язувати сигнали з рішеннями. Збирайте події автентифікації, кінцевих пристроїв, хмарного керування, API, програм, мережі й даних, потрібні для конкретних способів виявлення. Уніфікуйте часові позначки й ідентифікатори та забезпечте захист журналів протягом потрібного строку зберігання й перевірте, чи аналітики можуть знайти докази. Налаштовуйте правила за реальною поведінкою, автоматизуйте безпечне доповнення сигналів контекстом і стримування загроз, але залишайте людині рішення щодо неоднозначних дій із великими наслідками. Вимірюйте охоплення виявлення, ціну хибних сигналів, час первинної оцінки, стримування й відновлення.
Припускайте, що запобігання іноді не спрацює. Підтримуйте ролі на випадок події, пороги рішень, готовність до збирання доказів, ізольоване відновлення, контакти відповідальних за залежні системи і ручні процедури для продовження критично важливої роботи. Проводьте штабні навчання за сценаріями, технічне стримування й повне відновлення. Ураховуйте нічний час і вихідні, відсутність керівників, скомпрометовані канали зв’язку та збій постачальника. Переносьте результати в архітектуру, бюджети й рішення про постачальників.
Повідомляйте про безпеку мовою бізнесу: служби під ризиком, тривалість незахищеного стану, охоплення засобами контролю, імовірні збитки, докази відновлення й невирішені питання. Не видавайте кількість заблокованих подій або інструментів за результат. Стійка організація знає, які збої може витримати, яких мусить не допустити та як продовжуватиме роботу, коли вихідні припущення виявляться хибними.
Кіберстійкість доведена, коли організація здатна стримати зламану ідентичність, відновити важливу службу на основі перевірених даних й продовжити основну роботу під тиском, а не коли оглядова панель показує більше інструментів.— GARNO.TECH
Створіть програму захисту, якою бізнес здатний керувати
GARNO.TECH допомагає організаціям перетворити кіберризик на конкретні інженерні й операційні завдання із закріпленою відповідальністю. Ефективна співпраця починається з важливих служб, архітектури, переліків ідентичностей та активів, недавніх подій, уразливостей, залежностей від постачальників, доступності хмарних ресурсів та API ззовні, чинних засобів, регуляторних обов’язків і доказів відновлення. Потім ми визначаємо мінімальний набір змін, який істотно зменшує ризик і поліпшують виявлення та відновлення.
Перший етап може посилити захист одного шляху доступу, захистити важливий API або процес постачання, установити спостереження для конкретної служби чи довести відновлення одного важливого бізнес-процесу. Він має охоплювати штатні сценарії та збої, вимірювані критерії приймання, відповідальних, інструкції та передавання знань. Виявлені проблеми перетворюються на послідовні пакети робіт, а не на невпорядкований список слабких місць.
Організація має зберігати контроль над рішеннями. Архітектура безпеки, інфраструктура як код, логіка сповіщень, матеріали інцидентів, процедури відновлення й докази щодо постачальників мають бути зрозумілими та керованими для внутрішніх команд. Зовнішня допомога успішна, коли посилює внутрішню відповідальність і залишає відтворюваний спосіб роботи з наступним ризиком.
Стежити слід за тенденціями, що збільшують кількість можливих шляхів атаки або здатність відновитися: масовою підміною особи, викраденими ідентичностями, вимаганням, зламаними залежностями, доступністю хмарних ресурсів та API ззовні, некерованими службовими обліковими даними та ненадійними механізмами безперервності бізнесу. Розглядайте їх через служби, які компанія мусить захистити, а потім інвестуйте в засоби контролю та навчання, ефективність яких можна перевірити.
Переглядайте стан щокварталу та після істотних змін архітектури, постачальників або загроз. Вилучайте застарілий доступ, закривайте відкриті шляхи, виправляйте експлуатовані вразливості, відновлюйте важливі служби й стежте, чи не залишилися дії незавершеними. Кібербезпека стає системною, коли керування, інженерія та експлуатація користуються спільною картою ризику й здатні діяти за нею під тиском.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
Як створювати масштабовані SaaS-платформи: архітектура, що підтримує бізнес-модель
Проєктуйте архітектуру SaaS навколо життєвого циклу клієнтських організацій, ізоляції, прав на можливості, розрахунків, зростання даних, надійності, безпеки, випуску, контролю роботи та витрат на одного клієнта.
8 хв читання
24 Jul 2026
Стратегії міграції до хмари: переваги, ризики та впровадження
Обирайте стратегію міграції до хмари за результатами для бізнесу, даними про застосунки, ризиками даних і залежностей, безпекою, стійкістю, вартістю експлуатації та готовністю команди.
8 хв читання
24 Jul 2026
Мікросервіси чи моноліт: як обрати правильну архітектуру
Порівняйте моноліт, модульний моноліт і мікросервіси за швидкістю випуску змін, межами предметної області, даними, надійністю, масштабуванням, відповідальністю команд, вартістю та підставами для міграції.
8 хв читання
24 Jul 2026