Главная Наши исследования
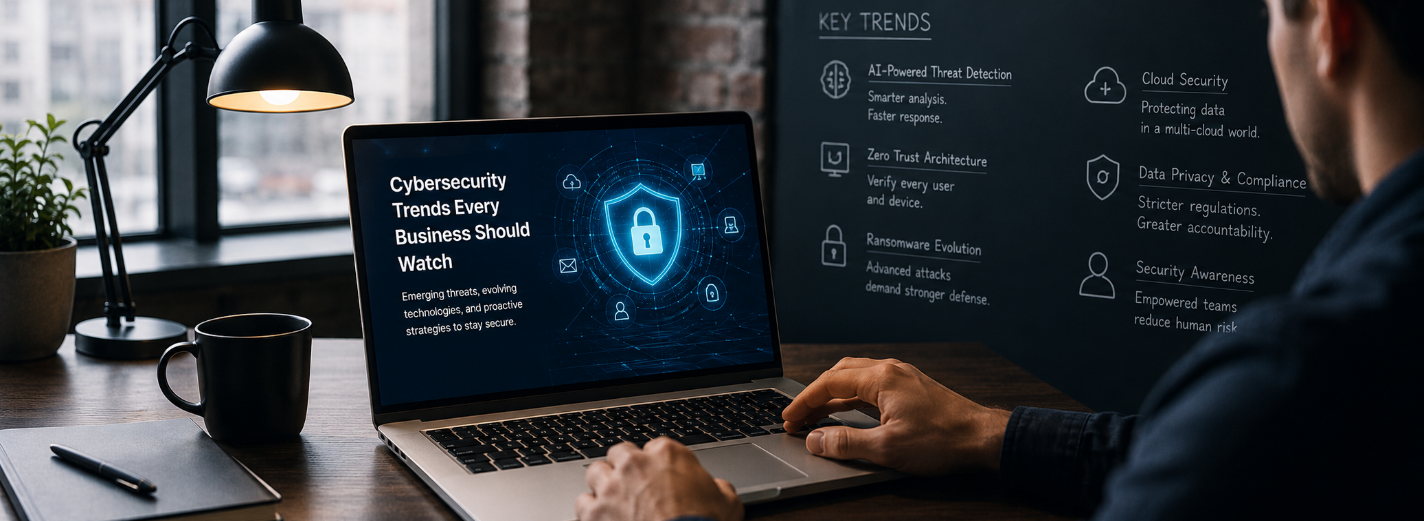
Тенденции кибербезопасности: превращайте сигналы угроз в управленческие решения
Тенденции кибербезопасности: превращайте сигналы угроз в управленческие решения
- cybersecurity trends
- business cybersecurity
- AI cyber threats
- ransomware protection
- identity security
- zero trust
- software supply chain security
- cloud security
- API security
- cyber resilience
Тенденции кибербезопасности имеют значение лишь тогда, когда влияют на конкретные решения. Злоумышленники по-прежнему используют учётные данные, доступные извне службы, неисправленные уязвимости, третьих лиц и человеческое доверие; ИИ и автоматизация только ускоряют, персонализируют и распространяют эти знакомые пути. Одновременно облачные платформы, SaaS, API, CI/CD, подключённые устройства и системы ИИ создают новые учётные записи и зависимости быстрее, чем многие организации успевают их учитывать.
Начинайте с процессов и служб, критически важных для бизнеса, а не с перечня продуктов. Назовите клиентские и операционные сценарии, потеря, подмена или разглашение которых причинят существенный ущерб. Обозначьте их данные, человеческие и служебные учётные записи, программы, инфраструктуру, поставщиков и зависимости восстановления. Зафиксируйте ответственных, максимально допустимое время простоя, допустимую потерю данных и время восстановления, правовые обязанности и решения, необходимые во время инцидента. Тогда данные об угрозах станут основой для практических действий.
Для упорядочения управления, выявления, защиты, наблюдения, реагирования и восстановления используйте основу наподобие NIST Cybersecurity Framework или требования своей отрасли. Измеряйте доступность для атаки и результативность защиты: число доступных извне активов, срок устранения известных уязвимостей, которые уже используют злоумышленники, охват устойчивой к фишингу MFA, привилегированные и неактивные учётные записи, давность замены секретов и сертификатов, критические пробелы в журналах, долю успешных восстановлений, время локализации инцидента и просроченные нарушения, выявленные у поставщиков. Отчёты о тенденциях подсказывают приоритеты, но реальное снижение риска определяют ваша карта активов и проверенное восстановление.
ИИ расширяет возможности социальной инженерии и перечень активов
Генеративный ИИ уменьшает усилия для создания правдоподобных сообщений, перевода приманок, подражания ролям и массового взаимодействия в течение длительного времени. Синтетические голос или видео добавляют срочности просьбам о платеже, учётных данных или доступе. Защита не должна зависеть от умения сотрудника заметить неуклюжий язык. Относитесь к запросам с серьёзными последствиями как к операциям, требующим независимой проверки: обратного звонка по известному каналу, двойного согласования, контроля получателя, предельной суммы и чёткой процедуры передачи вопроса на более высокий уровень.
Устойчивая к фишингу аутентификация должна быть обычной для почты, администраторов, удалённого доступа, финансов и других важных систем. Уменьшайте ценность украденных сеансов благодаря проверке состояния устройства, условному доступу, кратковременным привилегиям, защите маркеров и быстрому отзыву. Предоставьте простой способ сообщить о подозрении и измеряйте скорость сообщения и сдерживания, а не прохождение опросов. Обучайте на реальных процессах: сбросе пароля службой поддержки, подражании руководителю, изменении банковских реквизитов поставщика и предоставлении приложению разрешений.
Применение ИИ создаёт и новые активы для защиты. Учитывайте одобренные модели, агентов, расширения, соединители данных, источники, из которых система получает данные, инструкции для модели, права доступа к инструментам, служебные учётные записи и пути созданного кода. Чётко разграничивайте открытые, внутренние, конфиденциальные и регулируемые данные. Ограничивайте данные, которые агент может читать, и действия, которые он может выполнять, требуйте согласования человека для значимых действий, записывайте использование инструментов, проверяйте подмену инструкций в запросе и утечку данных и предусмотрите аварийное отключение. Созданные код и зависимости должны проходить такую же проверку безопасности, как код и зависимости, созданные людьми.
Использование ИИ злоумышленниками не делает всю защиту устаревшей. Надёжное управление учётными записями, защищённые конечные устройства, исправленные внешние службы, разделённый доступ, защищённые журналы и отработанное реагирование по-прежнему разрывают цепь атаки. Финансируйте средства по ущербу, который они предотвращают, и доказательствам, которые создают, а не по надписи «безопасность ИИ».
Цифровая идентичность — первый уровень управления, который атакуют
Цифровые идентификаторы дают сотрудникам, клиентам, партнёрам, рабочим нагрузкам, средствам автоматизации и поставщикам доступ почти ко всем важным системам компании. Поэтому маркеры аутентификации, сеансы, ключи API, служебные учётные записи, разрешения OAuth и процессы восстановления являются ценными целями. Злоумышленник, вошедший законным путём, обходит средства, которые ищут только вредоносные файлы или подозрительные сетевые адреса.
Создайте общий перечень учётных записей в каталогах и облачных средах. Требуйте устойчивую к фишингу MFA там, где она поддерживается, отключите устаревшую аутентификацию, отделите записи администраторов, предоставляйте привилегии лишь на нужное время и наименьшие права для конкретного ресурса и действия. Просматривайте неактивные, общие, гостевые и аварийные записи. Свяжите приём, перемещение и увольнение людей с официальными кадровыми или партнёрскими записями и измеряйте задержку отзыва. Защитите службу поддержки от манипуляций более надёжной проверкой личности при восстановлении доступа и передачей запросов по важным ролям на более высокий уровень.
Служебным учётным записям нужна такая же дисциплина. Создавайте отдельную цифровую идентичность для каждой рабочей нагрузки, предпочитайте федеративные кратковременные учётные данные вместо постоянных секретов, сужайте права, меняйте ключи и сертификаты и не допускайте секретов в хранилища кода, журналы или образы. Для каждой технической учётной записи назначьте ответственного и установите срок действия. Служебная запись без связи с программой, средой и ответственной командой является неуправляемым активом.
Выявляйте географически невозможные или необычные попытки входа, новые способы MFA, предоставление согласия, изменения привилегий, повторное использование маркеров, правила обработки почты и доступ с неуправляемых устройств, соблюдая требования к конфиденциальности и местное законодательство. Выявленное отклонение требует реакции: отозвать сеансы, изолировать устройство, заменить связанные учётные данные, сохранить доказательства и проверить, не распространилась ли атака на другие системы. Проверьте всю эту цепочку действий до реального инцидента.
Программы-вымогатели проверяют непрерывность бизнеса и восстановление
Программы-вымогатели уже не ограничиваются шифрованием файлов. Нападение может включать кражу учётных данных и конфиденциальной информации, вымогательство, уничтожение, преследование и давление на клиентов или партнёров. Главный вопрос для бизнеса — как долго важные службы могут безопасно работать, пока системам, учётным записям и данным нельзя доверять, и не приведёт ли восстановление к повторному заражению.
Уменьшайте начальный доступ благодаря быстрому исправлению известных уязвимостей в доступных из интернета системах, которые уже используют злоумышленники, устойчивой к фишингу MFA, защищённому удалённому управлению, ограниченному администрированию и наблюдению за конечными устройствами. Отделяйте важные службы и управление резервными копиями. Сдерживайте боковое распространение наименьшими правами, отдельными путями управления и контролируемыми служебными записями. Журналы и системы восстановления не должны зависеть от тех же учётных записей, которые управляют рабочей средой.
Резервные копии полезны лишь тогда, когда они полны, изолированы, защищены от удаления и проверены неоднократным практическим восстановлением. Для каждой службы определите допустимую потерю данных и время восстановления, обозначьте зависимости конфигурации и учётных записей, сохраните заведомо чистые материалы для восстановления и проверьте порядок перестройки. Восстановление базы ещё не восстанавливает службу, если отсутствуют DNS, сертификаты, секреты, настройки SaaS или доступ операторов. Проверяйте восстановление бизнес-операций, сверку данных и проверку защиты.
Отрабатывайте решения с руководителями, юристами, командой по связям с общественностью, финансами, эксплуатацией, безопасностью, страховщиками и нужными поставщиками. Определите, кто может изолировать системы, обратиться к властям, уведомить клиентов, согласовать чрезвычайные расходы и решить, достаточно ли доказательств для восстановления. Сохраните независимый канал связи и действующие контакты. После учений или инцидента для каждого пробела следует назначить ответственного и срок устранения; устойчивость растёт благодаря завершённым действиям, а не самому существованию плана.
Риск цепочки поставки ПО касается каждой сборки
Каждая сборка программы зависит от хранилищ исходного кода, реестров пакетов, сред сборки, базовых образов контейнеров, расширений, средств автоматизации, хранилищ артефактов, систем подписи и сопровождающих пакетов. Взлом одного звена может распространиться по доверенным путям обновления. Участие третьих лиц и использование уязвимых зависимостей требуют внимания руководства, поскольку организация может унаследовать риск без прямого предупреждения.
Ведите перечень прямых зависимостей, важных транзитивных зависимостей, служб сборки и прав развёртывания. Закрепляйте и проверяйте версии, подтверждайте происхождение и целостность там, где это поддерживается, проверяйте код и артефакты, защищайте ветви и выпуски и изолируйте учётные данные CI. Предпочитайте временные среды сборки с наименьшими правами и не позволяйте недоверенному коду из запроса на слияние получать рабочие секреты. Создавайте SBOM как доказательство для расследования и общения с поставщиками, но не как замену определению приоритетов.
Определяйте приоритет уязвимостей по возможности использования, достижимости, доступности актива для атаки и последствиям для бизнеса. Известная уязвимость, которую уже используют злоумышленники, в системе управления, доступной из интернета, важнее теоретической проблемы в недостижимом коде разработки. Измеряйте время от публикации сообщения об уязвимости до её обнаружения в собственном перечне, назначения ответственного, введения временной защиты и подтверждённого исправления. Сохраняйте аварийные пути изменения конфигурации, удаления зависимости, замены учётных данных и отката к предыдущей версии.
Оценивая поставщика, учитывайте зависимость, которую создаёт его услуга: какие данные и доступ она получает, кого привлекает в качестве субподрядчиков, как организованы разработка, уведомление об инцидентах, восстановление, предоставление доказательств, поддержка и прекращение сотрудничества. Проверяйте работу бизнеса без поставщика или при отсутствии доверия к нему. Договор должен поддерживать действия, а архитектура — ограничивать масштаб ущерба.
Облако, API и служебные учётные записи образуют общую зону риска
Облачные происшествия часто пересекают несколько слоёв: избыточные права открывают доступ к API, утечка секрета позволяет изменить инфраструктуру, а открытое объектное хранилище содержит данные, скопированные интеграцией. Команде безопасности нужно общее представление активов, учётных записей, конфигурации, уязвимостей, данных и сведений о работе систем в реальном времени во всех учётных записях и у разных поставщиков. Сам подсчёт ошибочных настроек без учёта доступности извне и возможных последствий создаёт шум.
Установите обязательные защитные правила на уровне организации: разделяйте среды и учётные записи, запрещайте опасные типовые настройки, централизуйте управление учётными записями и журналами, правильно шифруйте, ограничивайте открытый доступ и записывайте изменения. Используйте инфраструктуру как код с проверкой и автоматическими правилами. Выявляйте отклонения, но определите, кто вправе исправить их без остановки важной службы. Журналирование и средства безопасности должны иметь отдельные административные границы.
API — это интерфейсы, через которые работает бизнес, а не второстепенная деталь реализации. Учитывайте открытые, партнёрские, внутренние и теневые API; назначайте ответственных; описывайте аутентификацию, полномочия и класс данных; выводите из употребления устаревшие версии. Для каждого запроса проверяйте доступ к объекту и функции, проверяйте входные данные, ограничивайте объём ответа и пресекайте злоупотребления и не храните секреты в клиенте. Наблюдайте за необычным перебором, использованием маркеров, ошибками и объёмом данных. Сетевой шлюз не исправит отсутствующих полномочий внутри службы.
Считайте служебные учётные записи и данные доступа частью зоны риска. Рабочие нагрузки, конвейеры поставки ПО, роботы, сертификаты и обратные вызовы часто многочисленнее людей и могут годами иметь широкие права. Предпочитайте федеративные кратковременные учётные данные, автоматическую замену, узкие разрешения и ясную ответственность. Не забывайте об интеграциях SaaS и программах OAuth: удобное средство подключения может превратиться в постоянный путь между системами.
Нулевое доверие и постоянное наблюдение должны вести к устойчивости
Нулевое доверие — это архитектура доступа, а не приобретённый продукт и не правило, запрещающее всё. Оценивайте каждый запрос по учётной записи, устройству, ресурсу, контексту и политике; предоставляйте наименьший необходимый доступ и продолжайте оценивать сеанс. Начните с важной службы и измеримой проблемы, например неуправляемого удалённого доступа или постоянных прав администратора. Обозначьте потоки, повысьте надёжность проверки учётной записи и устройства, разделите ресурсы и сохраните аварийный путь.
Постоянное наблюдение должно связывать сигналы с решениями. Собирайте события аутентификации, конечных устройств, облачного управления, API, программ, сети и данных, необходимые для конкретных способов выявления. Унифицируйте временные метки и идентификаторы и обеспечьте защиту журналов в течение необходимого срока хранения и проверьте, могут ли аналитики найти доказательства. Настраивайте правила по реальному поведению, автоматизируйте безопасное дополнение сигналов контекстом и сдерживание угроз, но оставляйте человеку решение по неоднозначным действиям с большими последствиями. Измеряйте охват выявления, цену ложных сигналов, время первичной оценки, сдерживания и восстановления.
Предполагайте, что предотвращение иногда не сработает. Поддерживайте роли на случай происшествия, пороги решений, готовность к сбору доказательств, изолированное восстановление, контакты ответственных за зависимые системы и ручные процедуры для продолжения критически важной работы. Проводите штабные учения по сценариям, техническое сдерживание и полное восстановление. Учитывайте ночное время и выходные, отсутствие руководителей, скомпрометированные каналы связи и сбой поставщика. Переносите результаты в архитектуру, бюджеты и решения о поставщиках.
Сообщайте о безопасности на языке бизнеса: службы под риском, длительность незащищённого состояния, охват средствами контроля, вероятный ущерб, доказательства восстановления и нерешённые вопросы. Не выдавайте число заблокированных событий или инструментов за результат. Устойчивая организация знает, какие сбои может выдержать, какие обязана предотвратить и как продолжит работу, когда исходные предположения окажутся неверными.
Киберустойчивость доказана, когда организация способна сдержать взломанную учётную запись, восстановить важную службу на основе проверенных данных и продолжить основную работу под давлением, а не когда обзорная панель показывает больше инструментов.— GARNO.TECH
Создайте программу защиты, которой бизнес способен управлять
GARNO.TECH помогает организациям превратить киберриск в конкретные инженерные и эксплуатационные задачи с закреплённой ответственностью. Эффективное сотрудничество начинается с важных служб, архитектуры, перечней учётных записей и активов, недавних происшествий, уязвимостей, зависимостей от поставщиков, доступности облачных ресурсов и API извне, действующих средств, нормативных обязанностей и доказательств восстановления. Затем мы определяем минимальный набор изменений, который существенно снижает риск и улучшающие выявление и восстановление.
Первый этап может усилить защиту одного пути доступа, защитить важный API или процесс поставки, установить наблюдение для конкретной службы или доказать восстановление одного важного бизнес-процесса. Он должен охватывать штатные сценарии и сбои, измеримые критерии приёмки, ответственных, инструкции и передачу знаний. Выявленные проблемы превращаются в последовательные пакеты работ, а не в неупорядоченный список слабых мест.
Организация должна сохранять контроль над решениями. Архитектура безопасности, инфраструктура как код, логика уведомлений, материалы инцидентов, процедуры восстановления и доказательства по поставщикам должны быть понятными и управляемыми для внутренних команд. Внешняя помощь успешна, когда усиливает внутреннюю ответственность и оставляет воспроизводимый способ работы со следующим риском.
Следить нужно за тенденциями, увеличивающими число возможных путей атаки или способность восстановиться: массовой подменой личности, украденными учётными записями, вымогательством, взломанными зависимостями, доступностью облачных ресурсов и API извне, неуправляемыми служебными данными доступа и ненадёжными механизмами непрерывности бизнеса. Рассматривайте их через службы, которые компания обязана защитить, а затем инвестируйте в средства контроля и учения, эффективность которых можно проверить.
Пересматривайте состояние ежеквартально и после существенных изменений архитектуры, поставщиков или угроз. Удаляйте устаревший доступ, закрывайте открытые пути, исправляйте эксплуатируемые уязвимости, восстанавливайте важные службы и следите, не остались ли действия незавершёнными. Кибербезопасность становится системной, когда управление, инженерия и эксплуатация используют общую карту риска и способны действовать по ней под давлением.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Влияние заказного программного обеспечения на бизнес: ценность, риск и контроль
Руководство для решения о заказном программном обеспечении: найдите ограничение, сравните покупку и создание, перестройте работу, управляйте данными, улучшайте путь клиента, рассчитывайте отдачу за весь срок службы и сохраняйте контроль над системой.
9 мин чтения
24 Jul 2026
Как создавать масштабируемые SaaS-платформы: архитектура, поддерживающая бизнес-модель
Проектируйте архитектуру SaaS вокруг жизненного цикла клиентских организаций, изоляции, прав на возможности, расчётов, роста данных, надёжности, безопасности, выпуска, контроля работы и затрат на одного клиента.
8 мин чтения
24 Jul 2026
Как DevOps превращает цифровую стратегию в способность поставлять изменения
Как с помощью DevOps сделать цифровую стратегию измеримой операционной способностью: небольшие выпуски, автоматизированные доказательства, облачные платформы, наблюдаемость, устойчивость, безопасность, ответственность и обучение.
8 мин чтения
24 Jul 2026