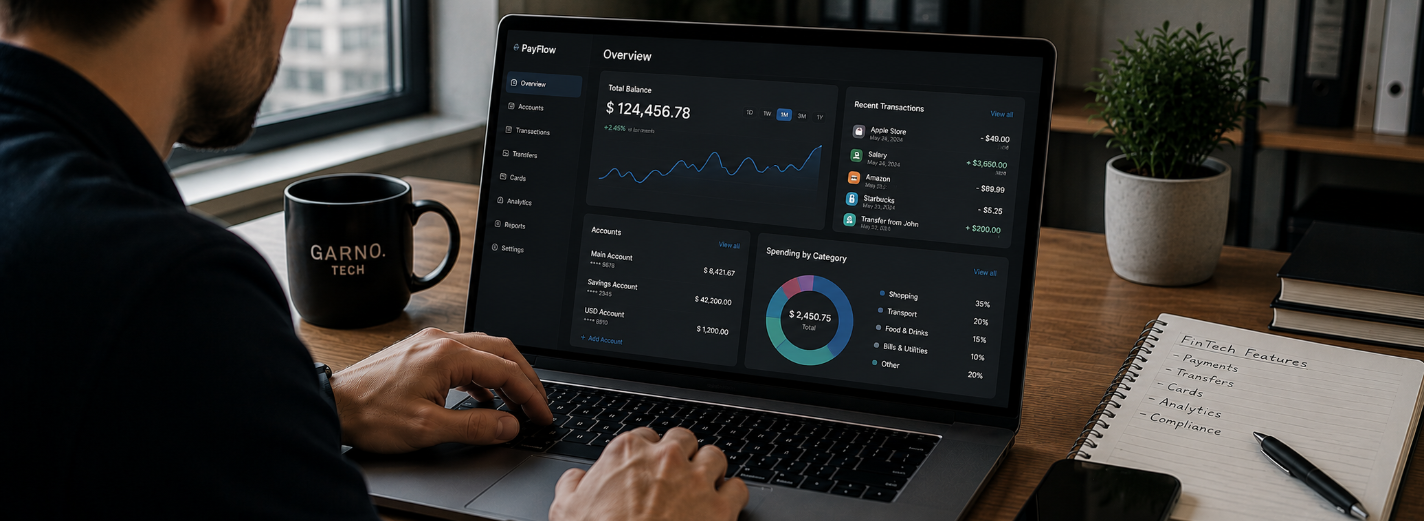
Фінтех-рішення: архітектура платежів, гаманців і фінансових операцій
- FinTech solutions
- FinTech development
- payment platforms
- digital wallets
- financial software
- KYC AML
- ledger systems
- banking integrations
- financial APIs
Фінтех-рішення — це не привабливий інтерфейс навколо платіжного API. Це операційна система для фінансових обіцянок: хто має право переміщувати кошти, яка установа виконує операцію, коли результат стає остаточним, як пояснюються залишки, що відбувається в разі розбіжностей між постачальниками та які докази дають клієнтам і операторам підстави довіряти відповіді.
Продукти можуть істотно різнитися: керування платіжними процесами, платформи для продавців, гаманці, вбудовані фінансові послуги, кредитні процеси, засоби керування казначейством, інвестиційні операції, виставлення рахунків або фінансова звітність. Проте спосіб проєктування залишається сталим. Простежте рух вартості від наміру через авторизацію, виконання, розрахунок, повернення, скасування, оскарження та звіряння. Назвіть кожного учасника, юрисдикцію, валюту, постачальника, достовірний запис, очікуваний строк, виняток і стан, який бачить клієнт.
Ця карта відокремлює відповідальність продукту від відповідальності регульованих учасників і постачальників. Банк або процесинговий центр може зберігати кошти, а служба перевірки особи — повертати докази перевірки; однак застосунок усе одно відповідає за власні обіцянки, переходи станів, дозволи, роботу служби підтримки й запис того, що відбулося. API постачальників слід вважати зовнішніми системами, здатними помилятися: їхні затримки, повтори, відмови, несумісні зміни й умови припинення співпраці є частиною продукту.
GARNO.TECH проєктує індивідуальне фінтех-ПЗ навколо цих потоків. Ми поєднуємо дослідження продукту, архітектуру предметної області, інтерфейси, серверні служби, хмарну інфраструктуру, забезпечення якості й операційну роботу, щоб запуск був зручним, пояснюваним і придатним до підтримки, а не просто містив заявлені функції.
Складові сучасного фінтех-рішення
Клієнтський рівень охоплює реєстрацію, автентифікацію, рахунки, отримувачів, ініціювання платежів, перекази, карткові й банківські способи оплати, комісії, обмін, виплати, повернення, оскарження, виписки, сповіщення та згоду. Кожний екран має чесно називати стан. «Надіслано», «прийнято», «очікується» й «розрахунок завершено» — це різні факти; передчасне повідомлення про успіх створює ризик для клієнта й служби підтримки.
Процеси встановлення особи охоплюють збирання даних KYC або KYB, роботу з документами, перевірки постачальника, стани справи, закінчення строку дії, повторне подання, ручну перевірку, поглиблену належну перевірку, обмеження та історію рішень. Програмне забезпечення має виконувати правила, визначені клієнтом, ліцензованими організаціями й кваліфікованими радниками, та зберігати для кожного істотного рішення докази застосованого правила, вхідних даних, особи, яка виконала перевірку, результату постачальника й часу.
Операційний рівень не менш важливий. Уповноваженим командам потрібні черги транзакцій, що очікують або завершилися помилкою, справ перевірки, розбіжностей звіряння, оскаржень, перевищень лімітів, підозрілої поведінки, звернень клієнтів та інцидентів постачальників. Безпечна внутрішня операційна панель надає пошук і дії в межах повноважень, коди причин, процеси погодження, контроль вивантаження, маскування, історію аудиту й посилання від видимого клієнту результату до доказів, що лежать в його основі. Прямий доступ до робочої бази даних не є операційною стратегією.
Звітність має відокремлювати продуктову аналітику від фінансових і регуляторних записів. Показники можна агрегувати й змінювати; виписки, проводки, розрахункові файли та офіційні звіти потребують сталих визначень, перетворень із керуванням версіями, простежуваного походження й відтворюваності. Будуйте процеси вивантаження та виправлення навколо відповідальності, строків, перевірки й зберігання, а не ставтеся до звітності як до останнього проєкту інформаційної панелі.
Вибір постачальника потребує такої самої ретельності, як і архітектура ПЗ, адже він визначає продукт, який зрештою отримує клієнт. Порівнюйте підтримувані ринки, валюти, способи оплати, календарі розрахунків, правила резервування, складові комісії, поведінку повернень та оскаржень, охоплення перевірки, місце зберігання даних, цілі обслуговування, порядок підвищення рівня підтримки, докладність звітності, відповідність випробувального середовища реальній системі й договірні умови виходу. До укладення угоди пройдіть реалістичні шляхи приймання: часткове підтвердження платежу, повторні запити, затримані сповіщення про події, оскаржені платежі, прострочені документи, недоступні банки, округлення на межах валют і звіряння зі справжніми форматами звітів. Низька заявлена комісія за транзакцію може втратити сенс через ручне опрацювання винятків, низьку частку авторизацій, повільні розрахунки або брак доказів.
Рівень абстракції постачальника має захищати предметну область від його власних форматів даних, не створюючи ілюзії повної взаємозамінності. Уніфікуйте сталі ділові поняття й категорії помилок, зберігайте початкові повідомлення як докази, а облікові дані, підписування, повторні спроби, обмеження частоти й зміни версій ізолюйте в інтеграційних модулях. Заміна постачальника однаково потребує укладення комерційної угоди й підключення, перенесення даних, навчання операційної команди та паралельної перевірки. Мета архітектури — зробити ці витрати видимими й обмеженими, а не обіцяти заміну без зусиль.
Надійна фінансова архітектура й контроль транзакцій
Фінансова архітектура потребує одного достовірного джерела для кожного факту. Внутрішня платформа не повинна сліпо віддзеркалювати стан постачальника або вдавати певність, коли зовнішній результат невідомий. Явно опишіть стани транзакції та дозволені переходи. Закінчення строку очікування після надсилання означає «результат невідомий»; перш ніж повторна спроба, повернення чи компенсаційна операція знову перемістить кошти, потрібно запитати стан або виконати звіряння.
Кожна команда, що переміщує кошти, потребує ідемпотентності на межі ділової операції. Пов’яжіть ключ з учасником, видом операції та відбитком запиту; збережіть початковий результат; повертайте його за правомірної повторної спроби й відхиляйте використання того самого ключа з іншими вхідними даними. Сповіщення про події потребують автентифікації джерела, захисту від повторного відтворення, якщо він доступний, стійкості до дублів і порушення порядку, умовних переходів стану, надійного зберігання й контрольованих повторних спроб. Гарантія доставлення від постачальника не скасовує потреби в ідемпотентному споживачі.
Фінансовий реєстр зберігає незмінні проводки замість того, щоб просто перезаписувати залишок. Збалансовані записи, явно визначені рахунки, валюти, точність, дати валютування, посилання й коригувальні проводки роблять пояснюваними поповнення, перекази, комісії, обмін, утримання, звільнення коштів, повернення, скасування та ручні коригування. Доступний залишок, залишок в очікуванні та бухгалтерський залишок повинні мати визначені правила обчислення. Продукт може використовувати реєстр постачальника, власний реєстр або обидва, але відповідальність і звіряння не можуть залишатися неявними.
Звіряння є зворотним зв’язком між внутрішнім станом і зовнішньою фінансовою дійсністю. За визначеним розкладом порівнюйте записи транзакцій, залишків, комісій, розрахунків і виплат; класифікуйте розбіжності; призначайте відповідального та цільовий строк усунення; зберігайте докази й контролюйте виправлення. Стежте за кількістю та сумою розбіжностей, невідомими результатами, давністю черги, запізненням розрахунків і ручними коригуваннями. Сповіщення корисне лише тоді, коли оператор може перейти до зачепленого запису й виконати перевірену інструкцію.
Зберігайте ділові можливості модульними до їх розподілу між службами. Рахунки, платежі, фінансовий реєстр, справи відповідності вимогам, ліміти, сповіщення, звітність та інтеграційні модулі постачальників потребують чітких угод і відповідальних. Надійні черги допомагають ізолювати фонову роботу, але додають відповідальність за доставлення щонайменше один раз, порядок, накопичення завдань і чергу невдалих повідомлень. Масштабуйте опрацювання без стану лише після того, як зрозумієте обмеження з’єднань із базою даних, квот постачальників, послідовних ділянок і спроможності до звіряння.
Безпека, докази дотримання вимог і прозорість операцій
Безпека починається з переліку цінностей, чутливих даних, учасників і меж довіри. Скоротіть обсяг даних власників карток, персональних і фінансових даних та доказів особи ще до їх захисту. Токенізація й складові, розміщені в постачальника, можуть зменшити ризик, але лише задокументований аналіз руху даних підтвердить, що потрапляє до браузерів, журналів, черг, аналітики, резервних копій, засобів підтримки й третіх сторін. Шифруйте дані під час передавання та зберігання, відокремлюйте керування ключами, змінюйте облікові дані й не допускайте секретів у коді, образах, адресах і телеметрії.
Автентифікація встановлює особу, а авторизація визначає, чи може вона переглядати або змінювати конкретний рахунок, транзакцію, документ, отримувача, справу, ліміт чи звіт. Застосовуйте правила для об’єктів і дій на сервері. Операції з підвищеними правами можуть потребувати посиленої автентифікації, обмеженого в часі доступу, розподілу обов’язків, подвійного погодження, лімітів транзакцій і кодів причин. Перевіряйте підміну ідентифікатора об’єкта, масове присвоєння полів, повторне відтворення запиту, перебір значень, надмірне розкриття даних, підроблені сповіщення, відновлення облікового запису й видавання себе за працівника підтримки.
Аудиторські докази мають бути корисними й захищеними. Записуйте, хто або що виконало дію, діловий об’єкт, дозволений перехід, причину, істотні факти до і після, початковий запит або подію постачальника, час і зв’язок з іншими записами, але не необроблені облікові дані чи зайві персональні відомості. Обмежуйте доступ до аудиту, виявляйте втручання, визначайте строки зберігання й забезпечуйте можливість переглянути послідовності з високим ризиком. Запис усього без простежуваного походження, пошуку й відповідальності створює витрати замість контролю.
Обсяг вимог визначається продуктом, ринками, ліцензованими організаціями, процесинговими центрами, даними й договірними ролями. Кваліфіковані фахівці з права, відповідності вимогам та безпеки, а також партнери, діяльність яких регулюється, визначають зобов’язання щодо ліцензування, AML, санкцій, захисту споживачів, приватності, звітності, PCI DSS та операційної стійкості. Інженерна команда пов’язує ці зобов’язання із засобами контролю, доказами, записами про постачальників, перевірками, реагуванням на інциденти, відновленням і керуванням змінами; вона не видає сертифікатів і не замінює відповідальних власників правил.
Операційна стійкість охоплює невдалі випуски, недоступність постачальників, затримані розрахунки, відмову бази даних, компрометацію облікових даних, сплески шахрайства, втрату зони чи регіону та людські помилки. Визначте RTO і RPO для кожної можливості, резервні копії й перевірки відновлення, режими обмеженої роботи, правила перемикання постачальника, повноваження під час інциденту, регуляторні або клієнтські повідомлення та звіряння після відновлення. Керована хмарна служба зменшує інфраструктурну роботу, але не доводить, що фінансовий процес витримає відмову.
Надійна фінтех-платформа робить пояснюваним кожний рух коштів: що змінилося, чому це сталося, хто або що ініціювало зміну, який запис є достовірним і як підтверджено результат.
— GARNO.TECH
Створіть найменший відповідальний фінтех-продукт
Правильний перший випуск — це найменша наскрізна фінансова можливість, яку можна відповідально експлуатувати. Вона може обслуговувати один ринок і одну групу клієнтів через один шлях поповнення й виплати з явними лімітами та ручною перевіркою. Водночас їй потрібні правдиві стани, цілісність транзакцій, звіряння, дозволи, засоби підтримки, спостереження, реагування на інциденти, резервні копії, відновлення й спосіб пояснити кожний виняток.
Починайте дослідження з рішень, а не з переліку функцій. Уточніть рух вартості, ліцензовані й договірні ролі, попередній перелік постачальників, межу даних, відповідального за фінансовий реєстр, обсяги транзакцій, цілі обслуговування, вимоги до звітності, операційну команду та докази готовності до запуску. Усуньте невизначеності, здатні змінити архітектуру або вартість, за допомогою документації, перевірки постачальників, прототипів чи випробувань на даних, подібних до робочих.
Визначте показники запуску до того, як розробка набере інерції. Відстежуйте завершення й відмову від кожного шляху, результати авторизації та перевірки за пояснюваними категоріями, час до остаточного стану, своєчасність розрахунків, розбіжності, виявлені звірянням, кількість ручних дій на транзакцію, звернення до підтримки, ознаки шахрайства й збитків, доступність постачальника та економіку одиниці після опрацювання винятків. Установіть пороги й відповідальних для випуску, розширення, переходу в обмежений режим і відкочування. Зростання кількості платежів тішить, але не показує, чи збігаються залишки, чи розуміють клієнти затримки та чи здатна операційна команда витримати навантаження.
До запуску відпрацюйте повний операційний день разом із підтримкою, фінансами, ризиками, відповідністю вимогам та інженерною командою: розподіліть вхідні справи, погодьте чутливу дію, дослідіть розбіжність, повідомте про затримку, відновіть невдале завдання й завершіть ланцюг доказів. Це виявить відсутні дозволи, інструкції, відповідальність і шляхи підвищення рівня реагування, поки ризики залишаються контрольованими.
Процес випуску має просувати незмінні й простежувані артефакти через контрольовані середовища. Опис інфраструктури в коді, федерація ідентичностей робочих навантажень для CI/CD, ізоляція секретів, перевірка залежностей та образів, сумісні міграції бази даних, поступове відкриття змін і перевірене відкочування зменшують ризик. Забезпечення якості охоплює переходи станів, дозволи, ідемпотентність, одночасні операції, повторні й переставлені події, строки очікування постачальників, ліміти, звіряння, перенесення даних, відновлення та дії оператора, а не лише безпроблемний шлях клієнта.
Модернізація дотримується такої самої дисципліни. Опишіть достовірний фінансовий стан і операційні обхідні шляхи, оточіть змінювану можливість стабільною угодою, порівнюйте старі й нові записи, за потреби запускайте тіньову або паралельну роботу, поступово переміщуйте навантаження й визначте критерії завершення до перенесення. Одномоментне переписування виправдане лише тоді, коли докази показують, що поетапні шляхи менш безпечні або менш економічні.
Перенесення фінансових даних потребує контрольних підсумків на кожній межі. Інвентаризуйте відкриті транзакції, залишки, утримання, отримувачів, доручення, ліміти, справи встановлення особи, оскарження та історичні виписки; визначте, яка система відповідає за кожний елемент під час переходу; збережіть старі ідентифікатори для простежуваності. Відпрацюйте перетворення на даних, подібних до робочих, звірте кількість і суми за валютами й станами, перевірте вибірку окремих історій, ізолюйте неоднозначні записи та вимагайте іменного погодження розбіжностей. Після перемикання стежте як за очікуваною діловою активністю, так і за неявними ознаками відмови: відсутніми файлами, порожніми чергами, незмінними залишками або неправдоподібною відсутністю винятків.
Розкажіть про користувачів, ринки, постачальників, рух коштів, поточні обмеження й потрібний результат. Ми можемо сформувати нову платформу, цільовий мінімально життєздатний продукт, заміну постачальника, можливість фінансового реєстру чи звіряння, внутрішню операційну панель або поетапний план модернізації з явними припущеннями, відповідальністю й доказами приймання.
Публікації
Наші дослідження
Дослідження та розробка рішень на основі штучного інтелекту для оптимізації бізнес-процесів і підвищення ефективності прийняття рішень.
Аналіз моделей машинного навчання для прогнозної аналітики у фінансовій сфері, електронній комерції та SaaS-платформах.
Дослідження технологій обробки природної мови та комп'ютерного зору для посилення автоматизації, персоналізації та підтримки клієнтів.
SaaS-рішення: від цінного процесу до придатної до експлуатації платформи
Проєктуйте й створюйте SaaS-продукт навколо підтвердженої цінності для клієнта, ізоляції організацій, ідентифікації, прав тарифів, оплати, даних, інтеграцій, спостережуваності та відтворюваної експлуатації.
8 хв читання
24 Jul 2026
Програмне забезпечення для логістики й ланцюгів постачання: від розрізнених подій до керованих операцій
Практичний посібник із проєктування логістичних систем, що пов’язують замовлення, запаси, перевезення, склади, партнерів, відхилення та рішення в реальному часі.
8 хв читання
24 Jul 2026
Корпоративні програмні рішення для керованої та гнучкої роботи
Проєктуйте корпоративне програмне забезпечення навколо бізнес-можливостей, робочих процесів, першоджерел даних, інтеграцій, керування доступом, засобів контролю, врядування даними, надійного випуску змін, експлуатації та поступової модернізації застарілих систем.
9 хв читання
24 Jul 2026