Главная Наши публикации
Архитектура BFF для Angular: практическое руководство по обоснованному выбору
Архитектура BFF для Angular: практическое руководство по обоснованному выбору
- Angular BFF architecture
- angular
- architecture
- development
BFF — это серверная граница, построенная вокруг одного пользовательского опыта. В приложении Angular такой слой может управлять сеансом браузера, объединять несколько обращений к предметным службам в ответ для конкретной задачи, скрывать особенности отдельных поставщиков и позволять команде веб-продукта развивать свой интерфейс, не подстраивая каждую внутреннюю службу под устройство страницы. BFF не является обязательным дополнением к Angular, новым названием обычного обратного посредника или местом для кода, который переносят из браузера лишь потому, что его пакет стал слишком большим.
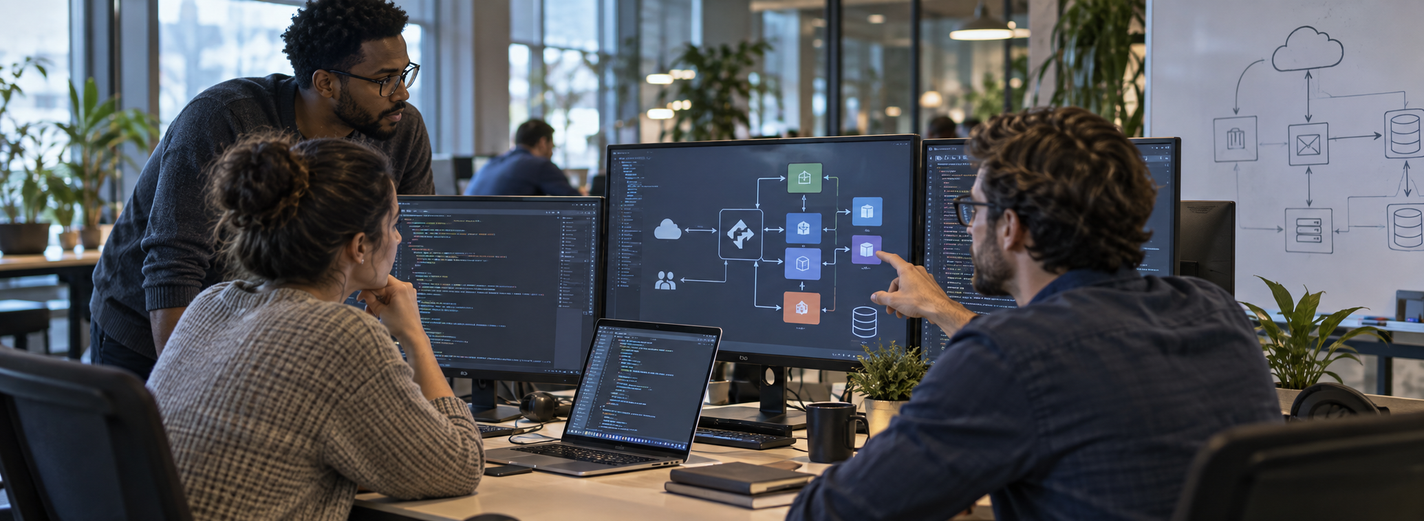
Решение следует начинать с фактов. Изобразите критические пути пользователя и зафиксируйте, сколько обращений требует каждый из них, какие данные преобразует браузер, где хранятся учётные данные, как часто выпуски серверной и клиентской частей блокируют друг друга и какие сбои в действительности видит человек. Измерьте задержку по процентилям, объём переданных данных, частоту ошибок и прерванных действий, время от замысла изменения до его выпуска и ответственного за эксплуатацию. BFF заслуживает места в системе, когда устраняет измеренную проблему на границе и организация готова поддерживать новую службу.
Какие задачи действительно решает BFF
Полезный BFF преобразует задачу пользователя в устойчивый контракт с клиентской частью. Например, один запрос для информационной панели может вернуть разрешения, уведомления, сводку счёта и готовое к показу состояние. Команда оформления заказа может согласовать цены, запасы и подготовку платежа, предоставив Angular одну модель результата. BFF способен привести к общему виду несовместимые ошибки зависимых систем, приспособить устаревшие протоколы, применить отдельные правила кэширования для веб-приложения и поддерживать совместимость, пока предметные службы развиваются.
Не позволяйте этой границе подменять предметную модель. Окончательные правила ценообразования, права на услугу, бухгалтерского учёта, политики клиентских организаций и другие решения, нужные многим каналам, должны жить в предметных службах или общей предметной составляющей. BFF может согласовывать их выполнение и формировать результат, но не должен становиться второй системой учёта. Повседневную ответственность стоит передать команде веб-продукта, одновременно чётко закрепив контракты и порядок обращения к предметным командам. Следите за логикой, которая повторяется в веб-приложении, мобильном приложении, партнёрских и внутренних решениях: частое дублирование показывает, что эту возможность следует перенести глубже в платформу.
Осознанно выбирайте между прямыми API, шлюзом, GraphQL и BFF
Прямые обращения часто оказываются лучшим решением, если целостный API уже соответствует потребностям веб-продукта, аутентификация организована безопасно, правила доступа между источниками легко контролировать, а браузер почти не согласует работу нескольких служб. Шлюз API прежде всего управляет периметром: маршрутизацией, TLS, ограничением частоты, допуском запросов и общими правилами. GraphQL позволяет нескольким клиентам гибко выбирать данные из согласованного графа. Ответственность BFF иная: он владеет сценариями и контрактом определённого пользовательского опыта. Эти средства могут сосуществовать, но без чёткого разделения обязанностей каждый новый слой лишь добавляет ещё одно место, где придётся искать причину сбоя.
Сравнивайте жизнеспособные варианты на одних и тех же пользовательских путях. Измеряйте количество переходов между браузером и сервером, лишние данные в ответах, задержку p50 и p95, разветвление обращений к зависимым системам, усиление последствий отказов, зависимость между выпусками, риск раскрытия учётных данных, пригодность к кэшированию, доступность при частичном сбое и нагрузку на поддержку. Добавьте к оценке развёртывание BFF, вычислительные ресурсы, диагностические данные, дежурства, проверку безопасности и аварийное восстановление. Проверьте самый рискованный путь на ограниченном фрагменте, воспроизводящем реальные условия эксплуатации. Выберите самую простую архитектуру, которая достигает цели, и заранее определите повод пересмотреть решение: появление нового клиента, превышение границы задержки или постоянные изменения контракта.
Чётко определите границу аутентификации
Код в браузере не может безопасно хранить заранее выданный секрет клиента. В схеме BFF на основе OAuth сервер выступает конфиденциальным клиентом, выполняет процедуру авторизации, хранит маркеры доступа и обновления и выдаёт браузеру непрозрачный файл cookie сеанса. Используйте cookie с признаками Secure и HttpOnly, намеренно суженными доменом и путём, подходящей политикой SameSite и коротким сроком действия. Обновляйте сеанс после аутентификации или изменения прав, обеспечьте отзыв на сервере и полный выход из учётной записи. Запросы, изменяющие состояние, защищайте проверкой источника и способом противодействия CSRF, подходящим для вашего развёртывания: SameSite усиливает защиту, но не заменяет её полностью.
Удаление маркеров из JavaScript уменьшает риск их кражи, однако вредоносный сценарий на странице всё равно опасен. Межсайтовое выполнение кода может действовать через сеанс жертвы, читать видимые данные и изменять состояние приложения. Введите строгую политику безопасности содержимого, контекстное кодирование выходных данных, контроль зависимостей и рекомендации Angular по безопасности. Ограничивайте права и частоту использования сеанса, повторно проверяйте личность перед чувствительными действиями и записывайте важные для безопасности переходы.
BFF подтверждает сеанс, но каждый сервер ресурсов всё равно должен разрешать отдельную операцию с учётом пользователя, клиентской организации, объекта и запрошенного действия. Не доверяйте переданному клиентом идентификатору организации или роли. Передавайте минимальный контекст личности, который можно проверить, сохраняйте границы назначения маркеров и не используйте один универсальный маркер с широким доступом ко всем службам. Отдельно опишите поведение cookie для локальной среды, проверки, предварительного просмотра и промышленной эксплуатации: удобные настройки из разработки слишком часто превращаются в уязвимости после запуска.
Объединяйте службы, не создавая распределённого монолита
Объединение данных заменяет многочисленные обращения браузера координацией на сервере. Установите один предельный срок для всего пользовательского запроса, выведите из него более короткие сроки ожидания зависимых систем, распространяйте отмену и ограничивайте количество одновременных операций. Повторяйте лишь временно неудачные безопасные действия, добавляя случайную задержку и строгий предел попыток. Командам, изменяющим состояние, нужны ключи идемпотентности или чётко описанное правило о повторах. Если действие в нескольких службах не может быть атомарным, определите компенсацию, последующую сверку и состояние, которое увидит пользователь до завершения работы.
Ответ может быть неполным лишь тогда, когда продукт способен понятно объяснить такое состояние. Дополнительные рекомендации иногда можно скрыть; неопределённый платёж или право на услугу нельзя показывать как успешный результат. Используйте типизированную модель частичного результата вместо молчаливого пустого поля. Если каждое открытие страницы порождает глубокую синхронную цепочку вызовов, рассмотрите пакетные конечные точки, модели чтения, кэшированные проекции или предварительную асинхронную подготовку данных, а не бесконечное наращивание параллельных обращений в BFF.
Создавайте на границе идентификатор взаимосвязи и передавайте контекст трассировки через вызовы, очереди и журналы. Наблюдайте за каждым критическим путём целиком, а не только за отдельными процессами: измеряйте общую задержку, вклад зависимых систем, классы ошибок, количество превышений срока и повторов, загрузку ресурсов, действенность кэша и завершение делового действия. Скрывайте секретные и персональные данные при приёме. Трассировка должна показывать, какая зависимость задержала пользователя и какая версия изменила результат, не превращаясь при этом в ещё одно хранилище чувствительных сведений.
Проектируйте SSR, восстановление интерактивности и кэширование как единый путь данных
Современный Angular позволяет для каждого маршрута выбрать формирование страницы в браузере, на сервере или заранее, а затем восстановить интерактивность созданного сервером HTML в браузере. Выбор режима должен следовать из потребностей страницы: индексации и свежести открытого содержимого, персонализированного первого показа, насыщенного взаимодействием закрытого рабочего пространства, стабильности сборки, стоимости размещения и поведения при отказе. BFF может поставлять данные для страницы и обслуживать сеанс браузера, но это не означает, что все маршруты следует проводить через дорогой динамический путь.
Рассматривайте серверное формирование страницы и восстановление её интерактивности как один жизненный цикл запроса. Повторно используйте уже полученные для HTML данные, чтобы браузер не запрашивал их сразу второй раз. Обеспечьте одинаковый результат на сервере и в клиентской части, изолируйте API, доступные лишь в браузере, и измеряйте время до первого байта, появления крупнейшего элемента содержимого, сдвиги макета, готовность к взаимодействию, длительность работы сервера, ошибки восстановления интерактивности и повторные обращения. Проверяйте медленные зависимости и переход от анонимного к аутентифицированному состоянию: быстрый шаблон с медленными данными всё равно даёт медленный опыт.
Сначала классифицируйте данные, а уже затем вводите кэширование. Открытые данные каталога часто подходят для общего кэша. Персонализированный HTML, сведения о счёте, решения о доступе и данные клиентской организации следует хранить лишь частным образом или вообще не кэшировать, пока не доказана безопасность схемы с учётом личности. Добавляйте к ключу организацию, пользователя, язык, валюту, права, вариант эксперимента и формат представления, если любой из этих факторов меняет результат. Удаляйте cookie с путей открытого кэширования, не допускайте аутентифицированные ответы в общее хранилище, задавайте ясные сроки свежести и правила сброса и проверяйте, не могут ли данные одного пользователя попасть к другому.
Относитесь к контрактам NestJS как к интерфейсам продукта
NestJS может опубликовать описание OpenAPI и поддерживает несколько способов версионирования HTTP, однако созданные автоматически типы TypeScript решают лишь часть проблемы контрактов. Проверяйте входные данные во время выполнения, описывайте коды состояния и тела ошибок, унифицируйте разбиение на страницы и представление дат, определите значение null и отсутствующего поля, ограничивайте размер коллекций и не раскрывайте внутреннее устройство идентификаторов. Созданные клиенты уменьшают расхождения типов, но не доказывают, что понятия «доступный остаток» или «завершённый заказ» обе команды понимают одинаково.
Проверяйте контракты на трёх уровнях. Испытания схемы обнаруживают несовместимую форму данных. Примеры потребителя защищают важные сценарии Angular. Небольшой набор сквозных испытаний подтверждает аутентификацию, авторизацию, преобразование данных, поведение кэша и сопоставление ошибок в развёрнутой инфраструктуре. Отдавайте предпочтение совместимым дополнениям, клиентам, способным принимать лишние поля, и чёткому сроку вывода устаревшей версии. Создавайте новую версию лишь тогда, когда совместимость сохранить невозможно; публикуйте список её потребителей и удаляйте старые пути после подтверждённого перехода, а не оставляйте их навсегда.
Ошибки должны помогать исправить ситуацию, не раскрывая внутреннее устройство системы. Возвращайте устойчивый код, безопасное сообщение, сведения о полях, когда они уместны, и идентификатор взаимосвязи; ошибки поставщиков преобразуйте на границе. BFF также должен публиковать ожидаемые условия работы: целевую задержку, ограничения частоты и размера, доступность, правила повтора, ответственных и порядок передачи проблемы. Управление интерфейсами полезно тогда, когда ускоряет независимые выпуски, а не когда превращает добавление безвредного поля в решение комитета.
Распознавайте случаи, когда BFF добавляет больше сложности, чем пользы
BFF добавляет сетевой переход, отдельный процесс выполнения, автоматизацию развёртывания, поверхность атаки, потребность в масштабировании, поток диагностических данных, новые зависимости и обязанность дежурства. Он может увеличить задержку и стать единой точкой отказа для всего веб-продукта. Отдельные BFF для веб-приложения и мобильного приложения способны накопить дублированные деловые правила. Общий BFF рискует превратиться в тот же универсальный API, которого стремились избежать. Организация работы здесь не менее важна, чем код: ответственная команда должна иметь право изменять службу и уметь её эксплуатировать.
Служба, которая лишь прозрачно передаёт запросы, — тревожный сигнал. Если большинство конечных точек просто повторяет одно обращение к зависимой системе, прямой API или шлюз, вероятно, уже образует правильную границу. Перед внедрением оцените постоянную и пиковую мощность, пулы соединений, загрузку файлов и потоковую передачу, размещение по регионам, совместимость выпусков, возврат к предыдущей версии и изоляцию отказов. Выведите цели службы из пользовательских путей и отработайте как потерю зависимой системы, так и отказ самого BFF.
Внедряйте этот подход по одному пользовательскому пути с измеримыми критериями приёмки. Сохраняйте возможность быстро вернуть трафик на прежний маршрут, пока новый путь не подтвердит улучшение безопасности, задержки, частоты ошибок и скорости выпуска. Пересмотрите решение после появления реальной нагрузки. Объединяйте повторяющиеся предметные правила, удаляйте ненужные преобразователи и будьте готовы убрать BFF, если он так и не приобрёл отдельной ответственности перед конкретным клиентом. Архитектура здоровее, когда каждая служба постоянно доказывает, что стоит своих эксплуатационных расходов.
Привлекайте внешних специалистов для устранения конкретного архитектурного риска
Внешняя помощь наиболее ценна, когда неопределённость одновременно касается безопасности браузера, идентификации, формирования страниц Angular, распределённых рабочих процессов или промышленной эксплуатации, а внутренней команде не хватает недавнего практического опыта. Сформулируйте ограниченный риск для проверки: смоделировать границу сеанса, проследить один медленный путь, проверить персонализированный SSR на утечку данных, спроектировать идемпотентную команду или подготовить перенос маркеров из браузера на сервер.
Качественная оценка оставляет команде карту текущего состояния, измеренный исходный уровень, сценарии угроз и отказов, жизнеспособные альтернативы, подтверждение в условиях, близких к реальной эксплуатации, примеры контрактов, расчёт расходов, поэтапный план запуска, пороги приёмки, условия возврата к предыдущей версии и названных ответственных. Требуйте совместной работы и журнала решений, чтобы внутренняя команда могла самостоятельно поддерживать результат. Итогом должны быть обоснованное решение и пригодная к эксплуатации система, а не схема, которую способен объяснить лишь консультант.
- Начинайте с пользовательских путей и фактов: до выбора подхода посчитайте обращения, байты, преобразования, сбои, препятствия для выпусков, риск раскрытия учётных данных, задержку и ответственных.
- Закрепите одну чёткую ответственность: пусть BFF владеет контрактом и координацией опыта Angular, а предметные службы сохраняют окончательные деловые правила.
- Проектируйте сеанс как границу безопасности: храните маркеры на сервере, защищайте cookie и запросы от CSRF, обновляйте сеансы и разрешайте каждую операцию с ресурсом отдельно.
- Заранее определите поведение при отказе: используйте предельные сроки, ограниченную параллельность, безопасные повторы, идемпотентность, явные частичные результаты, трассировку и сверку.
- Классифицируйте способы формирования страниц и данные кэша: выбирайте CSR, SSR или предварительное создание для каждого маршрута и докажите, что частные ответы не попадают в общее хранилище.
- Доказывайте пользу и сохраняйте обратимость: выпустите один пользовательский путь, сравните показатели опыта и скорости изменений, оставьте возможность возврата и удалите службу, если она лишь передаёт запросы.
Нужен ли BFF каждому приложению Angular?
Нужен ли BFF каждому приложению Angular?
Одинаковы ли BFF, шлюз API и сервер GraphQL?
Одинаковы ли BFF, шлюз API и сервер GraphQL?
Устраняет ли BFF риски OAuth и безопасности браузера?
Устраняет ли BFF риски OAuth и безопасности браузера?
Как BFF должен работать с несколькими зависимыми службами?
Как BFF должен работать с несколькими зависимыми службами?
Как команда может оценить успешность BFF для Angular?
Как команда может оценить успешность BFF для Angular?
Проектируйте BFF для Angular на основании фактов
Предоставьте критические пользовательские пути, текущую карту API, движение данных о личности, способы формирования страниц, сведения о задержках и ошибках, ограничения выпусков и модель эксплуатации. GARNO.TECH поможет проверить самое рискованное предположение, определить клиентский контракт и границу безопасности и подготовить поэтапное внедрение с порогами приёмки, контролем работы, ответственными и возможностью возврата к предыдущей версии.
Публикации
Наши исследования
Исследование и разработка решений на основе искусственного интеллекта для оптимизации бизнес-процессов и повышения эффективности принятия решений.
Анализ моделей машинного обучения для прогнозной аналитики в сфере финансов, электронной коммерции и SaaS-платформ.
Исследование технологий обработки естественного языка и компьютерного зрения для усиления автоматизации, персонализации и поддержки клиентов.
Безопасность Azure для FinTech и SaaS: архитектура от границ доверия к доказательствам
Спроектируйте безопасность Azure для FinTech и SaaS: идентичности, доступ рабочих нагрузок, секретные данные, сетевые границы, защита информации, обнаружение угроз, доказательства соответствия и ответственность за инциденты.
10 мин чтения
07 Sep 2026
Архитектура NestJS для платформ SaaS и корпоративных систем
Проектируйте платформу NestJS вокруг ответственности предметных областей, изоляции клиентов, разрешений, состояния подписки, надежных интеграций и фоновых задач, роста данных, наблюдения, поставки и доступного пути масштабирования.
9 мин чтения
05 Aug 2026
Временный CTO или CTO с частичной занятостью: как выбрать модель руководства
Выбирайте временного CTO или CTO с частичной занятостью по характеру пробела в руководстве, количеству и сложности решений, нужным полномочиям, доступности, плану перехода и измеримым результатам.
13 мин чтения
08 Sep 2026